
Importante En este artículo se incluye información que le muestra cómo reducir la configuración de seguridad o cómo desactivar las características de seguridad en un equipo. Puede hacer estos cambios para solucionar de manera alternativa un problema concreto. Pero antes de realizarlos, recomendamos que evalúe los riesgos asociados a esta solución temporal en su entorno concreto. Si decide implementar esta solución alternativa, tome las medidas adicionales oportunas para ayudar a proteger el equipo.
Resumen
Esta actualización de seguridad resuelve varias vulnerabilidades de Microsoft Windows. Las vulnerabilidades podrían permitir la elevación de privilegios si un atacante ejecuta una aplicación especialmente diseñada en un sistema unido a un dominio.
Para obtener más información sobre la vulnerabilidad, consulte el boletín de seguridad MS16-101 de Microsoft.
Más información
Importante
- Todas las actualizaciones futuras de seguridad y no relacionadas con la seguridad para Windows 8.1 y Windows Server 2012 R2 requieren la instalación de 2919355 de actualización. Se recomienda instalar 2919355 de actualización en el equipo basado en Windows 8.1 o en Windows Server 2012 R2 para recibir actualizaciones futuras.
- Si se instala un paquete de idioma después de esta actualización, habrá que volver a instalar la actualización. Por tanto, se recomienda instalar los paquetes de idioma necesarios antes de instalar esta actualización. Para obtener más información, consulte Agregar paquetes de idioma a Windows.
Correcciones no relacionadas con la seguridad que se incluyen en esta actualización de seguridad
Esta actualización de seguridad también corrige los siguientes problemas no relacionados con la seguridad:
En un servidor de archivos de escalabilidad horizontal (SoFS) unido a un dominio en un clúster sin dominio, cuando un cliente SMB que ejecuta Windows 8.1 o Windows Server 2012 R2 se conecta a un nodo que está inactivo, se produce un error de autenticación. Cuando se produce este problema, puede recibir un mensaje de error similar al siguiente:
Nota
STATUS_NO_TGT_REPLY
Información adicional acerca de esta actualización de seguridad
En los siguientes artículos podrá encontrar información adicional sobre esta actualización de seguridad relacionada con las versiones de productos individuales. Los artículos pueden contener información sobre problemas conocidos.
- 3177108 MS16-101: Descripción de la actualización de seguridad para autenticación de Windows métodos: 9 de agosto de 2016
- 3167679 MS16-101: Descripción de la actualización de seguridad para autenticación de Windows métodos: 9 de agosto de 2016
- 3192392 Actualización de calidad de solo seguridad de octubre de 2016 para Windows 8.1 y Windows Server 2012 R2
- 3185331 Paquete acumulativo mensual de actualizaciones de calidad y seguridad de octubre de 2016 para Windows 8.1 y Windows Server 2012 R2
- 3192393 actualización de calidad de solo seguridad de octubre de 2016 para Windows Server 2012
- 3185332 Paquete acumulativo mensual de actualizaciones de calidad y seguridad de octubre de 2016 para Windows Server 2012
- Actualización de calidad de solo seguridad de octubre de 3192391 de octubre de 2016 para Windows 7 SP1 y Windows Server 2008 R2 SP1
- 3185330 Paquete acumulativo mensual de actualizaciones de calidad y seguridad de octubre de 2016 para Windows 7 SP1 y Windows Server 2008 R2 SP1
- 3192440 Actualización acumulativa para Windows 10: 11 de octubre de 2016
- 3194798 Actualización acumulativa para Windows 10 versión 1607 y Windows Server 2016: 11 de octubre de 2016
- 3192441 Actualización acumulativa para Windows 10 versión 1511: 11 de octubre de 2016
Actualizaciones de seguridad que se reemplazanSe han reemplazado las siguientes actualizaciones de seguridad:
- 3176492 Actualización acumulativa para Windows 10: 9 de agosto de 2016
- 3176493 Actualización acumulativa para Windows 10 versión 1511: 9 de agosto de 2016
- 3176495 Actualización acumulativa de Windows 10 versión 1607: 9 de agosto de 2016
A continuación se muestran las nuevas actualizaciones de seguridad que reemplazan a las actualizaciones de seguridad mencionadas anteriormente:
- 3192440 Actualización acumulativa para Windows 10: 11 de octubre de 2016
- 3194798 Actualización acumulativa para Windows 10 versión 1607 y Windows Server 2016: 11 de octubre de 2016
- 3192441 Actualización acumulativa para Windows 10 versión 1511: 11 de octubre de 2016
Problemas conocidos en esta actualización de seguridad
Problema conocido 1
Las actualizaciones de seguridad que se proporcionan en MS16-101 y en las actualizaciones más recientes deshabilitan la capacidad del proceso de negociación de revertir a NTLM cuando se produce un error en la autenticación Kerberos para las operaciones de cambio de contraseña con el código de error STATUS_NO_LOGON_SERVERS (0xc000005e). En esta situación, puede recibir uno de los siguientes códigos de error:
Hexadecimal Decimal Simbólica Amistoso 0xc0000388 1073740920 STATUS_DOWNGRADE_DETECTED El sistema detectó un posible intento de comprometer la seguridad. Asegúrese de que puede ponerse en contacto con el servidor que le autenticó. 0x4f1 1265 ERROR_DOWNGRADE_DETECTED El sistema detectó un posible intento de comprometer la seguridad. Asegúrese de que puede ponerse en contacto con el servidor que le autenticó. Solución alternativa
Si después de instalar MS16-101 se produce un error en los cambios de contraseña correctos, es probable que los cambios de contraseña dependieran previamente de la reserva NTLM debido a que Kerberos estaba fallando. Para cambiar contraseñas correctamente mediante protocolos Kerberos, siga estos pasos:
Configure la comunicación abierta en el puerto TCP 464 entre los clientes que tienen MS16-101 instalado y el controlador de dominio que atiende los restablecimientos de contraseña.
Los controladores de dominio de solo lectura (RODC) pueden prestar servicio a restablecimientos de contraseña de autoservicio si la directiva de replicación de contraseñas de RODC permite al usuario. Los usuarios no permitidos por la directiva de contraseñas RODC requieren conectividad de red a un controlador de dominio de lectura y escritura (RWDC) en el dominio de la cuenta de usuario.
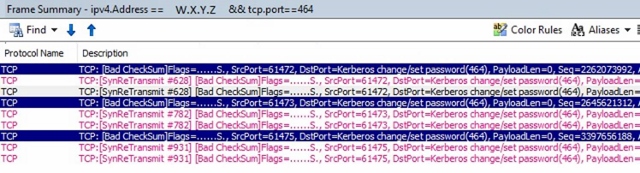
Nota Para comprobar si el puerto TCP 464 está abierto, siga estos pasos:
Cree un filtro de pantalla equivalente para el analizador del monitor de red. Por ejemplo:
IPv4.address== <Dirección IP del cliente> && TCP.Port==464
En los resultados, busque el marco "TCP:[SynReTransmit".
Asegúrese de que los nombres Kerberos de destino son válidos. (Las direcciones IP no son válidas para el protocolo Kerberos. Kerberos admite nombres cortos y nombres de dominio completos).
Asegúrese de que los nombres principales de servicio (SPN) están registrados correctamente.
Para obtener más información, vea Kerberos y Self-Service restablecimiento de contraseña.
Problema conocido 2
Sabemos que hay un problema en el que se produce un error al restablecer las contraseñas mediante programación de las cuentas de usuario de dominio y devolver el código de error STATUS_DOWNGRADE_DETECTED (0x800704F1) si el error esperado es uno de los siguientes:
- ERROR_INVALID_PASSWORD
- ERROR_PWD_TOO_SHORT (rara vez devuelto)
- STATUS_WRONG_PASSWORD
- STATUS_PASSWORD_RESTRICTION
En la tabla siguiente se muestra la asignación completa de errores.
Hexadecimal Decimal Simbólica Amistoso 0x56 86 ERROR_INVALID_PASSWORD La contraseña de red especificada no es correcta. 0x267 615 ERROR_PWD_TOO_SHORT La contraseña proporcionada es demasiado corta para cumplir con la directiva de su cuenta de usuario. Proporcione una contraseña más larga. 0xc000006a -1073741718 STATUS_WRONG_PASSWORD Cuando intenta actualizar una contraseña, este estado devuelto indica que el valor que se proporcionó como contraseña actual es incorrecto. 0xc000006c -1073741716 STATUS_PASSWORD_RESTRICTION Al intentar actualizar una contraseña, este estado devuelto indica que se infringió alguna regla de actualización de contraseña. Por ejemplo, es posible que la contraseña no cumpla los criterios de longitud. 0x800704F1 1265 STATUS_DOWNGRADE_DETECTED El sistema no puede ponerse en contacto con un controlador de dominio para atender la solicitud de autenticación. Vuelva a intentarlo más tarde. 0xc0000388 -1073740920 STATUS_DOWNGRADE_DETECTED El sistema no puede ponerse en contacto con un controlador de dominio para atender la solicitud de autenticación. Vuelva a intentarlo más tarde. Resolución
MS16-101 se ha vuelto a publicar para solucionar este problema. Instale la versión más reciente de las actualizaciones de este boletín para resolver este problema.
Problema conocido 3
Sabemos que hay un problema por el que es posible que se produzca un error en los restablecimientos mediante programación de los cambios de contraseña de cuentas de usuario locales y que devuelvan el código de error STATUS_DOWNGRADE_DETECTED (0x800704F1).
En la tabla siguiente se muestra la asignación completa de errores.
Hexadecimal Decimal Simbólica Amistoso 0x4f1 1265 ERROR_DOWNGRADE_DETECTED El sistema no puede ponerse en contacto con un controlador de dominio para atender la solicitud de autenticación. Vuelva a intentarlo más tarde. Resolución
MS16-101 se ha vuelto a publicar para solucionar este problema. Instale la versión más reciente de las actualizaciones de este boletín para resolver este problema.
Problema conocido 4
Las contraseñas de las cuentas de usuario deshabilitadas y bloqueadas no se pueden cambiar mediante el paquete de negociación.
Los cambios de contraseña para las cuentas deshabilitadas y bloqueadas seguirán funcionando cuando se usen otros métodos, como cuando se use directamente una operación de modificación de LDAP. Por ejemplo, el cmdlet de PowerShell Set-ADAccountPassword usa una operación "Modificar LDAP" para cambiar la contraseña y no se ve afectado.
Solución alternativa
Estas cuentas requieren que un administrador restablezca la contraseña. Este comportamiento es por diseño después de instalar MS16-101 y correcciones posteriores.
Problema conocido 5
Las aplicaciones que usan la API NetUserChangePassword y que pasan un nombre de servidor en el parámetro domainname dejarán de funcionar después de instalar MS16-101 y actualizaciones posteriores.
La documentación de Microsoft indica que se admite proporcionar un nombre de servidor remoto en el parámetro domainname de la función NetUserChangePassword. Por ejemplo, el tema de MSDN de la función NetUserChangePassword indica lo siguiente:
domainname [in]
Puntero a una cadena constante que especifica el nombre DNS o NetBIOS de un dominio o servidor remoto en el que se va a ejecutar la función. Si este parámetro es NULL, se usa el dominio de inicio de sesión del autor de la llamada. Estado
Esta guía se ha reemplazado por MS16-101, a menos que el restablecimiento de contraseña sea para una cuenta local en el equipo local.
Después de MS16-101, para que los cambios de contraseña de usuario de dominio funcionen, debe pasar un nombre de dominio DNS válido a la API NetUserChangePassword.
Problema conocido 6
Después de instalar las actualizaciones de seguridad descritas en MS16-101, se producirán errores mediante los cambios remotos mediante programación de una contraseña de cuenta de usuario local y los cambios de contraseña en bosques que no son de confianza.
Se produce un error en esta operación porque se basa en la reserva NTLM, que ya no es compatible con las cuentas no locales después de instalar MS16-101.
Se proporciona una entrada del Registro que puede utilizar para deshabilitar este cambio.
Advertencia Esta solución alternativa puede hacer que un equipo o una red sean más vulnerables a los ataques de usuarios malintencionados o de software malintencionado como virus. No recomendamos esta solución alternativa, pero proporcionamos la información necesaria para que pueda decidir por sí mismo si la implementa. Utilice esta solución alternativa bajo su propia responsabilidad.
ImportanteEn esta sección, método o tarea se incluyen pasos que le permitirán modificar el Registro Pero, si modifica el Registro de forma incorrecta, pueden producirse problemas graves. Por lo tanto, asegúrese de seguir estos pasos con atención. Para mayor protección, realice una copia de seguridad del Registro antes de modificarlo. Después, puede restaurar el registro si se produce un problema. Para obtener más información acerca de cómo realizar una copia de seguridad y restaurar el Registro, haga clic en el número de artículo siguiente para verlo en Microsoft Knowledge Base:
322756 Hacer una copia de seguridad del Registro y restaurarlo en WindowsPara deshabilitar este cambio, establezca la entrada DWORD NegoAllowNtlmPwdChangeFallback en un valor de 1 (uno).
Importante: Si se establece la entrada del Registro NegoAllowNtlmPwdChangeFallback en un valor de 1, se deshabilitará esta corrección de seguridad:
Valor del Registro Descripción 0 Valor predeterminado. Se evita la reserva. 1 La reserva siempre está permitida. La corrección de seguridad está desactivada. Los clientes que tienen problemas con cuentas locales remotas o escenarios de bosque que no son de confianza pueden establecer el registro en este valor. Para agregar estos valores del Registro, siga estos pasos:
Haga clic en Inicio, Ejecutar, escriba regedit en el cuadro Abrir y, después, haga clic en Aceptar.
Busque la siguiente subclave del Registro y, después, haga clic en ella:
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Lsa
En el menú Editar, seleccione Nuevo y, después, haga clic en Valor DWORD.
Escriba NegoAllowNtlmPwdChangeFallback como nombre de DWORD y presione ENTRAR.
Haga clic con el botón derecho en NegoAllowNtlmPwdChangeFallback y, después, haga clic en Modificar.
En el cuadro Datos del valor , escriba 1 para deshabilitar este cambio y, después, haga clic en Aceptar.
Nota Para restaurar el valor predeterminado, escriba 0 (cero) y haga clic en Aceptar.
Estado
Se comprende la causa raíz de este problema. Este artículo se actualizará con detalles adicionales a medida que estén disponibles.
Obtener e instalar la actualización
Método 1: Windows Update
Esta actualización está disponible a través de Windows Update. Al activar las actualizaciones automáticas, esta actualización se descargará e instalará automáticamente. Para obtener más información sobre cómo activar las actualizaciones automáticas, consulte
Obtener actualizaciones de seguridad automáticamente.
Método 2: Catálogo de Microsoft Update
Para obtener el paquete independiente de esta actualización, vaya al sitio web del Catálogo de Microsoft Update.
Método 3: Centro de descarga de Microsoft
Puede obtener el paquete de actualización independiente en el Centro de descarga de Microsoft. Siga las instrucciones de instalación de la página de descarga para instalar la actualización.
Haga clic en el vínculo de descarga del boletín de seguridad de Microsoft MS16-101 que corresponda a la versión de Windows que está ejecutando.
Más información
Información de implementación de la actualización de seguridad
Windows Vista (todas las ediciones)Tabla de referencia
La tabla siguiente contiene la información de actualización de seguridad de este software.
| Nombres de los archivos de la actualización de seguridad | Para todas las ediciones de Windows Vista de 32 bits compatibles: Windows6.0-KB3167679-x86.msu |
|---|---|
| Para todas las ediciones de Windows Vista basadas en x64 compatibles: Windows6.0-KB3167679-x64.msu |
|
| Parámetros de instalación | Consulte el artículo de Microsoft Knowledge Base 934307 |
| Requisito de reinicio | Debe reiniciar el sistema después de aplicar esta actualización de seguridad. |
| Información sobre la eliminación | Wusa.exe no admite la desinstalación de actualizaciones. Para desinstalar una actualización instalada por WUSA, haga clic en Panel de control y elija Seguridad. En Windows Update, haga clic en Ver actualizaciones instaladas y luego seleccione la actualización de la lista de actualizaciones. |
| Información de archivo | Vea el artículo de Microsoft Knowledge Base 3167679 |
| Comprobación de claves del Registro | Nota: Esta actualización no agrega ninguna clave del Registro para validar su presencia. |
Windows Server 2008 (todas las ediciones)Tabla de referencia
La tabla siguiente contiene la información de actualización de seguridad de este software.
| Nombres de los archivos de la actualización de seguridad | Para todas las ediciones de Windows Server 2008 de 32 bits compatibles: Windows6.0-KB3167679-x86.msu |
|---|---|
| Para todas las ediciones de Windows Server 2008 basadas en x64 bits compatibles: Windows6.0-KB3167679-x64.msu |
|
| Para todas las ediciones de Windows Server 2008 basadas en Itanium compatibles: Windows6.0-KB3167679-ia64.msu |
|
| Parámetros de instalación | Consulte el artículo de Microsoft Knowledge Base 934307 |
| Requisito de reinicio | Debe reiniciar el sistema después de aplicar esta actualización de seguridad. |
| Información sobre la eliminación | Wusa.exe no admite la desinstalación de actualizaciones. Para desinstalar una actualización instalada por WUSA, haga clic en Panel de control y elija Seguridad. En Windows Update, haga clic en Ver actualizaciones instaladas y luego seleccione la actualización de la lista de actualizaciones. |
| Información de archivo | Vea el artículo de Microsoft Knowledge Base 3167679 |
Windows 7 (todas las ediciones)Tabla de referencia
La tabla siguiente contiene la información de actualización de seguridad de este software.
| Nombre del archivo de la actualización de seguridad | Para todas las ediciones de Windows 7 de 32 bits compatibles: Windows6.1-KB3192391-x86.msu Solo seguridad |
|---|---|
| Para todas las ediciones de Windows 7 de 32 bits compatibles Windows6.1-KB3185330-x86.msu Paquete acumulativo mensual |
|
| Para todas las ediciones de Windows 7 basadas en x64 bits compatibles: Windows6.1-KB3192391-x64.msu Solo seguridad |
|
| Para todas las ediciones de Windows 7 basadas en x64 bits compatibles: Windows6.1-KB3185330-x64.msu Paquete acumulativo mensual |
|
| Parámetros de instalación | Consulte el artículo 934307 de Microsoft Knowledge Base. |
| Requisito de reinicio | Debe reiniciar el sistema después de aplicar esta actualización de seguridad. |
| Información sobre la eliminación | Para quitar una actualización instalada mediante WUSA, utilice el modificador de configuración /Uninstall o haga clic en Panel de control y luego en Sistema y seguridad. En Windows Update, haga clic en Ver actualizaciones instaladas y luego seleccione la actualización de la lista de actualizaciones. |
| Información de archivo | Consulte el artículo de Microsoft Knowledge Base 3192391 Consulte el artículo de Microsoft Knowledge Base 3185330 |
| Comprobación de claves del Registro | Nota Esta actualización no agrega una clave del Registro para validar su instalación. |
Windows Server 2008 R2 (todas las ediciones)Tabla de referencia
La tabla siguiente contiene la información de actualización de seguridad de este software.
| Nombre del archivo de la actualización de seguridad | Para todas las ediciones de Windows Server 2008 R2 basadas en x64 compatibles: Windows6.1-KB3192391-x64.msu Solo seguridad |
|---|---|
| Para todas las ediciones de Windows Server 2008 R2 basadas en x64 compatibles: Windows6.1-KB3185330-x64.msu Paquete acumulativo mensual |
|
| Para todas las ediciones de Windows Server 2008 R2 basadas en Itanium compatibles: Windows6.1-KB3192391-ia64.msu Solo seguridad |
|
| Para todas las ediciones de Windows Server 2008 R2 basadas en Itanium compatibles: Windows6.1-KB3185330-ia64.msu Paquete acumulativo mensual |
|
| Parámetros de instalación | Consulte el artículo 934307 de Microsoft Knowledge Base. |
| Requisito de reinicio | Es necesario reiniciar el sistema después de aplicar esta actualización de seguridad. |
| Información sobre la eliminación | Para desinstalar una actualización instalada por WUSA, use el conmutador de instalación /Uninstall o haga clic en Panel de control, luego en Sistema y seguridad y, en Windows Update, haga clic en Ver actualizaciones instaladas y selecciónela en la lista de actualizaciones. |
| Información de archivo | Consulte el artículo de Microsoft Knowledge Base 3192391 Consulte el artículo de Microsoft Knowledge Base 3185330 |
| Comprobación de claves del Registro | Nota No hay una clave de Registro para validar la presencia de esta actualización. |
Windows 8.1 (todas las ediciones)Tabla de referencia
La tabla siguiente contiene la información de actualización de seguridad de este software.
| Nombre del archivo de la actualización de seguridad | Para todas las ediciones de Windows 8.1 de 32 bits compatibles: Windows8.1-KB3192392-x86.msu Solo seguridad |
|---|---|
| Para todas las ediciones de Windows 8.1 de 32 bits compatibles: Windows8.1-KB3185331-x86.msu Paquete acumulativo mensual |
|
| Para todas las ediciones de Windows 8.1 basadas en x64 compatibles: Windows8.1-KB3192392-x64.msu Solo seguridad |
|
| Para todas las ediciones de Windows 8.1 basadas en x64 compatibles: Windows8.1-KB3185331-x64.msu Paquete acumulativo mensual |
|
| Parámetros de instalación | Consulte el artículo 934307 de Microsoft Knowledge Base. |
| Requisito de reinicio | Debe reiniciar el sistema después de aplicar esta actualización de seguridad. |
| Información sobre la eliminación | Para quitar una actualización instalada mediante WUSA, utilice el modificador de configuración /Uninstall o haga clic en Panel de control, Sistema y seguridad y, por último, en Windows Update. En Vea también, haga clic en Actualizaciones instaladas y luego seleccione la actualización de la lista de actualizaciones. |
| Información de archivo | Consulte el artículo de Microsoft Knowledge Base 3192392 Consulte el artículo de Microsoft Knowledge Base 3185331 |
| Comprobación de claves del Registro | Nota Esta actualización no agrega una clave del Registro para validar su instalación. |
Windows Server 2012 y Windows Server 2012 R2 (todas las ediciones)Tabla de referencia
La tabla siguiente contiene la información de actualización de seguridad de este software.
| Nombre del archivo de la actualización de seguridad | Para todas las ediciones de Windows Server 2012 compatibles: Windows8-RT-KB3192393-x64.msu Solo seguridad |
|---|---|
| Para todas las ediciones de Windows Server 2012 compatibles: Windows8-RT-KB3185332-x64.msu Paquete acumulativo mensual |
|
| Para todas las ediciones de Windows Server 2012 R2 compatibles: Windows8.1-KB3192392-x64.msu Solo seguridad |
|
| Para todas las ediciones de Windows Server 2012 R2 compatibles: Windows8.1-KB3185331-x64.msu Paquete acumulativo mensual |
|
| Parámetros de instalación | Consulte el artículo 934307 de Microsoft Knowledge Base. |
| Requisito de reinicio | Es necesario reiniciar el sistema después de aplicar esta actualización de seguridad. |
| Información sobre la eliminación | Para desinstalar una actualización instalada por WUSA, use el conmutador de instalación /Uninstall o haga clic en Panel de control, en Sistema y seguridad y en Windows Update. Luego, en Vea también, haga clic en Actualizaciones instaladas y selecciónela en la lista de actualizaciones. |
| Información de archivo | Consulte el artículo de Microsoft Knowledge Base 3192393 Consulte el artículo de Microsoft Knowledge Base 3185332 |
| Comprobación de claves del Registro | Nota No hay una clave de Registro para validar la presencia de esta actualización. |
Windows 10 (todas las ediciones)Tabla de referencia
La tabla siguiente contiene la información de actualización de seguridad de este software.
| Nombre del archivo de la actualización de seguridad | Para todas las ediciones de Windows 10 de 32 bits compatibles: Windows10.0-KB3192440-x86.msu |
|---|---|
| Para todas las ediciones de Windows 10 basadas en x64 compatibles: Windows10.0-KB3192440-x64.msu |
|
| Para todas las ediciones de Windows 10 versión 1511 de 32 bits compatibles: Windows10.0-KB3192441-x86.msu |
|
| Para todas las ediciones de Windows 10 versión 1511 basadas en x64 compatibles: Windows10.0-KB3192441-x64.msu |
|
| Para todas las ediciones de Windows 10, versión 1607, de 32 bits compatibles: Windows10.0-KB3194798-x86.msu |
|
| Para todas las ediciones de Windows 10, versión 1607, basadas en x64 compatibles: Windows10.0-KB3194798-x64.msu |
|
| Parámetros de instalación | Consulte el artículo 934307 de Microsoft Knowledge Base. |
| Requisito de reinicio | Debe reiniciar el sistema después de aplicar esta actualización de seguridad. |
| Información sobre la eliminación | Para quitar una actualización instalada mediante WUSA, utilice el modificador de configuración /Uninstall o haga clic en Panel de control, Sistema y seguridad y, por último, en Windows Update. En Vea también, haga clic en Actualizaciones instaladas y luego seleccione la actualización de la lista de actualizaciones. |
| Información de archivo | Consulte el artículo de Microsoft Knowledge Base 3192440 Consulte el artículo de Microsoft Knowledge Base 3192441 Consulte el artículo de Microsoft Knowledge Base 3194798 |
| Comprobación de claves del Registro | Nota Esta actualización no agrega una clave del Registro para validar su instalación. |
Cómo obtener ayuda y soporte técnico para esta actualización de seguridad
Ayuda para la instalación de actualizaciones: Soporte técnico para Microsoft Update
Soluciones de seguridad para profesionales de TI: Soporte técnico y solución de problemas de seguridad de TechNet
Ayuda para la protección de su equipo basado en Windows frente a virus y malware: Centro de seguridad y soluciones para virus
Soporte técnico local según su país o región: Soporte técnico internacional