
Resumen
Los ataques por fuerza bruta son una de las tres formas principales en que se atacan los equipos con Windows en la actualidad. Sin embargo, actualmente los dispositivos Windows no permiten que se bloqueen las cuentas de administrador local integradas. Esto crea escenarios en los que, sin la segmentación de red adecuada o la presencia de un servicio de detección de intrusiones, la cuenta de administrador local integrada puede estar sujeta a ataques ilimitados de fuerza bruta para intentar determinar la contraseña. Esto se puede hacer mediante el Protocolo de escritorio remoto (RDP) a través de la red. Si las contraseñas no son largas o complejas, el tiempo que llevaría realizar un ataque de este tipo se está volviendo trivial mediante el uso de CPU y GPU modernas.
Con el fin de evitar más ataques por fuerza bruta, estamos implementando bloqueos de cuentas para las cuentas de administrador. A partir de las actualizaciones acumulativas de Windows del 11 de octubre de 2022 o posteriores, estará disponible una directiva local para habilitar bloqueos de cuentas de administrador local integrados. Esta directiva puede encontrarse en Directiva de equipo local\Configuración del equipo\Configuración de Windows\Configuración de seguridad\Directivas de cuenta\Directivas de bloqueo de cuenta.
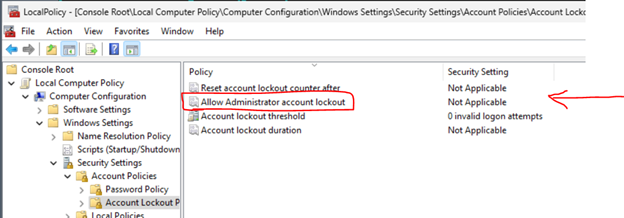
Para los equipos existentes, establecer este valor en Habilitado mediante un GPO local o de dominio proporcionará la capacidad de bloquear la cuenta de administrador local integrada. Estos entornos también deben considerar la posibilidad de establecer las otras tres directivas en Directivas de bloqueo de cuentas. Nuestra recomendación básica es establecerlos en 10/10/10. Esto significa que una cuenta se bloquearía después de 10 intentos fallidos en 10 minutos y el bloqueo duraría 10 minutos. Después de eso, la cuenta se desbloqueará automáticamente.
Nota El nuevo comportamiento de bloqueo solo afecta a los inicios de sesión de red, como los intentos de RDP. Los inicios de sesión en la consola se seguirán permitiendo durante el período de bloqueo.
Para los equipos nuevos en Windows 11, versión 22H2 o cualquier equipo nuevo que incluya las actualizaciones acumulativas de Windows del 11 de octubre de 2022 antes de la configuración inicial, esta configuración se establecerá de forma predeterminada en la configuración del sistema. Esto ocurre cuando se crea una instancia de la base de datos SAM por primera vez en un equipo nuevo. Por lo tanto, si se configuró un nuevo equipo y, posteriormente, se instalaron las actualizaciones de octubre, no será seguro de forma predeterminada. Requerirá la configuración de directiva como se ha descrito anteriormente. Si no desea que estas directivas se apliquen al equipo nuevo, puede establecer esta directiva local o crear una directiva de grupo para aplicar la configuración Deshabilitada para "Permitir bloqueo de cuenta de administrador".
Además, ahora estamos aplicando la complejidad de la contraseña en el nuevo equipo si se usa una cuenta de administrador local integrada. La contraseña debe tener al menos dos de los tres tipos de caracteres básicos (minúsculas, mayúsculas y números). Esto ayudará a proteger aún más estas cuentas de posibles riesgos debido a un ataque por fuerza bruta. Sin embargo, si desea usar una contraseña menos compleja, puede establecer las directivas de contraseña adecuadas en Directiva de equipo local\Configuración del equipo\Configuración de Windows\Configuración de seguridad\Directivas de cuenta\Directiva de contraseñas.
Más información
Los cambios agregados admiten el DOMAIN_LOCKOUT_ADMINS y DOMAIN_PASSWORD_COMPLEX marca para la cuenta de administrador local integrada. Para obtener más información, consulte DOMAIN_PASSWORD_INFORMATION (ntsecapi.h).
| Valor | Significado |
|---|---|
|
DOMAIN_LOCKOUT_ADMINS 0x00000008L |
Permite bloquear la cuenta de administrador local integrada de los inicios de sesión de red. |
|
DOMAIN_PASSWORD_COMPLEX 0x00000001L |
La contraseña debe tener una combinación de al menos dos de los siguientes tipos de caracteres:
|