
Nota
- Fecha de publicación original: 11 de julio de 2025
- Id. de KB: 5064479
En este artículo:
- Introducción
- Finalidad de los cambios en la auditoría NTLM
- Registros de auditoría NTLM
- Administración de directivas de grupo
- Niveles de auditoría
- Registros de cliente
- Registros de servidor
- Registros del controlador de dominio
- Relación entre eventos NTLM nuevos y existentes
- Información de implementación
Introducción
En este artículo se proporciona información general sobre los próximos cambios en la funcionalidad de auditoría de NT LAN Manager (NTLM) en Windows 11, versión 24H2 y Windows Server 2025. Estas mejoras están diseñadas para aumentar la visibilidad de la actividad de autenticación NTLM, lo que permite a los administradores determinar la identidad de los usuarios, la razón para el uso de NTLM y las ubicaciones específicas donde se emplea NTLM dentro de un entorno. Las auditorías mejoradas permiten una supervisión de seguridad mejorada y la identificación de dependencias de autenticación heredadas.
Finalidad de los cambios en la auditoría NTLM
La autenticación NTLM sigue estando presente en varios escenarios empresariales, a menudo debido a aplicaciones y configuraciones heredadas. Con el anuncio de la obsolescencia y futura deshabilitación de NTLM (consulte el blog de TI de Windows: La evolución de la autenticación de Windows), las características de auditoría actualizadas están diseñadas para ayudar a los administradores a identificar el uso de NTLM, comprender los patrones de uso y detectar posibles riesgos de seguridad, incluido el uso de NT LAN Manager versión 1 (NTLMv1).
Registros de auditoría NTLM
Windows 11, versión 24H2 y Windows Server 2025 presentan nuevas funcionalidades de registro de auditoría NTLM para clientes, servidores y controladores de dominio. Cada componente genera registros que proporcionan información detallada sobre los eventos de autenticación NTLM. Estos registros se pueden encontrar en el Visor de eventos en Registros de aplicaciones y servicios, Microsoft>>Windows>NTLM>operativo.
En comparación con los registros de auditoría NTLM existentes, los nuevos cambios de auditoría mejorada permiten a los administradores responder al quién, el por qué y el dónde:
- Quién usa NTLM, incluida la cuenta y el proceso del equipo.
- Por qué se eligió la autenticación NTLM, en lugar de protocolos de autenticación modernos como Kerberos.
- Dónde se realiza la autenticación NTLM, incluido el nombre del equipo y la IP del equipo.
La auditoría NTLM mejorada también proporciona información sobre el uso de NTLMv1 para clientes y servidores, así como el uso de NTLMv1 en todo el dominio registrado por el controlador de dominio.
Administración de directivas de grupo
Las nuevas características de auditoría NTLM se pueden configurar mediante la configuración actualizada de la Directiva de grupo. Los administradores pueden usar estas directivas para especificar qué eventos de autenticación NTLM se auditan y administrar el comportamiento de auditoría en los clientes, servidores y controladores de dominio según corresponda para su entorno.
De forma predeterminada, los eventos están habilitados.
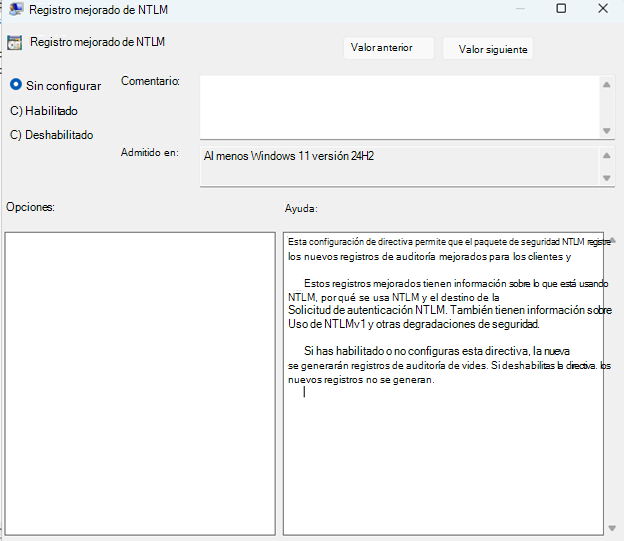
Para el registro de clientes y servidores, los eventos se controlan a través de la directiva "Registro mejorado de NTLM" en elsistema>de plantillas> administrativasNTLM.
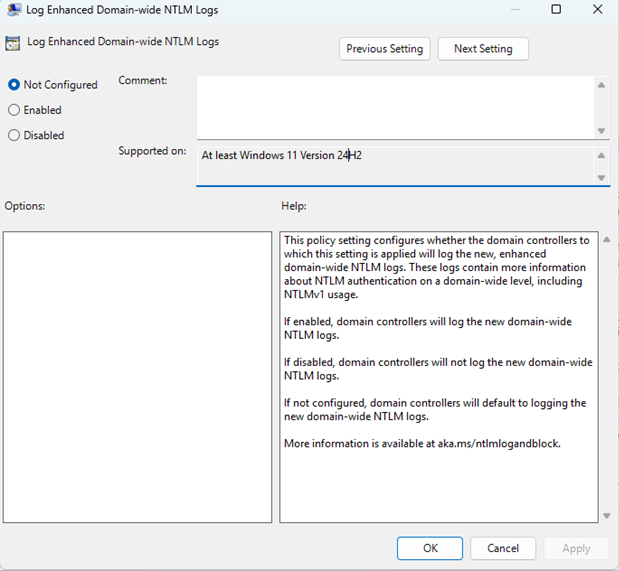
Para el registro de todo el dominio en el controlador de dominio, los eventos se controlan a través de la directiva "Registros NTLM mejorados para todo el dominio" enNetlogon delsistema> de plantillas> administrativas.
Niveles de auditoría
Cada registro de auditoría NTLM se divide en dos id. de evento diferentes con la misma información que solo se diferencian por nivel de evento:
- Información: indica eventos NTLM estándar, como la autenticación NT LAN Manager versión 2 (NTLMv2), donde no se detecta ninguna reducción en la seguridad.
Advertencia: Indica una degradación de la seguridad NTLM, como el uso de NTLMv1. Estos eventos resaltan la autenticación no segura. Un evento podría marcarse como "Advertencia" por ejemplos:
- Uso de NTLMv1 detectado por el cliente, el servidor o el controlador de dominio.
- La protección mejorada para la autenticación está marcada como no compatible o insegura (para obtener más información, consulte KB5021989: Protección ampliada para la autenticación).
- No se usan determinadas características de seguridad NTLM, como la comprobación de integridad de mensajes (MIC).
Registros de cliente
Los nuevos registros de auditoría registran los intentos de autenticación NTLM salientes. Estos registros proporcionan detalles sobre las aplicaciones o servicios que inician conexiones NTLM, junto con los metadatos pertinentes para cada solicitud de autenticación.
El registro de cliente tiene un campo único, Id. de uso/motivo, que resalta por qué se usó la autenticación NTLM.
Descripciones actuales del campo "Id. de uso/motivo"
| ID | Descripción |
|---|---|
| 0 | Razón desconocida. |
| 1 | NTLM fue llamado directamente por la aplicación de llamada. |
| 2 | Autenticar una cuenta local. |
| 3 | RESERVADO, actualmente no está en uso. |
| 4 | Autenticar una cuenta en la nube. |
| 5 | Faltaba el nombre de destino o estaba vacío. |
| 6 | El nombre de destino no se pudo resolver mediante Kerberos u otros protocolos. |
| 7 | El nombre de destino contiene una dirección IP. |
| 8 | Se ha encontrado que el nombre de destino estaba duplicado en Active Directory. |
| 9 | No se ha podido establecer ninguna línea de visión con un controlador de dominio. |
| 10 | Se llamó a NTLM a través de una interfaz de bucle invertido. |
| 11 | Se llamó a NTLM con una sesión nula. |
Ejemplo de registro de cliente
| Registro de eventos | Microsoft-Windows-NTLM/Operational |
|---|---|
| Id. del evento | 4020 (información), 4021 (advertencia) |
| Origen del evento | NTLM |
| Texto del evento | Esta máquina intentó autenticarse en un recurso remoto a través de NTLM. Información del proceso: Nombre del proceso: <Nombre> PID del proceso: <PID> Información del cliente: Nombre de usuario: <Nombre de usuario> Dominio: <Nombre de dominio> Nombre de host: <nombre de host> Sign-On Tipo: <Sign-On individual / Credenciales suministradas> Información de destino: Máquina de destino: <Nombre de máquina> Dominio de destino: <Dominio del equipo> Recurso de destino: <Nombre de entidad de seguridad de servicio (SPN)> IP de destino: <Dirección IP> Nombre de red de destino: <Nombre de red> Uso de NTLM: Reason ID: Id. <de uso> Motivo: <Motivo de uso> Seguridad NTLM: Marcas negociadas: <Marcas> Versión NTLM: <NTLMv2 / NTLMv1> Estado clave de la sesión: < Presente/Ausente> Enlace de canal: < compatible/no compatible> Enlace del servicio: <Nombre principal de servicio (SPN)> Estado del MIC: < Protegido/No protegido> AvFlags: <Marcas NTLM> Cadena AvFlags: <cadena de marca NTLM> Para obtener más información, consulta aka.ms/ntlmlogandblock. |
Registros de servidor
Los nuevos registros de auditoría registran los intentos entrantes de autenticación NTLM. Estos registros proporcionan detalles similares sobre la autenticación NTLM que los registros del cliente, además de informar si la autenticación NTLM se realizó correctamente o no.
Ejemplo de registro de servidor
| Registro de eventos | Microsoft-Windows-NTLM/Operational |
|---|---|
| Id. del evento | 4022 (información), 4023 (advertencia) |
| Origen del evento | NTLM |
| Texto del evento | Un cliente remoto está usando NTLM para autenticarse en esta estación de trabajo. Información del proceso: Nombre del proceso: <Nombre> PID del proceso: <PID> Información del cliente remoto: Nombre de usuario: <Nombre de usuario del cliente> Dominio: <Dominio del cliente> Equipo cliente: <Nombre del equipo cliente> IP de cliente: <IP de cliente> Nombre de red del cliente: <Nombre de la red del cliente> Seguridad NTLM: Marcas negociadas: <Marcas> Versión NTLM: <NTLMv2 / NTLMv1> Estado clave de la sesión: < Presente/Ausente> Enlace de canal: < compatible/no compatible> Enlace del servicio: <Nombre principal de servicio (SPN)> Estado del MIC: < Protegido/No protegido> AvFlags: <Marcas NTLM> Cadena AvFlags: <cadena de marca NTLM> Estado: <Código de estado> Mensaje de estado: <cadena de estado> Para obtener más información, consulta aka.ms/ntlmlogandblock |
Registros del controlador de dominio
Los controladores de dominio se benefician de la auditoría NTLM mejorada, con nuevos registros que capturan intentos de autenticación NTLM correctos y incorrectos para todo el dominio. Estos registros admiten la identificación del uso de NTLM entre dominios y alertan a los administradores sobre posibles degradaciones en la seguridad de autenticación, como la autenticación NTLMv1.
Se crean diferentes registros de controlador de dominio en función de los siguientes escenarios:
Registro del mismo dominio
Cuando la cuenta cliente y el equipo servidor pertenecen al mismo dominio, se crea un registro similar al siguiente:
| Registro de eventos | Microsoft-Windows-NTLM/Operational |
|---|---|
| Id. del evento | 4032 (Información), 4033 (Advertencia) |
| Origen del evento | Security-Netlogon |
| Texto del evento | El nombre> del controlador de dominio del controlador de dominio <procesó una solicitud de autenticación NTLM reenviada que se originó en este dominio. Información del cliente: Nombre del cliente: <Nombre de usuario> Dominio del cliente: <Dominio> Equipo cliente: <Estación de trabajo cliente> Información del servidor: Nombre del servidor: <nombre del equipo del servidor> Dominio del servidor: <Dominio del servidor> IP del servidor: <IP del servidor> SO de servidor: <sistema operativo de servidor> Seguridad NTLM: Marcas negociadas: <Marcas> Versión NTLM: <NTLMv2 / NTLMv1> Estado clave de la sesión: < Presente/Ausente> Enlace de canal: < compatible/no compatible> Enlace del servicio: <Nombre principal de servicio (SPN)> Estado del MIC: < Protegido/No protegido> AvFlags: <Marcas NTLM> Cadena AvFlags: <cadena de marca NTLM> Estado: <Código de estado> Mensaje de estado: <cadena de estado> Para obtener más información, consulta aka.ms/ntlmlogandblock |
Registro entre dominios
Si la cuenta de cliente y el servidor pertenecen a dominios distintos, el controlador de dominio tendrá registros diferentes en función de si el controlador de dominio pertenece al dominio donde reside el cliente (iniciando la autenticación) o donde reside el servidor (aceptando la autenticación):
Si el servidor pertenece al mismo dominio que el controlador de dominio que controla la autenticación, se crea un registro similar al "registro del mismo dominio".
Si la cuenta de cliente pertenece al mismo dominio que el controlador de dominio que controla la autenticación, se creará un registro similar al siguiente:
| Registro de eventos | Microsoft-Windows-NTLM/Operational |
|---|---|
| Id. del evento | 4030 (información), 4031 (advertencia) |
| Origen del evento | Security-Netlogon |
| Texto del evento | El nombre> del controlador de dominio del controlador de dominio <procesó una solicitud de autenticación NTLM reenviada que se originó en este dominio. Información del cliente: Nombre del cliente: <Nombre de usuario> Dominio del cliente: <Dominio> Equipo cliente: <Estación de trabajo cliente> Información del servidor: Nombre del servidor: <nombre del equipo del servidor> Dominio del servidor: <Dominio del servidor> Reenviado desde: Tipo de canal seguro: <Netlogon Información del canal seguro> Nombre del lado lejano: <nombre de equipo de DC entre dominios > Dominio del lado lejano: <nombre de dominio entre dominios> Dirección IP de la cara de la página: <IP de DC entre dominios> Seguridad NTLM: Marcas negociadas: <Marcas> Versión NTLM: <NTLMv2 / NTLMv1> Estado clave de la sesión: < Presente/Ausente> Enlace de canal: < compatible/no compatible> Enlace del servicio: <Nombre principal de servicio (SPN)> Estado del MIC: < Protegido/No protegido> AvFlags: <Marcas NTLM> Cadena AvFlags: <cadena de marca NTLM> Estado: <Código de estado> Para obtener más información, consulta aka.ms/ntlmlogandblock |
Relación entre eventos NTLM nuevos y existentes
Los nuevos eventos NTLM son una mejora con respecto a los registros NTLM existentes, como Seguridad de red: restringir auditoría NTLM autenticación NTLM en este dominio. Los cambios de auditoría NTLM mejorados no afectan a los registros NTLM actuales; si los registros de auditoría NTLM actuales están habilitados, se seguirán registrando.
Información de implementación
Según Microsoft controlled feature rollout (CFR), los cambios se implementarán primero gradualmente en máquinas con Windows 11, versión 24H2, seguidas posteriormente por máquinas con Windows Server 2025, incluidos los controladores de dominio.
Un lanzamiento gradual distribuye una actualización de versión durante un período de tiempo, en lugar de todas a la vez. Esto significa que los usuarios reciben las actualizaciones en diferentes momentos y es posible que no estén disponibles inmediatamente para todos los usuarios.