
Nota del editor: Publicado originalmente el 16 de octubre de 2025. Este artículo se actualizó el 17 de noviembre de 2025 para reflejar la implementación gradual del área de trabajo del agente ylas acciones de Copilotpara los Windows Insider. Se realizó otra actualización el 5 de diciembre de 2025 para capturar la compatibilidad con los conectores de agente que se ejecutan en el área de trabajo del agente. Encuentra información adicional sobre la administración y la seguridad de las características agentic en Windows en el Proteger agentes de IA en Windows e Ignite 2025: Promover Windows como la principal plataforma para desarrolladores, gobernada por blogs de seguridad .
Las aplicaciones con tecnología de IA te ayudan a automatizar tareas cotidianas, como organizar archivos, programar reuniones o enviar correos electrónicos, para que puedas dedicar menos tiempo al trabajo repetitivo y más tiempo a lo más importante. Una forma poderosa en que las aplicaciones están implementando la IA hoy en día es interactuando con sus aplicaciones y sus archivos, utilizando la visión y el razonamiento avanzado para hacer clic, escribir y desplazarse como lo haría un humano. Una de estas experiencias es una característica experimental denominada Acciones de Copilot, disponible para los usuarios de Windows Insider en Copilot Labs. Con Acciones de Copilot, tiene un colaborador digital activo que puede llevar a cabo tareas complejas para mejorar la eficiencia y la productividad.
Las aplicaciones con tecnología de IA también pueden ampliar sus capacidades con conectores de agente. Los conectores de agente son servidores de Protocolo de contexto de modelo (MCP) que actúan como puentes entre los agentes de IA y las aplicaciones o herramientas del sistema de Windows, lo que permite a los agentes acceder a los datos y realizar acciones en su nombre. Los desarrolladores pueden compilar estos conectores y registrarlos en el Registro en dispositivo (ODR) de Windows, que proporciona una manera segura y manejable de detectar y controlar el acceso de los agentes a los conectores.
Windows se compromete a hacer que las experiencias agenciales con aplicaciones sean más productivas y seguras para las personas y las empresas. Como parte de esta visión, Windows presenta una nueva característica experimental, el área de trabajo del agente , disponible en una versión preliminar privada para los usuarios de Windows Insider en una versión que se lanzará próximamente. Esta versión preliminar temprana refleja nuestro enfoque por fases para ofrecer capacidades agenciales, comenzando con acceso limitado para recopilar comentarios y fortalecer la seguridad fundamental. El espacio de trabajo del agente representa un paso clave para habilitar la computación inteligente y con tecnología de agente. La seguridad en este contexto no es una característica única, es un compromiso continuo. A medida que evolucionen las características agentes, también lo harán nuestros controles de seguridad, adaptándose a cada fase del lanzamiento, desde la versión preliminar hasta la disponibilidad general.
Para obtener más información sobre los principios que guían el desarrollo seguro de la IA agencial en Windows, consulte:
- Protección de agentes de IA en Windows | Blog de experiencia de Windows
- Ignite 2025: Promover Windows como la principal plataforma para desarrolladores, regida por la seguridad - Blog para desarrolladores de Windows
- Protección del modelo Protocolo de contexto: Creación de un futuro agente más seguro en Windows | Blog de experiencia de Windows
¿Qué es un área de trabajo de agente?
Un área de trabajo de agente es un espacio independiente e independiente en Windows en el que puedes conceder a los agentes acceso a tus aplicaciones y archivos para que puedan realizar tareas en segundo plano mientras sigues usando el dispositivo. Cada agente opera con su propia cuenta, distinta de su cuenta de usuario personal. Esta cuenta de agente dedicada establece límites claros entre la actividad del agente y la tuya propia, lo que permite la autorización con ámbito y el aislamiento en tiempo de ejecución. Como resultado, puedes delegar tareas a los agentes mientras conservas el control total, la visibilidad de las acciones de los agentes y la capacidad de administrar el acceso en cualquier momento.
Los agentes suelen obtener acceso a carpetas conocidas o carpetas compartidas específicas, y esto se puede ver reflejado en la configuración de control de acceso de la carpeta. Cada agente tiene su propia área de trabajo y sus propios permisos: el acceso a lo que un agente puede acceder no se aplica automáticamente a los demás. Estas áreas de trabajo están diseñadas para ser ligeras y seguras, con un escalado del uso de memoria y CPU basado en la actividad. Windows agregará diferentes tipos de áreas de trabajo con diferentes funcionalidades a lo largo del tiempo. Para esta versión preliminar inicial, el área de trabajo del agente se ejecuta en una sesión de Windows independiente, lo que permite a los agentes interactuar con las aplicaciones en paralelo a su propia sesión. Para las operaciones comunes, esta configuración es más eficaz que una máquina virtual completa, como Espacio aislado de Windows, a la vez que proporciona aislamiento de seguridad, compatibilidad con la ejecución en paralelo y mantiene al usuario en control. La experiencia general y el modelo de seguridad se están perfeccionando activamente para admitir principios clave de transparencia, seguridad y control de usuarios.
En este artículo
- Por qué es importante la seguridad
- Principios de seguridad y privacidad del agente
- Habilitar características agénticas experimentales
- Acceso a la aplicación en el área de trabajo de agente
- Acceso a archivos en el área de trabajo de agente
- Problemas conocidos
Por qué es importante la seguridad
La IA agencial tiene hoy en día capacidades eficaces; por ejemplo, puede completar muchas tareas complejas en respuesta a las indicaciones de los usuarios, transformando la forma en que los usuarios interactúan con sus equipos. A medida que se introducen estas capacidades, los modelos de IA aún enfrentan limitaciones funcionales en términos de cómo se comportan y, ocasionalmente, pueden alucinar y producir resultados inesperados. Además, las aplicaciones de IA agentic presentan nuevos riesgos de seguridad, como la inyección entre mensajes (XPIA), donde el contenido malicioso incrustado en elementos o documentos de la interfaz de usuario puede anular las instrucciones del agente, lo que lleva a acciones no deseadas como la filtración de datos o la instalación de malware. Le recomendamos que lea esta información y comprenda las implicaciones de seguridad de habilitar un agente en el equipo.
A medida que comenzamos a crear funcionalidades agenciales en Windows, nuestro compromiso es incluir controles sólidos de seguridad y privacidad que permitan a los clientes explorar su potencial con confianza con el apoyo de una guía clara y medidas de seguridad adecuadas impulsadas por estos objetivos.
- No repudio : Todas las acciones de un agente son observables y distinguibles de las realizadas por un usuario.
- Confidencialidad: Los agentes que recopilan, agregan o utilizan datos protegidos de los usuarios cumplen o superan los estándares de seguridad y privacidad de los datos que consumen.
- Autorización : los usuarios aprueban todas las consultas de datos de usuario, así como las acciones realizadas.
Principios de seguridad y privacidad de Agentic
La protección de los agentes de IA requiere un conjunto sólido de principios que garanticen que actúan de acuerdo con la intención del usuario mientras protegen sus datos.
- Los agentes son entidades autónomas. Son susceptibles a ataques de la misma manera que cualquier otro usuario o componentes de software. Sus acciones deben poder ser contenidas.
- Los agentes deben poder producir registros que describan sus actividades. Windows debe poder comprobar estas acciones con un registro de auditoría a prueba de alteraciones.
- Los agentes deben proporcionar un medio para supervisar sus actividades. Muchas actividades de los agentes son planes agregados que contienen múltiples pasos. Los usuarios deben poder revisar los pasos y aprobar el plan y supervisar su ejecución. Los agentes deben poder solicitar explícitamente la autorización o decisión de un usuario cuando sea necesario.
- Los agentes siempre deben actuar bajo los principios de privilegios mínimos y no se les deben conceder permisos o capacidades que excedan los del usuario iniciador, incluidos los derechos administrativos. Los privilegios de agente autorizado deben ser granulares, específicos y limitados en el tiempo. Los agentes solo deben poder acceder a información confidencial (por ejemplo, datos de tarjetas de crédito) en contextos específicos autorizados por el usuario, como para llevar a cabo acciones específicas, como al interactuar con aplicaciones específicas, o en sitios web especificados.
- Las entidades del sistema (administrador, sistema local, etc.) no deben tener acceso especial a un agente que no sea el propietario del que actúa.
- Windows está diseñado para ayudar a los agentes a cumplir los compromisos de Microsoft asumidos en la Declaración de privacidad de Microsoft y el Estándar de IA responsable . Windows admitirá a los agentes en el procesamiento de datos solo para fines claramente definidos, lo que garantiza la transparencia y la confianza. Consulte el Informe de privacidad de Microsoft para obtener más información sobre nuestros compromisos con el avance de la IA de forma responsable a la vez que salvaguardamos la privacidad y otros derechos fundamentales.
El desarrollo de agentes y la seguridad relacionada con la inteligencia artificial siguen siendo un campo de investigación en rápido movimiento con la participación activa de Microsoft en asociación con la comunidad de seguridad en general. Como parte del compromiso de la Iniciativa de Futuro Seguro de Microsoft, ayudar a los usuarios, las empresas y los desarrolladores a abordar estos desafíos es nuestra principal prioridad a medida que las personas comienzan a interactuar con los agentes como parte de sus flujos de trabajo diarios.
Habilitar características agénticas experimentales
La configuración de características agenciales experimentales está desactivada de forma predeterminada. Esta característica no tiene capacidades de IA por sí sola, es una característica de seguridad para agentes como Acciones de Copilot. Habilitar este botón de alternancia permite la creación de una cuenta de agente y un área de trabajo independientes en el dispositivo, lo que proporciona un espacio contenido para mantener la actividad del agente separada del usuario.
La configuración experimental de características agenciales está actualmente en versión preliminar, con el fin de recopilar y aprender de los comentarios para refinar la experiencia. Durante su período de versión preliminar, seguiremos agregando controles de seguridad y privacidad más detallados antes de que esté disponible de forma general.
Acciones de Copilot, actualmente en versión preliminar para Windows Insider en Copilot Labs, usa esta funcionalidad. Para obtener más información, consulte Copilot en Windows: Acciones de Copilot comienza a implementarse para los Windows Insider | Blog de Windows Insider.
Esta configuración solo puede ser habilitada por un usuario administrativo del dispositivo y, una vez habilitada, se habilita para todos los usuarios del dispositivo, incluidos otros administradores y usuarios estándar.
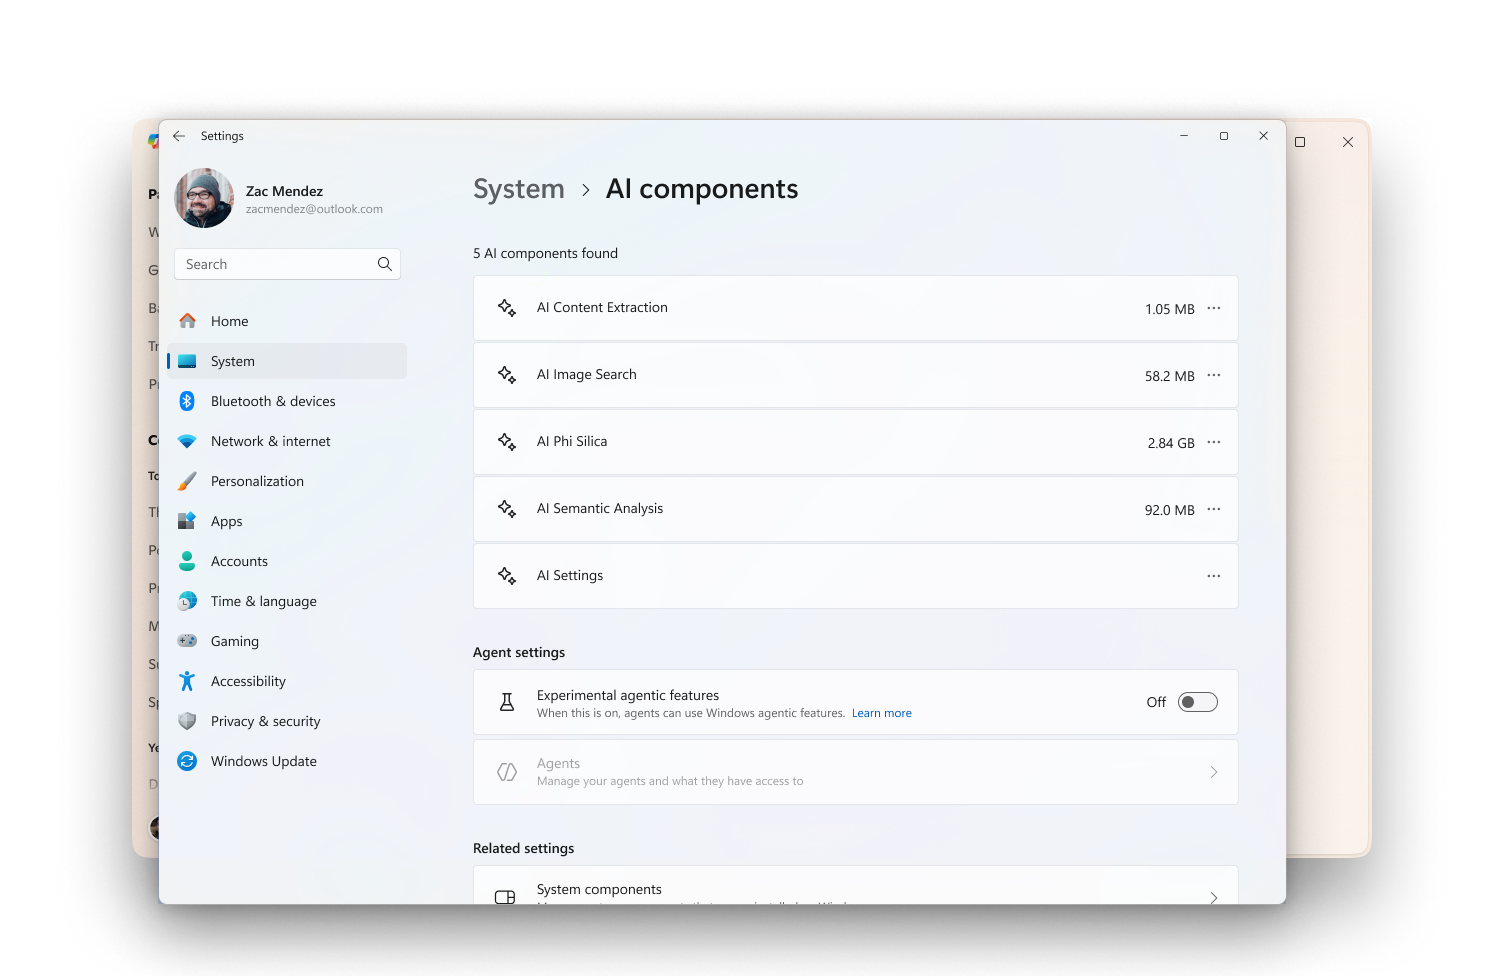
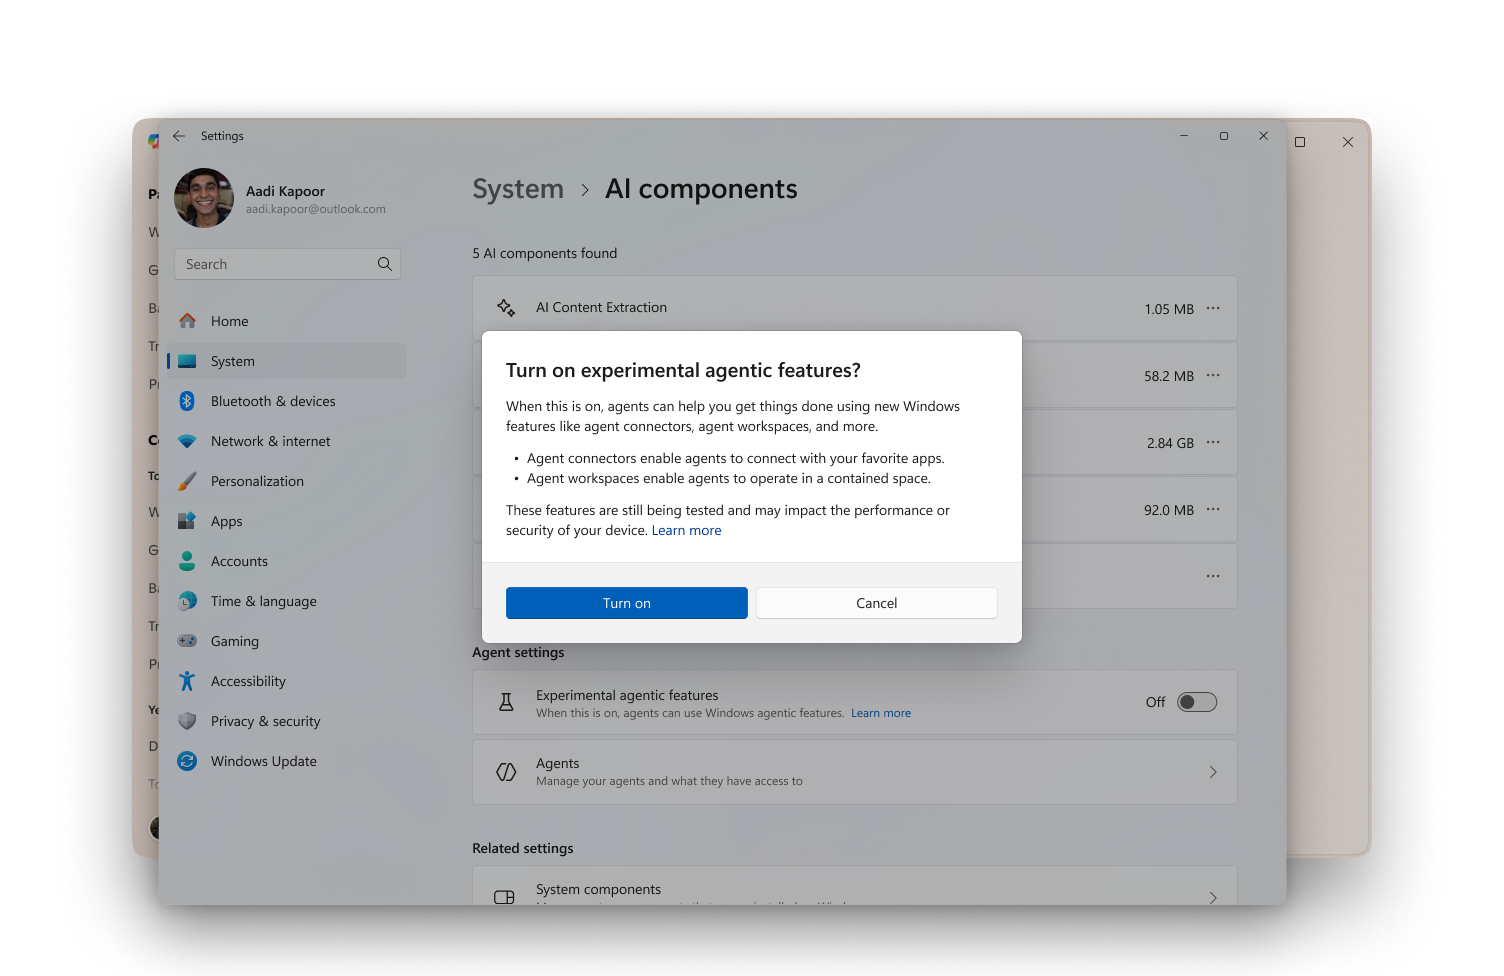
La configuración de características agenciales experimentales permite:
- La creación de cuentas de agente que proporcionan a los agentes su propia cuenta independiente en el dispositivo cuando actúan en su nombre. Windows está usando un enfoque por fases para agregar reglas más estrictas para las cuentas de agente en las próximas versiones.
- La creación del espacio de trabajo del agente donde los agentes pueden trabajar en paralelo con un usuario humano, lo que permite el aislamiento en tiempo de ejecución y la autorización de ámbito. Esto proporciona al agente capacidades como su propio escritorio, a la vez que limita la visibilidad y el acceso que tiene el agente a la actividad del escritorio del usuario. De forma predeterminada, los conectores de agente del Registro en dispositivos de Windows se incluirán en el área de trabajo del agente. Ahora está disponible en las compilaciones preliminares 26100.7344+. Para estos conectores de agente, Windows obtendrá su permiso para permitir que los agentes ejecuten estos conectores de agente.
- Las aplicaciones agenciales como Copilot pueden solicitar y obtener acceso a estas seis carpetas usadas habitualmente en el directorio del perfil de usuario mientras se ejecutan en el área de trabajo del agente: Documentos, descargas, escritorio, música, imágenes y vídeos.
Pasos para habilitar las características agénticas experimentales:
- Iniciar sesión en Windows con una cuenta de administrador
- En la aplicación Configuración de su dispositivo Windows, seleccione Componentes >de IAdel sistema>Características experimentales de Agentic
Acceso a la aplicación en el área de trabajo de agente
Cuando se ejecuta en el área de trabajo del agente, la aplicación agente tiene acceso a las aplicaciones que están disponibles para todos los usuarios de forma predeterminada. Para limitar el acceso, puede instalar aplicaciones para usuarios específicos o específicamente para sus agentes.
Acceso a archivos en el área de trabajo de agente
Las cuentas Agentic tienen acceso limitado al directorio de su perfil de usuario (C:\Usuarios\<Nombre> de usuario\) mientras operan en el área de trabajo del agente. Si un agente necesita acceso a los archivos de ese directorio, Windows concede acceso de lectura y escritura a las siguientes carpetas conocidas: Documentos, Descargas, Escritorio, Vídeos, Imágenes, Música cuando la configuración está habilitada. Puede que tenga estas carpetas en la ubicación estándar o que las haya redirigido a otra parte del sistema de archivos.
Para limitar el acceso a estas carpetas, desactive la configuración de la función agencial experimental.
- En la aplicación Configuración de su dispositivo Windows, seleccione Componentes >de IAdel sistema>Características experimentales de Agentic
- Desactivar la configuración
En la versión preliminar 26100.7344+, puede administrar el acceso a estas seis carpetas conocidas por agente. De forma predeterminada, cuando los agentes solicitan acceso a los archivos de estas carpetas, Windows le pedirá su consentimiento.
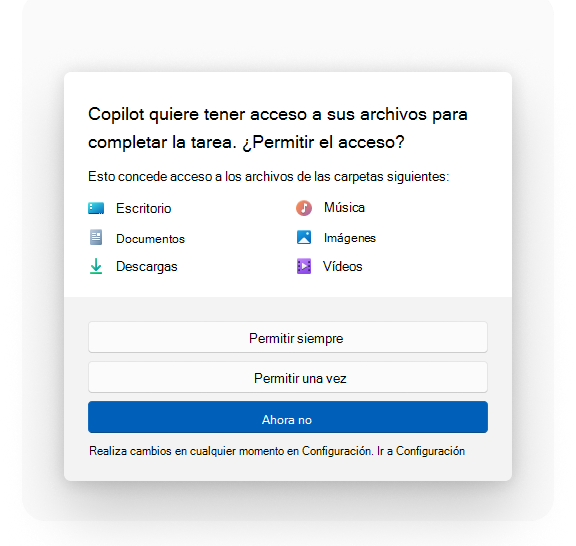
Una página de configuración dedicada para cada agente le permite administrar los permisos de acceso a archivos y habilitar los conectores que un agente necesita para realizar tareas. Puede administrar sus preferencias en cualquier momento:
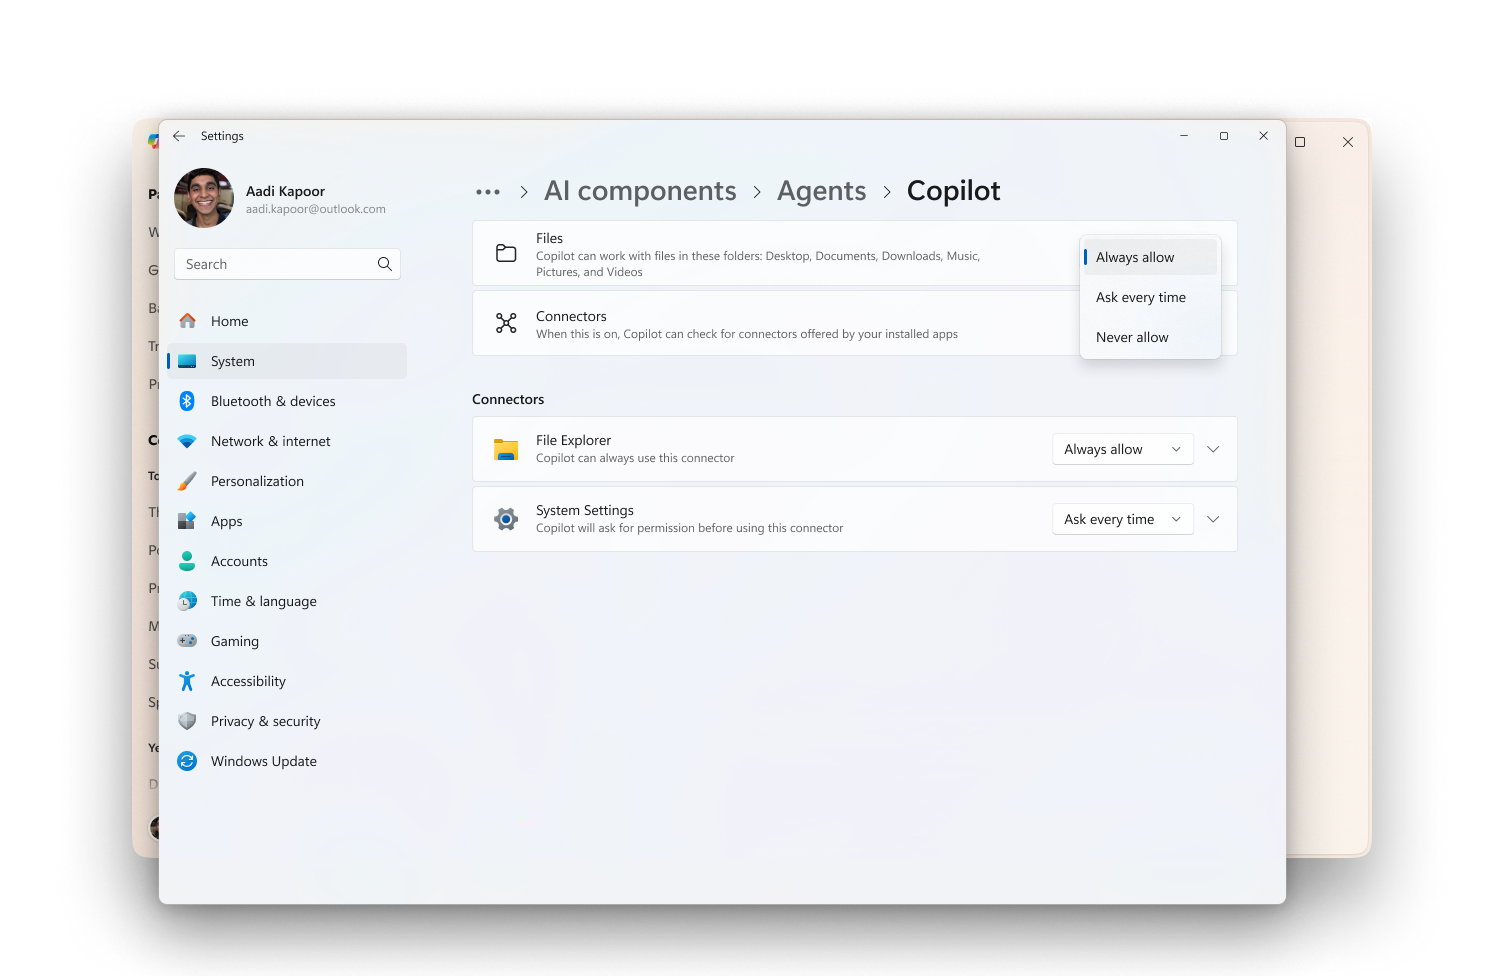
En la aplicación Configuración del dispositivo Windows, seleccione Agentes de componentes > de IA del sistema >
Seleccione el agente de la lista
Ir a la sección "Archivos"
Seleccione entre las tres opciones
- "Permitir siempre": el agente puede acceder a estas seis carpetas conocidas cuando sea necesario.
- "Preguntar cada vez": cuando el agente necesite acceso a las carpetas, Windows le pedirá permiso para compartir archivos en estas carpetas.
- "No permitir nunca": cuando los agentes soliciten acceso a las carpetas, Windows denegará la solicitud.
Las cuentas de agente tienen acceso a cualquier carpeta a la que tengan acceso todos los usuarios autenticados, por ejemplo, perfiles de usuario públicos.
Problemas conocidos
Puede experimentar estos problemas en la compilación 26220.7262+:
Windows no entrará en modo de suspensión mientras Copilot tenga conversaciones activas.
- Solución alternativa: Cierre las conversaciones de Acciones de Copilot o cierre Copilot seleccionándolo en la bandeja, haciendo clic con el botón derecho en él y seleccionando "Salir".
Es posible que vea una advertencia "Alguien más sigue usando este equipo. Si apaga ahora, podrían perder el trabajo no guardado." al intentar apagar o reiniciar su dispositivo Windows debido a conversaciones activas de Acciones de Copilot.
- Solución alternativa: Cierre las conversaciones de Acciones de Copilot o cierre Copilot seleccionándolo en la bandeja, haciendo clic con el botón derecho en él y seleccionando "Salir".
Los usuarios empresariales con administración de privilegios de punto de conexión pueden ver perfiles administrados de Intune creados para las cuentas de usuario de agente que no se limpian cuando se cierra la conversación de Acción de Copilot o se cierra la aplicación. Estos perfiles suelen terminar con un signo de dólar, es decir, _$, y se encuentran junto a las cuentas de usuario del agente en la carpeta de usuarios de Windows (normalmente c:\users).
- Solución alternativa: Microsoft es consciente del problema y está trabajando en una corrección que limpiará los perfiles de Intune que ya quedan.