
Muutosloki
| Päivämäärä | Muutoksen kuvaus |
|---|---|
| Lokakuu 27, 2023 | Lisätty viittaukset lievennykseen B |
| Heinäkuu 17, 2023 | Lisätty MMIO-tiedot |
Yhteenveto
Microsoft on tietoinen spekulatiivisen suorituspuolen kanavahaavoittuvuuksiksi kutsutun hyökkäysluokan uusista muunnelmista. Variantteja kutsutaan L1 Terminal Fault (L1TF) ja Microarchitectural Data Sampling (MDS) -nimiksi. Hyökkääjä, joka pystyy hyödyntämään L1TF:ää tai MDS:ää, voi pystyä lukemaan etuoikeutettuja tietoja yli luottamusrajojen.
PÄIVITETTY 14. TOUKOKUUTA 2019: Intel julkaisi 14.5.2019 tiedot spekulatiivisen suorituspuolen kanavahaavoittuvuuden uudesta alaluokasta, jota kutsutaan nimellä Mikroarkkitehtuurinen tietojen näytteenotto. Heille on määritetty seuraavat CVE:t:
- CVE-2018-11091 | Mikroarkkitehtuurinen tietojen näytteenotto Välimuistista puuttuva muisti (MDSUM)
- CVE-2018-12126 | Mikroarkkitehtuurinen säilötietojen näytteenotto (MSBDS)
- CVE-2018-12127 | Mikroarkkitehtuurinen täyttöpuskurin tietojen näytteenotto (MFBDS)
- CVE-2018-12130 | Mikroarkkitehtuurinen kuormitusporttitietojen näytteenotto (MLPDS)
PÄIVITETTY 12. MARRASKUUTA 2019: Intel julkaisi 12.11.2019 teknisen neuvonnan Intelin® tapahtumien synkronointilaajennusten (Intel® TSX) tapahtuman asynkronisen keskeytyksen haavoittuvuudesta, jolle on määritetty CVE-2019-11135. Microsoft on julkaissut päivityksiä, jotka auttavat lieventämään tätä haavoittuvuutta. Huomaa seuraavat asiat:
- Käyttöjärjestelmän suojaus on oletusarvoisesti käytössä joissakin Windows Server -käyttöjärjestelmäversioissa. Lisätietoja on Microsoft Knowledge Base -tietokanta -artikkelissa 4072698 .
- Käyttöjärjestelmän suojaukset ovat oletusarvoisesti käytössä kaikissa Windows-asiakaskäyttöjärjestelmäversioissa. Lisätietoja on Microsoft Knowledge Base -tietokanta -artikkelissa 4073119 .
Haavoittuvuuden yleiskatsaus
Ympäristöissä, joissa resursseja jaetaan, kuten virtualisointiisännissä, hyökkääjä, joka voi suorittaa mielivaltaista koodia yhdessä virtuaalikoneessa, voi päästä käsiksi toisen näennäiskoneen tai itse virtualisoinnin isäntään tietoihin.
Palvelinkuormitukset, kuten Windows Server -etätyöpöytäpalvelut (RDS) ja erillisemmät roolit, kuten Active Directory -toimialueen ohjauskoneet, ovat myös vaarassa. Hyökkääjät, jotka voivat suorittaa mielivaltaista koodia (käyttöoikeustasosta riippumatta), voivat päästä käsiksi käyttöjärjestelmän tai työkuorman salaisuuksiin, kuten salausavaimiin, salasanoihin ja muihin arkaluonteisiin tietoihin.
Myös Windows-asiakaskäyttöjärjestelmät ovat vaarassa, erityisesti jos ne suorittavat ei-luotettavaa koodia, hyödyntävät virtualisointiin perustuvia suojausominaisuuksia, kuten Windows Defender Credential Guardia, tai käyttävät Hyper-V:tä virtuaalikoneiden suorittamiseen.
Huomautus: Nämä haavoittuvuudet koskevat vain Intel Core- ja Intel Xeon -suorittimia.
Lievennyksen yleiskatsaus
Näiden ongelmien ratkaisemiseksi Microsoft kehittää yhdessä Intelin kanssa ohjelmistojen lieventämiskeinoja ja ohjeita. Tietoturva-aukkojen lieventämistä helpottavia ohjelmistopäivityksiä on julkaistu. Kaikkien käytettävissä olevien suojausten saamiseksi voidaan tarvita päivityksiä, jotka voivat sisältää myös mikrokoodia laitteen alkuperäisiltä laitevalmistajilta.
Tässä artikkelissa kuvataan, miten voit lieventää seuraavia haavoittuvuuksia:
- CVE-2018-3620 | L1-liitinvika – käyttöjärjestelmä, SMM
- CVE-2018-3646 | L1-liitinvika – VMM
- CVE-2018-11091 | Mikroarkkitehtuurinen tietojen näytteenotto Välimuistista puuttuva muisti (MDSUM)
- CVE-2018-12126 | Mikroarkkitehtuurinen säilötietojen näytteenotto (MSBDS)
- CVE-2018-12127 | Mikroarkkitehtuurinen kuormitusporttitietojen näytteenotto (MLPDS)
- CVE-2018-12130 | Mikroarkkitehtuurinen täyttöpuskurin tietojen näytteenotto (MFBDS)
- CVE-2019-11135 | Windowsin ytimen tietojen paljastamisen haavoittuvuus
- CVE-2022-21123 | Jaettujen puskuritietojen lukeminen (SBDR)
- CVE-2022-21125 | Jaettu puskuritietojen näytteenotto (SBDS)
- CVE-2022-21127 | SRBDS-päivitys (Special Register Buffer Data Sampling Update)
- CVE-2022-21166 | Device Register Partial Write (DRPW)
Lisätietoja haavoittuvuuksista on seuraavissa suojausneuvoissa:
L1TF:ADV180018 | Microsoftin ohjeet L1TF-variantin lieventämiseen
MMIO:ADV220002 | Microsoftin ohjeet Intel-suorittimen MMIO-vanhentuneiden tietojen haavoittuvuuksiin
Windowsin ytimen tietojen paljastamisen haavoittuvuus:CVE-2019-11135 | Windowsin ytimen tietojen paljastamisen haavoittuvuus
Uhan lieventämiseen tarvittavien toimien määrittäminen
Seuraavien osioiden avulla voit tunnistaa järjestelmiä, joihin L1TF- ja/tai MDS-haavoittuvuuksia koskee, sekä auttaa ymmärtämään ja vähentämään riskejä.
Mahdollinen vaikutus suorituskykyyn
Microsoft on testauksessa havainnut näiden lievennysten vaikuttavan suorituskykyyn jonkin verran järjestelmän kokoonpanon ja tarvittavien lievennysten mukaan.
Jotkut asiakkaat saattavat joutua poistamaan käytöstä hypersäikeistyksen (tunnetaan myös nimellä samanaikainen monisäikeisyys tai SMT) L1TF:n ja MDS:n aiheuttaman riskin poistamiseksi täysin. Huomaa, että hypersäikeistyksen poistaminen käytöstä voi heikentää suorituskykyä. Tämä tilanne koskee asiakkaita, jotka käyttävät seuraavia:
- Windows Server 2016:ta tai Windows 10:n versiota 1607 (Anniversary Update) vanhemmat Hyper-V-versiot
- Virtualisointiin perustuvat suojausominaisuudet, kuten Credential Guard ja Device Guard
- Ohjelmisto, joka sallii ei-luotettavan koodin suorittamisen (esimerkiksi koontiversion automaatiopalvelin tai jaettu IIS-isännöintiympäristö)
Vaikutus voi vaihdella laitteiston ja järjestelmässä suoritettavien kuormitusten mukaan. Yleisin järjestelmäkokoonpano on, että hypersäikeisteet ovat käytössä. Siksi suorituskyky vaikuttaa vain käyttäjään tai järjestelmänvalvojaan, joka on poistamassa hypersäikeistyksen käytöstä järjestelmässä.
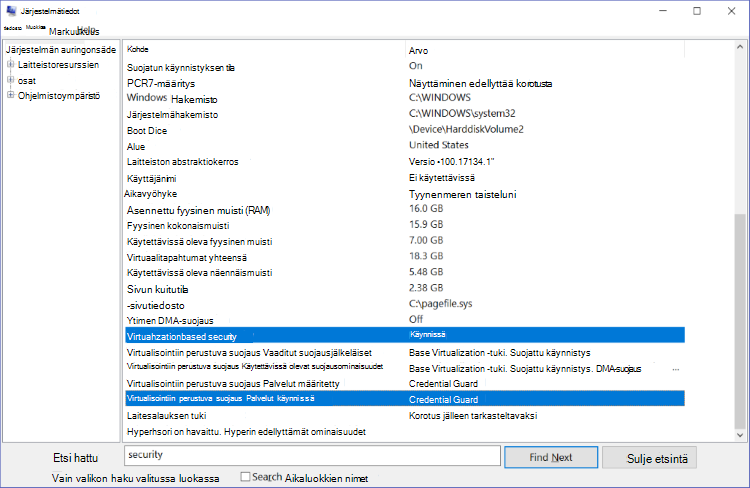
Huomautus: Voit selvittää, käyttääkö järjestelmäsi VBS-suojattuja suojausominaisuuksia seuraavasti:
Kirjoita aloitusvalikkoon MSINFO32.
Huomautus:Järjestelmätiedot-ikkuna avautuu.
Kirjoita Etsittävä-ruutuunsuojaus.
Etsi oikeanpuoleisesta ruudusta näyttökuvassa valitut kaksi riviä ja tarkista Arvo-sarakkeesta , onko virtualisointiin perustuva suojaus käytössä ja mitkä virtualisointipohjaiset suojauspalvelut ovat käytössä.
Hyper-V-ytimen ajoitustoiminto lieventää L1TF- ja MDS-hyökkäysvektoreita Hyper-V-virtuaalikoneita vastaan sallien silti hypersäikeistyksen pysyä käytössä. Ydinajoitustoiminto on käytettävissä Windows Server 2016:sta ja Windows 10:n versiosta 1607 alkaen. Tämä vaikuttaa virtuaalikoneiden suorituskykyyn vain vähän.
Ydinajoitustoiminto ei vähennä L1TF- tai MDS-hyökkäysvektoreita VBS-suojattuja suojausominaisuuksia vastaan. Lisätietoja on Mitigation C -artikkelissa ja seuraavassa virtualisointia käsittelevässä blogiartikkelissa:
Lisätietoja Intelin vaikutuksista suorituskykyyn on seuraavassa Intel-sivustossa:
Vaikutusten piiriin vaikuttavien järjestelmien ja tarvittavien lievennysten tunnistaminen
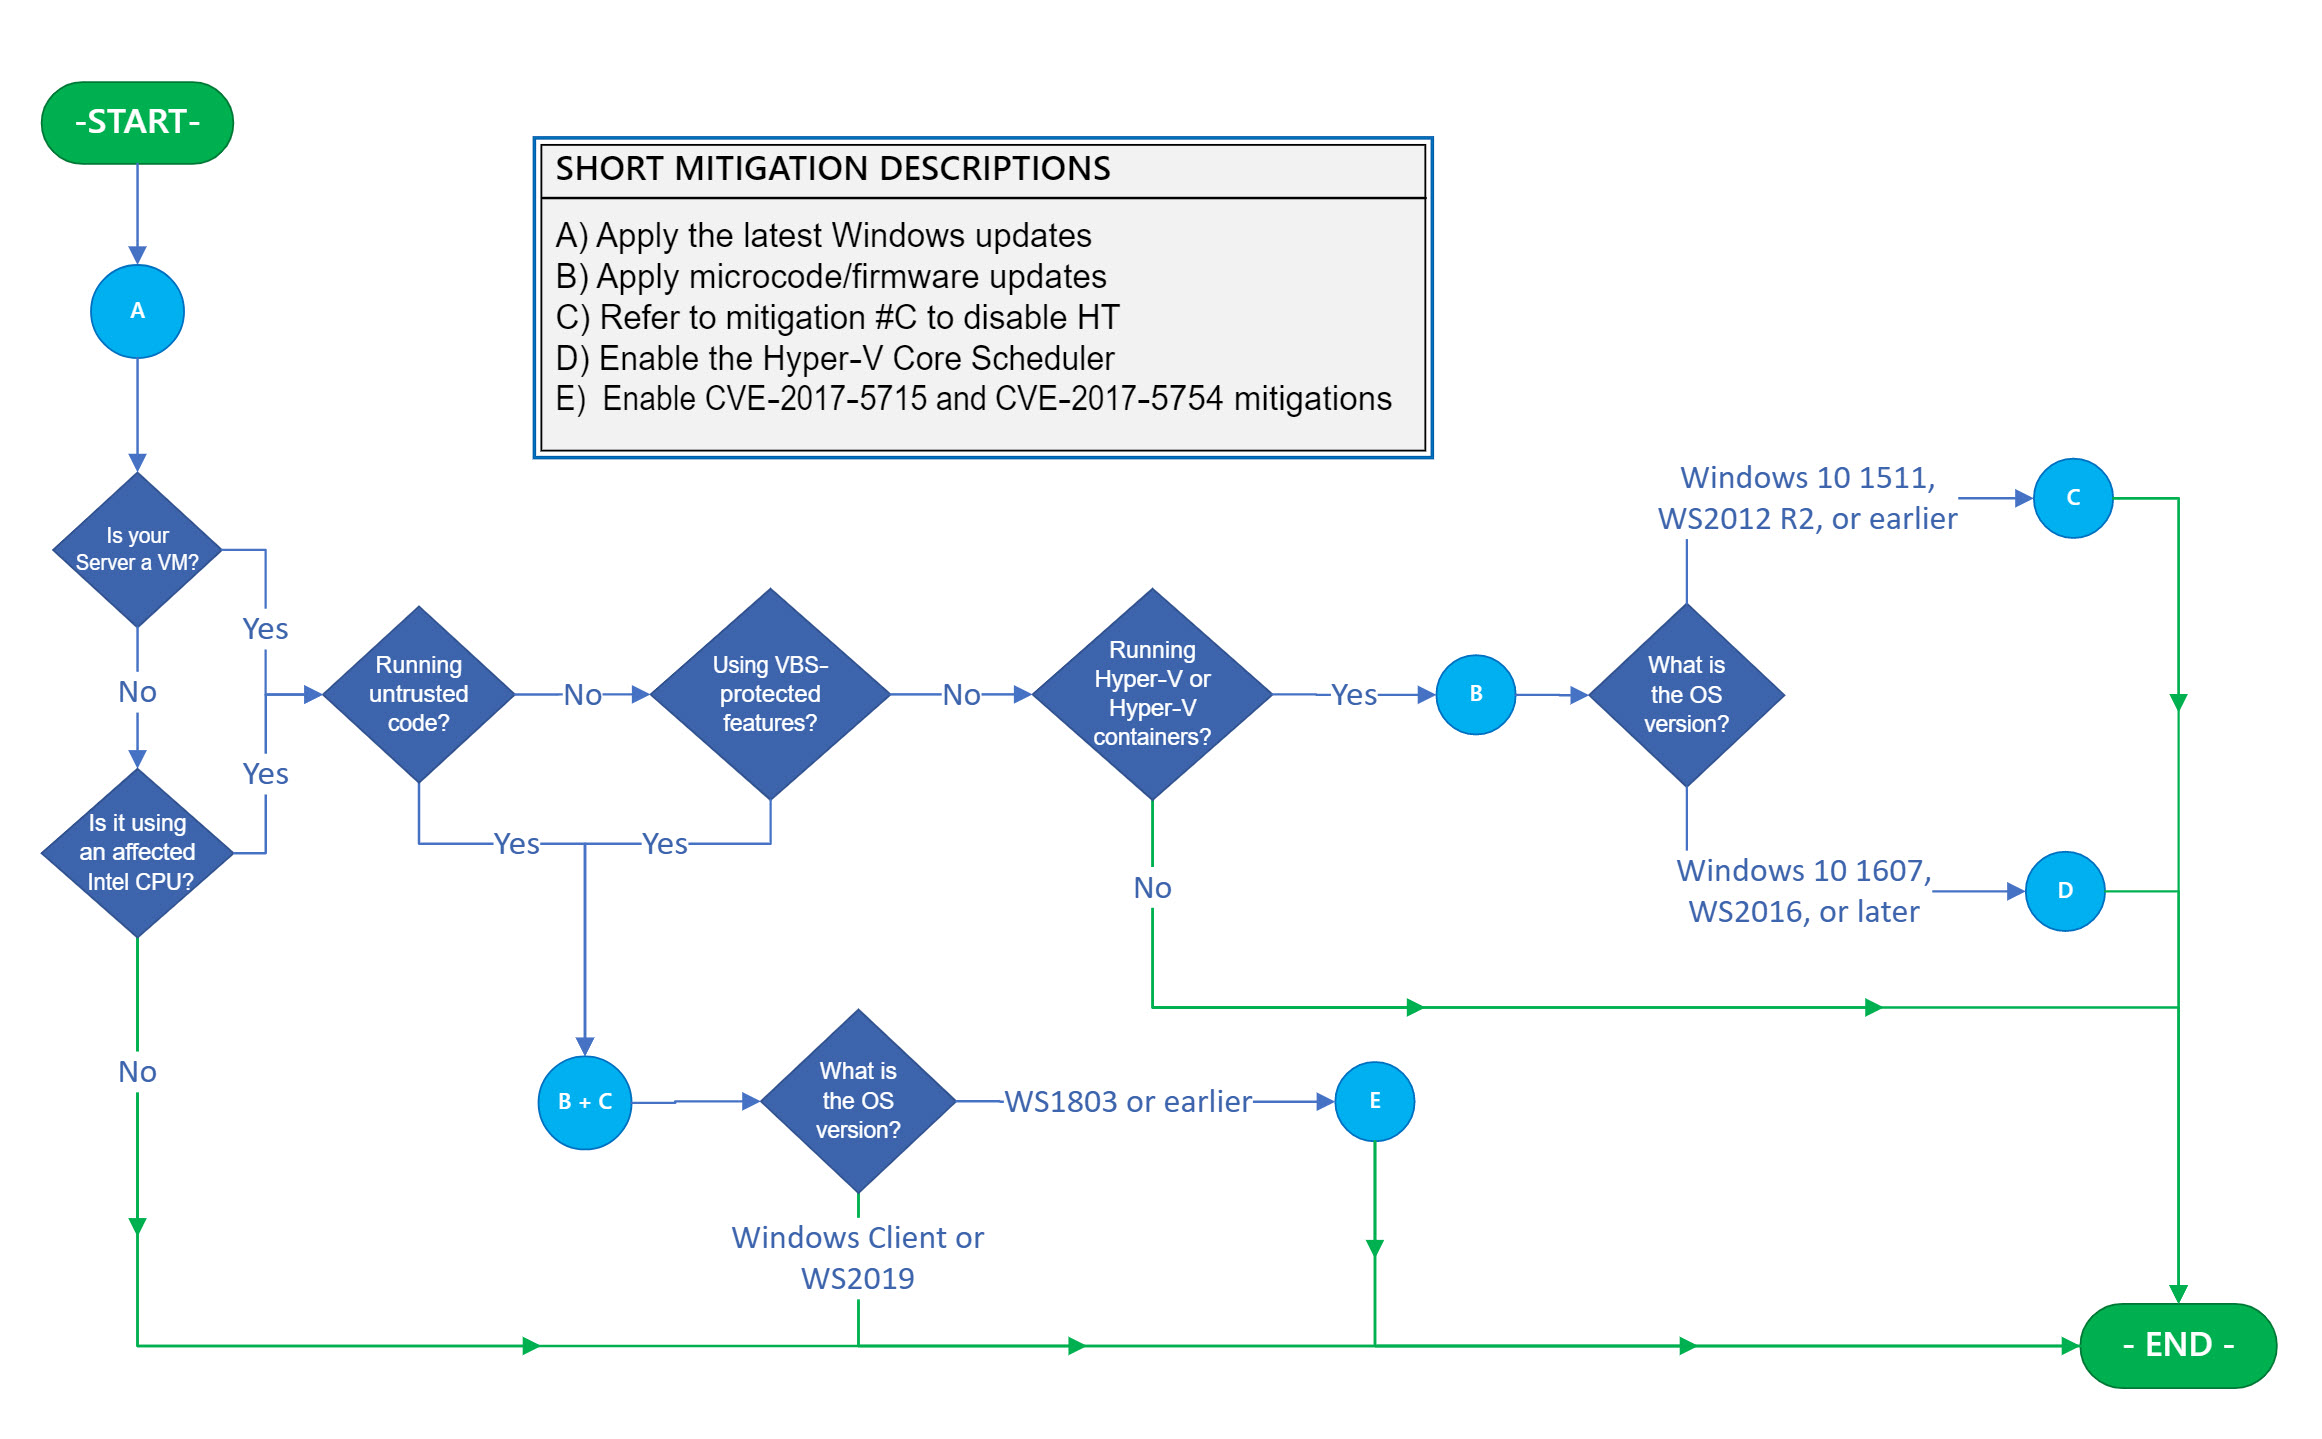
Kaavion 1 vuokaavion avulla voit tunnistaa järjestelmät, joita ongelma koskee, ja määrittää oikeat toimet.
Tärkeää: Jos käytät virtuaalikoneita, vuokaaviota on harkittava ja otettava käyttöön Hyper-V-isännissä ja kussakin virtuaalikonevieraassa, jota ongelma koskee, koska lievennykset voivat koskea molempia. Erityisesti Hyper-V-isännälle vuokaavion vaiheet tarjoavat virtuaalikoneiden välisen ja isännänsisäisen suojauksen. Näiden lievennysten soveltaminen vain Hyper-V-isäntään ei kuitenkaan riitä tarjoamaan VM:n sisäistä suojausta. Jos haluat tarjota virtuaalikoneiden sisäisen suojauksen, vuokaavio on otettava käyttöön jokaisessa Windows-virtuaalikoneessa. Useimmissa tapauksissa tämä tarkoittaa sen varmistamista, että rekisteriavaimet on määritetty virtuaalikoneessa.
Kun siirryt vuokaaviossa, kohtaat kirjaimilla merkittyjä sinisiä ympyröitä, jotka liittyvät toimintoon tai toimintosarjaan, jota tarvitaan järjestelmäkokoonpanoosi liittyvien L1TF-hyökkäysvektoreiden lieventämiseksi. Kaikki kohtaamasi toiminnot on otettava käyttöön. Kun kohtaat vihreän viivan, se osoittaa suoran polun loppuun, eikä lievennystoimia ole.
Oikealla olevassa selitteessä on lyhyt selitys jokaisesta kirjaimella merkitystä lievennyksestä. Kunkin lievennyksen yksityiskohtaiset selitykset, jotka sisältävät vaiheittaiset asennus- ja määritysohjeet, ovat "Lievennykset"-osassa.
Lievennykset
Tärkeää: Seuraavassa osiossa kuvataan lievennyksiä, joita tulee soveltaa VAIN edellisen osion kuvan 1 vuokaaviossa määritetyissä erityisissä olosuhteissa. ÄLÄ käytä näitä lievennyksiä, ellei vuokaaviosta käy ilmi, että tietty lievennys on tarpeen.
Ohjelmisto- ja mikrokoodipäivitysten lisäksi tiettyjen suojausten käyttöönotto saattaa edellyttää myös manuaalisia määritysmuutoksia. Lisäksi suosittelemme, että yritysasiakkaat rekisteröityvät tietoturvailmoitusten postiohjelmaan, jotta he saavat ilmoituksen sisällön muutoksista. (Katso Microsoftin teknisen suojauksen ilmoitukset.)
Lievennys A
Uusimpien Windows-päivitysten hankkiminen ja käyttöönotto
Ota käyttöön kaikki saatavilla olevat Windows-käyttöjärjestelmäpäivitykset, kuukausittaiset Windows-tietoturvapäivitykset mukaan lukien. Löydät taulukon tuotteista, joita ongelma koskee, Microsoftin suojausilmoituksessa | ADV-180018 L1TF:lle, suojausilmoitus | ADV-190013 MDS:lle, suojausilmoitus | MMIO :n ADV220002 ja tietoturva-aukko | CVE-2019-11135 Windows-ytimen tietojen luovutusta koskevan haavoittuvuuden vuoksi.
Lievennys B
Hanki ja ota käyttöön uusimmat mikrokoodi- tai laiteohjelmistopäivitykset
Uusimpien Windowsin tietoturvapäivitysten asentamisen lisäksi tämä saattaa edellyttää myös suorittimen mikrokoodin tai laiteohjelmiston päivitystä. Suosittelemme, että hankit uusimman mikrokoodipäivityksen laitteen alkuperäiseltä valmistajalta ja otat sen käyttöön laitteellesi sopivalla tavalla. Lisätietoja mikrokoodi- tai laiteohjelmistopäivityksistä on seuraavissa viitteissä:
- KB4093836: Intel Microcode Päivitykset:n yhteenveto
- Intel- ja AMD-suorittimien mikrokoodi-Päivitykset -yhteisön artikkeli
- Intel Product Security Center -ilmoitukset
- AMD Product Security
Huomautus: Jos käytät sisäkkäistä virtualisointia (mukaan lukien Hyper-V-säilöjen suorittaminen vierasvirtuaalikoneessa), sinun on esitettävä uudet mikrokoodivalaistukset vierasvirtuaalikoneelle. Tämä saattaa edellyttää VM-kokoonpanon päivittämistä versioon 8. Versio 8 sisältää mikrokoodivalaistukset oletusarvoisesti. Lisätietoja ja tarvittavat vaiheet löydät seuraavasta Microsoft Docs -artikkelista:
Hyper-V:n suorittaminen virtuaalikoneessa sisäkkäisen virtualisoinnin avulla
Lievennys C
Pitäisikö hypersäikeistäminen poistaa käytöstä?
L1TF- ja MDS-haavoittuvuudet sisältävät riskin, että Hyper-V-virtuaalikoneiden luottamuksellisuus ja Microsoftin virtualisointiin perustuvan suojauksen (VBS) ylläpitämät salaisuudet saattavat vaarantua sivukanavahyökkäyksen avulla. Kun Hyper-Threading (HT) on käytössä, sekä Hyper-V:n että VBS:n tarjoamat suojausrajat heikkenevät.
Hyper-V-ytimen ajoitustoiminto (käytettävissä Windows Server 2016:sta ja Windows 10 versiosta 1607 alkaen) lieventää L1TF- ja MDS-hyökkäysvektoreita Hyper-V-virtuaalikoneita vastaan, mutta sallii Hyper-Threading pysyä käytössä. Tämä vaikuttaa suorituskykyyn vain vähän.
Hyper-V-ytimen ajoitustoiminto ei vähennä L1TF- tai MDS-hyökkäysvektoreita VBS-suojattuja suojausominaisuuksia vastaan. L1TF- ja MDS-haavoittuvuudet sisältävät riskin, että VBS:n salaisuuksien luottamuksellisuus saattaa vaarantua sivukanavahyökkäyksen kautta, kun Hyper-Threading (HT) on käytössä, mikä heikentää VBS:n tarjoamaa suojausrajaa. Tästä lisääntyneestä riskistä huolimatta VBS tarjoaa silti arvokkaita tietoturvaetuja ja lieventää erilaisia hyökkäyksiä, kun HT on käytössä. Siksi suosittelemme, että VBS:ää käytetään edelleen HT-yhteensopivissa järjestelmissä. Asiakkaiden, jotka haluavat eliminoida L1TF- ja MDS-haavoittuvuuksien VBS:n luottamuksellisuuteen liittyvän riskin, tulisi harkita HT:n poistamista käytöstä tämän lisäriskin vähentämiseksi.
Asiakkaiden, jotka haluavat eliminoida L1TF- ja MDS-haavoittuvuuksien aiheuttaman riskin, olipa kyse sitten Windows Server 2016:ta aiempien Hyper-V -versioiden luottamuksellisuudesta tai VBS-tietoturvaominaisuuksista, on punnittava päätöstä ja harkittava HT:n poistamista käytöstä riskin vähentämiseksi. Yleensä tämä päätös voi perustua seuraaviin suuntaviivoihin:
- Windows 10:n versiossa 1607, Windows Server 2016:ssa ja uudemmissa järjestelmissä, joissa ei ole käytössä Hyper-V:tä ja jotka eivät käytä VBS-suojattuja suojausominaisuuksia, asiakkaiden ei tule poistaa HT:tä käytöstä.
- Windows 10:n versiossa 1607, Windows Server 2016:ssa ja uudemmissa järjestelmissä, joissa on käytössä Hyper-V ja Core Scheduler, mutta jotka eivät käytä VBS-suojattuja suojausominaisuuksia, HT:tä ei tule poistaa.
- Windows 10:n versiossa 1511, Windows Server 2012 R2:ssa ja aiemmissa Hyper-V:tä käyttävissä järjestelmissä asiakkaiden on harkittava HT:n poistamista käytöstä riskin vähentämiseksi.
HT:n käytöstä poistamiseen tarvittavat vaiheet vaihtelevat OEM-laitevalmistajakohtaisesti. Ne ovat kuitenkin yleensä osa BIOSin tai laiteohjelmiston asennus- ja määritystyökaluja.
Microsoft on myös ottanut käyttöön mahdollisuuden poistaa Hyper-Threading tekniikka käytöstä ohjelmistoasetuksen kautta, jos HT:n poistaminen BIOSissa tai laiteohjelmiston määritys- ja määritystyökaluissa on vaikeaa tai mahdotonta. Ohjelmiston asetus HT:n poistamiseksi käytöstä on toissijainen BIOS- tai laiteohjelmistoasetuksiin nähden, ja se on oletusarvoisesti poissa käytöstä (eli HT noudattaa BIOS- tai laiteohjelmistoasetustasi). Lisätietoja tästä asetuksesta ja HT:n käytöstä poistamisesta sen avulla on seuraavassa artikkelissa:
4072698 Windows Server ohjeita spekulatiivisen suorituspuolen kanavan haavoittuvuuksilta suojautumiseen
On suositeltavaa poistaa HT käytöstä BIOSissa tai laiteohjelmistossa mahdollisuuksien mukaan, jotta HT on mahdollisimman varmasti poissa käytöstä.
Huomautus: Hypersäikeistyksen poistaminen käytöstä vähentää suoritinytimien määrää. Tämä voi vaikuttaa ominaisuuksiin, jotka vaativat toimiakseen suoritinminimiä. Esimerkiksi Windows Defenderin sovellussuoja (WDAG).
Lievennys D
Ota käyttöön Hyper-V-ytimen ajoitustoiminto ja määritä virtuaalikoneen laitteistosäikeiden määräksi 2 ydintä kohti
Huomautus: Nämä lieventämistoimet koskevat vain Windows Server 2016:ta ja Windows 10:n versiota 1809 aikaisempia versioita. Ydinajoitustoiminto on oletusarvoisesti käytössä Windows Server 2019:ssä ja Windows 10:n versiossa 1809.
Ydinajoitustoiminnon käyttäminen on kaksivaiheinen prosessi, joka edellyttää, että otat ensin ajoitustoiminnon käyttöön Hyper-V-isännässä ja määrität sitten kunkin virtuaalikoneen hyödyntämään sitä määrittämällä niiden laitteistosäikeiden määrän ydintä kohti kahdeksi (2).
Windows Server 2016:ssa ja Windows 10:n versiossa 1607 esitelty Hyper-V-ytimen ajoitustoiminto on uusi vaihtoehto perinteiselle ajoituslogiikalle. Ydinajoitustoiminto vähentää HT-yhteensopivassa Hyper-V-isännässä suoritettavan virtuaalikoneiden työkuormien suorituskykyvaihtelua.
Lisätietoja Hyper-V:n ajoituksen perustoiminnosta ja sen käyttöönottovaiheista on seuraavassa Windows IT Pro Center -artikkelissa:
Hyper-V-hypervisorin ajoitustyyppien ymmärtäminen ja käyttäminen
Jos haluat ottaa Hyper-V-ytimen ajoituksen käyttöön Windows Server 2016:ssa tai Windows 10:ssä, kirjoita seuraava komento:
bcdedit /set HypervisorSchedulerType core
Päätä seuraavaksi, määritetäänkö tietyn virtuaalikoneen laitteistosäikeiden määräksi ydintä kohti kaksi (2). Jos paljastat, että virtuaalisuorittimet ovat hypersäikeisiä vierasvirtuaalikoneeseen, voit ottaa ajoituksen käyttöön virtuaalikonekäyttöjärjestelmässä ja myös virtuaalikoneiden kuormituksissa käyttää HT:tä omassa työn aikataulutuksessaan. Voit tehdä tämän kirjoittamalla seuraavan PowerShell-komennon, jossa <VMName> on näennäiskoneen nimi:
Set-VMProcessor -VMName< VMName> -HwThreadCountPerCore 2
Lievennys E
Ota käyttöön lievennykset tiedotteille CVE-2017-5715, CVE-2017-5754 ja CVE-2019-11135
Huomautus: Nämä lievennykset ovat oletusarvoisesti käytössä Windows Server 2019:ssä ja Windows-asiakaskäyttöjärjestelmissä.
Jos haluat ottaa käyttöön lievennykset tiedotteille CVE-2017-5715, CVE-2017-5754 ja CVE-2019-11135, käytä seuraavien artikkelien ohjeita:
Huomautus: Näitä lievennyksiä ovat ja ne otetaan automaattisesti käyttöön turvallisten sivukehysten bittien lievennys Windows-ytimelle sekä lievennyksille, jotka on kuvattu CVE-2018-3620:ssa. Jos haluat yksityiskohtaisen selityksen turvallisten sivukehysten bittien lieventämisestä, tutustu seuraavaan Security Research & Defense -blogiartikkeliin:
L1-päätevian (L1TF) analysointi ja lievennys
Viitteet
Ohjeet spekulatiivisen suorituspuolen kanavan haavoittuvuuksien lieventämiseen Azuressa
Muiden valmistajien tietoja koskeva vastuuvapauslauseke
Tässä artikkelissa käsiteltävät kolmansien osapuolten tuotteet ovat Microsoftista riippumattomien, itsenäisten yritysten valmistamia. Emme anna mitään oletettuja tai muita takuita siitä, että nämä tuotteet toimivat tai että ne ovat luotettavia.
Tarjoamme yhteystiedot kolmannelle osapuolelle, jonka kautta saat teknistä tukea. Nämä yhteystiedot saattavat muuttua ilman ennakkoilmoitusta. Emme takaa kolmannen osapuolen yhteystietojen tarkkuutta.