
La fonctionnalité avancée de stockage des certificats permet de définir le type de stockage des certificats à utiliser dans Microsoft Dynamics 365 for Finance and Operations.
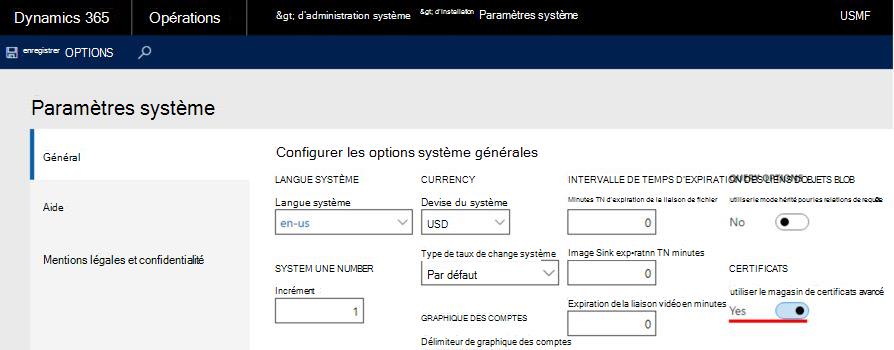
Il existe deux options possibles pour stocker les certificats disponibles avec la nouvelle fonctionnalité. Vous pouvez définir l’option en définissant un nouveau paramètre Utilisez le magasin de certificats avancé dans Paramètres système (Administration système \ Configuration \ Paramètres système, onglet Général) :
- Stockage local. Cette option peut être utilisée avec une option de déploiement sur site, ainsi que sur tout type d’environnement de développement local. Dans ce cas, définissez Utiliser le paramètre de magasin de certificats avancé sur Non. Il est recommandé de définir cette option pour l’environnement DEV à des fins de développement et de validation, où il est nécessaire de valider le certificat et de l’utiliser.
- Azure Key Vault stockage. Cette option doit être utilisée avec l’option de déploiement cloud et peut être utilisée avec des environnements déployés localement et avec tout type d’environnement de développement local. Vous devez définir le paramètre Utiliser le paramètre de magasin de certificats avancé sur Oui. Il s’agit de la seule option pour l’environnement PROD dans Azure Cloud.
L’utilisation de certificats stockés dans le Azure Key Vault nécessite des étapes préliminaires. Tous les paramètres nécessaires décrits dans l’article 4040294 « Maintien Azure Key Vault stockage ». Après avoir configuré Azure Key Vault stockage, vous devez configurer un lien vers les certificats dans Microsoft Dynamics 365 for Finance and Operations.
Dès que le certificat est installé dans Azure KeyVault, il doit être configuré dans l’application. Les instructions d’installation sont les suivantes :
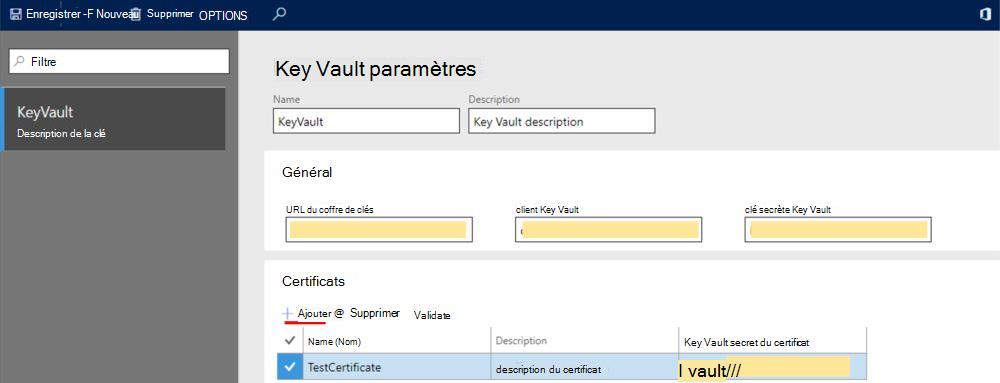
- Ouvrez le formulaire « Paramètres du Key Vault » dans le module Administration système (Administration système \ Configuration \ Paramètres du Key Vault). Créez un instance de Key Vault paramètre, définissez-lui un nom et une description.
- Rendez-vous dans l’onglet « Général » et spécifiez les paramètres obligatoires utilisés pour l’intégration avec Azure Key Vault stockage :
- URL du coffre de Key Vault : URL du coffre de clés par défaut si elle n’est pas définie par la référence secrète.
- Key Vault client : ID client interactif de l’application Active Directory associée au stockage Azure Key Vault pour l’authentification.
- Key Vault clé secrète : clé secrète associée à l’application AD utilisée pour l’authentification auprès du stockage Azure Key Vault.
Remarque : Lorsque plusieurs stockages de coffre de clés sont utilisés, chacun d’eux doit avoir une instance distincte des paramètres de Key Vault créés dans le Microsoft Dynamics 365 des finances et des opérations.
- Allez dans l’onglet « Certificats » et ajoutez-y vos certificats en cliquant sur le bouton « Ajouter ». Pour chaque certificat, vous devez entrer les données suivantes :
- Nom et description.
- Secret du certificat de Key Vault : référence secrète au certificat.
Remarque : un secret de certificat de Key Vault doit avoir le même format que dans l’exemple :
vault://< KeyVaultName*>/<SecretName>/<SecretVersion*>
Les attributs marqués du signe « * » sont facultatifs et l’attribut <SecretName> est obligatoire. Par conséquent, dans la plupart des cas, il suffit de définir une clé secrète de Key Vault au format suivant :
vault:///< SecretName>
Si la clé secrète du Key Vault ne contient pas de version secrète, le système récupère un certificat actif avec la dernière date d’expiration.
Remarque : la fonctionnalité de stockage Azure Key Vault a été étendue avec une mise en cache des certificats. Il est donc fortement recommandé d’effectuer les opérations suivantes :
- Spécifiez une version de secret dans le secret du certificat de Key Vault.
- Après avoir téléchargé une nouvelle version du certificat existant dans le stockage Key Vault, vous devez mettre à jour une version secrète dans le paramètre « Secret de certificat Key Vault » dans le Microsoft Dynamics 365 des finances et des opérations.
Vous pouvez utiliser la fonction Valider pour case activée si vous avez correctement défini la référence au certificat et si le certificat est valide.