
Gejala
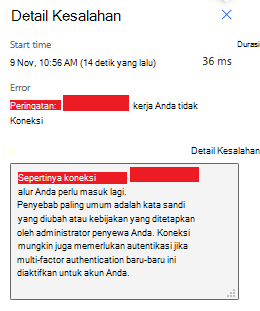
Koneksi Konektor Kustom gagal karena kegagalan autentikasi. Jika masalah ini terjadi, Anda akan menerima pesan kesalahan berikut:
Peringatan: Koneksi ConnectionName> Anda < tidak berfungsi
Penyebab
Satu atau beberapa URL yang salah diatur selama pembuatan Koneksi Kustom.
Resolusi
Sebelum mencoba mengonfigurasi Konektor Kustom, semua tindakan harus diverifikasi di luar Power Automate dengan menggunakan alat seperti Postman.
Setiap langkah berikut harus berhasil diselesaikan di alat seperti Postman sebelum Anda mengonfigurasi Konektor Kustom:
- Panggil titik akhir pengambilan token OAUTH.
- Panggil tindakan API menggunakan token yang dikembalikan.
- Panggil titik akhir refresh token OAUTH setelah token kedaluwarsa.
- Panggil tindakan API menggunakan token baru yang direfresh.
Perhatikan bahwa hanya alur Pemberian Kode Otorisasi dan alur Atas Nama Of yang mendukung token refresh. (Untuk informasi selengkapnya, lihat artikel Microsoft Graph: Blog Pengembang ini.) Pemberian implisit dan pemberian kredensial klien tidak mendukung token refresh. Oleh karena itu, Anda tidak dapat menggunakan pemberian ini untuk mengautentikasi Konektor Kustom.
Uji coba pembuatan token OAUTH menggunakan Postman
Postman memungkinkan Anda dengan mudah melakukan pengujian titik akhir yang diautentikasi oleh OAUTH2. Untuk melakukan pengujian ini, Anda harus memiliki informasi berikut tentang atau konfigurasi yang dilakukan pada titik akhir:
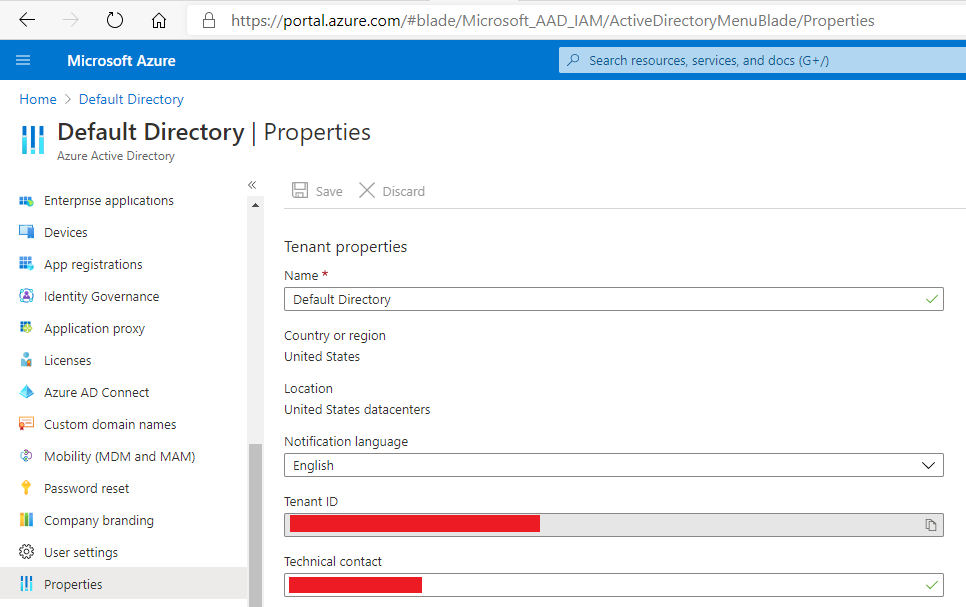
Dapatkan ID Penyewa Microsoft Azure. ID penyewa ditampilkan di bilah Azure Active Directory (Azure AD), dan ditemukan di tab Properti.
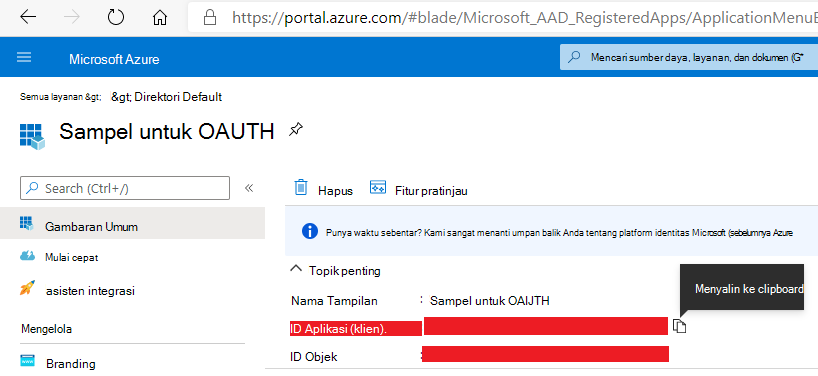
Dapatkan ID Aplikasi (Klien). Ini juga tersedia di blade Azure AD, dan ditemukan di tab Pendaftaran Aplikasi.
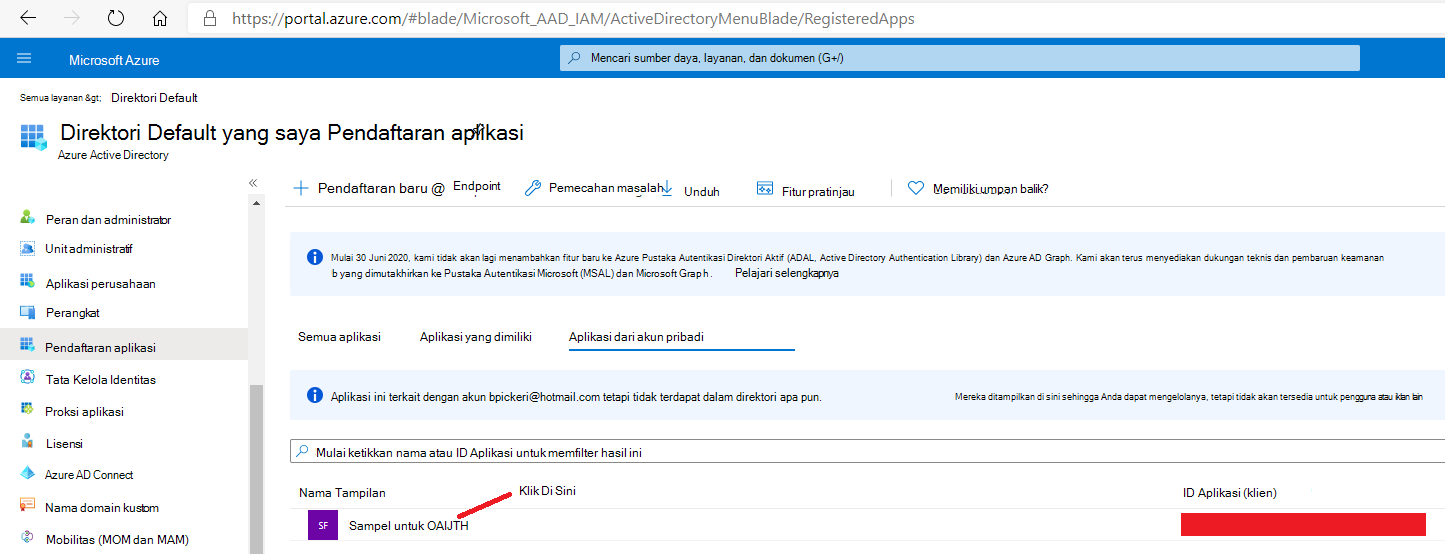
Layar berikutnya muncul sebagai berikut.
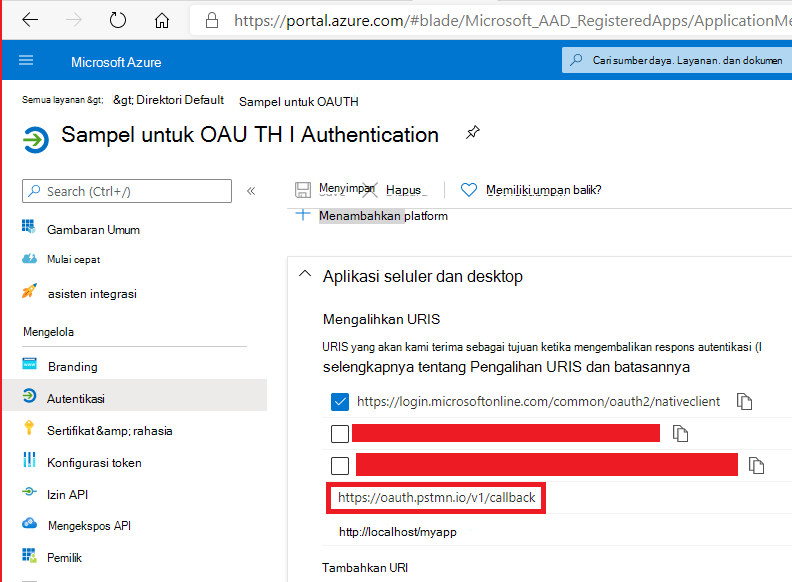
Pastikan https://oauth.pstmn.io/v1/callback adalah URI callback yang valid untuk aplikasi.
Catat lingkup yang harus diautentikasi oleh aplikasi Anda.
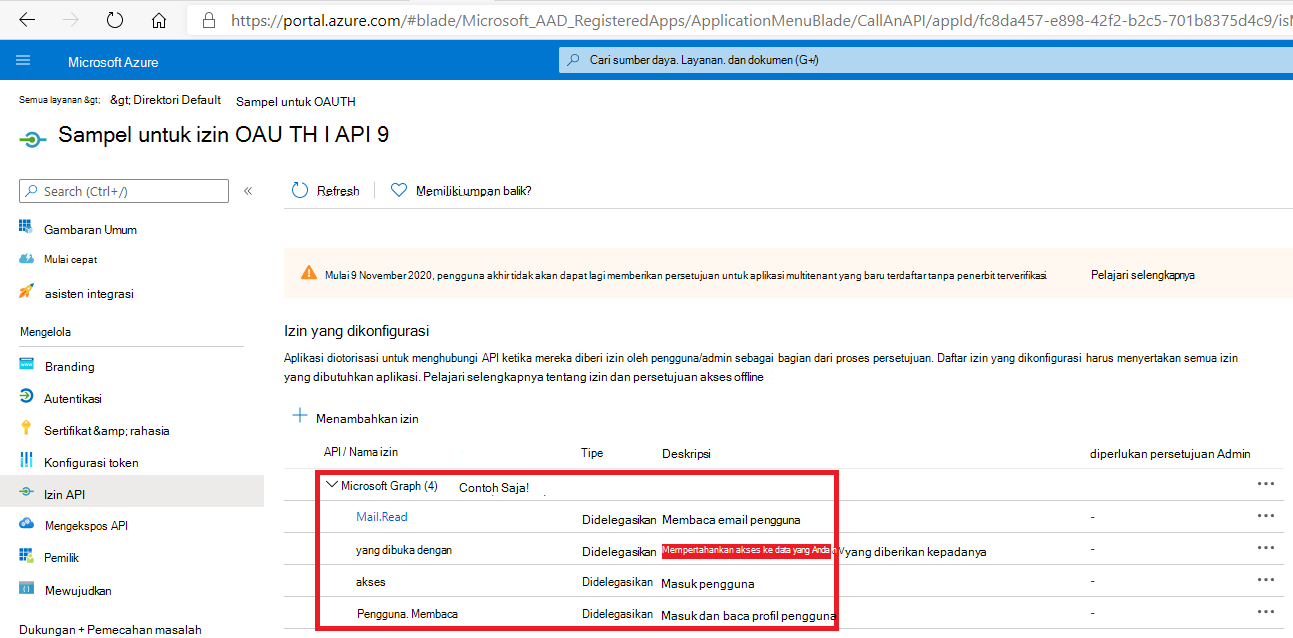
Catatan: Beberapa penyedia autentikasi pihak ketiga mengharuskan cakupan tambahan disediakan agar berfungsi sepenuhnya dengan Power Automate dan Power Apps. Ini termasuk fitur seperti autentikasi offline (diperlukan koneksi terkait untuk me-refresh token Konektor Kustom secara otomatis). Cakupan tambahan ini berada di luar lingkup informasi Microsoft. Untuk informasi selengkapnya, lihat dokumentasi penyedia autentikasi.
Buat koleksi, dan dapatkan token akses baru
Di Postman, buat koleksi. Pada tab Otorisasi , tentukan nilai berikut:
- Jenis: OAuth 2.0
- Awalan header: Bearer
- Nama Token: <pilihan pengguna>
- Jenis Hibah: Kode Otorisasi
- URL panggilan balik: Pilih "Autorisasi menggunakan browser" di samping opsi ini. Perhatikan bahwa URL itu sendiri mungkin tidak diedit.
- URL Autikasi: https://login.microsoftonline.com/<ID Penyewa Anda/>oauth2/v2.0/authorize
- URL Token Akses: https://login.microsoftonline.com/<ID Penyewa Anda/>oauth2/v2.0/authorize
- ID Klien: <ID Aplikasi Anda>
- Rahasia Klien: (opsional, biarkan kosong)
- Cakup: (masukkan lingkup yang dipisahkan oleh spasi)
- Status: <opsional, biarkan kosong>
- Autentikasi klien: Kirim kredensial klien dalam isi.
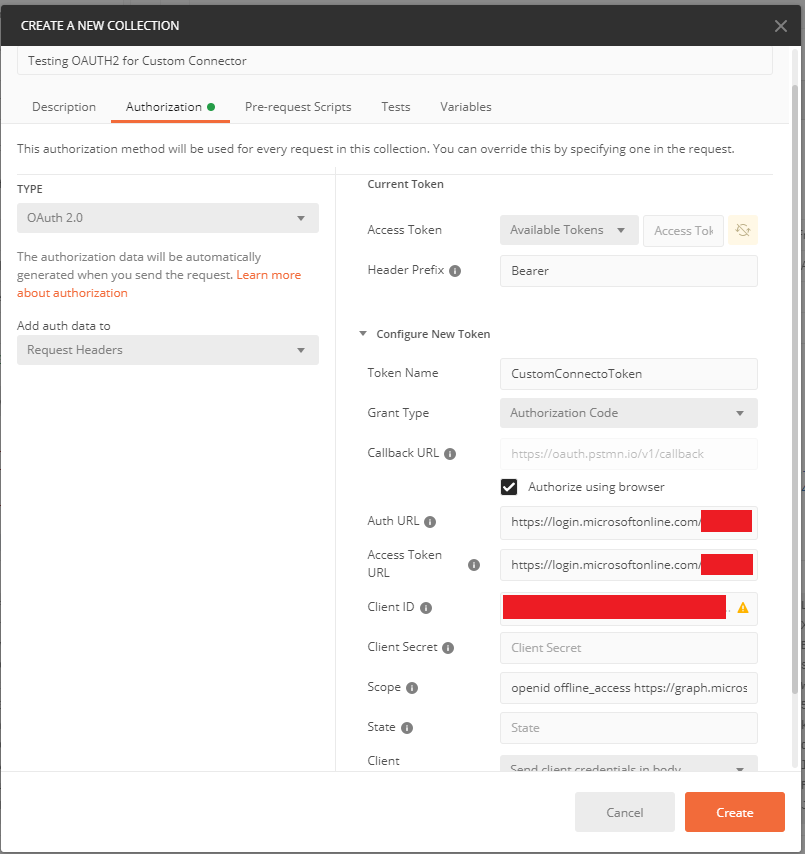
Saat memilih Dapatkan Token Akses Baru di bagian bawah kotak dialog ini, Anda akan diarahkan ke browser untuk mengautentikasi ke Azure AD, lalu secara otomatis dikembalikan ke Postman. Jika Anda melihat entri Token Akses dan Token Refresh dalam kotak dialog yang dihasilkan, ini berarti Anda telah berhasil mengonfigurasi URL dan dapat melanjutkan untuk membuat Konektor Kustom.
Menentukan pengaturan OAUTH untuk Konektor Kustom
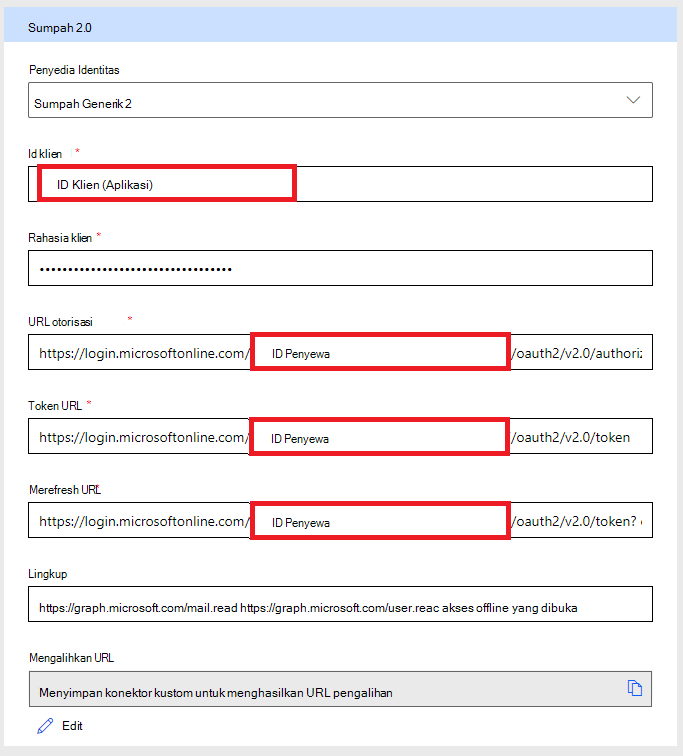
Setelah semua informasi diverifikasi, informasi dapat diisi di bagian Otorisasi Konektor Kustom, sebagai berikut.
Sumber daya luar
Sanggahan informasi pihak ketiga
Produk pihak ketiga yang dibahas dalam artikel ini dibuat oleh perusahaan yang bukan merupakan bagian dari Microsoft. Microsoft tidak memberikan jaminan, secara tersirat maupun tersurat, terkait kinerja atau keandalan produk tersebut.