
Importante: questo articolo contiene informazioni che illustrano come ridurre le impostazioni di sicurezza o disattivare le funzionalità di sicurezza in un computer. È possibile apportare queste modifiche per risolvere un problema specifico. Prima di apportare queste modifiche, è consigliabile valutare i rischi associati all'implementazione di questa soluzione alternativa in un particolare ambiente. Se implementi questa soluzione alternativa, esegui le operazioni aggiuntive appropriate per proteggere il computer.
Riepilogo
Questo aggiornamento della sicurezza include miglioramenti e correzioni alle funzionalità di Windows 10. Risolve anche le seguenti vulnerabilità in Windows:
- 3177356 MS16-095: Aggiornamento cumulativo della sicurezza per Internet Explorer: 9 agosto 2016
- 3177358 MS16-096: Aggiornamento cumulativo della sicurezza per Microsoft Edge: 9 agosto 2016
- 3177393 MS16-097: Aggiornamento della sicurezza per il componente grafico Microsoft: 9 agosto 2016
- 3178466 MS16-098: Aggiornamento della sicurezza per i driver in modalità kernel: 9 agosto 2016
- 3178465 MS16-101: Aggiornamento della sicurezza per autenticazione di Windows metodi: 9 agosto 2016
- 3182248 MS16-102: Aggiornamento della sicurezza per la raccolta PDF di Microsoft Windows: 9 agosto 2016
- 3182332 MS16-103: Aggiornamento della sicurezza per ActiveSyncProvider: 9 agosto 2016
Gli aggiornamenti di Windows 10 sono cumulativi. Pertanto, questo pacchetto contiene tutte le correzioni rilasciate in precedenza.
Se sono stati installati aggiornamenti precedenti, solo le nuove correzioni contenute in questo pacchetto verranno scaricate e installate nel computer. Se installi un pacchetto di aggiornamento di Windows 10 per la prima volta, il pacchetto per la versione x86 è di 366 MB e il pacchetto per la versione x64 è di 776 MB.
Altre informazioni
Problemi noti in questo aggiornamento della sicurezza
Problema noto 1
Gli aggiornamenti per la protezione forniti nel bollettino MS16-101 e versioni più recenti disabilitano la capacità del processo Negotiate di eseguire il fallback a NTLM quando l'autenticazione Kerberos non riesce per le operazioni di modifica della password con il codice di errore STATUS_NO_LOGON_SERVERS (0xc000005e). In questo caso, potresti ricevere uno dei codici di errore seguenti.
Esadecimale Decimale Simbolico Amichevole 0xc0000388 1073740920 STATUS_DOWNGRADE_DETECTED Il sistema ha rilevato un possibile tentativo di compromettere la sicurezza. Assicurarsi di poter contattare il server che ha eseguito l'autenticazione. 0x4f1 1265 ERROR_DOWNGRADE_DETECTED Il sistema ha rilevato un possibile tentativo di compromettere la sicurezza. Assicurarsi di poter contattare il server che ha eseguito l'autenticazione. Soluzione alternativa
Se le modifiche alle password che in precedenza avevano esito positivo non riescono dopo l'installazione del bollettino MS16-101, è probabile che le modifiche alle password si basassero in precedenza sul fallback NTLM perché Kerberos non funzionava. Per modificare correttamente le password usando i protocolli Kerberos, segui questi passaggi:
Configurare la comunicazione aperta sulla porta TCP 464 tra i client con MS16-101 installato e il controller di dominio che si occupa della reimpostazione delle password.
I controller di dominio di sola lettura possono eseguire la reimpostazione delle password in modalità self-service se l'utente è autorizzato dai criteri di replica delle password dei controller di dominio di sola lettura. Gli utenti non autorizzati dai criteri password del controller di dominio di sola lettura richiedono la connettività di rete a un controller di dominio di lettura/scrittura (RWDC) nel dominio dell'account utente.
Nota: per verificare se la porta TCP 464 è aperta, attenersi alla seguente procedura:
Creare un filtro di visualizzazione equivalente per il parser di monitoraggio di rete. Ad esempio:
ipv4.address== <Indirizzo IP del client> && tcp.port==464
Nei risultati cercare il frame "TCP:[SynReTransmit".
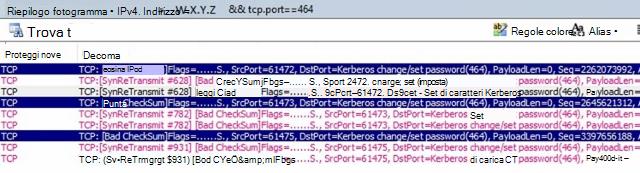
Assicurarsi che i nomi Kerberos di destinazione siano validi. Gli indirizzi IP non sono validi per il protocollo Kerberos. Kerberos supporta nomi brevi e nomi di dominio completi.
Verificare che i nomi delle entità servizio (SPN) siano registrati correttamente.
Per ulteriori informazioni, vedere Kerberos e Self-Service reimpostazione della password.
Problema noto 2
Siamo a conoscenza di un problema in cui le reimpostazioni programmatiche delle password degli account utente di dominio non riescono e restituiscono il codice di errore STATUS_DOWNGRADE_DETECTED (0x800704F1) se l'errore previsto è uno dei seguenti:
- ERROR_INVALID_PASSWORD
- ERROR_PWD_TOO_SHORT (restituito raramente)
- STATUS_WRONG_PASSWORD
- STATUS_PASSWORD_RESTRICTION
La tabella seguente mostra il mapping completo degli errori.
Esadecimale Decimale Simbolico Amichevole 0x56 86 ERROR_INVALID_PASSWORD La password di rete specificata non è corretta. 0x267 615 ERROR_PWD_TOO_SHORT La password fornita è troppo breve per soddisfare i criteri dell'account utente. Specificare una password più lunga. 0xc000006a -1073741718 STATUS_WRONG_PASSWORD Quando si tenta di aggiornare una password, questo stato restituito indica che il valore fornito come password corrente non è corretto. 0xc000006c -1073741716 STATUS_PASSWORD_RESTRICTION Quando si tenta di aggiornare una password, questo stato restituito indica che è stata violata una regola di aggiornamento della password. Ad esempio, la password potrebbe non soddisfare i criteri di lunghezza. 0x800704F1 1265 STATUS_DOWNGRADE_DETECTED Il sistema non può contattare un controller di dominio per soddisfare la richiesta di autenticazione. Riprova più tardi. 0xc0000388 -1073740920 STATUS_DOWNGRADE_DETECTED Il sistema non può contattare un controller di dominio per soddisfare la richiesta di autenticazione. Riprova più tardi. Risoluzione
MS16-101 è stato rilasciato nuovamente per risolvere questo problema. Installare la versione più recente degli aggiornamenti per questo bollettino per risolvere questo problema.
Problema noto 3
Sappiamo di un problema in cui le reimpostazioni programmatiche delle modifiche alle password degli account utente locali potrebbero non riuscire e restituire il codice di errore STATUS_DOWNGRADE_DETECTED (0x800704F1).
La tabella seguente mostra il mapping completo degli errori.
Esadecimale Decimale Simbolico Amichevole 0x4f1 1265 ERROR_DOWNGRADE_DETECTED Il sistema non può contattare un controller di dominio per soddisfare la richiesta di autenticazione. Riprova più tardi. Risoluzione
MS16-101 è stato rilasciato nuovamente per risolvere questo problema. Installare la versione più recente degli aggiornamenti per questo bollettino per risolvere questo problema.
Problema noto 4
Le password per gli account utente disabilitati e bloccati non possono essere modificate utilizzando il pacchetto negotiate.
Le modifiche della password per gli account disabilitati e bloccati continueranno a funzionare quando si usano altri metodi, ad esempio quando si usa direttamente un'operazione di modifica LDAP. Ad esempio, il cmdlet di PowerShell Set-ADAccountPassword usa un'operazione "LDAP Modify" per modificare la password e rimane inalterato.
Soluzione alternativa
Questi account richiedono che un amministratore reimposti la password. Questo comportamento è previsto dopo l'installazione del bollettino MS16-101 e delle correzioni successive.
Problema noto 5
Le applicazioni che utilizzano l'API NetUserChangePassword e che passano un servername nel parametro domainname non funzioneranno più dopo l'installazione del bollettino MS16-101 e degli aggiornamenti successivi.
La documentazione Microsoft indica che è supportata la fornitura di un nome di server remoto nel parametro nomedominio della funzione NetUserChangePassword. Ad esempio, l'argomento MSDN della funzione NetUserChangePassword riporta quanto segue:
nomedominio [in]
Puntatore a una stringa costante che specifica il nome DNS o NetBIOS di un server o dominio remoto in cui la funzione deve essere eseguita. Se questo parametro è NULL, viene usato il dominio di accesso del chiamante. Tuttavia, questa guida è stata sostituita dal bollettino MS16-101, a meno che la reimpostazione della password non sia per un account locale nel computer locale. Dopo MS16-101, affinché le modifiche alle password degli utenti di dominio funzionino, è necessario passare un nome di dominio DNS valido all'API NetUserChangePassword.Problema noto 6
Dopo aver applicato questo aggiornamento della sicurezza e aver stampato più documenti in successione, è possibile che i primi due documenti vengano stampati correttamente, ma il terzo e i documenti successivi potrebbero non essere stampati.
Per risolvere questo problema, eseguire una delle operazioni seguenti:
- Installa l'aggiornamento 3187022. Per ulteriori informazioni, fare clic sul numero dell'articolo della Microsoft Knowledge Base riportato di seguito:
3187022 Funzionalità di stampa viene interrotta dopo l'installazione di uno degli aggiornamenti per la protezione MS16-098 - Installare 3186987 di aggiornamento dal sito Web Microsoft Update Catalog .
Questo problema è stato risolto anche nel Bollettino Microsoft sulla sicurezza MS16-106.
- Installa l'aggiornamento 3187022. Per ulteriori informazioni, fare clic sul numero dell'articolo della Microsoft Knowledge Base riportato di seguito:
Problema noto 7
Dopo aver installato gli aggiornamenti della protezione descritti nel bollettino MS16-101, le modifiche remote, programmatiche della password di un account utente locale e le modifiche delle password in una foresta non attendibile non hanno esito negativo.
Questa operazione non riesce perché si basa sul fallback NTLM, che non è più supportato per gli account non locali dopo l'installazione del bollettino MS16-101.
Viene fornita una voce del Registro di sistema che può essere utilizzata per disabilitare questa modifica.
Avviso Questa soluzione alternativa può rendere un computer o una rete più vulnerabile agli attacchi da parte di utenti malintenzionati o di malware, ad esempio virus. Microsoft non consiglia di usare questa soluzione alternativa, ma fornisce queste informazioni per consentire all'utente di implementarla a propria discrezione. Usare questa soluzione alternativa a proprio rischio.
ImportanteQuesta sezione, metodo o attività contiene le procedure dettagliate che spiegano come modificare il Registro di sistema. Tuttavia, la modifica non corretta del Registro di sistema può causare problemi gravi. Assicurarsi, quindi, di seguire attentamente tutti i passaggi. Per una maggiore sicurezza, eseguire un backup del Registro di sistema prima di modificarlo, in modo che sia possibile ripristinarlo in caso di problemi. Per ulteriori informazioni su come eseguire il backup e il ripristino del Registro di sistema, fare clic sul numero dell'articolo della Microsoft Knowledge Base riportato di seguito:
322756 Come eseguire il backup e il ripristino del Registro di sistema in WindowsPer disabilitare questa modifica, impostare la voce DWORD NegoAllowNtlmPwdChangeFallback in modo che utilizzi un valore pari a 1 (uno).
Importante: l'impostazione della voce del Registro di sistema NegoAllowNtlmPwdChangeFallback su un valore pari a 1 disabiliterà questa correzione per la sicurezza:
Valore del Registro di sistema Descrizione 0 Valore predefinito. Il fallback non viene impedito. 1 Il fallback è sempre consentito. La correzione per la sicurezza è disattivata. I clienti che hanno problemi con account locali remoti o scenari di foresta non attendibili possono impostare il Registro di sistema su questo valore. Per aggiungere questi valori del Registro di sistema, procedere come segue:
Fare clic sul pulsante Start, scegliere Esegui, quindi digitare regedit nella casella Apri, quindi fare clic su OK.
Individuare e fare clic sulla sottochiave del Registro di sistema seguente:
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\LsaNel menu Modifica selezionare Nuovo, quindi fare clic su Valore DWORD.
Digitare NegoAllowNtlmPwdChangeFallback come nome del valore DWORD e quindi premere INVIO.
Fare clic con il pulsante destro del mouse su NegoAllowNtlmPwdChangeFallback e quindi scegliere Modifica.
Nella casella Dati valore digitare 1 per disabilitare questa modifica, quindi fare clic su OK.
Nota: per ripristinare il valore predefinito, digitare 0 (zero), quindi fare clic su OK.
Stato
La causa principale di questo problema è chiara. Questo articolo verrà aggiornato con altri dettagli non appena saranno disponibili.
Come ottenere l'aggiornamento
Importante: se si installa un Language Pack dopo aver installato questo aggiornamento, è necessario installare nuovamente l'aggiornamento. Pertanto, Microsoft consiglia di installare i Language Pack necessari prima di installare questo aggiornamento. Per altre informazioni, vedere Aggiungere Language Pack a Windows.
Metodo 1: Windows Update
Questo aggiornamento verrà scaricato e installato automaticamente.
Metodo 2: Microsoft Update Catalog
Per scaricare il pacchetto autonomo per questo aggiornamento, accedi al sito Web Microsoft Update Catalog.
Prerequisiti
Non sono previsti prerequisiti per l'installazione di questo aggiornamento.
Informazioni sul riavvio
Devi riavviare il computer dopo l'applicazione dell'aggiornamento.
Informazioni sulla sostituzione dell'aggiornamento
Questo aggiornamento sostituisce l'aggiornamento rilasciato in precedenza 3163912.
Informazioni sui file
Per un elenco dei file forniti in questo aggiornamento cumulativo, scarica le informazioni sui file per l'aggiornamento cumulativo 3176492.
Riferimenti
Informazioni sulla terminologia utilizzata da Microsoft per descrivere gli aggiornamenti software.