
Nota dell'editore: pubblicato originariamente il 16 ottobre 2025. Questo articolo è stato aggiornato il 17 novembre 2025 per riflettere l'implementazione graduale dell'area di lavoro agente e delleazioni di Copilotper i partecipanti al programma Windows Insider. Un altro aggiornamento è stato apportato il 5 dicembre 2025 per acquisire il supporto per i connettori agente in esecuzione nell'area di lavoro agente. Per ulteriori informazioni sulla gestione e la sicurezza delle funzionalità degli agenti in Windows, vedi Protezione degli agenti IA in Windows e Ignite 2025: promuovere Windows come piattaforma principale per gli sviluppatori, governata da blog sulla sicurezza .
Le app basate sull'intelligenza artificiale consentono di automatizzare le attività quotidiane, come l'organizzazione di file, la pianificazione di riunioni o l'invio di messaggi di posta elettronica, in modo da dedicare meno tempo al lavoro impegnativo e più tempo a ciò che conta di più. Un modo potente in cui le app stanno implementando l'intelligenza artificiale oggi è interagire con le tue app e i tuoi file, usando la visione e il ragionamento avanzato per cliccare, digitare e scorrere come farebbe un essere umano. Una di queste esperienze è una funzionalità sperimentale denominata Azioni di Copilot disponibile per i partecipanti al programma Windows Insider in Copilot Labs. Con Azioni di Copilot hai un collaboratore digitale attivo che può eseguire attività complesse per te per migliorare l'efficienza e la produttività.
Le app basate sull'intelligenza artificiale possono anche estendere le funzionalità con connettori di agenti. I connettori di agente sono server MCP (Model Context Protocol) che fungono da ponti tra gli agenti di intelligenza artificiale e le app o gli strumenti di sistema di Windows, consentendo agli agenti di accedere ai dati e di intraprendere azioni per conto dell'utente. Gli sviluppatori possono creare questi connettori e registrarli nel Registro di sistema nel dispositivo di Windows (ODR), che fornisce un modo sicuro e gestibile per individuare e controllare l'accesso degli agenti ai connettori.
Windows si impegna a rendere le esperienze agentiche con le app più produttive e sicure per singoli utenti e aziende. Nell'ambito di questa visione, Windows sta introducendo una nuova funzionalità sperimentale, lo spazio di lavoro agente , disponibile in anteprima privata per i partecipanti al programma Windows Insider in una versione in arrivo. Questa anteprima anticipata riflette il nostro approccio graduale alla distribuzione delle funzionalità agentic, a partire dall'accesso limitato per raccogliere feedback e rafforzare la sicurezza di base. Lo spazio di lavoro dell'agente rappresenta un passo fondamentale per abilitare l'informatica intelligente e basata sugli agenti. La sicurezza in questo contesto non è una funzionalità una tantum, è un impegno continuo. Man mano che le funzionalità agentiche si evolvono, si evolvono anche i controlli di sicurezza, adattandosi a ogni fase dell'implementazione dall'anteprima alla disponibilità generale.
Per altre informazioni sui principi che guidano lo sviluppo sicuro dell'intelligenza artificiale agentica in Windows, vedi:
- Protezione degli agenti IA in Windows | Blog sull'esperienza Windows
- Ignite 2025: promuovere Windows come piattaforma principale per gli sviluppatori, governata dalla sicurezza - Blog per sviluppatori Windows
- Protezione del protocollo del contesto del modello: creazione di un futuro agente più sicuro in Windows | Blog sull'esperienza Windows
Che cos'è uno spazio di lavoro agente?
Uno spazio di lavoro agente è uno spazio separato e contenuto in Windows in cui puoi concedere agli agenti l'accesso alle tue app e ai tuoi file in modo che possano completare le attività per te in background mentre continui a utilizzare il tuo dispositivo. Ogni agente opera utilizzando il proprio account, distinto dal tuo account utente personale. Questo account agente dedicato stabilisce confini chiari tra l'attività dell'agente e la propria, abilitando l'autorizzazione con ambito e l'isolamento runtime. Di conseguenza, puoi delegare le attività agli agenti mantenendo il pieno controllo, la visibilità delle azioni degli agenti e la possibilità di gestire l'accesso in qualsiasi momento.
Gli agenti in genere hanno accesso a cartelle note o cartelle condivise specifiche e questo si riflette nelle impostazioni di controllo degli accessi della cartella. Ogni agente ha il proprio spazio di lavoro e le proprie autorizzazioni: ciò a cui un agente può accedere non si applica automaticamente agli altri. Queste aree di lavoro sono progettate per essere leggere e sicure, con ridimensionamento dell'utilizzo della memoria e della CPU in base all'attività. Windows aggiungerà nel tempo diversi tipi di aree di lavoro con funzionalità diverse. Per questa versione di anteprima iniziale, lo spazio di lavoro agente viene eseguito in una sessione Windows separata, consentendo agli agenti di interagire con le app in parallelo alla tua sessione. Per le operazioni comuni, questa configurazione è più efficiente di una macchina virtuale completa, ad esempio il Sandbox di Windows, pur garantendo l'isolamento della sicurezza, il supporto per l'esecuzione parallela e mantenendo il controllo dell'utente. L'esperienza complessiva e il modello di sicurezza vengono perfezionati attivamente per supportare i principi chiave di trasparenza, sicurezza e controllo utente.
Contenuto dell'articolo
- Perché la sicurezza è importante
- Principi di sicurezza e privacy degli agenti
- Abilita le funzionalità agenti sperimentali
- Accesso alle app nell'area di lavoro agente
- Accesso ai file nello spazio di lavoro agente
- Problemi noti
Perché la sicurezza è importante
L'intelligenza artificiale agentica dispone oggi di potenti capacità: ad esempio, può completare molte attività complesse in risposta alle richieste degli utenti, trasformando il modo in cui gli utenti interagiscono con i loro PC. Con l'introduzione di queste funzionalità, i modelli di intelligenza artificiale devono ancora affrontare limitazioni funzionali in termini di comportamento e occasionalmente possono avere allucinazioni e produrre output imprevisti. Inoltre, le applicazioni di intelligenza artificiale agentica introducono nuovi rischi per la sicurezza, come l'iniezione di prompt incrociati (XPIA), in cui i contenuti dannosi incorporati negli elementi dell'interfaccia utente o nei documenti possono ignorare le istruzioni dell'agente, portando ad azioni indesiderate come l'esfiltrazione dei dati o l'installazione di malware. È consigliabile leggere attentamente queste informazioni e comprendere le implicazioni per la sicurezza dell'abilitazione di un agente nel computer.
Quando iniziamo a creare funzionalità agentiche in Windows, il nostro impegno è includere solidi controlli di sicurezza e privacy che consentano ai clienti di esplorare il proprio potenziale in modo sicuro con il supporto di indicazioni chiare e protezioni appropriate guidate da questi obiettivi.
- Non ripudio : Tutte le azioni di un agente sono osservabili e distinguibili da quelle intraprese da un utente.
- Riservatezza: Gli agenti che raccolgono, aggregano o utilizzano in altro modo i dati protetti degli utenti soddisfano o superano gli standard di sicurezza e privacy dei dati che utilizzano.
- Autorizzazione : gli utenti approvano tutte le query per i dati utente e le azioni eseguite.
Principi di sicurezza e privacy agentica
La protezione degli agenti IA richiede una solida serie di principi che garantiscano che agiscano in base all'intento dell'utente, salvaguardando al contempo i loro dati.
- Gli agenti sono entità autonome. Sono suscettibili agli attacchi allo stesso modo di qualsiasi altro utente o componente software. Le loro azioni devono poter essere contenute.
- Gli agenti devono essere in grado di produrre log che illustrino le loro attività. Windows dovrebbe essere in grado di verificare queste azioni con un log di controllo a prova di manomissione.
- Gli agenti dovrebbero fornire un mezzo per supervisionare le loro attività. Molte attività degli agenti sono piani aggregati contenenti più passaggi. Gli utenti dovrebbero essere in grado di rivedere i passaggi e approvare il piano e monitorare l'esecuzione del piano. Gli agenti devono essere in grado di richiedere esplicitamente l'autorizzazione o la decisione di un utente, ove necessario.
- Gli agenti devono sempre agire in base ai principi dei privilegi minimi e non devono ricevere autorizzazioni o funzionalità superiori a quelle dell'utente che avvia l'operazione, inclusi i diritti amministrativi. I privilegi dell'agente autorizzato devono essere granulari, specifici e limitati nel tempo. Gli agenti devono essere in grado di accedere alle informazioni sensibili (ad esempio i dati della carta di credito) solo in contesti specifici autorizzati dall'utente, ad esempio per eseguire azioni specifiche, ad esempio quando interagiscono con applicazioni specifiche o su siti Web specifici.
- Le entità sul sistema – amministratore, sistema locale, ecc. – non dovrebbero avere accesso speciale a un agente diverso dal proprietario per conto del quale agisce.
- Windows è progettato per aiutare gli agenti a rispettare gli impegni assunti da Microsoft nell'Informativa sulla privacy di Microsoft e nello Standard di intelligenza artificiale responsabile . Windows supporterà gli agenti nell'elaborazione dei dati solo per scopi chiaramente definiti, garantendo trasparenza e attendibilità. Per informazioni dettagliate sui nostri impegni per far progredire l'intelligenza artificiale in modo responsabile, salvaguardiamo al contempo la privacy e altri diritti fondamentali.
Lo sviluppo degli agenti e la sicurezza correlata all'intelligenza artificiale continuano a essere un campo di ricerca in rapida evoluzione con la partecipazione attiva di Microsoft in collaborazione con la più ampia community di sicurezza. Nell'ambito dell'impegno Secure Future Initiative di Microsoft, aiutare utenti, aziende e sviluppatori ad affrontare queste sfide è la nostra massima priorità quando le persone iniziano a interagire con gli agenti come parte dei loro flussi di lavoro quotidiani.
Abilita le funzionalità agenti sperimentali
L'impostazione delle funzionalità agentiche sperimentali è disattivata per impostazione predefinita. Questa funzionalità non ha funzionalità di intelligenza artificiale proprie, è una funzionalità di sicurezza per agenti come Azioni di Copilot. L'abilitazione di questo interruttore consente la creazione di un account agente e di un'area di lavoro separati sul dispositivo, fornendo uno spazio contenuto per mantenere l'attività dell'agente separata dall'utente.
L'impostazione sperimentale delle funzionalità agentiche è attualmente in anteprima, allo scopo di raccogliere e apprendere dai feedback per perfezionare l'esperienza. Durante il periodo di anteprima, continueremo ad aggiungere controlli di sicurezza e privacy più granulari prima che sia reso disponibile a livello generale.
Azioni di Copilot, attualmente in anteprima per i partecipanti al programma Windows Insider in Copilot Labs, usa questa funzionalità. Per altre informazioni, vedere Copilot in Windows: Azioni di Copilot inizia a essere distribuita ai partecipanti al programma Windows Insider | Blog del partecipante al Programma Windows Insider.
Questa impostazione può essere abilitata solo da un utente amministratore del dispositivo e, una volta abilitata, è abilitata per tutti gli utenti del dispositivo, inclusi gli altri amministratori e gli utenti standard.
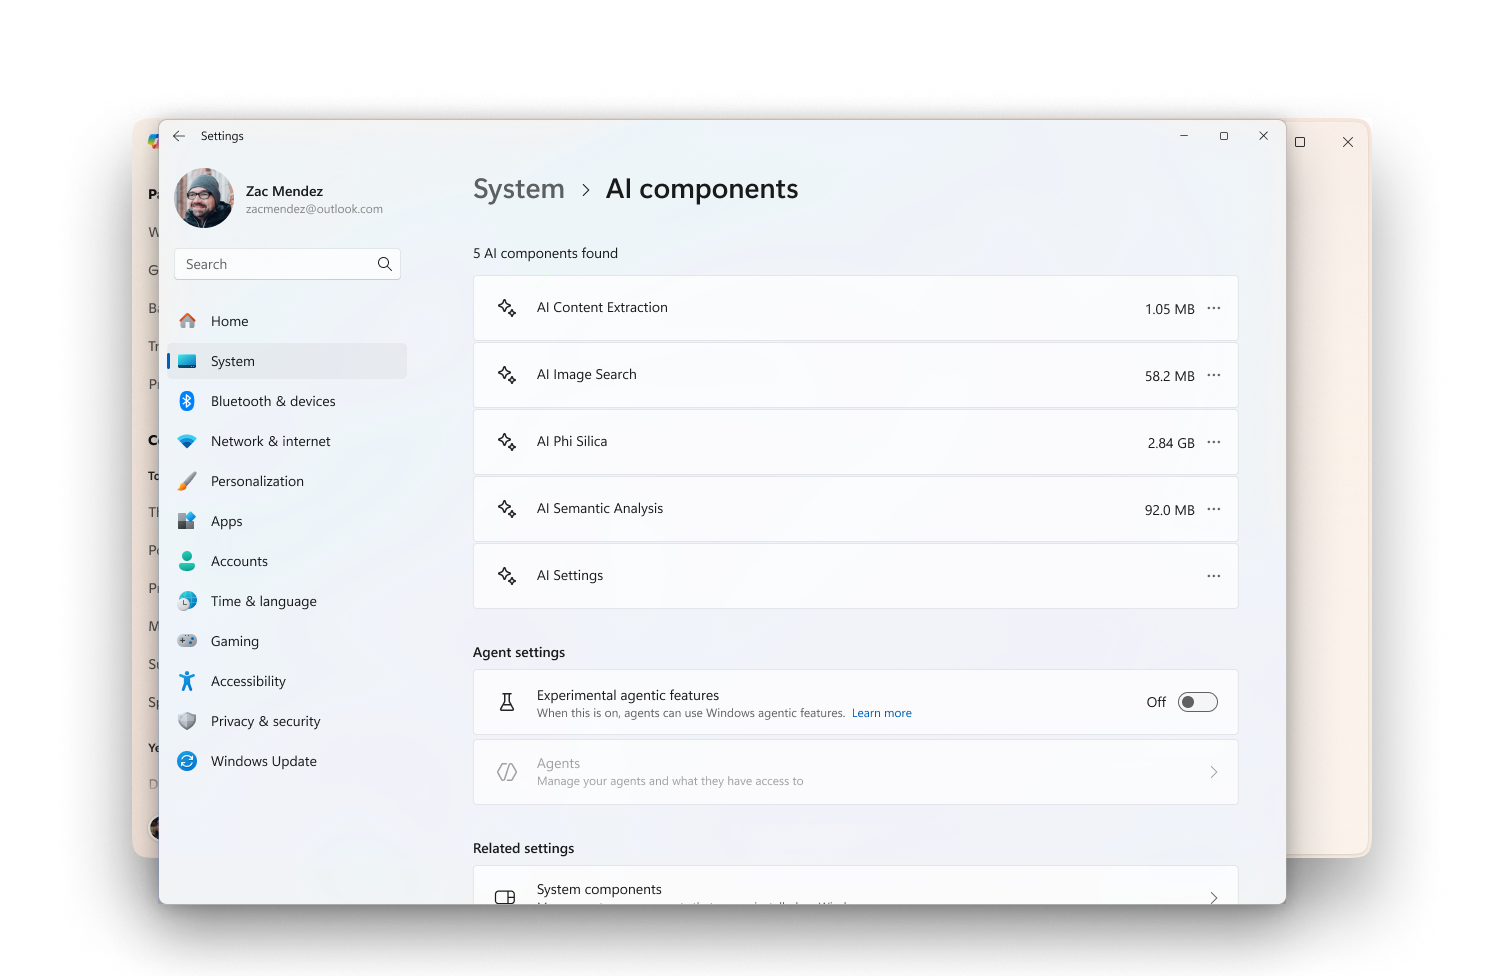
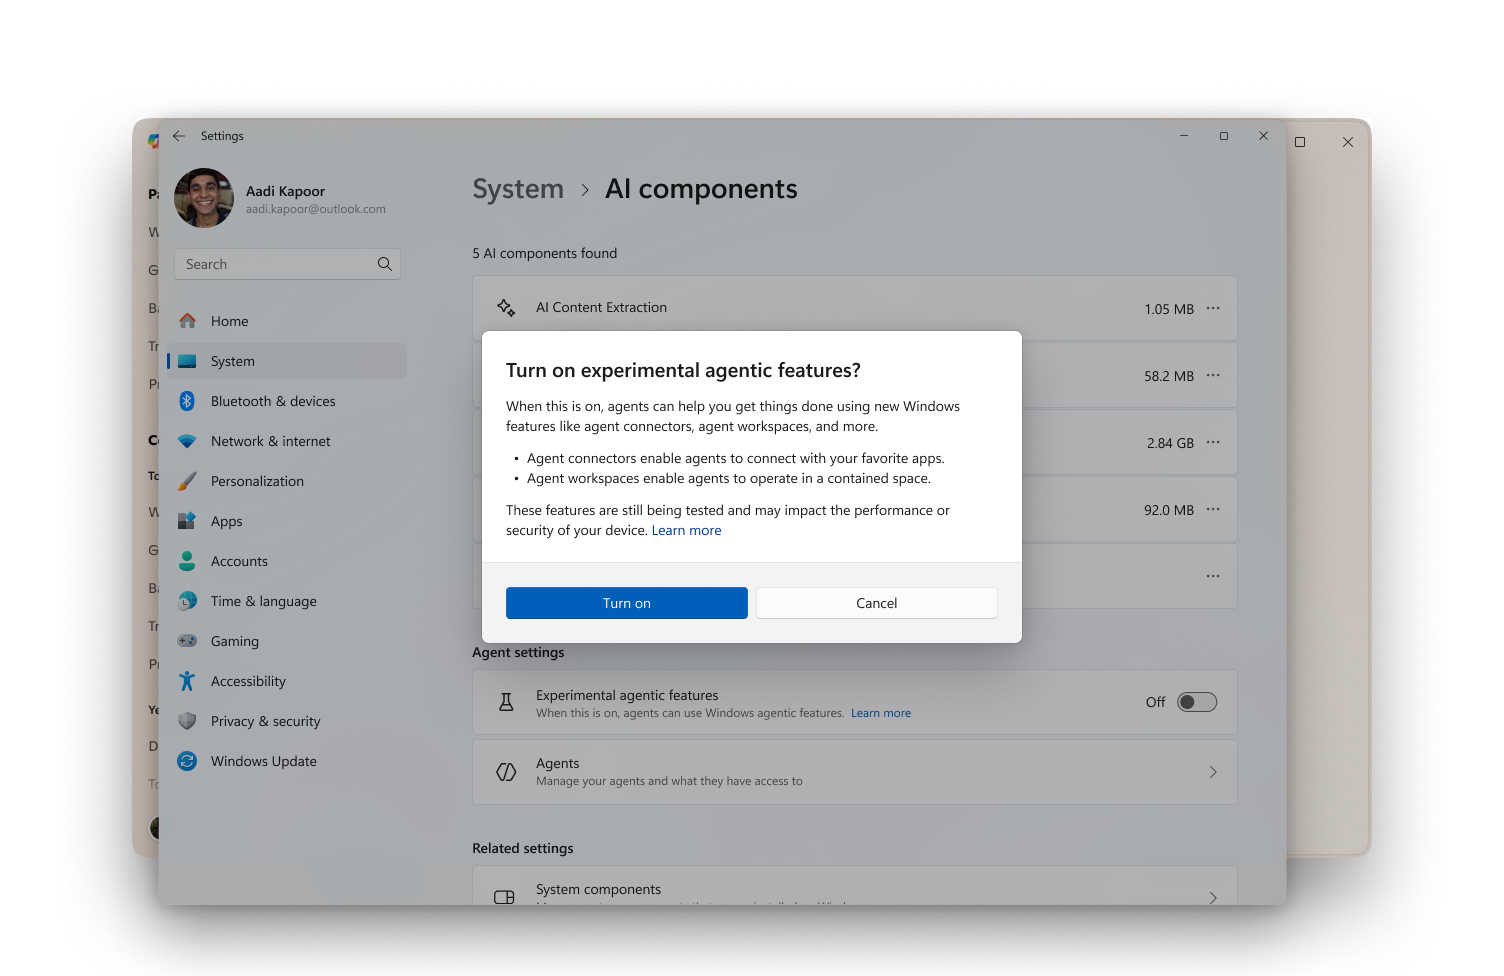
L'impostazione della funzionalità agente sperimentale consente:
- La creazione di account agente che forniscono agli agenti un proprio account separato sul tuo dispositivo quando agiscono per tuo conto. Windows sta usando un approccio graduale per aggiungere regole più severe per gli account agente nelle prossime versioni.
- La creazione dell'area di lavoro agente in cui gli agenti possono lavorare in parallelo con un utente umano, abilitando l'isolamento del runtime e l'autorizzazione dell'ambito. Ciò fornisce all'agente funzionalità come il proprio desktop, limitando al contempo la visibilità e l'accesso dell'agente all'attività desktop dell'utente. Per impostazione predefinita, i connettori agente nel Registro di sistema di Windows nel dispositivo saranno contenuti nell'area di lavoro dell'agente. Questa funzionalità è ora disponibile nelle build di anteprima 26100.7344+. Per questi connettori agente, Windows otterrà l'autorizzazione per consentire agli agenti di eseguirli.
- Le app agenti come Copilot possono richiedere e ottenere l'accesso a queste sei cartelle di uso comune nella directory dei profili utente durante l'esecuzione nell'area di lavoro agente: Documenti, download, desktop, musica, immagini e video.
Passaggi per abilitare le funzionalità agente sperimentali:
- Accedi a Windows con un account amministratore
- Nell'app Impostazioni del dispositivo Windows selezionare Componenti IA di sistema>Funzionalità>agente sperimentali
Accesso alle app nell'area di lavoro agente
Quando viene eseguita nell'area di lavoro agente, l'app agente ha accesso alle app disponibili per tutti gli utenti per impostazione predefinita. Per limitare l'accesso, è possibile installare app per utenti specifici o specificamente per gli agenti.
Accesso ai file nello spazio di lavoro agente
Gli account agente hanno accesso limitato alla directory del profilo utente (C:\Utenti\<nomeutente>\) mentre operano nell'area di lavoro agente. Se un agente deve accedere ai file in tale directory, Windows concede l'accesso in lettura e scrittura alle cartelle note seguenti: Documenti, Download, Desktop, Video, Immagini, Musica quando l'impostazione è abilitata. Potresti avere queste cartelle nella posizione standard o potresti averle reindirizzate altrove sul filesystem.
Per limitare l'accesso a queste cartelle, disattiva l'impostazione della funzionalità agente sperimentale.
- Nell'app Impostazioni del dispositivo Windows selezionare Componenti IA di sistema>Funzionalità>agente sperimentali
- Disattiva l'impostazione
Nella build di anteprima 26100.7344+ è possibile gestire l'accesso a queste sei cartelle note per agente. Per impostazione predefinita, quando gli agenti richiedono l'accesso ai file in queste cartelle, Windows chiede il consenso.
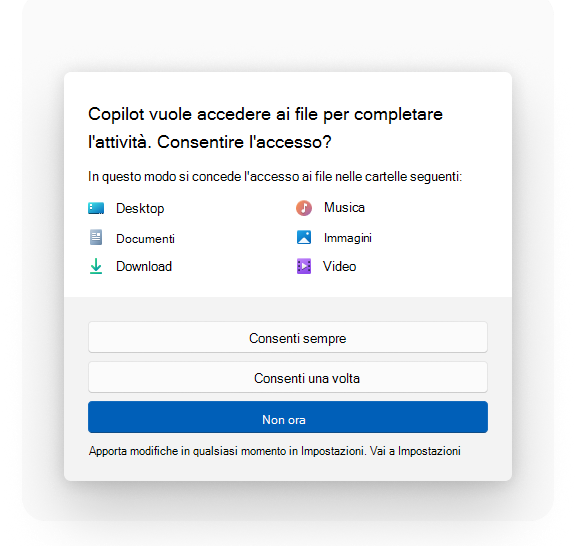
Una pagina Impostazioni dedicata per ogni agente consente di gestire le autorizzazioni di accesso ai file e abilitare i connettori necessari a un agente per eseguire le attività. È possibile gestire le preferenze in qualsiasi momento:
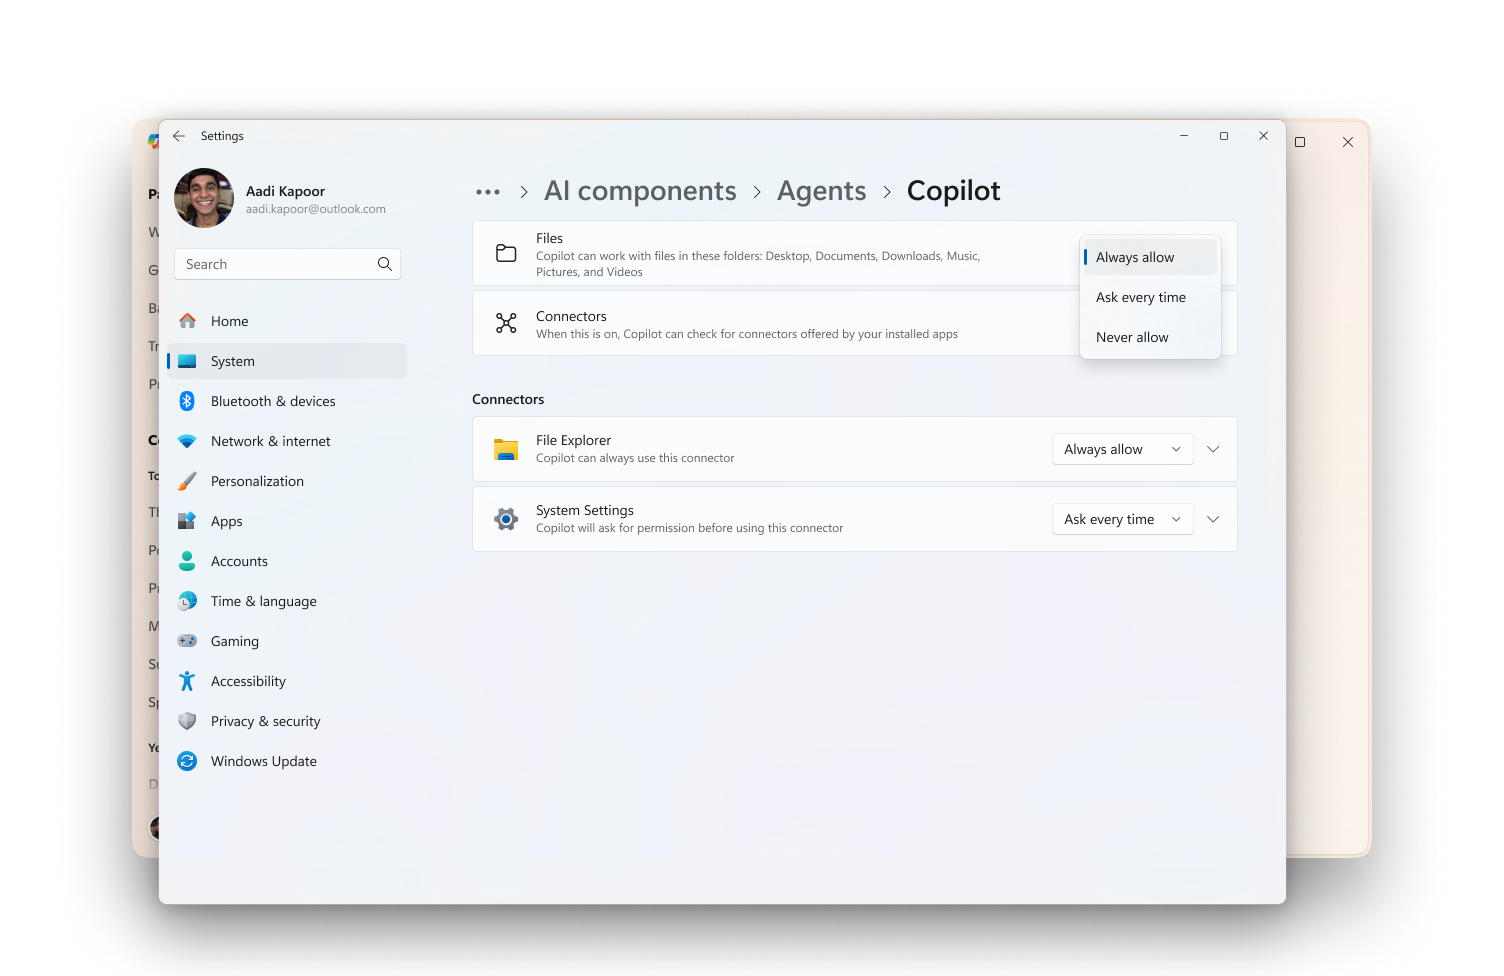
Nell'app Impostazioni del dispositivo Windows selezionare Agenti dei componenti > di IA di sistema >
Seleziona l'agente dall'elenco
Vai alla sezione "File"
Seleziona una delle tre opzioni
- "Consenti sempre": l'agente può accedere a queste sei cartelle note quando necessario.
- "Chiedi ogni volta": quando l'agente deve accedere alle cartelle, Windows chiederà l'autorizzazione per condividere i file in queste cartelle.
- "Non consentire mai": quando gli agenti richiedono l'accesso alle cartelle, Windows rifiuterà la richiesta.
Gli account agente hanno accesso a tutte le cartelle a cui hanno accesso tutti gli utenti autenticati, ad esempio i profili utente pubblici.
Problemi noti
I seguenti problemi possono verificarsi nella build 26220.7262+:
Windows non viene sospeso finché Copilot ha conversazioni attive.
- Soluzione alternativa: Chiudi tutte le conversazioni di Azioni di Copilot o chiudi Copilot selezionandolo dall'area di notifica, facendo clic con il pulsante destro del mouse su di esso e scegliendo "Esci".
È possibile che venga visualizzato l'avviso "Qualcun altro sta ancora usando il PC. Se chiudi ora, potrebbero perdere il lavoro non salvato." quando si tenta di arrestare o riavviare il dispositivo Windows a causa di conversazioni attive di Azioni di Copilot.
- Soluzione alternativa: Chiudi tutte le conversazioni di Azioni di Copilot o chiudi Copilot selezionandolo dall'area di notifica, facendo clic con il pulsante destro del mouse su di esso e scegliendo "Esci".
Gli utenti aziendali con Endpoint Privilege Management possono visualizzare i profili gestiti di Intune creati per gli account utente agente che non vengono puliti alla chiusura della conversazione sull'azione Copilot o alla chiusura dell'applicazione. Questi profili in genere terminano con un simbolo di dollaro, ad esempio _$, e si trovano accanto agli account utente agente nella cartella Utenti di Windows (in genere c:\utenti).
- Soluzione alternativa: Microsoft è a conoscenza del problema e sta lavorando a una correzione che ripulirà i profili Intune rimanenti.