

Un Trusted Platform Module (TPM) è un chip specializzato sulla scheda madre del computer progettato per migliorare la sicurezza archiviando in modo sicuro le chiavi crittografiche utilizzate per la crittografia e la decrittografia. Garantisce che il sistema operativo e il firmware siano autentici e non siano stati manomessi. I TPM possono essere implementati come chip discreti, che sono componenti separati sulla scheda madre, o come soluzioni integrate all'interno del processore principale.
Ad esempio, il processore di sicurezza Microsoft Pluton è una soluzione integrata che incorpora la funzionalità TPM direttamente nella CPU. Questa integrazione riduce la superficie di attacco eliminando il percorso di comunicazione tra la CPU e un chip di sicurezza separato.
Diverse funzionalità di Windows sfruttano TPM per migliorare la sicurezza, tra cui:
- Windows Hello usa TPM per archiviare in modo sicuro i dati biometrici (come le impronte digitali o il riconoscimento facciale) e i PIN, offrendo un modo sicuro e pratico per accedere al dispositivo senza usare una password
- BitLocker usa il TPM per crittografare il disco rigido, assicurando che i dati rimangano protetti anche in caso di perdita o furto del dispositivo. Il TPM archivia le chiavi di crittografia, rendendo difficile l'accesso ai dati da parte di utenti non autorizzati
Che cos'è una chiave crittografica?
Quando crittografi qualcosa per proteggerlo da occhi indiscreti, il software di crittografia prende la parte di dati che si vuole crittografare e la combina con una lunga stringa casuale di caratteri per formare una nuova porzione di dati crittografata. La lunga stringa casuale di caratteri usata dal software di crittografia è la chiave crittografica.
Nota
I dati non crittografati sono denominati testo non crittografato. La versione crittografata di tali dati è denominata testo crittografato.
Una volta crittografata, solo un utente con la chiave di crittografia corretta può decrittografarla e leggere i dati originali.
Il mio PC ha un TPM?
La maggior parte dei PC moderni ha un TPM. Usa la procedura seguente per determinare se il tuo PC ha un TPM:
Nell'app
 Sicurezza di Windows nel PC, seleziona Sicurezza del dispositivo o usa il collegamento seguente:
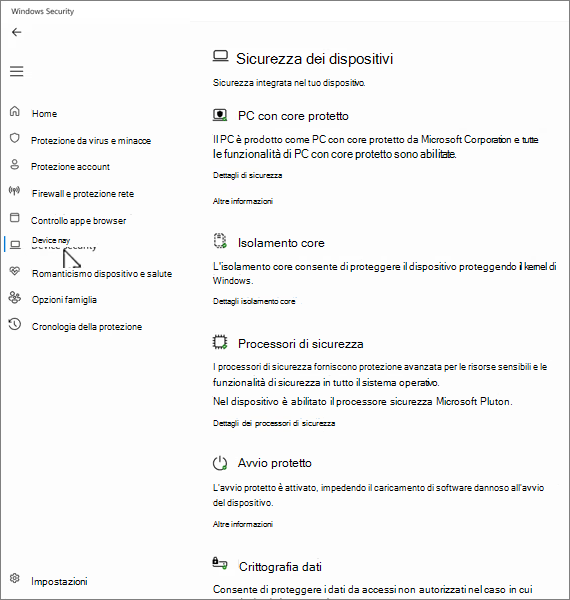
Verifica la presenza di una sezione Processore di sicurezza . Se la sezione è presente, il dispositivo dispone di un TPM. In caso contrario, il dispositivo potrebbe avere un TPM disattivato. È possibile abilitarlo seguendo le istruzioni su come abilitare il TPM nel PC
È possibile verificare di quale versione del TPM è dotato il computer. Selezionare i dettagli del processore di sicurezza ed esaminare la versione delle specifiche. Deve essere 1.2 o 2.0.
Importante
Windows 11 richiede TPM versione 2.0. Per altre informazioni, vedi Windows 11 Requisiti di sistema.
Vuoi saperne di più sul TPM? Vedi Panoramica della tecnologia Trusted Platform Module.