概要
「Microsoft Common Vulnerabilities and Exposures CVE-2020-0760」に記載されている Microsoft Office セキュリティ更新プログラムのいずれかをインストールすると、一部の種類のVisual Basic for Applications (VBA) 参照がブロックされ、エラー メッセージが表示されることがあります。
この記事では、既存の VBA ソリューションが破損した場合の対処方法をユーザーと IT 管理者に伝えるために、よく寄せられる質問 (FAQ) について説明します。
メモ この動作の変更は、Office の設計変更によって発生します。 新しい動作は仕様です。 そのため、修正は必要なく、軽減策は提供されません。
影響を受ける VBA 参照の種類はどれですか?
次の種類の VBA 参照が影響を受ける可能性があります。
- Typelibs (*.olb, *.tlb, *.dll)
- 実行可能ファイル (*.exe)
- ActiveX コントロール(*.ocx)
これらのファイルは、インターネットまたはイントラネット サーバー上にある場合、またはインターネットからダウンロードされた場合にブロックされる可能性があります。
VBA オブジェクト ライブラリ リファレンスの詳細については、「オブジェクト ライブラリ参照 を確認または追加する」を参照してください。
VBA オブジェクト ライブラリがブロックされると、どのようなエラー メッセージが表示されますか?
既存の VBA ソリューションにブロックされている VBA オブジェクト ライブラリまたは参照がある場合は、次のエラー メッセージが表示されます。
注
コンパイル エラー :
プロジェクトまたはライブラリが見つかりません
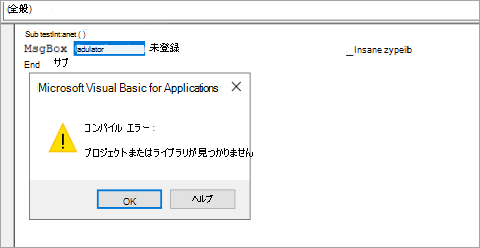
これは、VBA オブジェクト ライブラリが見つからないことを示す標準メッセージです。 このエラー メッセージが表示された場合は、現在の VBA ソリューションを見直し、ブロックされているライブラリをローカル ライブラリに置き換えます。
VBA オブジェクト ライブラリのブロックを解除するには、どうすればよいですか?
インターネット VBA オブジェクト ライブラリ: 脆弱であるため、これらをブロックすることをお勧めします。
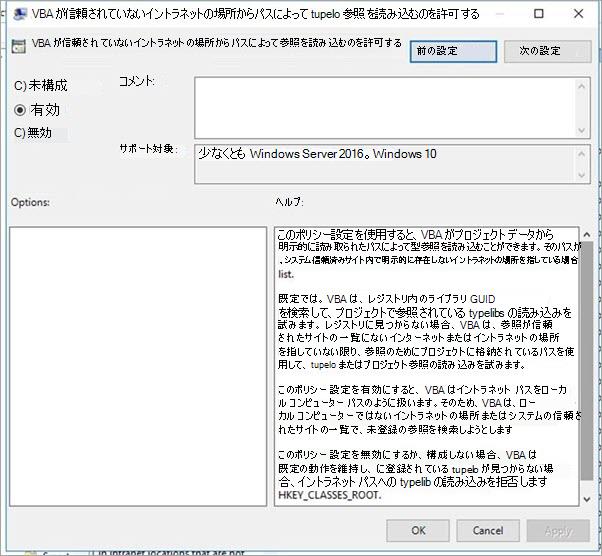
イントラネット VBA オブジェクト ライブラリ: 次の図に示すように、GPO 設定を使用してこれらを有効にすることができます。 この設定は、[ ユーザーの構成>管理用テンプレート>Microsoft Office 2016>セキュリティ設定] の下にあります。