
Pastaba
- Pradinė publikavimo data: 2024 m. rugpjūčio 13 d.
- KB ID: 5042562
Pastaba
- "Windows 10" palaikymas baigėsi 2025 m. spalio 14 d.
- Po 2025 m. spalio 14 d. „„Microsoft““ nebeteiks nemokamų programinės įrangos naujinimų iš „Windows Update“, techninės pagalbos arba „Windows 10“ saugos pataisų. Jūsų kompiuteris vis tiek veiks, tačiau rekomenduojame pereiti prie „Windows 11“.
- Sužinokite daugiau
Svarbi pastaba apie SkuSiPolicy.p7b politiką
Instrukcijų, kaip taikyti atnaujintą strategiją, ieškokite skyriuje "„Microsoft“" pasirašytos atšaukimo strategijos diegimas (SkuSiPolicy.p7b).
Šiame straipsnyje:
Santrauka
"„Microsoft“" buvo informuota apie "Windows" pažeidžiamumą, kuris leidžia administratoriaus teises turinčiam užpuolikui pakeisti atnaujintus "Windows" sistemos failus, turinčius senesnes versijas, atverdamas duris užpuolikui vėl įdiegti virtualizavimu pagrįstos saugos (VBS) pažeidžiamumą. Šių dvejetainių duomenų atšaukimas gali leisti užpuolikui apeiti VBS saugos funkcijas ir išgauti VBS saugomus duomenis. Ši problema aprašyta CVE-2024-21302 | "Windows" saugaus branduolio režimo didesnių teisių suteikimo pažeidžiamumas.
Norėdami išspręsti šią problemą, atšauksime pažeidžiamus VBS sistemos failus, kurie nėra atnaujinti. Kadangi reikia užblokuoti daug su VBS susijusių failų, naudojame alternatyvų būdą neatnaujintoms failų versijoms blokuoti.
Poveikio apimtis
Ši problema paveikia visus "Windows" įrenginius, kurie palaiko VBS. Tai apima vietinius fizinius įrenginius ir virtualiąsias mašinas (VM). VBS palaikoma Windows 10 ir naujesnėse Windows versijose bei Windows Server 2016 ir naujesnėse Windows Server versijose.
VBS būseną galima patikrinti naudojant "„Microsoft“" sistemos informacijos įrankį (Msinfo32.exe). Šis įrankis renka informaciją apie jūsų įrenginį. Paleidę Msinfo32.exe, slinkite žemyn iki virtualizavimu pagrįstos saugos eilutės. Jei šios eilutės reikšmė yra Vykdoma, VBS yra įjungta ir veikia.
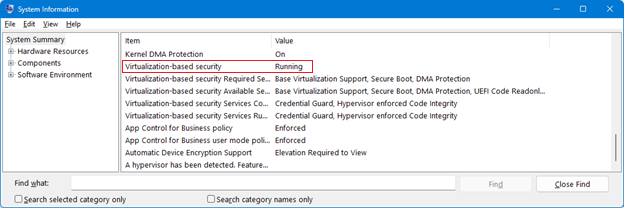
VBS būseną taip pat galima patikrinti naudojant Windows PowerShell naudojant Win32_DeviceGuard WMI klasę. Norėdami užklausti VBS būseną iš "PowerShell", atidarykite didesnių teisių "Windows PowerShell" seansą ir vykdykite šią komandą:
Pastaba
Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuard
Įvykdžius aukščiau pateiktą "PowerShell" komandą, VBS būsenos būsena turėtų būti viena iš toliau nurodytų.
| Lauko pavadinimas | Būsena |
|---|---|
| VirtualizationBasedSecurityStatus |
|
Galimos rizikos mažinimo priemonės
Visose palaikomose "Windows 10" versijose, 1507 ir naujesnėse "Windows" versijose bei "Windows Server 2016" ir naujesnėse "Windows Server" versijose, administratoriai gali įdiegti "„Microsoft“" pasirašytą atšaukimo strategiją (SkuSiPolicy.p7b). Tai blokuos pažeidžiamas VBS sistemos failų versijas, kurios nėra atnaujintos, kad operacinė sistema neįkeltų.
Kai SkuSiPolicy.p7b pritaikoma "Windows" įrenginiui, strategija taip pat bus užrakinta įrenginyje įtraukiant kintamąjį į UEFI programinę-aparatinę įrangą. Paleisties metu strategija įkeliama ir "Windows" blokuoja strategiją pažeidžiančių dvejetainių duomenų įkėlimą. Jei taikomas UEFI užraktas ir strategija pašalinama arba pakeičiama senesne versija, "Windows" įkrovos tvarkytuvas nebus paleistas ir įrenginys nebus paleistas. Ši įkrovos klaida nerodo klaidos ir sistema pereis prie kitos galimos įkrovos parinkties, dėl kurios gali kilti įkrovos ciklas.
Įtraukta papildoma "„Microsoft“" pasirašyta CI strategija, kuri yra įgalinta pagal numatytuosius parametrus ir nereikalauja jokių papildomų diegimo veiksmų, kuri nėra susieta su UEFI. Ši pasirašyta CI strategija bus įkelta paleidimo metu, o šios strategijos vykdymas neleis atšaukti VBS sistemos failų keitimų paleidimo seanso metu. Skirtingai nei SkuSiPolicy.p7b, pašalinus naujinimą įrenginys gali būti įkrautas. Ši strategija įtraukta į visas palaikomas "Windows 10" 1507 ir naujesnių versijų versijas. Administratoriai vis tiek gali taikyti SkuSkiPolicy.p7b, kad suteiktų papildomą apsaugą nuo keitimų atšaukimo įkrovos seansuose.
"Windows" išmatuotosios įkrovos žurnaluose, naudojamuose patvirtinti kompiuterio įkrovos sveikatą, yra informacijos apie strategijos versiją, įkeliamą įkrovos proceso metu. Šiuos žurnalus saugiai prižiūri TPM paleidimo metu, o "„Microsoft“" atestavimo tarnybos analizuoja šiuos žurnalus, kad patikrintų, ar įkeliamos tinkamos strategijos versijos. Atestavimo tarnybos įgalina taisykles, užtikrinančias, kad būtų įkelta konkreti arba naujesnė strategijos versija; priešingu atveju sistema nebus patvirtinta kaip sveika.
Kad strategijos mažinimas veiktų, strategiją reikia atnaujinti naudojant "Windows" priežiūros naujinimą, nes "Windows" komponentai ir strategija turi būti iš to paties leidimo. Jei strategijos mažinimas nukopijuojamas į įrenginį, įrenginys gali nepasileisti, jei pritaikyta netinkama rizikos mažinimo versija, arba rizikos mažinimas gali veikti ne taip, kaip tikimasi. Be to, jūsų įrenginiui turėtų būti taikomos KB5025885 punkte aprašytos rizikos mažinimo priemonės.
"Windows 11" 24H2 versijose, "Windows Server 2022" ir "Windows Server 23H2" dinaminė matavimo pasitikėjimo šaknis (DRTM) prideda papildomą atšaukimo pažeidžiamumo švelninimą. Šis mažinimas yra įjungtas pagal numatytuosius parametrus. Šiose sistemose VBS apsaugoti šifravimo raktai yra susieti su numatytąja įkrovos seanso VBS CI strategija ir bus atplombuoti tik tuo atveju, jei bus vykdoma atitinkama CI strategijos versija. Norint įgalinti vartotojo inicijuotus keitimų atšaukimus, buvo pridėtas atidėjimo laikotarpis, kad būtų galima saugiai atšaukti 1 "Windows Update" paketo versijos keitimus, neprarandant galimybės atplėšti VSM pagrindinio rakto. Tačiau vartotojo inicijuotas keitimų atšaukimas galimas tik tuo atveju, jei netaikomas SkuSiPolicy.p7b. VBS CI strategija užtikrina, kad visi įkrovos dvejetainiai failai nebūtų grąžinti į atšauktas versijas. Tai reiškia, kad jei administratoriaus teises turintis užpuolikas atšaukia pažeidžiamus įkrovos dvejetainius failus, sistema nebus paleista. Jei CI strategija ir dvejetainiai failai grąžinami į ankstesnę versiją, VSM apsaugoti duomenys nebus atplėšti.
Rizikos mažinimo supratimas
Prieš taikydami "„Microsoft“" pasirašytą atšaukimo strategiją, turite žinoti apie galimą riziką. Peržiūrėkite šią riziką ir atlikite visus reikiamus atkūrimo laikmenos naujinimus prieš taikydami rizikos mažinimą.
Atkreipkite dėmesį Ši rizika taikoma tik SkuSiPolicy.p7b strategijai, bet netaikoma numatytosioms apsaugos priemonėms.
- UEFI užrakinimas ir naujinimų šalinimas. Įrenginyje pritaikius UEFI užraktą su "„Microsoft“" pasirašyta atšaukimo strategija, įrenginio negalima grąžinti (pašalinus "Windows" naujinimus, naudojant atkūrimo tašką arba kitais būdais), jei toliau taikysite saugiąją įkrovą. Net iš naujo suformatavus diską nepašalinamas rizikos mažinimo UEFI užraktas, jei jis jau buvo pritaikytas. Tai reiškia, kad jei bandysite grąžinti "Windows" OS į ankstesnę būseną, kurioje nėra taikomo rizikos mažinimo, įrenginys nebus paleistas, nebus rodomas joks klaidos pranešimas ir UEFI pereis prie kitos galimos įkrovos parinkties. Tai gali sukelti įkrovos ciklą. Turite išjungti saugiąją įkrovą, kad pašalintumėte UEFI užraktą. Atkreipkite dėmesį į visas galimas pasekmes ir atidžiai išbandykite prieš taikydami savo įrenginiui šiame straipsnyje nurodytus atšaukimus.
- išorinė įkrovos laikmena. Įrenginiui pritaikius UEFI užrakto pažeidžiamumą mažinančias priemones, išorinė įkrovos laikmena turi būti atnaujinta naujausiu įrenginyje įdiegtu "Windows" naujinimu. Jei išorinė įkrovos laikmena nėra atnaujinta į tą pačią "Windows Update" versiją, įrenginys gali nebūti paleistas iš tos laikmenos. Prieš taikydami pažeidžiamumą mažinančias priemones, žr. skyriuje "Išorinės įkrovos laikmenos naujinimas " pateiktas instrukcijas.
- "Windows" atkūrimo aplinka. Prieš įrenginiui pritaikant SkuSipolicy.p7b , įrenginio "Windows" atkūrimo aplinka (WinRE)turi būti atnaujinta naudojant naujausią "Windows" saugios OS dinaminį naujinimą, išleistą 2025 m. liepos 8 d . Praleidus šį veiksmą, "WinRE" gali nebepaleisti kompiuterio nustatymo iš naujo funkcijos. Daugiau informacijos rasite Naujinimo paketo įtraukimas į „Windows RE“.
- Pre-boot Execution Environment (PXE) įkrova. Jei rizikos mažinimas įdiegtas įrenginyje ir jūs bandote naudoti PXE įkrovą, įrenginys nebus paleistas, nebent naujausias "Windows" naujinimas bus pritaikytas ir PXE serverio įkrovos atvaizdui. Nerekomenduojame tinklo įkrovos šaltiniuose diegti pažeidžiamumą mažinančių priemonių, nebent PXE įkrovos serveris buvo atnaujintas į naujausią "Windows" naujinimą, išleistą 2025 m. sausio mėn. arba vėliau, įskaitant PXE įkrovos tvarkytuvą.
Klimato kaitos mažinimo diegimo gairės
Norėdami išspręsti šiame straipsnyje aprašytas problemas, galite įdiegti "„Microsoft“" pasirašytą atšaukimo strategiją (SkuSiPolicy.p7b). Šis mažinimas palaikomas tik "Windows 10" 1507 ir naujesnėse "Windows" versijose bei "Windows Server 2016".
Atkreipkite dėmesį Jei naudojate "BitLocker", įsitikinkite, kad buvo sukurta jūsų "BitLocker" atkūrimo rakto atsarginė kopija. Galite paleisti šią komandą iš administratoriaus komandinės eilutės ir įsiminti 48 skaitmenų skaitinį slaptažodį:
Pastaba
manage-bde -protectors -get %systemdrive%
"„Microsoft“" pasirašytos atšaukimo strategijos diegimas (SkuSiPolicy.p7b)
"„Microsoft“" pasirašyta atšaukimo strategija įtraukta kaip naujausio "Windows" naujinimo dalis. Ši strategija turėtų būti taikoma įrenginiams tik įdiegus naujausią galimą "Windows" naujinimą ir tada atlikite toliau nurodytus veiksmus.
Atkreipkite dėmesį Jei trūksta naujinimų, įrenginys gali nebūti paleistas su pritaikyta rizikos mažinimo priemone arba rizikos mažinimas gali veikti ne taip, kaip tikimasi. Prieš diegdami strategiją būtinai atnaujinkite įkraunančiojo "Windows" laikmeną naujausiu galimu "Windows" naujinimu. Išsamesnės informacijos apie tai, kaip atnaujinti įkrovos laikmeną, ieškokite skyriuje Išorinės įkrovos laikmenos naujinimas .
Įsitikinkite, kad įdiegtas naujausias "Windows" naujinimas, išleistas 2025 m. sausio mėn. arba vėliau.
- Jei naudojate Windows 11 versijas 22H2 ir 23H2, prieš atlikdami šiuos veiksmus, įdiekite 2025 m. liepos 22 d. (KB5062663) arba naujesnį naujinimą.
- Jei naudojate "Windows 10" 21H2 versiją, prieš atlikdami šiuos veiksmus, įdiekite "Windows" naujinimą, išleistą 2025 m. rugpjūčio mėn. arba naujesnį naujinimą.
Didesnių teisių "Windows PowerShell" eilutėje vykdykite šias komandas:
Pastaba
$PolicyBinary = $env:windir+"\System32\SecureBootUpdates\SkuSiPolicy.p7b"
$MountPoint = 's:'
$EFIDestinationFolder = "$MountPoint\EFI\„Microsoft“\Boot"
mountvol $MountPoint /s
if (-not (test-path $EFIDestinationFolder)) { New-Item -path $EFIDestinationFolder -type directory -force }
Copy-Item -Path $PolicyBinary -Destination $EFIDestinationFolder -Force
mountvol $MountPoint /DIš naujo paleiskite įrenginį.
Patvirtinkite, kad strategija įkelta į Įvykių peržiūros programą, naudodami "Windows" įvykių žurnalų skyriuje pateiktą informaciją.
Pastabos.
- Jūs neturėtumėte pašalinti SkuSiPolicy.p7b atšaukimo (strategijos) failo po to, kai jis bus įdiegtas. Pašalinus failą, įrenginio gali nebepavykti paleisti.
- Jei įrenginys nepaleidžiamas, žr. skyrių Atkūrimo procedūra .
Išorinės įkrovos laikmenos naujinimas
Norint naudoti išorinę įkrovos laikmeną su įrenginiu, kuriam taikoma "„Microsoft“" pasirašyta atšaukimo strategija, išorinė įkrovos laikmena turi būti atnaujinta naudojant naujausią "Windows" naujinimą, įskaitant įkrovos tvarkytuvą. Jei laikmenoje nėra naujausio "Windows" naujinimo, laikmena nebus paleista.
Svarbu Rekomenduojame prieš atliekant šį veiksmą sukurti atkūrimo diską . Ši laikmena gali būti naudojama įrenginiui įdiegti iš naujo, jei kyla didelė problema.
Atlikite šiuos veiksmus, kad atnaujintumėte išorinę įkrovos laikmeną:
- Eikite į įrenginį, kuriame įdiegti naujausi "Windows" naujinimai.
- Prijunkite išorinę įkrovos laikmeną kaip disko raidę. Pavyzdžiui, prijunkite atmintinę kaip D:.
- Spustelėkite Pradėti, ieškos lauke įveskite Kurti atkūrimo diską, tada spustelėkite Kurti atkūrimo disko valdymo skydą. Vykdykite nurodymus ir sukurkite atkūrimo diską naudodami sumontuotą atmintinę.
- Saugiai nuimkite sumontuotą atmintinę.
Jei savo aplinkoje valdote diegiamą laikmeną naudodami " Windows" diegimo laikmenos naujinimą su dinaminio naujinimo nurodymais, atlikite šiuos veiksmus:
- Eikite į įrenginį, kuriame įdiegti naujausi "Windows" naujinimai.
- Atlikite veiksmus, aprašytus skyriuje "Windows" diegimo laikmenos naujinimas naudojant dinaminį naujinimą , kad sukurtumėte laikmeną, kurioje būtų įdiegti naujausi "Windows" naujinimai.
"Windows" įvykių žurnalai
"Windows" registruoja įvykius, kai įkeliamos kodo vientisumo strategijos, įskaitant SkuSiPolicy.p7b, ir kai failo įkėlimas blokuojamas dėl strategijos vykdymo. Šiuos įvykius galite naudoti norėdami patikrinti, ar pritaikytas rizikos mažinimas.
Kodo vientisumo žurnalai pasiekiami "Windows" Įvykių peržiūros programoje, dalyje Programų ir paslaugų žurnalai,>"„Microsoft“Windows>CodeIntegrity>","Operational>>Application and Services" žurnalai,>Paslaugų žurnalai,> "„Microsoft“Windows>AppLocker>", MSI>ir scenarijus.
Daugiau informacijos apie kodo vientisumo įvykius žr. "Windows" sargybos programų kontrolės veiklos vadove.
Strategijos aktyvinimo įvykiai
Strategijos aktyvinimo įvykiai pasiekiami "Windows" Įvykių peržiūros programa, dalyje Programų ir paslaugų žurnalai>"„Microsoft“Windows>CodeIntegrity>Operational".>
- PolicyNameBuffer – "„Microsoft“ Windows" SKU SI strategija
- PolicyGUID – {976d12c8-cb9f-4730-be52-54600843238e}
- PolicyHash – 107E8FDD187C34CF8B8EA46A4EE99F0DB60F491650DC989DB71B4825DC73169D
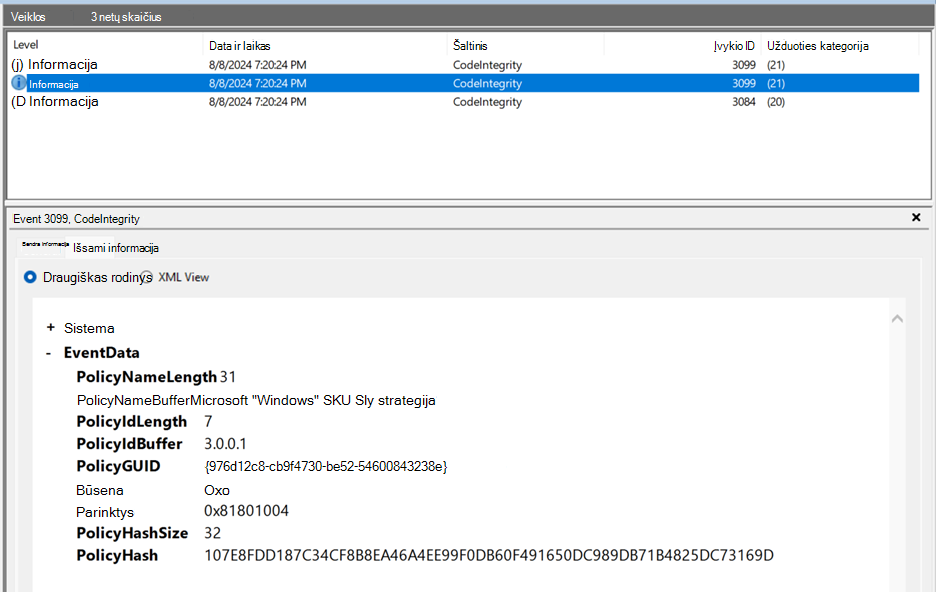
Jei savo įrenginiui pritaikėte audito strategiją arba rizikos mažinimą, tačiau taikomos strategijos "CodeIntegrity" įvykio 3099 nėra, strategija nevykdoma. Peržiūrėkite diegimo instrukcijas ir patikrinkite, ar strategija įdiegta tinkamai.
Pastaba
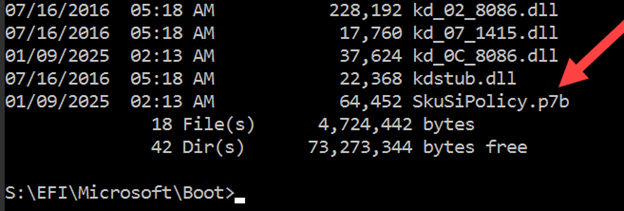
- Atkreipkite dėmesį Kodo vientisumo įvykis 3099 nepalaikomas "Windows 10 Enterprise 2016", "Windows Server 2016" ir "Windows 10 Enterprise 2015 LTSB" versijose. Norėdami patikrinti, ar strategija buvo pritaikyta (audito arba atšaukimo strategija), turite prijungti EFI sistemos skaidinį naudodami komandą mountvol.exe ir pažiūrėti, ar strategija buvo pritaikyta EFI skaidiniui. Po patikrinimo būtinai atjunkite EFI sistemos skaidinį.
- SkuSiPolicy.p7b - Atšaukimo strategija
-
Audito ir blokavimo įvykiai
Kodo vientisumo audito ir blokavimo įvykiai pasiekiami "Windows" Įvykių peržiūros programa, dalyje Programų ir paslaugų žurnalai,"„Microsoft“>Windows">kodo vientisumas>, >operacinių>programų ir paslaugų žurnalai,>"„Microsoft“Windows>AppLocker>", >MSI ir scenarijus.
Ankstesnė registravimo vieta apima įvykius apie vykdomųjų failų, DLL ir tvarkyklių valdymą. Pastaroji registravimo vieta apima įvykius apie MSI diegimo programų, scenarijų ir COM objektų valdymą.
"CodeIntegrity" įvykis 3077 žurnale "CodeIntegrity – Operational" nurodo, kad vykdomosios makromedžiagos, .dll arba tvarkyklės įkėlimas užblokuotas. Šis įvykis apima informaciją apie užblokuotą failą ir vykdomą strategiją. Failų, kuriuos užblokavo rizikos mažinimas, strategijos informacija "CodeIntegrity" įvykyje 3077 sutaps su "SkuSiPolicy.p7b" strategijos informaciją iš "CodeIntegrity" įvykio 3099. "CodeIntegrity" įvykis 3077 nebus, jei jūsų įrenginyje nėra vykdomųjų, .dll arba tvarkyklių, pažeidžiančių kodo vientisumo strategiją.
Norėdami sužinoti apie kitus kodo vientisumo audito ir blokavimo įvykius, žr. Informacija apie programų kontrolės įvykius.
Strategijos šalinimo ir atkūrimo procedūra
Jei pritaikius rizikos mažinimą kažkas nepavyksta, galite atlikti šiuos veiksmus, kad pašalintumėte mažinimą:
Sustabdykite "BitLocker", jei ji įjungta. Vykdykite šią komandą didesnių teisių komandinės eilutės lange:
Pastaba
Manager-bde -protectors -disable c: -rebootcount 3
UEFI BIOS meniu išjunkite saugiąją įkrovą .
Saugiosios įkrovos išjungimo procedūra skiriasi priklausomai nuo įrenginio gamintojo ir modelio. Jei reikia pagalbos nustatant, kur išjungti saugiąją įkrovą, žr. įrenginio gamintojo dokumentaciją. Daugiau informacijos rasite Saugiosios įkrovos išjungimas.
Pašalinkite SkuSiPolicy.p7b strategiją.
Paleiskite "Windows" įprastai ir tada prisijunkite.
SkuSiPolicy.p7b strategija turi būti pašalinta iš šios vietos:
- <EFI sistemos skaidinys>\„Microsoft“\Boot\SkuSiPolicy.p7b
Vykdykite toliau nurodytas didesnių teisių "Windows PowerShell" seanso komandas, kad išvalytumėte šių vietų strategiją:
Pastaba
$PolicyBinary = $env:windir+"\System32\SecureBootUpdates\SkuSiPolicy.p7b" $MountPoint = 's:' $EFIPolicyPath = "$MountPoint\EFI\Microsoft\Boot\SkuSiPolicy.p7b" $EFIDestinationFolder="$MountPoint\EFI\Microsoft\Boot" mountvol $MountPoint /S if (-Not (Test-Path $EFIDestinationFolder)) { New-Item -Path $EFIDestinationFolder -Type Directory -Force } if (Test-Path $EFIPolicyPath ) {Remove-Item -Path $EFIPolicyPath -Force } mountvol $MountPoint /D
Įjunkite saugųjį paleidimą iš BIOS.
Norėdami sužinoti, kur įjungti Saugiąją įkrovą, peržiūrėkite įrenginio gamintojo dokumentaciją.
Jei atlikdami 1 veiksmą išjungėte saugiąją įkrovą, o diskas apsaugotas naudojant "BitLocker", sustabdykite "BitLocker" apsaugą , tada UEFI BIOS meniu įjunkite saugųjį paleidimą.
Įjunkite "BitLocker". Vykdykite šią komandą didesnių teisių komandinės eilutės lange:
Pastaba
Manager-bde -protectors -enable c:
Iš naujo paleiskite įrenginį.
Šiame straipsnyje atlikti pakeitimai
| Datos keitimas | Aprašymas |
|---|---|
| 2025 m. gruodžio 17 d. |
|
| 2025 m. liepos 22 d. |
|
| 2025 m. liepos 10 d. |
|
| 2025 m. balandžio 8 d. |
|
| 2025 m. vasario 24 d. |
|
| 2025 m. vasario 11 d. |
|
| 2025 m. sausio 14 d. |
|
| 2024 m. lapkričio 12 d. |
|