
Pastaba
- Pradinė publikavimo data: 2025 m. spalio 28 d.
- KB ID: 5056852
Pastaba
Šis sustiprinančio autentifikavimo mažinimo būdas galimas šiuose "Windows" leidimuose:
- "Windows 11" 25H2 versijos ir "Windows Server 2025" naujinimai, išleisti 2025 m. spalio 28 d. arba vėliau
Pakeitimų žurnalas
| Datos keitimas | Keitimų aprašas |
|---|---|
| 2026 m. vasario 24 d. | Įtrauktas punktas skyriuje "Poveikis vartotojui".
|
Šiame straipsnyje:
Rizikos mažinimo priėmimo laikotarpis
Atnaujinkite Grupės strategijos nustatymą naudodami vietinės Grupės strategijos rengyklę
Atnaujinkite Grupės strategijos / MDM nustatymą naudodami "Intune"
Dažnai užduodami klausimai (DUK)
Santrauka
Pristatyta nauja griežtinančio autentifikavimo mažinimo priemonė įprastos žurnalų failų sistemos (CLFS) tvarkyklei, kuri CLFS žurnalo failo failuose įtraukia maiša pagrįstą pranešimų autentifikavimo kodą (HMAC). Autentifikavimo kodai sukuriami derinant failo duomenis su sistemos unikaliu šifravimo raktu, kuris saugomas registre ir pasiekiamas tik administratoriams ir sistemai. Autentifikavimo kodai leis CLFS patikrinti failo vientisumą, užtikrinant, kad failo duomenys būtų saugūs prieš analizuojant jo vidines duomenų struktūras. CLFS daro prielaidą, kad šis failas buvo modifikuotas išoriškai, piktybiškai ar kitaip, jei vientisumo patikrinimas nepavyks, ir atsisakys atidaryti žurnalo failą. Norint tęsti, reikia sukurti naują žurnalo failą arba administratorius turės rankiniu būdu jį autentifikuoti naudodamas komandą fsutil.
Rizikos mažinimo priėmimo laikotarpis
Sistemoje, gaunančioje šios CLFS versijos naujinimą, sistemoje greičiausiai bus esamų žurnalo failų, neturinčių autentifikavimo kodų. Siekiant užtikrinti, kad šie žurnalo failai būtų perkelti į naują formatą, sistema CLFS tvarkyklę įjungs į "mokymosi režimą", kuris nurodys CLFS automatiškai pridėti autentifikavimo kodus prie žurnalo failų, kuriuose jų nėra. Automatinis autentifikavimo kodų įtraukimas įvyks atidarius žurnalo failą ir tik tada, jei iškvietimo gija turi reikiamą prieigą rašyti į failą. Šiuo metu priėmimo laikotarpis trunka 90 dienų, pradedant nuo to laiko, kai sistema buvo pirmą kartą paleista naudojant šią CLFS versiją. Pasibaigus šiam 90 dienų priėmimo laikotarpiui, vairuotojas kitą kartą paleidęs automatiškai pereis į vykdymo režimą, o po to CLFS tikisi, kad visuose žurnalo failuose bus galiojantys autentifikavimo kodai. Atkreipkite dėmesį, kad ši 90 dienų reikšmė ateityje gali pasikeisti.
Jei žurnalo failas neatidaromas per šį priėmimo laikotarpį ir todėl nebuvo automatiškai perkeltas į naują formatą, autentifikavimo kodus į žurnalo failą galima įtraukti naudojant " fsutil clfs authenticate " komandų eilutės įrankį. Šiai operacijai atlikti reikia, kad skambinantysis būtų administratorius.
Poveikis vartotojui
Šis rizikos mažinimas gali paveikti CLFS API vartotojus šiais būdais:
Kadangi žurnalo failo autentifikavimas atliekamas žurnalo failo atidarymo metu, CLFS turi nuskaityti visą žurnalo failą iš disko, kad patvirtintų autentifikavimo kodus prieš analizuojant bet kokias vidines struktūras. Todėl žurnalo failo atidarymo operacijos patiria papildomų skaitymo įvesčių / išvesčių, proporcingų žurnalo failo dydžiui.
- Tokios veikimo pavyzdys gali būti vartotojo prisijungimo ir sistemos išjungimo metu. Registras tvarko CLFS pagrįstą vartotojų avilio (NTUSER.dat) žurnalo failą, kuris atidaromas šių perėjimų metu. Atidarius žurnalo failą, autentifikuojant reikia perskaityti visą žurnalo failą, todėl padidėja disko įvestis / išvestis prisijungiant ir išjungiant.
Kadangi kriptografinis raktas, naudojamas autentifikavimo kodams sukurti, yra unikalus sistemoje, žurnalo failai nebegali būti perkeliami iš vienos sistemos į kitą. Norėdamas atidaryti žurnalo failą, sukurtą nuotolinėje sistemoje, administratorius pirmiausia turi naudoti " fsutil clfs authenticate" priemonę ir autentifikuoti žurnalo failą naudodamas vietinės sistemos šifravimo raktą.
Naujas failas, kurio plėtinys ".cnpf", bus saugomas kartu su dvejetainio registravimo failu (BLF) ir duomenų konteineriais. Jei žurnalo failo BLF yra "C:\Users\User\example.blf", jo "pataisų failas" turėtų būti "C:\Users\User\example.blf.cnpf". Jei žurnalo failas nėra švariai uždarytas, pataisos faile bus CLFS reikalingi duomenys, kad būtų galima atkurti žurnalo failą. Pataisos failas bus sukurtas su tais pačiais saugos atributais , kaip ir failas, kuriam pateikiama atkūrimo informacija. Šis failas bus ne daugiau kaip "FlushThreshold" (HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Parameters [FlushThreshold]).
Autentifikavimo kodams saugoti reikia papildomos failo vietos. Autentifikavimo kodams reikalingos vietos dydis priklauso nuo failo dydžio. Toliau pateiktame sąraše nurodykite, kiek papildomų duomenų reikės jūsų žurnalo failams:
- 512 KB konteinerio failams reikia papildomų ~8192 baitų autentifikavimo kodams.
- 1024 KB konteinerio failams reikia papildomų ~12288 baitų autentifikavimo kodams.
- 10 MB konteinerio failams reikia papildomų ~90112 baitų autentifikavimo kodams.
- 100 MB konteinerio failams reikia papildomų ~57344 baitų autentifikavimo kodams.
- 4 GB konteinerio failams reikia papildomų ~2101248 baitų autentifikavimo kodams.
Padaugėjus autentifikavimo kodų įvesties / išvesties operacijų, pailgėjo šių operacijų atlikimo trukmė:
Žurnalo failo sukūrimo ir žurnalo failo atidarymo laiko pailgėjimas visiškai priklauso nuo konteinerių dydžio, o didesni žurnalo failai turi daug didesnį poveikį. Vidutiniškai dvigubai pailgėja įrašymo į įrašą žurnalo faile trukmė.- Žurnalo failo kūrimas
- žurnalo failo atidarymas
- Naujų įrašų rašymas
Konfigūracija
Su šiuo rizikos mažinimu susiję parametrai saugomi registre HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication. Toliau pateikiamas pagrindinių registro reikšmių sąrašas ir jų paskirtis:
Režimas: rizikos mažinimo darbo režimas
- 0: rizikos mažinimas vykdomas. CLFS nepavyks atidaryti žurnalo failų, kuriuose yra trūkstamų arba neleistinų autentifikavimo kodų. Praėjus 90 dienų nuo sistemos veikimo su šia tvarkyklės versija, CLFS automatiškai pereis į vykdymo režimą.
- 1: Rizikos mažinimas vyksta mokymosi režimu. CLFS visada atidarys žurnalo failus. Jei žurnalo faile trūksta autentifikavimo kodų, CLFS sugeneruos ir įrašys kodus į failą (darant prielaidą, kad skambinantysis turi rašymo prieigą).
- 2: Administratorius išjungė rizikos mažinimą.
- 3: Sistema automatiškai išjungė rizikos mažinimą. Administratorius neturėtų nustatyti režimo šios reikšmės, bet turėtų naudoti "2", jei nori išjungti mažinimą.
EnforcementTransitionPeriod: laikas sekundėmis, kurį sistema praleis per priėmimo laikotarpį. Jei ši vertė yra lygi nuliui, sistema automatiškai nepereis prie vykdymo.
LearningModeStartTime: laiko žyma, kai sistemoje prasidėjo mokymosi režimas. Ši vertė kartu su "EnforcementTransitionPeriod" nulems, kada sistema turėtų pereiti į vykdymo režimą.
Raktas: kriptografinis raktas, naudojamas autentifikavimo kodams (HMAC) kurti. Administratoriai neturėtų keisti šios reikšmės.
Administratoriai gali visiškai išjungti rizikos mažinimą pakeisdami režimo reikšmę į 2. Norėdamas pratęsti poveikio mažinimo priėmimo laikotarpį, administratorius gali pakeisti EnforcementTransitionPeriod (sekundėmis) į bet kurią norimą reikšmę (arba 0 , jei norite išjungti automatinį perėjimą į vykdymo režimą).
Atnaujinkite Grupės strategijos nustatymą naudodami vietinės Grupės strategijos rengyklę
CLFS autentifikavimą galima įjungti arba išjungti naudojant Grupės strategijos parametrą:
Atidarykite vietinės grupės strategijos rengyklę "Windows" valdymo skydelyje.
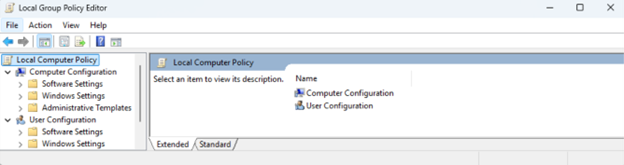
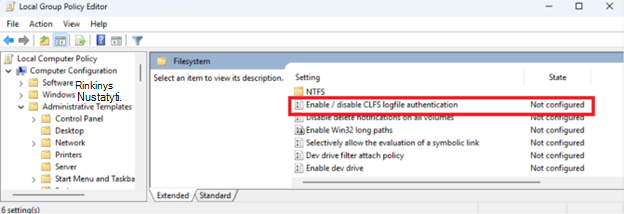
Dalyje Kompiuterio konfigūracija pasirinkite Administravimo šablonų > sistemos > failų sistema ir nustatymų sąraše dukart spustelėkite Įjungti / išjungti CLFS žurnalo failo autentifikavimą.
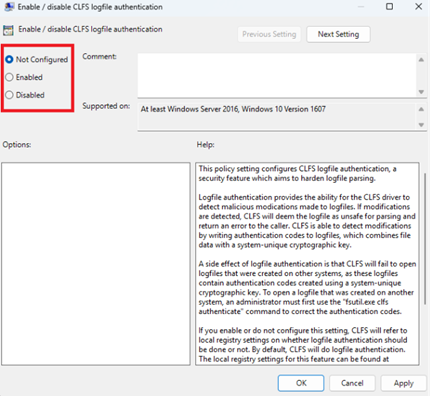
Pasirinkite Įjungti arba Išjungti , tada spustelėkite Gerai. Jei pasirinkta Nesukonfigūruota , rizikos mažinimas yra įgalintas pagal numatytuosius parametrus.
Atnaujinkite Grupės strategijos / MDM nustatymą naudodami "Intune"
Norėdami atnaujinti Grupės strategiją ir konfigūruoti CLFS autentifikavimą naudodami "„„Microsoft Intune““":
Atidarykite Intune portalą (https://endpoint.microsoft.com) ir prisijunkite naudodami savo kredencialus.
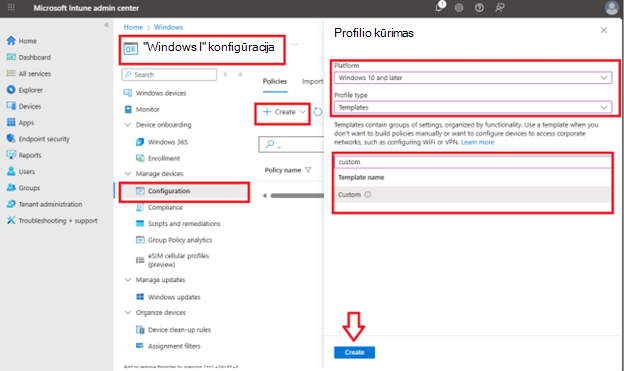
Profilio kūrimas:
Pasirinkite įrenginius>"Windows">konfigūracija>Kurti>naują strategiją.
Pasirinkite PlatformaWindows>10 ir naujesnės versijos.
Pasirinkite Profilio tipas>Šablonai.
Ieškokite ir pasirinkite Pasirinktinis.
Nustatykite pavadinimą ir aprašą:
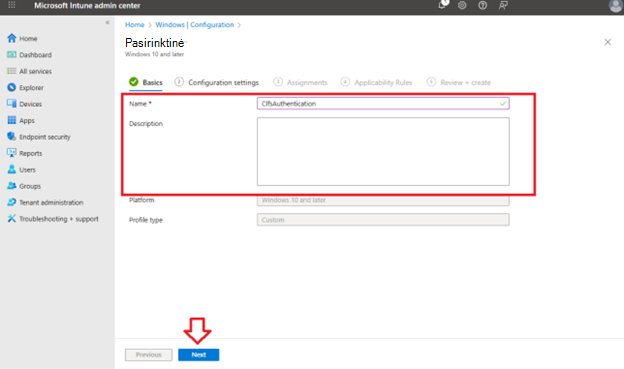
Įtraukite naują OMA-URI parametrą:
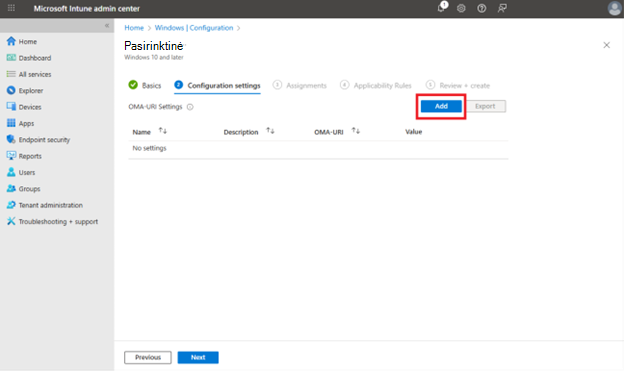
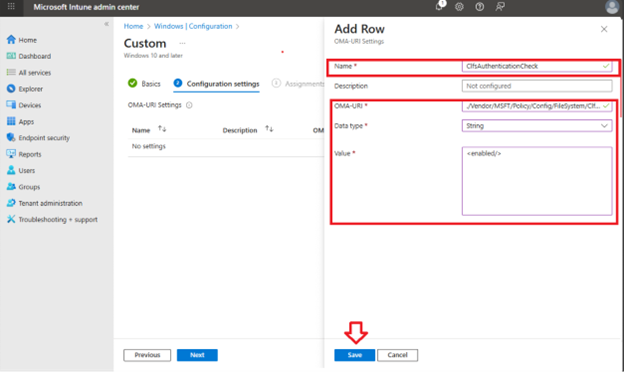
Redaguoti OMA-URI parametrą:
Įtraukite pavadinimą, pvz., ClfsAuthenticationCheck.
Pasirinktinai įtraukite aprašą.
Nustatykite OMA-URI kelią taip:
./vendor/MSFT/Policy/Config/FileSystem/ClfsAuthenticationChecking
Nustatykite duomenų tipąį Eilutė.
Nustatykite reikšmęį< įjungtą />arba< išjungtą /> .
Spustelėkite Įrašyti.
Užbaikite likusią aprėpties žymių ir priskyrimų konfigūraciją, tada pasirinkite Kurti.
CLFS API pakeitimai
Siekiant išvengti CLFS API pakeitimų, esami klaidų kodai naudojami norint pranešti skambinančiajam apie vientisumo patikros triktis:
- Jei "CreateLogFile" nepavyks, "GetLastError " pateiks ERROR_LOG_METADATA_CORRUPT klaidos kodą.
- ClfsCreateLogFile atveju STATUS_LOG_METADATA_CORRUPT būsena grąžinama, kai CLFS nepavyksta patikrinti žurnalo failo vientisumo.
Dažnai užduodami klausimai (DUK)
1 kl.: Kokie CLFS žurnalų failų pakeitimai buvo atlikti?
Autentifikavimo kodai (HMAC) buvo įtraukti į CLFS žurnalo failus, kurie suteikia CLFS tvarkyklei galimybę aptikti (kenkėjiškus) pakeitimus, atliktus failuose prieš juos analizuojant. Kai rizikos mažinimas pereis į vykdymo režimą (praėjus 90 d. nuo šio naujinimo gavimo), CLFS tikisi, kad norint sėkmingai atidaryti žurnalo failą, bus autentifikavimo kodai.
2 kl.: Kaip pridėti autentifikavimo kodus prie senų / esamų žurnalų?
Pirmąsias 90 dienų, kai ši CLFS tvarkyklės versija yra aktyvi, tvarkyklė automatiškai įtrauks autentifikavimo kodus į žurnalo failus, kai juos atidarys CreateLogFile arba ClfsCreateLogFile.
Pasibaigus šiam 90 dienų priėmimo laikotarpiui, norint pridėti autentifikavimo kodus prie senų ar esamų žurnalų, reikės naudoti fsutil clfs autentifikavimo įrankį. Norint naudoti įrankį, skambinantysis turi būti administratorius.
3 kl.: Kaip atidaryti negaliojančius žurnalo failus arba kitoje sistemoje sukurtus žurnalo failus?
Kadangi autentifikavimo kodai sukuriami naudojant unikalų sistemos šifravimo raktą, negalėsite atidaryti kitoje sistemoje sukurtų žurnalo failų. Norėdamas pataisyti autentifikavimo kodus naudodamas vietinės sistemos šifravimo raktą, administratorius gali naudoti fsutil clfs autentifikavimo įrankį. Norint naudoti šį įrankį, skambinantysis turi būti administratorių grupėje.
4 kl.: Kaip išjungti šį mažinimą?
Nors to nerekomenduojame, administratorius gali išjungti šį mažinimą, pakeisdamas HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication [Režimas], kad jis būtų lygus 2.
Norėdami tai padaryti, naudokite "PowerShell" ir vykdykite šią komandą:
Pastaba
Set-ItemProperty -Path “HKLM:\SYSTEM\CurrentControlSet\Services\CLFS\Authentication” -Name Mode -Value 2
Sąvokų žodynas
Grūdinimas yra procesas, padedantis apsisaugoti nuo neteisėtos prieigos, paslaugų atsisakymo ir kitų grėsmių, apribodamas galimas silpnąsias vietas, dėl kurių sistemos tampa pažeidžiamos.
Saugos atributai naudojami informacijai saugoti ir užtikrinti tikslią konkrečių išteklių prieigos kontrolę.