Tóm tắt
Khi bạn cài đặt một trong các bản cập nhật bảo mật Microsoft Office được liệt kê trong Microsoft Common Vulnerabilities and Exposures CVE-2020-0760, bạn có thể nhận thấy rằng một số loại tham chiếu Visual Basic for Applications (VBA) bị chặn và bạn nhận được thông báo lỗi.
Bài viết này cung cấp một số câu hỏi thường gặp (Câu hỏi thường gặp) để thông báo cho người dùng và người quản trị CNTT về những việc cần làm nếu giải pháp VBA hiện tại của họ bị ngắt.
Lưu ý Thay đổi hành vi này là do thay đổi thiết kế trong Office. Hành vi mới là do thiết kế. Do đó, một bản sửa lỗi là không cần thiết và không có biện pháp giảm nhẹ sẽ được cung cấp.
Loại tham chiếu VBA nào bị ảnh hưởng?
Các loại tham chiếu VBA sau đây có thể bị ảnh hưởng:
- Loạilib (*.olb, *.tlb, *.dll)
- Tệp thực thi (*.exe)
- Điều khiển ActiveX(*.ocx)
Các tệp này có thể bị chặn nếu chúng nằm trên máy chủ internet hoặc mạng nội bộ hoặc nếu chúng được tải xuống từ internet.
Để biết thêm thông tin về tham khảo thư viện đối tượng VBA, hãy xem Mục Kiểm tra hoặc thêm tham khảo thư viện đối tượng.
Thông báo lỗi nào được hiển thị khi thư viện đối tượng VBA bị chặn?
Nếu các giải pháp VBA hiện có của bạn có một số thư viện đối tượng VBA hoặc các tham chiếu bị chặn, thông báo lỗi sau sẽ được hiển thị.
Lưu ý
Lỗi biên dịch:
Không thể tìm thấy dự án hoặc thư viện
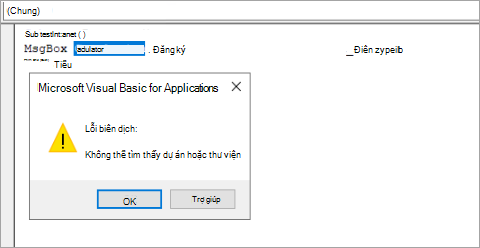
Đây là thông báo tiêu chuẩn cho biết thiếu thư viện đối tượng VBA. Nếu bạn nhận được thông báo lỗi này, hãy truy cập lại giải pháp VBA hiện tại của bạn và thay thế các thư viện bị chặn bằng các thư viện cục bộ.
Tôi nên làm gì để bỏ chặn thư viện đối tượng VBA?
Thư viện đối tượng VBA internet: Chúng tôi khuyên bạn nên chặn các thư viện này vì chúng dễ bị tấn công.
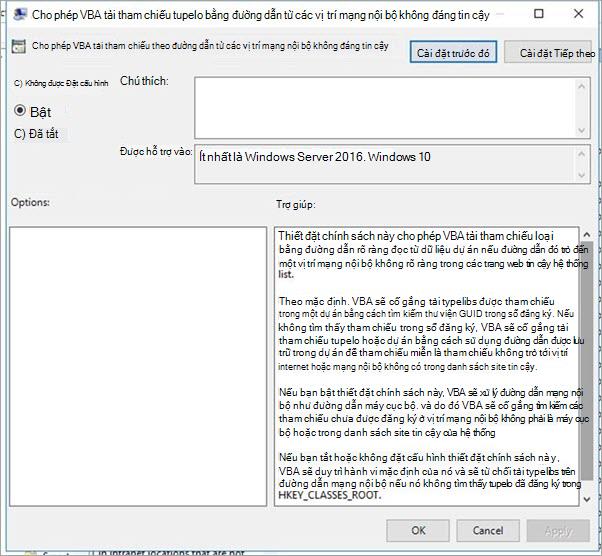
Thư viện đối tượng VBA nội bộ: Bạn có thể bật các cài đặt này thông qua một thiết đặt GPO, như minh họa trong hình ảnh sau đây. Thiết đặt này nằm dưới Mẫu Quản trị Cấu>hình Người dùng>Của Microsoft Office 2016>Thiết đặt Bảo mật.