
سجل التغيير
| التاريخ | وصف التغيير |
|---|---|
| 27 أكتوبر 2023 | تمت إضافة مراجع إلى التخفيف ب |
| يوليو 17, 2023 | معلومات MMIO المضافة |
الملخص
تدرك Microsoft المتغيرات الجديدة لفئة الهجوم المعروفة باسم الثغرات الأمنية ذات القناة الجانبية بتنفيذ يمكن تخمينه. وتعرف المتغيرات باسم L1 Terminal Fault (L1TF)وMicroarchitectural Data Sampling (MDS). قد يتمكن المهاجم الذي يمكنه استغلال L1TF أو MDS بنجاح من قراءة البيانات المميزة عبر حدود الثقة.
تم التحديث في 14 مايو 2019: في 14 مايو 2019، نشرت Intel معلومات حول فئة فرعية جديدة من الثغرات الأمنية ذات القناة الجانبية بتنفيذ يمكن تخمينه والمعروفة باسم Microarchitectural Data Sampling. وقد تم تعيين CVEs لها التالية:
- CVE-2018-11091 | Microarchitectural Data Samping Uncacheable Memory (MDSUM)
- CVE-2018-12126 | أخذ عينات بيانات المخزن المؤقت للمخزن البنيوي الصغير (MSBDS)
- CVE-2018-12127 | أخذ عينات بيانات المخزن المؤقت للتعبئة البنيوية الدقيقة (MFBDS)
- CVE-2018-12130 | أخذ عينات بيانات منفذ التحميل المعماري الدقيقة (MLPDS)
تم التحديث في 12 نوفمبر 2019: في 12 نوفمبر 2019، نشرت Intel استشارة فنية حول® ثغرة Intel Transactional Synchronization Extensions (Intel® TSX) Transaction Asynchronous Abort المعينة CVE-2019-11135. أصدرت Microsoft تحديثات للمساعدة في التخفيف من مشكلة الثغرة الأمنية. يرجى ملاحظة ما يلي:
- بشكل افتراضي، يتم تمكين حماية أنظمة التشغيل لبعض إصدارات نظام التشغيل Windows Server. راجع مقالة قاعدة معارف Microsoft 4072698 للحصول على مزيد من المعلومات.
- بشكل افتراضي، يتم تمكين حماية أنظمة التشغيل لجميع إصدارات نظام التشغيل Windows Client. راجع مقالة قاعدة معارف Microsoft 4073119 للحصول على مزيد من المعلومات.
نظرة عامة على الثغرات الأمنية
في البيئات التي تتم فيها مشاركة الموارد، مثل مضيفي المحاكاة الظاهرية، قد يتمكن المهاجم الذي يمكنه تشغيل تعليمات برمجية عشوائية على جهاز ظاهري واحد من الوصول إلى المعلومات من جهاز ظاهري آخر أو من مضيف المحاكاة الافتراضية نفسه.
كما تتعرض أحمال عمل الخادم مثل خدمات سطح المكتب البعيد Windows Server (RDS) والأدوار الأكثر تخصيصا مثل وحدات التحكم في مجال Active Directory للخطر. قد يتمكن المهاجمون الذين يمكنهم تشغيل تعليمات برمجية عشوائية (بغض النظر عن مستوى امتيازها) من الوصول إلى أسرار نظام التشغيل أو حمل العمل مثل مفاتيح التشفير وكلمات المرور والبيانات الحساسة الأخرى.
أنظمة تشغيل Windows العميلة معرضة للخطر أيضا، لا سيما إذا كانت تقوم بتشغيل تعليمات برمجية غير موثوق بها، أو الاستفادة من ميزات الأمان المستند إلى الظاهرية مثل Credential Guard ل Windows Defender، أو استخدام Hyper-V لتشغيل الأجهزة الظاهرية.
ملاحظة: تؤثر هذه الثغرات الأمنية على معالجات Intel Core ومعالجات Intel Xeon فقط.
نظرة عامة على تقليل الأثر
لحل هذه المشكلات، تعمل Microsoft مع Intel لتطوير تقليل أثر البرامج والإرشادات. تم إصدار تحديثات البرامج للمساعدة في تقليل الثغرات الأمنية. للحصول على جميع وسائل الحماية المتوفرة، قد يلزم وجود تحديثات قد تتضمن أيضا تعليمات برمجية ذات مستوى أدنى (microcode) من شركات OEM للأجهزة.
توضح هذه المقالة كيفية تقليل نقاط الضعف التالية:
- CVE-2018-3620 | خطأ المحطة الطرفية L1 – نظام التشغيل، SMM
- CVE-2018-3646 | عطل المحطة الطرفية L1 – VMM
- CVE-2018-11091 | Microarchitectural Data Samping Uncacheable Memory (MDSUM)
- CVE-2018-12126 | أخذ عينات بيانات المخزن المؤقت للمخزن البنيوي الصغير (MSBDS)
- CVE-2018-12127 | أخذ عينات بيانات منفذ التحميل المعماري الدقيقة (MLPDS)
- CVE-2018-12130 | أخذ عينات بيانات المخزن المؤقت للتعبئة البنيوية الدقيقة (MFBDS)
- CVE-2019-11135 | ثغرة أمنية في الكشف عن المعلومات في Windows Kernel
- CVE-2022-21123 | قراءة بيانات المخزن المؤقت المشترك (SBDR)
- CVE-2022-21125 | أخذ عينات من بيانات المخزن المؤقت المشترك (SBDS)
- CVE-2022-21127 | تحديث عينات بيانات المخزن المؤقت الخاص للتسجيل (تحديث SRBDS)
- CVE-2022-21166 | تسجيل الجهاز للكتابة الجزئية (DRPW)
لمعرفة المزيد حول الثغرات الأمنية، راجع النصائح الأمنية التالية:
L1TF:ADV180018 | إرشادات Microsoft للتخفيف من متغير L1TF
MDS:ADV190013 | إرشادات Microsoft للتخفيف من الثغرات الأمنية في أخذ عينات البيانات البنيوية الدقيقة
MMIO:ADV220002 | إرشادات Microsoft حول الثغرات الأمنية للبيانات التي لا معنى لها في معالج Intel MMIO
ثغرة أمنية في الكشف عن المعلومات في Windows Kernel:CVE-2019-11135 | ثغرة أمنية في الكشف عن المعلومات في Windows Kernel
تحديد الإجراءات اللازمة للتخفيف من التهديد
يمكن أن تساعدك الأقسام التالية في تحديد الأنظمة المتأثرة بالثغرات الأمنية L1TF و / أو MDS ، كما تساعدك على فهم المخاطر والتخفيف من حدتها.
التأثير المحتمل على الأداء
أثناء الاختبار، شهدت Microsoft بعض التأثير على الأداء نتيجة عوامل التخفيف هذه، اعتمادا على تكوين النظام وعوامل التخفيف المطلوبة.
قد يضطر بعض العملاء إلى تعطيل الترابط الفائق (المعروف أيضا باسم التعدد المتزامن أو SMT) لمعالجة المخاطر بشكل كامل من L1TF و MDS. تجدر الإشارة إلى أن تعطيل مؤشرات الترابط الفائقة قد يؤدي إلى انخفاض الأداء. تنطبق هذه الحالة على العملاء الذين يستخدمون ما يلي:
- إصدارات Hyper-V السابقة للإصدار 1607 من Windows Server 2016 أو Windows 10 (تحديث الذكرى السنوية)
- ميزات الأمان المستند إلى الظاهرية (VBS) مثل Credential Guard وDevice Guard
- البرامج التي تسمح بتنفيذ تعليمات برمجية غير موثوق بها (على سبيل المثال، خادم التنفيذ التلقائي للإصدار أو بيئة استضافة IIS المشتركة)
يمكن أن يختلف التأثير حسب الأجهزة وأحمال العمل التي تعمل على النظام. تكوين النظام الأكثر شيوعا هو تمكين مؤشرات الترابط الفائق. وبالتالي، يكون التأثير في الأداء مفصولا بالمستخدم أو المسؤول الذي يتخذ إجراء تعطيل ميزة مؤشرات الترابط الفائقة على النظام.
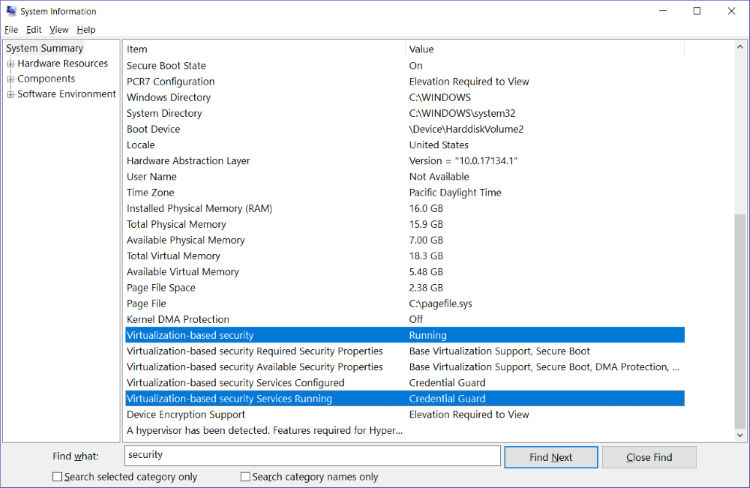
ملاحظة: لتحديد ما إذا كان النظام يستخدم ميزات الأمان المحمية بواسطة VBS، اتبع الخطوات التالية:
في قائمة البدء ، اكتب MSINFO32.
ملاحظة: يتم فتح نافذة معلومات النظام .
في المربع "بحث عن" ، اكتب الأمان.
في الجزء الأيسر، حدد موقع الصفين المحددين في لقطة الشاشة وتحقق من العمود "القيمة " لمعرفة ما إذا كان تم تمكين الأمان المستند إلى الظاهرية وخدمات الأمان المستندة إلى ظاهرية قيد التشغيل.
يخفف المجدول الأساسي Hyper-V من متجهات الهجوم L1TF و MDS ضد أجهزة Hyper-V الظاهرية مع السماح ببقاء الترابط الفائق ممكنا. يتوفر المجدول الأساسي بدءا من الإصدار 1607 من Windows Server 2016 و Windows 10. يوفر هذا الحد الأدنى من التأثير على الأداء للأجهزة الظاهرية.
لا يخفف المجدول الأساسي من متجهات الهجوم L1TF أو MDS ضد ميزات الأمان المحمية بواسطة VBS. لمزيد من المعلومات، راجع التخفيف C ومقالة مدونة Virtualization التالية:
للحصول على معلومات مفصلة من Intel حول التأثير على الأداء، انتقل إلى موقع ويب Intel التالي:
تحديد الأنظمة المتأثرة وعوامل التخفيف المطلوبة
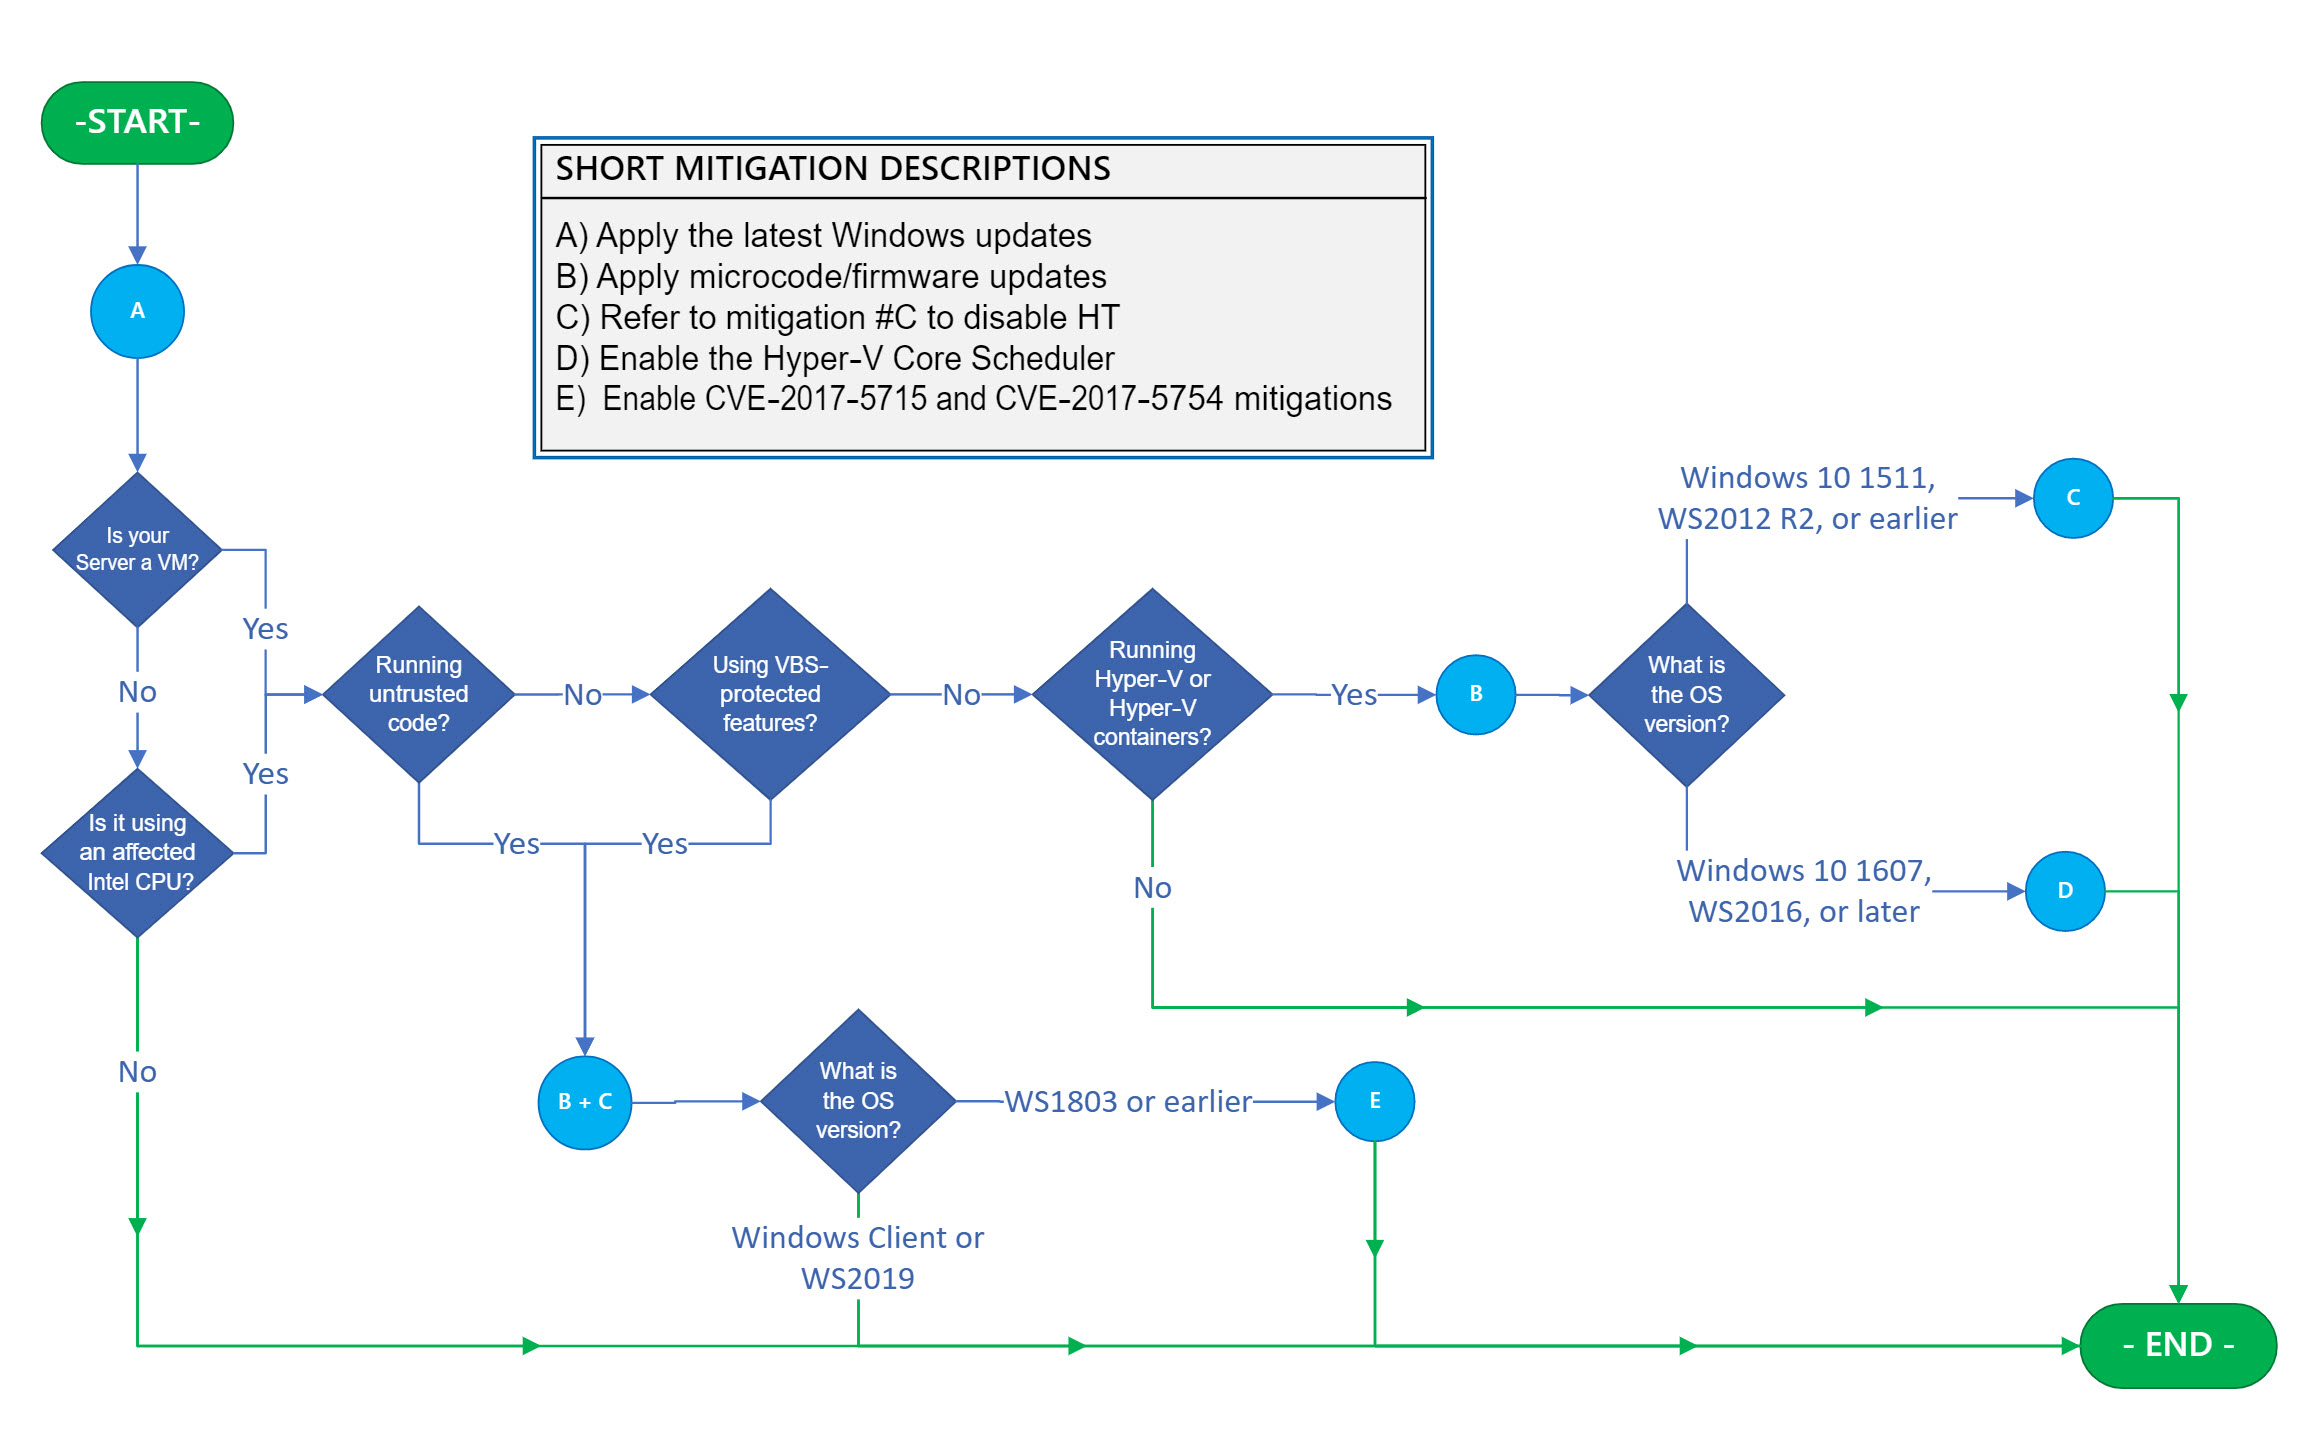
يمكن أن يساعدك المخطط الانسيابي في الشكل 1 على تحديد الأنظمة المتأثرة وتحديد مجموعة الإجراءات الصحيحة.
هام: إذا كنت تستخدم أجهزة ظاهرية، فيجب مراعاة المخطط الانسيابي وتطبيقه على مضيفي Hyper-V وكل ضيف جهاز ظاهري متأثر بشكل فردي لأن عوامل التخفيف قد تنطبق على كليهما. وعلى وجه التحديد، بالنسبة لمضيف Hyper-V، توفر خطوات المخطط الانسيابي حماية بين الأجهزة الظاهرية وحماية داخل المضيف. ومع ذلك، فإن تطبيق عوامل التخفيف هذه على مضيف Hyper-V فقط لا يكفي لتوفير الحماية داخل الجهاز الظاهري. لتوفير الحماية داخل الجهاز الظاهري، يجب عليك تطبيق المخطط الانسيابي على كل جهاز ظاهري من Windows. في معظم الحالات، يعني هذا التأكد من تعيين مفاتيح التسجيل في الجهاز الظاهري.
أثناء التنقل في المخطط الانسيابي ، ستواجه دوائر زرقاء ذات أحرف يتم تعيينها إلى إجراء أو سلسلة من الإجراءات المطلوبة للتخفيف من متجهات هجوم L1TF الخاصة بتكوينات نظامك. يجب تطبيق كل إجراء تصادفه. عندما تصادف خطا أخضر، يشير ذلك إلى مسار مباشر إلى النهاية، ولا توجد خطوات إضافية للتخفيف من المشكلة.
يتم تضمين شرح مختصر لكل تخفيف من المخاطر بحروف في وسيلة الإيضاح الموجودة على اليسار. يتم توفير تفسيرات مفصلة لكل تخفيف تتضمن إرشادات التثبيت والتكوين خطوة بخطوة في قسم "عوامل التخفيف".
عوامل تخفيف المخاطر
هام: يصف القسم التالي عوامل تخفيف المشكلات التي يجب تطبيقها فقط في ظل الظروف المحددة التي يحددها المخطط الانسيابي في الشكل 1 في القسم السابق. لا تقم بتطبيق عوامل تخفيف المخاطر هذه إلا إذا أشار المخطط الانسيابي إلى أن التخفيف المحدد ضروري.
بالإضافة إلى تحديثات البرامج والتعليمات البرمجية ذات المستوى الصغير، قد يلزم أيضا إجراء تغييرات يدوية على التكوين لتمكين إجراءات حماية معينة. كما نوصي عملاء Enterprise بالتسجيل في مرسل إعلامات الأمان حتى يتم تنبيههم بالتغييرات التي تخص المحتوى. (راجع إعلامات الأمان التقني ل Microsoft.)
التخفيف أ
الحصول على تحديثات Windows الأخيرة وتطبيقها
قم بتطبيق جميع تحديثات نظام تشغيل Windows المتوفرة، بما في ذلك تحديثات أمن Windows الشهرية. يمكنك الاطلاع على جدول المنتجات المتأثرة في استشارات الأمان من Microsoft | 180018 ADV ل L1TF ، استشاري أمني | 190013 ADV ل MDS، استشارات أمنية | ADV220002 ل MMIO وثغرة أمنية | CVE-2019-11135 بشأن ثغرة أمنية في الكشف عن معلومات Windows Kernel.
التخفيف ب
الحصول على آخر تحديثات التعليمات البرمجية أو البرامج الثابتة ذات المستوى الأدنى (microcode) وتطبيقها
بالإضافة إلى تثبيت آخر تحديثات أمن Windows، قد يتطلب الأمر أيضا تحديث المعالج أو التعليمات البرمجية الدقيقة أو البرامج الثابتة. نوصي بالحصول على تحديث microcode الأخير وتطبيقه على النحو المناسب لجهازك من الشركة المصنعة للمعدات الأصلية للجهاز. لمزيد من المعلومات حول التعليمات البرمجية ذات المستوى الأدنى (microcode) أو تحديثات البرامج الثابتة، راجع المراجع التالية:
- KB4093836: ملخص التحديثات Intel Microcode
- إزالة الغموض عن التحديثات التعليمات البرمجية الدقيقة لمقالة مجتمع معالجات Intel وAMD
- استشارات مركز أمان المنتجات من Intel
- أمان منتج AMD
ملاحظة: إذا كنت تستخدم الظاهرية المتداخلة (بما في ذلك تشغيل حاويات Hyper-V في جهاز ظاهري ضيف)، فيجب عليك عرض تنبيهات التعليمات البرمجية ذات المستوى الأدنى (microcode) الجديدة للجهاز الظاهري الضيف. قد يتطلب ذلك ترقية تكوين الجهاز الظاهري إلى الإصدار 8. يتضمن الإصدار 8 استنارات التعليمات البرمجية ذات المستوى الأدنى (microcode) بشكل افتراضي. لمزيد من المعلومات والخطوات المطلوبة، راجع المقالة التالية مقالة Microsoft Docs:
تشغيل Hyper-V في جهاز ظاهري مع ظاهرية متداخلة
التخفيف من المخاطر ج
هل يجب علي تعطيل hyper-threading (HT)؟
تنشئ الثغرات الأمنية L1TF و MDS مخاطر تتمثل في إمكانية اختراق سرية أجهزة Hyper-V الظاهرية والأسرار التي يحتفظ بها الأمان القائم على Microsoft Virtualization (VBS) باستخدام هجوم قناة جانبية. عند تمكين Hyper-Threading (HT)، يتم إضعاف حدود الأمان التي يوفرها كل من Hyper-V وVBS.
يخفف المجدول الأساسي Hyper-V (المتوفر بدءا من Windows Server 2016 والإصدار Windows 10 1607) من متجهات هجوم L1TF و MDS ضد أجهزة Hyper-V الظاهرية مع السماح Hyper-Threading بالبقاء ممكنا. يوفر هذا الحد الأدنى من التأثير على الأداء.
لا يخفف مجدول Hyper-V الأساسي من متجهات هجوم L1TF أو MDS ضد ميزات الأمان المحمية بواسطة VBS. تقدم الثغرات الأمنية L1TF و MDS خطر اختراق سرية أسرار VBS من خلال هجوم قناة جانبية عند تمكين Hyper-Threading (HT) ، مما يضعف الحدود الأمنية التي يوفرها VBS. حتى مع هذه المخاطر المتزايدة ، لا يزال VBS يوفر مزايا أمنية قيمة ويخفف من مجموعة من الهجمات مع تمكين HT. وبالتالي ، نوصي بمواصلة استخدام VBS على الأنظمة التي تدعم HT. يجب على العملاء الذين يرغبون في القضاء على المخاطر المحتملة لثغرات L1TF و MDS على سرية VBS التفكير في تعطيل HT للتخفيف من هذه المخاطر الإضافية.
يجب على العملاء الذين يرغبون في القضاء على المخاطر التي تشكلها الثغرات الأمنية L1TF و MDS ، سواء تتعلق بسرية إصدارات Hyper-V التي تسبق Windows Server 2016 أو إمكانيات أمان VBS ، تقييم القرار والنظر في تعطيل HT للتخفيف من المخاطر. وبصفة عامة، يمكن أن يستند هذا القرار إلى المبادئ التوجيهية التالية:
- بالنسبة للإصدار 1607 من Windows 10 و Windows Server 2016 والأنظمة الأحدث التي لا تعمل ب Hyper-V ولا تستخدم ميزات الأمان المحمية بواسطة VBS، يجب على العملاء عدم تعطيل HT.
- بالنسبة للإصدار 1607 من Windows 10 و Windows Server 2016 والأنظمة الأحدث التي تقوم بتشغيل Hyper-V مع Core Scheduler، ولكنها لا تستخدم ميزات الأمان المحمية بواسطة VBS، يجب على العملاء عدم تعطيل HT.
- بالنسبة للإصدار 1511 من Windows 10 و Windows Server 2012 R2 والأنظمة السابقة التي تقوم بتشغيل Hyper-V، يجب على العملاء التفكير في تعطيل HT للتخفيف من المخاطر.
تختلف الخطوات المطلوبة لتعطيل HT من OEM إلى OEM. ومع ذلك، فإنها عادة ما تكون جزءا من أدوات إعداد وتكوين BIOS أو البرامج الثابتة.
قدمت Microsoft أيضا القدرة على تعطيل تقنية Hyper-Threading من خلال إعداد برنامج إذا كان من الصعب أو المستحيل تعطيل HT في BIOS أو أدوات إعداد البرامج الثابتة وتكوينها. يعد إعداد البرنامج لتعطيل HT ثانويا لإعداد BIOS أو البرنامج الثابت ويتم تعطيله بشكل افتراضي (مما يعني أن HT سيتبع إعداد BIOS أو البرنامج الثابت). لمعرفة المزيد حول هذا الإعداد وكيفية تعطيل HT باستخدامه، راجع المقالة التالية:
4072698 إرشادات Windows Server للحماية من الثغرات الأمنية ذات القناة الجانبية بتنفيذ يمكن تخمينه
كلما كان ذلك ممكنا، يوصى بتعطيل HT في BIOS أو البرنامج الثابت للحصول على أقوى ضمان بتعطيل HT.
ملاحظة: سيؤدي تعطيل الترابط الفائق إلى تقليل مراكز المعالجة المركزية. يمكن أن يكون لهذا تأثير على الميزات التي تتطلب الحد الأدنى من مراكز وحدة المعالجة المركزية لتعمل. على سبيل المثال، حماية التطبيقات ل Windows Defender (WDAG).
التخفيف من المخاطر د
قم بتمكين جدولة Hyper-V الأساسية وتعيين عدد مؤشرات ترابط أجهزة الجهاز الظاهري لكل نواة إلى 2
ملاحظة: تنطبق خطوات التخفيف هذه فقط على إصدارات Windows Server 2016 وWindows 10 السابقة للإصدار 1809. يتم تمكين المجدول الأساسي بشكل افتراضي على Windows Server 2019 والإصدار 1809 من Windows 10.
إن استخدام المجدول الأساسي عبارة عن عملية من مرحلتين تتطلب منك تمكين المجدول أولا على مضيف Hyper-V، ثم تكوين كل جهاز ظاهري للاستفادة منه عن طريق تعيين عدد مؤشرات ترابط الأجهزة لكل نواة إلى اثنين (2).
يعد المجدول الأساسي Hyper-V الذي تم تقديمه في Windows Server 2016 والإصدار 1607 من Windows 10 بديلا جديدا لمنطق المجدول الكلاسيكي. يوفر المجدول الأساسي قابلية أقل للتغيير في الأداء لأحمال العمل داخل الأجهزة الظاهرية التي تعمل على مضيف Hyper-V ممكن ب HT.
للحصول على شرح مفصل لمجدولة Hyper-V الأساسية والخطوات اللازمة لتمكينه، راجع مقالة Windows IT Center التالية:
فهم أنواع جدولة برنامج hyper-V hypervisor واستخدامها
لتمكين المجدول الأساسي Hyper-V على Windows Server 2016 أو Windows 10، أدخل الأمر التالي:
bcdedit /set HypervisorSchedulerType core
بعد ذلك، قرر ما إذا كنت تريد تكوين عدد مؤشرات ترابط أجهزة جهاز ظاهري معين لكل نواة إلى اثنين (2). إذا كشفت حقيقة أن المعالجات الظاهرية مترابطة بشكل فائق لجهاز ظاهري ضيف، يمكنك تمكين المجدول في نظام تشغيل الجهاز الظاهري، وكذلك أحمال عمل الجهاز الظاهري، لاستخدام HT في جدولة العمل الخاصة بها. للقيام بذلك، أدخل أمر PowerShell التالي، حيث <VMName> هو اسم الجهاز الظاهري:
Set-VMProcessor -VMName <VMName> -HwThreadCountPerCore 2
التخفيف من المخاطر E
تمكين عوامل تخفيف المخاطر للاستشارات CVE-2017-5715 وCVE-2017-5754 وCVE-2019-11135
ملاحظة: يتم تمكين عوامل تخفيف المشاكل هذه بشكل افتراضي على نظامي تشغيل عميل Windows Server 2019 وWindows.
لتمكين عوامل تخفيف المخاطر للاستشارات CVE-2017-5715 وCVE-2017-5754 وCVE-2019-11135، استخدم الإرشادات الواردة في المقالات التالية:
إرشادات 4072698 Windows Server للحماية من الثغرات الأمنية ذات القناة الجانبية بتنفيذ يمكن تخمينه
ملاحظة: تتضمن عوامل تخفيف المشاكل هذه وتمكينها تلقائيا لتخفيف مشكلات إطارات الصفحة الآمنة ل Windows kernel وأيضا لعوامل تخفيف المشكلات الموضحة في CVE-2018-3620. للحصول على شرح مفصل لتقليل بت إطار الصفحة الآمن، راجع مقالة Security Research & Defense Blog التالية:
تحليل وتخفيف الخطأ الطرفي L1 (L1TF)
المراجع
إرشادات للتخفيف من الثغرات الأمنية ذات القناة الجانبية بتنفيذ يمكن تخمينه في Azure
إخلاء المسؤولية عن معلومات الجهات الخارجية
تم تصنيع المنتجات الخارجية التي تتناولها هذه المقالة بواسطة شركات مستقلة عن Microsoft. لا نقدم أي ضمان، ضمني أو غير ذلك، حول أداء هذه المنتجات أو موثوقيتها.
نحن نوفر معلومات جهة اتصال تابعة لجهة خارجية لمساعدتك في العثور على الدعم التقني. قد تتغير معلومات الاتصال هذه بدون إشعار. لا نضمن دقة معلومات جهة الاتصال هذه التابعة لجهة خارجية.