
Vigtigt! Denne artikel indeholder oplysninger, der viser, hvordan du kan sænke sikkerhedsindstillingerne, eller hvordan du kan deaktivere sikkerhedsfunktioner på en computer. Du kan foretage disse ændringer for at omgå et bestemt problem. Før du foretager disse ændringer, anbefaler vi, at du evaluerer de risici, der er knyttet til implementering af denne midlertidige løsning i det pågældende miljø. Hvis du implementerer denne løsning, skal du træffe relevante yderligere forholdsregler for at beskytte computeren.
Resumé
Denne sikkerhedsopdatering løser flere sårbarheder i Microsoft Windows. Sårbarhederne kan give mulighed for rettighedsudvidelse, hvis en hacker kører et særligt udformet program på et domæneforbundet system.
Du kan finde flere oplysninger om sikkerhedsrisikoen i Microsoft-sikkerhedsbulletin MS16-101.
Flere oplysninger
Vigtig
- Alle fremtidige sikkerheds- og ikke-sikkerhedsrelaterede opdateringer til Windows 8.1 og Windows Server 2012 R2 kræver, at opdateringen 2919355 installeres. Vi anbefaler, at du installerer opdatering 2919355 på din Windows 8.1-baserede eller Windows Server 2012 R2-baserede computer, så du modtager fremtidige opdateringer.
- Hvis du installerer en sprogpakke, når du har installeret denne opdatering, skal du geninstallere denne opdatering. Vi anbefaler derfor, at du installerer de sprogpakker, du har brug for, før du installerer denne opdatering. Du kan få mere at vide under Føj sprogpakker til Windows.
Ikke-sikkerhedsrelaterede rettelser, der er inkluderet i denne sikkerhedsopdatering
Denne sikkerhedsopdatering løser også følgende problemer, der ikke er sikkerhedsrelaterede:
I en domæneforbundet Scale Out File Server (SoFS) på en domæneubegrænset klynge mislykkes godkendelsen, når en SMB-klient, der kører enten Windows 8.1 eller Windows Server 2012 R2, opretter forbindelse til en node, der er nede. Når dette problem opstår, får du muligvis en fejlmeddelelse, der ligner følgende meddelelse:
Bemærk
STATUS_NO_TGT_REPLY
Yderligere oplysninger om denne sikkerhedsopdatering
Følgende artikler indeholder yderligere oplysninger om denne sikkerhedsopdatering, da den vedrører individuelle produktversioner. Artiklerne kan indeholde oplysninger om kendte problemer.
- 3177108 MS16-101: Beskrivelse af sikkerhedsopdateringen til Windows-godkendelsesmetoder: 9. august 2016
- 3167679 MS16-101: Beskrivelse af sikkerhedsopdateringen til Windows-godkendelsesmetoder: 9. august 2016
- 3192392 sikkerhedsrelaterede kvalitetsopdatering fra oktober 2016 til Windows 8.1 og Windows Server 2012 R2
- 3185331 oktober 2016 månedlig sikkerhedskvalitetsopdatering til Windows 8.1 og Windows Server 2012 R2
- 3192393 sikkerhedsopdatering til oktober 2016 til Windows Server 2012
- 3185332 Månedlig sikkerhedskvalitetsopdatering for Windows Server 2012 fra oktober 2016
- 3192391 sikkerhedsrelaterede kvalitetsopdatering fra oktober 2016 til Windows 7 SP1 og Windows Server 2008 R2 SP1
- 3185330 månedlig sikkerhedskvalitetsopdatering til Windows 7 SP1 og Windows Server 2008 R2 SP1 fra oktober 2016
- 3192440 Samlet opdatering til Windows 10: 11. oktober 2016
- 3194798 Samlet opdatering til Windows 10 version 1607 og Windows Server 2016: 11. oktober 2016
- 3192441 Samlet opdatering til Windows 10 version 1511: 11. oktober 2016
Sikkerhedsopdateringer, der erstattesFølgende sikkerhedsopdateringer er blevet erstattet:
- 3176492 Samlet opdatering til Windows 10: 9. august 2016
- 3176493 Samlet opdatering til Windows 10 version 1511: 9. august 2016
- 3176495 Samlet opdatering til Windows 10 version 1607: 9. august 2016
Følgende er de nye sikkerhedsopdateringer, der erstatter de sikkerhedsopdateringer, der blev nævnt tidligere:
- 3192440 Samlet opdatering til Windows 10: 11. oktober 2016
- 3194798 Samlet opdatering til Windows 10 version 1607 og Windows Server 2016: 11. oktober 2016
- 3192441 Samlet opdatering til Windows 10 version 1511: 11. oktober 2016
Kendte problemer i denne sikkerhedsopdatering
Kendt problem 1
De sikkerhedsopdateringer, der leveres i MS16-101 og nyere opdateringer, deaktiverer muligheden for, at forhandlingsprocessen kan gå tilbage til NTLM, når Kerberos-godkendelse mislykkes for handlinger til ændring af adgangskode med fejlkoden STATUS_NO_LOGON_SERVERS (0xc000005e). I denne situation modtager du muligvis en af følgende fejlkoder.
Hexadecimal Decimal Symbolsk Venlig 0xc0000388 1073740920 STATUS_DOWNGRADE_DETECTED Systemet har registreret et muligt forsøg på at kompromittere sikkerheden. Sørg for, at du kan kontakte den server, der godkendte dig. 0x4f1 1265 ERROR_DOWNGRADE_DETECTED Systemet har registreret et muligt forsøg på at kompromittere sikkerheden. Sørg for, at du kan kontakte den server, der godkendte dig. Løsning
Hvis tidligere vellykkede ændringer af adgangskoder mislykkes efter installationen af MS16-101, er det sandsynligt, at ændringer af adgangskoden tidligere var afhængige af NTLM-fallback, fordi Kerberos mislykkedes. Følg disse trin for at ændre adgangskoder ved hjælp af Kerberos-protokoller:
Konfigurer åben kommunikation på TCP-port 464 mellem klienter, der har MS16-101 installeret, og domænecontrolleren, der behandler nulstilling af adgangskoder.
Skrivebeskyttede domænecontrollere (RODC'er) kan betjene nulstilling af adgangskoder via selvbetjening, hvis brugeren er tilladt i henhold til politikken for replikering af adgangskode for RODC'er. Brugere, der ikke er tilladt i henhold til RODC-adgangskodepolitikken, skal have netværksforbindelse til en læse-/skrive-domænecontroller (RWDC) på brugerkontoens domæne.
Bemærk! Hvis du vil kontrollere, om TCP-port 464 er åben, skal du følge disse trin:
Opret et tilsvarende skærmfilter til din netværksmonitorparser. Det kunne f.eks. være:
IPv4.Address== <IP-adressen på klienten> && TCP.port==464
I resultaterne skal du kigge efter rammen "TCP:[SynReTransmit".
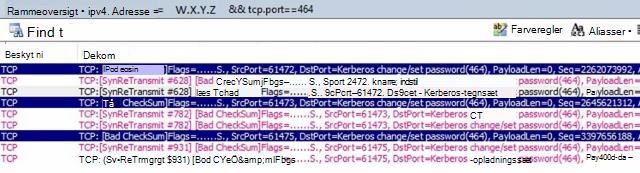
Sørg for, at Kerberos-målnavnene er gyldige. IP-adresser er ikke gyldige for Kerberos-protokollen. Kerberos understøtter korte navne og fuldt kvalificerede domænenavne).
Sørg for, at tjenesteprincipalnavne (SPN'er) er registreret korrekt.
Du kan finde flere oplysninger under Kerberos og Self-Service Nulstilling af adgangskode.
Kendt problem 2
Vi kender til et problem, hvor programmeringsmæssig nulstilling af adgangskoder for domænebrugerkonti mislykkes og returnerer fejlkoden STATUS_DOWNGRADE_DETECTED (0x800704F1), hvis den forventede fejl er et af følgende:
- ERROR_INVALID_PASSWORD
- ERROR_PWD_TOO_SHORT (returneres sjældent)
- STATUS_WRONG_PASSWORD
- STATUS_PASSWORD_RESTRICTION
I følgende tabel vises den komplette fejltilknytning.
Hexadecimal Decimal Symbolsk Venlig 0x56 86 ERROR_INVALID_PASSWORD Den angivne adgangskode til netværket er ikke korrekt. 0x267 615 ERROR_PWD_TOO_SHORT Den adgangskode, der blev angivet, er for kort til at opfylde politikken for din brugerkonto. Angiv en længere adgangskode. 0xc000006a -1073741718 STATUS_WRONG_PASSWORD Når du prøver at opdatere en adgangskode, angiver denne returstatus, at den værdi, der blev angivet som den aktuelle adgangskode, er forkert. 0xc000006c -1073741716 STATUS_PASSWORD_RESTRICTION Når du forsøger at opdatere en adgangskode, angiver denne returstatus, at en regel for opdatering af en adgangskode er blevet overtrådt. Adgangskoden opfylder f.eks. muligvis ikke længdekriteriet. 0x800704F1 1265 STATUS_DOWNGRADE_DETECTED Systemet kan ikke kontakte en domænecontroller, så det kan behandle godkendelsesanmodningen. Prøv igen senere. 0xc0000388 -1073740920 STATUS_DOWNGRADE_DETECTED Systemet kan ikke kontakte en domænecontroller, så det kan behandle godkendelsesanmodningen. Prøv igen senere. Løsning
MS16-101 er blevet udgivet igen for at løse dette problem. Installér den seneste version af opdateringerne til denne bulletin for at løse dette problem.
Kendt problem 3
Vi kender til et problem, hvor programmatiske nulstillinger af ændringer af adgangskoder til lokale brugerkonti kan mislykkes og returnere fejlkoden STATUS_DOWNGRADE_DETECTED (0x800704F1).
I følgende tabel vises den komplette fejltilknytning.
Hexadecimal Decimal Symbolsk Venlig 0x4f1 1265 ERROR_DOWNGRADE_DETECTED Systemet kan ikke kontakte en domænecontroller, så det kan behandle godkendelsesanmodningen. Prøv igen senere. Løsning
MS16-101 er blevet udgivet igen for at løse dette problem. Installér den seneste version af opdateringerne til denne bulletin for at løse dette problem.
Kendt problem 4
Adgangskoder til deaktiverede og låste brugerkonti kan ikke ændres ved hjælp af forhandlingspakken.
Ændringer af adgangskoder for deaktiverede og låste konti fungerer stadig, når du bruger andre metoder, f.eks. når du bruger en LDAP-ændringshandling direkte. PowerShell-cmdlet'en Set-ADAccountPassword bruger f.eks. handlingen "LDAP Modify" til at ændre adgangskoden og forbliver uændret.
Løsning
Disse konti kræver, at en administrator foretager nulstilling af adgangskoder. Denne funktionsmåde er tilsigtet, når du har installeret MS16-101 og nyere rettelser.
Kendt problem 5
Programmer, der bruger NetUserChangePassword API'en, og som overfører et servernavn i parameteren domænenavn , fungerer ikke længere, når MS16-101 og nyere opdateringer er installeret.
I Microsoft-dokumentationen angives det, at angivelse af et fjernservernavn i domænenavnsparameteren for funktionen NetUserChangePassword understøttes. I MSDN-emnet for funktionen NetUserChangePassword står der f.eks. følgende:
domainname [in]
En pointer til en konstant streng, der angiver DNS- eller NetBIOS-navnet på en fjernserver eller et fjerndomæne, hvor funktionen skal køres. Hvis denne parameter er NULL, bruges logondomænet for afsenderen af kaldet. Status
Denne vejledning er blevet erstattet af MS16-101, medmindre nulstillingen af adgangskoden er til en lokal konto på den lokale computer.
Efter MS16-101 skal du overføre et gyldigt DNS-domænenavn til NetUserChangePassword API'en, for at ændringerne af brugeradgangskoden til domænet skal fungere.
Kendt problem 6
Når du har installeret de sikkerhedsopdateringer, der er beskrevet i MS16-101, mislykkes fjernændringer, programmæssige ændringer af en lokal brugerkontoadgangskode og adgangskodeændringer på tværs af upålidelige skove.
Denne handling mislykkes, fordi handlingen er afhængig af NTLM-fallback, som ikke længere understøttes for ikke-lokale konti, når MS16-101 er installeret.
Der findes en post i registreringsdatabasen, som du kan bruge til at deaktivere denne ændring.
Denne løsning kan gøre en computer eller et netværk mere sårbar over for angreb fra ondsindede brugere eller skadelig software, som f.eks vira. Vi anbefaler ikke denne midlertidige løsning, men stiller disse oplysninger til rådighed, så du kan implementere løsningen efter eget skøn. Brug denne løsning på eget ansvar.
VigtigtDette afsnit, denne metode eller opgave indeholder trin, der beskriver, hvordan du redigerer registreringsdatabasen. Der kan dog opstå alvorlige problemer, hvis du redigerer registreringsdatabasen forkert. Derfor skal du nøje følge nedenstående fremgangsmåde. For at sikre dig mod problemer skal du sikkerhedskopiere registreringsdatabasen, før du redigerer den. Du kan derefter gendanne registreringsdatabasen, hvis der opstår et problem. Du finder yderligere oplysninger om, hvordan du sikkerhedskopierer og gendanner registreringsdatabasen, ved at klikke på nedenstående artikelnummer for at få vist artiklen i Microsoft Knowledge Base:
322756 Sådan sikkerhedskopieres og gendannes registreringsdatabasen i WindowsHvis du vil deaktivere denne ændring, skal du indstille DWORD-posten NegoAllowNtlmPwdChangeFallback til at bruge en værdi på 1 (en).
Vigtigt! Hvis du angiver registreringsdatabaseposten NegoAllowNtlmPwdChangeFallback til værdien 1, deaktiveres denne sikkerhedsrettelse:
Værdi i registreringsdatabasen Beskrivelse 0 Standardværdi. Fallback er forhindret. 1 Fallback er altid tilladt. Sikkerhedsrettelsen er slået fra. Kunder, der har problemer med eksterne lokale konti eller scenarier med upålidelige skove, kan angive registreringsdatabasen til denne værdi. Følg disse trin for at tilføje disse registreringsdatabaseværdier:
Klik på Start, og klik derefter på Kør, skriv regedit i feltet Åbn, og klik derefter på OK.
Find og klik derefter på følgende undernøgle i registreringsdatabasen:
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Lsa
I menuen Rediger skal du pege på Ny og derefter klikke på DWORD-værdi.
Omdøb det relevante DWORD til NegoAllowNtlmPwdChangeFallback, og tryk derefter på ENTER.
Højreklik på NegoAllowNtlmPwdChangeFallback, og klik derefter på Rediger.
I feltet Værdidata skal du skrive 1 for at deaktivere denne ændring og derefter klikke på OK.
Bemærk! Hvis du vil gendanne standardværdien, skal du skrive 0 (nul) og derefter klikke på OK.
Status
Den grundlæggende årsag til dette problem er forstået. Denne artikel opdateres med yderligere oplysninger, efterhånden som de bliver tilgængelige.
Sådan henter og installerer du opdateringen
Metode 1: Windows Update
Denne opdatering er tilgængelig via Windows Update. Når du slår automatisk opdatering til, downloades og installeres denne opdatering automatisk. Du kan finde flere oplysninger om, hvordan du slår automatiske opdateringer til under
Få sikkerhedsopdateringer automatisk.
Metode 2: Microsoft Update-katalog
Du kan få den separate pakke til denne opdatering ved at gå til webstedet Microsoft Update-katalog.
Metode 3: Microsoft Download Center
Du kan få den separate opdateringspakke via Microsoft Download Center. Følg installationsvejledningen på downloadsiden for at installere opdateringen.
Klik på downloadlinket i Microsoft-sikkerhedsbulletin MS16-101 , der svarer til den version af Windows, du kører.
Flere oplysninger
Oplysninger om installation af sikkerhedsopdateringer
Windows Vista (alle udgaver)Referencetabel
Følgende tabel indeholder sikkerhedsopdateringsoplysninger for denne software.
| Filnavne for sikkerhedsopdateringer | For alle understøttede 32-bit versioner af Windows Vista: Windows6.0-KB3167679-x86.msu |
|---|---|
| For alle understøttede x64-baserede udgaver af Windows Vista: Windows6.0-KB3167679-x64.msu |
|
| Installationsafbrydere | Se Microsoft Knowledge Base-artikel 934307 |
| Krav om genstart | Du skal genstarte systemet, når du har installeret denne sikkerhedsopdatering. |
| Oplysninger om fjernelse | WUSA.exe understøtter ikke fjernelse af opdateringer. Hvis du vil fjerne en opdatering, der er installeret af WUSA, skal du klikke på Kontrolpanel og derefter klikke på Sikkerhed. Under Windows Update skal du klikke på Vis installerede opdateringer og derefter vælge på listen over opdateringer. |
| Filoplysninger | Se Microsoft Knowledge Base-artikel 3167679 |
| Bekræftelse af registreringsdatabasenøgle | Bemærk, at denne opdatering ikke tilføjer en registreringsdatabasenøgle for at validere dens tilstedeværelse. |
Windows Server 2008 (alle udgaver)Referencetabel
Følgende tabel indeholder sikkerhedsopdateringsoplysninger for denne software.
| Filnavne for sikkerhedsopdateringer | For alle understøttede 32-bit versioner af Windows Server 2008: Windows6.0-KB3167679-x86.msu |
|---|---|
| For alle understøttede x64-baserede versioner af Windows Server 2008: Windows6.0-KB3167679-x64.msu |
|
| For alle understøttede Itanium-baserede udgaver af Windows Server 2008: Windows6.0-KB3167679-ia64.msu |
|
| Installationsafbrydere | Se Microsoft Knowledge Base-artikel 934307 |
| Krav om genstart | Du skal genstarte systemet, når du har installeret denne sikkerhedsopdatering. |
| Oplysninger om fjernelse | WUSA.exe understøtter ikke fjernelse af opdateringer. Hvis du vil fjerne en opdatering, der er installeret af WUSA, skal du klikke på Kontrolpanel og derefter klikke på Sikkerhed. Under Windows Update skal du klikke på Vis installerede opdateringer og derefter vælge på listen over opdateringer. |
| Filoplysninger | Se Microsoft Knowledge Base-artikel 3167679 |
Windows 7 (alle udgaver)Referencetabel
Følgende tabel indeholder sikkerhedsopdateringsoplysninger for denne software.
| Filnavn for sikkerhedsopdatering | For alle understøttede 32-bit versioner af Windows 7: Windows6.1-KB3192391-x86.msu Kun sikkerhed |
|---|---|
| For alle understøttede 32-bit versioner af Windows 7 Windows6.1-KB3185330-x86.msu Månedlig opdateringspakke |
|
| For alle understøttede x64-baserede versioner af Windows 7: Windows6.1-KB3192391-x64.msu Kun sikkerhed |
|
| For alle understøttede x64-baserede versioner af Windows 7: Windows6.1-KB3185330-x64.msu Månedlig opdateringspakke |
|
| Installationsafbrydere | Se Microsoft Knowledge Base-artikel 934307 |
| Krav om genstart | Du skal genstarte systemet, når du har installeret denne sikkerhedsopdatering. |
| Oplysninger om fjernelse | Hvis du vil fjerne en opdatering, der er installeret af WUSA, skal du bruge parameteren /Uninstall setup eller klikke på Kontrolpanel, klikke på System og sikkerhed. Under Windows Update skal du klikke på Vis installerede opdateringer og derefter vælge på listen over opdateringer. |
| Filoplysninger | Se Microsoft Knowledge Base-artikel 3192391 Se Microsoft Knowledge Base-artikel 3185330 |
| Bekræftelse af registreringsdatabasenøgle | Bemærk, at denne opdatering ikke tilføjer en registreringsdatabasenøgle for at validere installationen. |
Windows Server 2008 R2 (alle udgaver)Referencetabel
Følgende tabel indeholder sikkerhedsopdateringsoplysninger for denne software.
| Filnavn for sikkerhedsopdatering | For alle understøttede x64-baserede versioner af Windows Server 2008 R2: Windows6.1-KB3192391-x64.msu Kun sikkerhed |
|---|---|
| For alle understøttede x64-baserede versioner af Windows Server 2008 R2: Windows6.1-KB3185330-x64.msu Månedlig opdateringspakke |
|
| For alle understøttede Itanium-baserede udgaver af Windows Server 2008 R2: Windows6.1-KB3192391-ia64.msu Kun sikkerhed |
|
| For alle understøttede Itanium-baserede udgaver af Windows Server 2008 R2: Windows6.1-KB3185330-ia64.msu Månedlig opdateringspakke |
|
| Installationsafbrydere | Se Microsoft Knowledge Base-artikel 934307 |
| Krav om genstart | Der kræves en genstart af systemet, når du har installeret denne sikkerhedsopdatering. |
| Oplysninger om fjernelse | Hvis du vil fjerne en opdatering, der er installeret af WUSA, kan du bruge parameteren /Uninstall setup eller klikke på Kontrolpanel, klikke på System og sikkerhed og derefter klikke på Vis installerede opdateringer under Windows Update og vælge på listen over opdateringer. |
| Filoplysninger | Se Microsoft Knowledge Base-artikel 3192391 Se Microsoft Knowledge Base-artikel 3185330 |
| Bekræftelse af registreringsdatabasenøgle | Bemærk! Der findes ikke en registreringsdatabasenøgle til at validere tilstedeværelsen af denne opdatering. |
Windows 8.1 (alle udgaver)Referencetabel
Følgende tabel indeholder sikkerhedsopdateringsoplysninger for denne software.
| Filnavn for sikkerhedsopdatering | For alle understøttede 32-bit versioner af Windows 8.1: Windows8.1-KB3192392-x86.msu Kun sikkerhed |
|---|---|
| For alle understøttede 32-bit versioner af Windows 8.1: Windows8.1-KB3185331-x86.msu Månedlig opdateringspakke |
|
| For alle understøttede x64-baserede udgaver af Windows 8.1: Windows8.1-KB3192392-x64.msu Kun sikkerhed |
|
| For alle understøttede x64-baserede udgaver af Windows 8.1: Windows8.1-KB3185331-x64.msu Månedlig opdateringspakke |
|
| Installationsafbrydere | Se Microsoft Knowledge Base-artikel 934307 |
| Krav om genstart | Du skal genstarte systemet, når du har installeret denne sikkerhedsopdatering. |
| Oplysninger om fjernelse | Hvis du vil fjerne en opdatering, der er installeret af WUSA, kan du bruge parameteren /Uninstall setup eller klikke på Kontrolpanel, klikke på System og sikkerhed og derefter klikke på Windows Update. Klik på Installerede opdateringer under Se også, og vælg derefter på listen over opdateringer. |
| Filoplysninger | Se Microsoft Knowledge Base-artikel 3192392 Se Microsoft Knowledge Base-artikel 3185331 |
| Bekræftelse af registreringsdatabasenøgle | Bemærk, at denne opdatering ikke tilføjer en registreringsdatabasenøgle for at validere installationen. |
Windows Server 2012 og Windows Server 2012 R2 (alle udgaver)Referencetabel
Følgende tabel indeholder sikkerhedsopdateringsoplysninger for denne software.
| Filnavn for sikkerhedsopdatering | For alle understøttede udgaver af Windows Server 2012: Windows8-RT-KB3192393-x64.msu Kun sikkerhed |
|---|---|
| For alle understøttede udgaver af Windows Server 2012: Windows8-RT-KB3185332-x64.msu Månedlig opdateringspakke |
|
| For alle understøttede udgaver af Windows Server 2012 R2: Windows8.1-KB3192392-x64.msu Kun sikkerhed |
|
| For alle understøttede udgaver af Windows Server 2012 R2: Windows8.1-KB3185331-x64.msu Månedlig opdateringspakke |
|
| Installationsafbrydere | Se Microsoft Knowledge Base-artikel 934307 |
| Krav om genstart | Der kræves en genstart af systemet, når du har installeret denne sikkerhedsopdatering. |
| Oplysninger om fjernelse | Hvis du vil fjerne en opdatering, der er installeret af WUSA, kan du bruge parameteren /Uninstall setup eller klikke på Kontrolpanel, klikke på System og sikkerhed, klikke på Windows Update og derefter klikke på Installerede opdateringer under Se også og vælge på listen over opdateringer. |
| Filoplysninger | Se Microsoft Knowledge Base-artikel 3192393 Se Microsoft Knowledge Base-artikel 3185332 |
| Bekræftelse af registreringsdatabasenøgle | Bemærk! Der findes ikke en registreringsdatabasenøgle til at validere tilstedeværelsen af denne opdatering. |
Windows 10 (alle udgaver)Referencetabel
Følgende tabel indeholder sikkerhedsopdateringsoplysninger for denne software.
| Filnavn for sikkerhedsopdatering | For alle understøttede 32-bit versioner af Windows 10: Windows10.0-KB3192440-x86.msu |
|---|---|
| For alle understøttede x64-baserede udgaver af Windows 10: Windows10.0-KB3192440-x64.msu |
|
| For alle understøttede 32-bit versioner af Windows 10 version 1511: Windows10.0-KB3192441-x86.msu |
|
| For alle understøttede x64-baserede udgaver af Windows 10 version 1511: Windows10.0-KB3192441-x64.msu |
|
| For alle understøttede 32-bit versioner af Windows 10 Version 1607: Windows10.0-KB3194798-x86.msu |
|
| For alle understøttede x64-baserede udgaver af Windows 10 version 1607: Windows10.0-KB3194798-x64.msu |
|
| Installationsafbrydere | Se Microsoft Knowledge Base-artikel 934307 |
| Krav om genstart | Du skal genstarte systemet, når du har installeret denne sikkerhedsopdatering. |
| Oplysninger om fjernelse | Hvis du vil fjerne en opdatering, der er installeret af WUSA, kan du bruge parameteren /Uninstall setup eller klikke på Kontrolpanel, klikke på System og sikkerhed og derefter klikke på Windows Update. Klik på Installerede opdateringer under Se også, og vælg derefter på listen over opdateringer. |
| Filoplysninger | Se Microsoft Knowledge Base-artikel 3192440 Se Microsoft Knowledge Base-artikel 3192441 Se Microsoft Knowledge Base-artikel 3194798 |
| Bekræftelse af registreringsdatabasenøgle | Bemærk, at denne opdatering ikke tilføjer en registreringsdatabasenøgle for at validere installationen. |
Sådan får du hjælp og support til denne sikkerhedsopdatering
Hjælp til installation af opdateringer: Support til Microsoft Update
Sikkerhedsløsninger til it-teknikere: TechNet Security Troubleshooting and Support
Hjælp til at beskytte din Windows-baserede computer mod virus og malware: Virusløsning og sikkerhedscenter
Lokal support i henhold til dit land/område: International support