
Sammendrag
Sikkerhedsopdateringer, der er udgivet den 6. juli 2021 og derefter, indeholder beskyttelse mod en sårbarhed i forbindelse med fjernudførelse af kode i Windows Print Spooler-tjenesten (spoolsv.exe) kendt som "PrintNightmare", der er dokumenteret i CVE-2021-34527. Når du har installeret opdateringerne fra juli 2021 og nyere, kan ikke-administratorer, herunder delegerede administratorgrupper som printeroperatører, ikke installere signerede og ikke-signerede printerdrivere på en printerserver. Som standard er det kun administratorer, der kan installere både signerede og usignerede printerdrivere på en printerserver.
Bemærk Før du installerede out of band-opdateringerne fra juli 2021 og nyere Windows-opdateringer, der indeholdt beskyttelse til CVE-2021-34527, kunne printeroperatørernes sikkerhedsgruppe installere både signerede og ikke-signerede printerdrivere på en printerserver. Fra og med out of band-opdateringen fra juli 2021 skal administratorens legitimationsoplysninger installere signerede og usignerede printerdrivere på en printerserver. Hvis du vil tilsidesætte alle gruppepolitikindstillinger for pege- og udskrivningsbegrænsninger og sikre, at kun administratorer kan installere printerdrivere på en printerserver, skal du konfigurere registreringsdatabaseværdien RestrictDriverInstallationToAdministrators til 1.
Vi anbefaler, at du straks installerer de nyeste Windows-opdateringer, der er udgivet den 6. juli 2021 eller derefter, på alle understøttede Windows-klient- og serveroperativsystemer, startende med enheder, der i øjeblikket er vært for printspoolertjenesten. Angiv derefter "Når der installeres drivere til en ny forbindelse" og "Når der opdateres drivere til en eksisterende forbindelse" i indstillingen Gruppepolitik for pege- og udskrivningsbegrænsninger til "Vis advarsels- og elevationsprompt".
Løsning
- Installér out of band-opdateringerne fra juli 2021 eller nyere.
- Kontrollér, om følgende betingelser er opfyldt:
Indstillinger i registreringsdatabasen: HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows NT\Printers\PointAndPrint
- NoWarningNoElevationOnInstall = 0 (DWORD) eller ikke defineret (standardindstilling)
- UpdatePromptSettings = 0 (DWORD) eller ikke defineret (standardindstilling)
Gruppepolitik: Du har ikke konfigureret Gruppepolitik for pege- og udskrivningsbegrænsninger.
Hvis begge betingelser er opfyldt, er du ikke sårbar over for CVE-2021-34527, og der kræves ingen yderligere handling. Hvis ingen af betingelserne er sande, er du sårbar. Følg trinnene nedenfor for at ændre Gruppepolitik for pege- og udskrivningsbegrænsninger til en sikker konfiguration.
Åbn redigeringsværktøjet til gruppepolitik, og gå til Administrativeskabeloner> til computerkonfiguration>,printere.
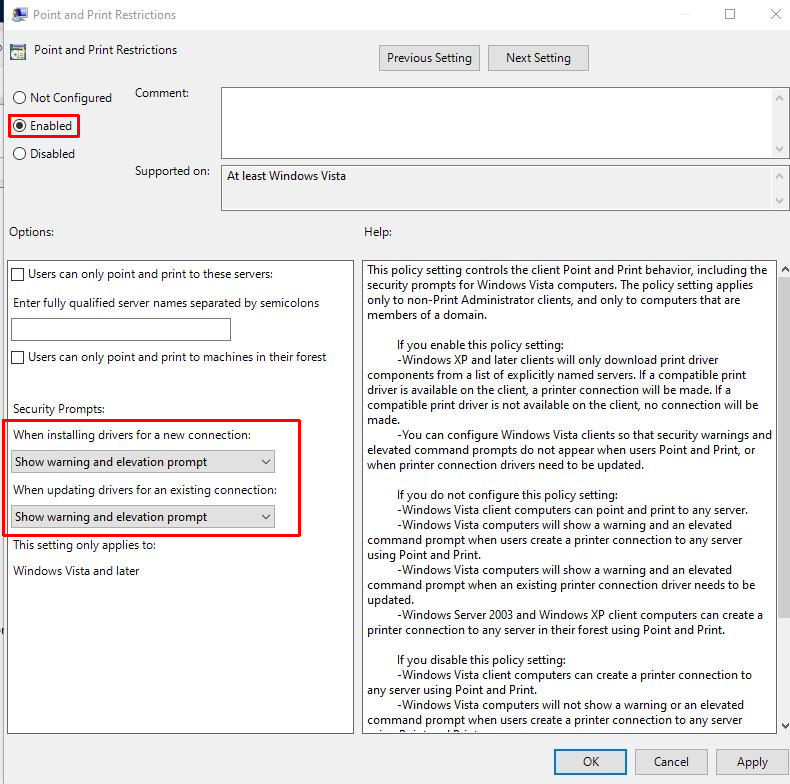
Konfigurer indstillingen for Gruppepolitik for pege- og udskrivningsbegrænsninger på følgende måde:
- Angiv indstillingen for Gruppepolitik for pege- og udskrivningsbegrænsninger til "Aktiveret".
- "Når du installerer drivere til en ny forbindelse": "Vis advarsels- og elevationsprompt".
- "Når du opdaterer drivere til en eksisterende forbindelse": "Vis advarsels- og elevationsprompt".
Vigtigt Vi anbefaler på det kraftigste, at du anvender denne politik på alle computere, der er vært for printspoolertjenesten.
Krav til genstart: Denne politikændring kræver ikke en genstart af enheden eller printspoolertjenesten, når du har anvendt disse indstillinger.
3. Brug registreringsdatabasenøgler til at bekræfte, at Gruppepolitik blev anvendt korrekt:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows NT\Printers\PointAndPrint
- NoWarningNoElevationOnInstall = 0 (DWORD)
- UpdatePromptSettings = 0 (DWORD)
Advarsel Hvis du angiver disse til værdier, der ikke er nul, kan de enheder, som du har installeret CVE-2021-34527-opdateringen på, være sårbare.
Bemærk Konfiguration af disse indstillinger deaktiverer ikke funktionen peg og udskriv.
4. [Anbefalet] Tilsidesæt pege- og udskrivningsbegrænsninger, så kun administratorer kan installere printerdrivere på printerservere. Dette gøres ved hjælp af registreringsdatabasenøglen RestrictDriverInstallationToAdministrators. Opdateringer, der er udgivet 6. juli 2021 eller senere, har som standard 0 (deaktiveret), indtil opdateringer udgivet den 10. august 2021. Opdateringer, der er udgivet den 10. august 2021 eller nyere, har som standard 1 (aktiveret). Du kan finde flere oplysninger om, hvordan du angiver RestrictDriverInstallationToAdministrators og andre udskriftsrelaterede anbefalinger, under KB5005652– Administrer ny standardfunktionsmåde for pegning og udskrivning af standarddriveren (CVE-2021-34481)
Flere oplysninger
Påvirker rettelserne til CVE-2021-34527 standardinstallationsscenariet for peg og udskriv-driver for en klientenhed, der opretter forbindelse til og installerer en printerdriver til en delt netværksprinter?
Nej, rettelserne til CVE-2021-34527 påvirker ikke direkte standardinstallationsscenariet for peg og udskriv-driver for en klientenhed, der opretter forbindelse til og installerer en printerdriver til en delt netværksprinter. I dette tilfælde opretter en klientenhed forbindelse til en printerserver og downloader og installerer driverne fra denne server, der er tillid til. Dette scenarie adskiller sig fra det sårbare scenarie, hvor en hacker forsøger at installere en skadelig driver på selve printerserveren, enten lokalt eller via fjernadgang.