
Redaktørens note: Oprindeligt udgivet 16. oktober 2025. Denne artikel blev opdateret den 17. november 2025 for at afspejle den gradvise udrulning af Agent Workspace ogCopilot-handlingertil Windows Insiders. Der blev foretaget en anden opdatering den 5. december 2025 for at hente understøttelse af agentforbindelser, der kører i agentarbejdsområdet. Find yderligere oplysninger om administration og sikkerhed af agentfunktioner i Windows i Beskyttelse af AI-agenter på Windows og Ignite 2025: Fremme af Windows som den førende platform for udviklere, der styres af sikkerhedsblogs .
Apps, der er drevet af kunstig intelligens hjælper dig med at automatisere hverdagsopgaver – som at organisere filer, planlægge møder eller sende mails – så du kan bruge mindre tid på travlt arbejde og mere tid på det, der betyder mest. En effektiv måde, apps implementerer kunstig intelligens på i dag, er ved at interagere med dine apps og dine filer ved hjælp af vision og avanceret ræsonnering til at klikke, skrive og rulle, som et menneske ville gøre det. En sådan oplevelse er en eksperimentel funktion kaldet Copilot-handlinger , der er tilgængelig for Windows Insiders i Copilot Labs. Med Copilot-handlinger har du en aktiv digital samarbejdspartner, der kan udføre komplekse opgaver for dig for at forbedre effektiviteten og produktiviteten.
Apps, der er drevet af kunstig intelligens kan også udvide deres funktionalitet med agentforbindelser. Agentforbindelser er MCP-servere (Model Context Protocol), der fungerer som broer mellem AI-agenter og dine Windows-apps eller systemværktøjer, så agenter kan få adgang til dine data og udføre handlinger på dine vegne. Udviklere kan bygge disse forbindelser og registrere dem i Windows registreringsdatabasen på enheden (ODR), som er en sikker og nem måde at finde og styre agentadgangen til forbindelser på.
Windows har forpligtet sig til at gøre agentoplevelser med apps mere produktive og sikre for enkeltpersoner og virksomheder. Som en del af denne vision introducerer Windows en ny eksperimentel funktion – agentarbejdsområde – der er tilgængelig i en privat prøveversion til Windows Insiders i en udgivelse, der snart kommer. Denne tidlige prøveversion afspejler vores trinvise tilgang til at levere agentfunktioner, startende med begrænset adgang til at indsamle feedback og styrke den grundlæggende sikkerhed. Agentarbejdsområdet repræsenterer et vigtigt skridt i at muliggøre intelligent, agentdrevet databehandling. Sikkerhed i denne sammenhæng er ikke en engangsfunktion – det er en kontinuerlig forpligtelse. I takt med at agentfunktioner udvikler sig, tilpasses vores sikkerhedskontroller også til hver fase af udrulningen fra forhåndsvisning til bred tilgængelighed.
Du kan finde flere oplysninger om de principper, der styrer den sikre udvikling af agentbaseret AI på Windows, under:
- Beskyttelse af AI-agenter på Windows | Windows Experience Blog
- Ignite 2025: Yderligere Windows som den førende platform for udviklere, der styres af sikkerhed - Windows Developer Blog
- Sikring af Model Context Protocol: Opbygning af en sikrere agentfremtid på Windows | Windows Experience Blog
Hvad er et agentarbejdsområde?
Et agentarbejdsområde er et separat, indeholdt område i Windows, hvor du kan give agenter adgang til dine apps og filer, så de kan udføre opgaver for dig i baggrunden, mens du fortsætter med at bruge din enhed. Hver agent arbejder med sin egen konto, der er adskilt fra din personlige brugerkonto. Denne dedikerede agentkonto etablerer klare grænser mellem agentaktivitet og din egen, hvilket muliggør begrænset godkendelse og kørselsisolering. Som resultat kan du uddelegere opgaver til agenter, mens du bevarer fuld kontrol, synlighed i agenthandlinger og muligheden for at administrere adgang til enhver tid.
Agenter får typisk adgang til kendte mapper eller bestemte delte mapper, og du kan se dette afspejlet i mappens indstillinger for adgangskontrol. Hver agent har sit eget arbejdsområde og sine egne tilladelser – det, som én agent kan få adgang til, gælder ikke automatisk for andre. Disse arbejdsområder er designet til at være lette og sikre, med skalering af hukommelses- og CPU-forbrug baseret på aktivitet. Windows vil tilføje forskellige typer arbejdsområder med forskellige funktioner over tid. I denne første prøveversion kører agentarbejdsområdet i en separat Windows-session, så agenter kan interagere med apps parallelt med din egen session. For almindelige handlinger er denne installation mere effektiv end en fuld virtuel maskine, f.eks. Windows Sandkasse, samtidig med at den giver sikkerhedsisolering, understøttelse af parallel kørsel og giver brugeren kontrol. Den overordnede oplevelse og sikkerhedsmodellen finjusteres aktivt for at understøtte nøgleprincipperne for gennemsigtighed, sikkerhed og brugerkontrol.
Denne artikel indeholder
- Hvorfor sikkerhed betyder noget
- Principper for agentsikkerhed og beskyttelse af personlige oplysninger
- Aktivér eksperimentelle agentfunktioner
- Appadgang i agentarbejdsområdet
- Filadgang i agentarbejdsområdet
- Kendte problemer
Hvorfor sikkerhed betyder noget
Agentisk AI har effektive funktioner i dag – f.eks. kan den udføre mange komplekse opgaver som svar på brugerprompter og transformere, hvordan brugerne interagerer med deres pc'er. Efterhånden som disse funktioner introduceres, står AI-modeller stadig over for funktionelle begrænsninger med hensyn til, hvordan de opfører sig, og kan lejlighedsvis hallucinere og producere uventede output. Desuden introducerer agentbaserede AI-programmer nye sikkerhedsrisici, f.eks. XPIA (cross-prompt injection), hvor skadeligt indhold, der er integreret i elementer i brugergrænsefladen eller dokumenter, kan tilsidesætte agentinstruktioner, hvilket fører til utilsigtede handlinger som dataudfiltrering eller installation af malware. Vi anbefaler, at du læser disse oplysninger og forstår de sikkerhedsmæssige konsekvenser ved at aktivere en agent på din computer.
Efterhånden som vi begynder at opbygge agentfunktioner i Windows, er vores forpligtelse at inkludere robuste sikkerheds- og kontrolelementer til beskyttelse af personlige oplysninger, der giver kunderne mulighed for at udforske deres potentiale trygt med understøttelse af klare retningslinjer og passende værn, der drives af disse mål.
- Ikke-afvisning : Alle handlinger fra en agent kan observeres og skelnes fra dem, der foretages af en bruger.
- Fortrolighed: Agenter, der indsamler, samler eller på anden måde bruger beskyttede data om brugere, opfylder eller overstiger standarderne for sikkerhed og beskyttelse af personlige oplysninger for de data, de bruger.
- Godkendelse: Brugerne godkender alle forespørgsler om brugerdata samt de udførte handlinger.
Principper for agentsikkerhed og beskyttelse af personlige oplysninger
Sikring af AI-agenter kræver et robust sæt principper, der sikrer, at de handler i overensstemmelse med brugerens hensigt, samtidig med at deres data beskyttes.
- Agenter er selvstændige enheder. De er modtagelige for angreb på samme måde som andre brugere eller softwarekomponenter. Deres handlinger skal kunne inddæmmes.
- Agenter skal være i stand til at producere logfiler, der beskriver deres aktiviteter. Windows bør kunne bekræfte disse handlinger med en overvågningslog, hvor der er sikker manipulation.
- Agenter bør tilvejebringe et middel til at overvåge deres aktiviteter. Mange aktiviteter for agenter er aggregerede planer, der indeholder flere trin. Brugerne skal kunne gennemgå trinnene og godkende planen og overvåge udførelsen af planen. Agenter skal udtrykkeligt kunne anmode om en brugers godkendelse eller beslutning, hvor det er nødvendigt.
- Agenter bør altid handle i henhold til principperne for færrest mulige rettigheder og må ikke tildeles tilladelser eller egenskaber, der overstiger den initierende brugers, herunder administrative rettigheder. Rettigheder til autoriserede agenter skal være detaljerede, specifikke og tidsbegrænsede. Agenter må kun have adgang til følsomme oplysninger (f.eks. kreditkortdata) i specifikke, brugergodkendte sammenhænge, f.eks. for at udføre bestemte handlinger, f.eks. når de interagerer med bestemte programmer eller på bestemte websteder.
- Enheder i systemet – admin, lokalt system osv. – bør ikke have særlig adgang til en anden agent end ejeren, som den handler på vegne af.
- Windows er designet til at hjælpe agenter med at overholde Microsofts forpligtelser i Microsofts erklæring om beskyttelse af personlige oplysninger og ansvarlig AI-standard . Windows understøtter kun agenter i behandlingen af data til klart definerede formål, hvilket sikrer gennemsigtighed og tillid. Se Microsofts rapport om beskyttelse af personlige oplysninger for at få flere oplysninger om vores forpligtelser til at fremme kunstig intelligens på en ansvarlig måde, samtidig med at beskyttelse af personlige oplysninger og andre grundlæggende rettigheder beskyttes.
Agentudvikling og AI-relateret sikkerhed er fortsat et forskningsfelt i hastig bevægelse med aktiv deltagelse fra Microsoft i partnerskab med det bredere sikkerhedscommunity. Som en del af Microsofts Secure Future Initiative-forpligtelse er det vores højeste prioritet at hjælpe brugere, virksomheder og udviklere med at håndtere disse udfordringer, når folk begynder at interagere med agenter som en del af deres daglige arbejdsprocesser.
Aktivér eksperimentelle agentfunktioner
Indstillingen for eksperimentelle agentfunktioner er som standard slået fra. Denne funktion har ingen AI-funktioner i sig selv, det er en sikkerhedsfunktion for agenter som f.eks. Copilot-handlinger. Hvis du aktiverer denne til/fra-knap, kan du oprette en separat agentkonto og et separat arbejdsområde på enheden, hvilket giver et indeholdt område til at holde agentaktivitet adskilt fra brugeren.
Indstillingen for eksperimentelle agentfunktioner er i øjeblikket i prøveversion med henblik på at indsamle og lære af feedback for at finjustere oplevelsen. I prøveversionsperioden fortsætter vi med at tilføje mere detaljerede kontrolelementer til sikkerhed og beskyttelse af personlige oplysninger, før de bliver generelt tilgængelige.
Copilot-handlinger, der i øjeblikket er i forhåndsvisning for Windows Insiders i Copilot Labs, bruger denne funktionalitet. Du kan få flere oplysninger under Copilot på Windows: Copilot-handlinger begynder at blive udrullet til Windows Insiders | Windows Insider-blog.
Denne indstilling kan kun aktiveres af en administrativ bruger af enheden, og når den er aktiveret, aktiveres den for alle brugere på enheden, herunder andre administratorer og standardbrugere.
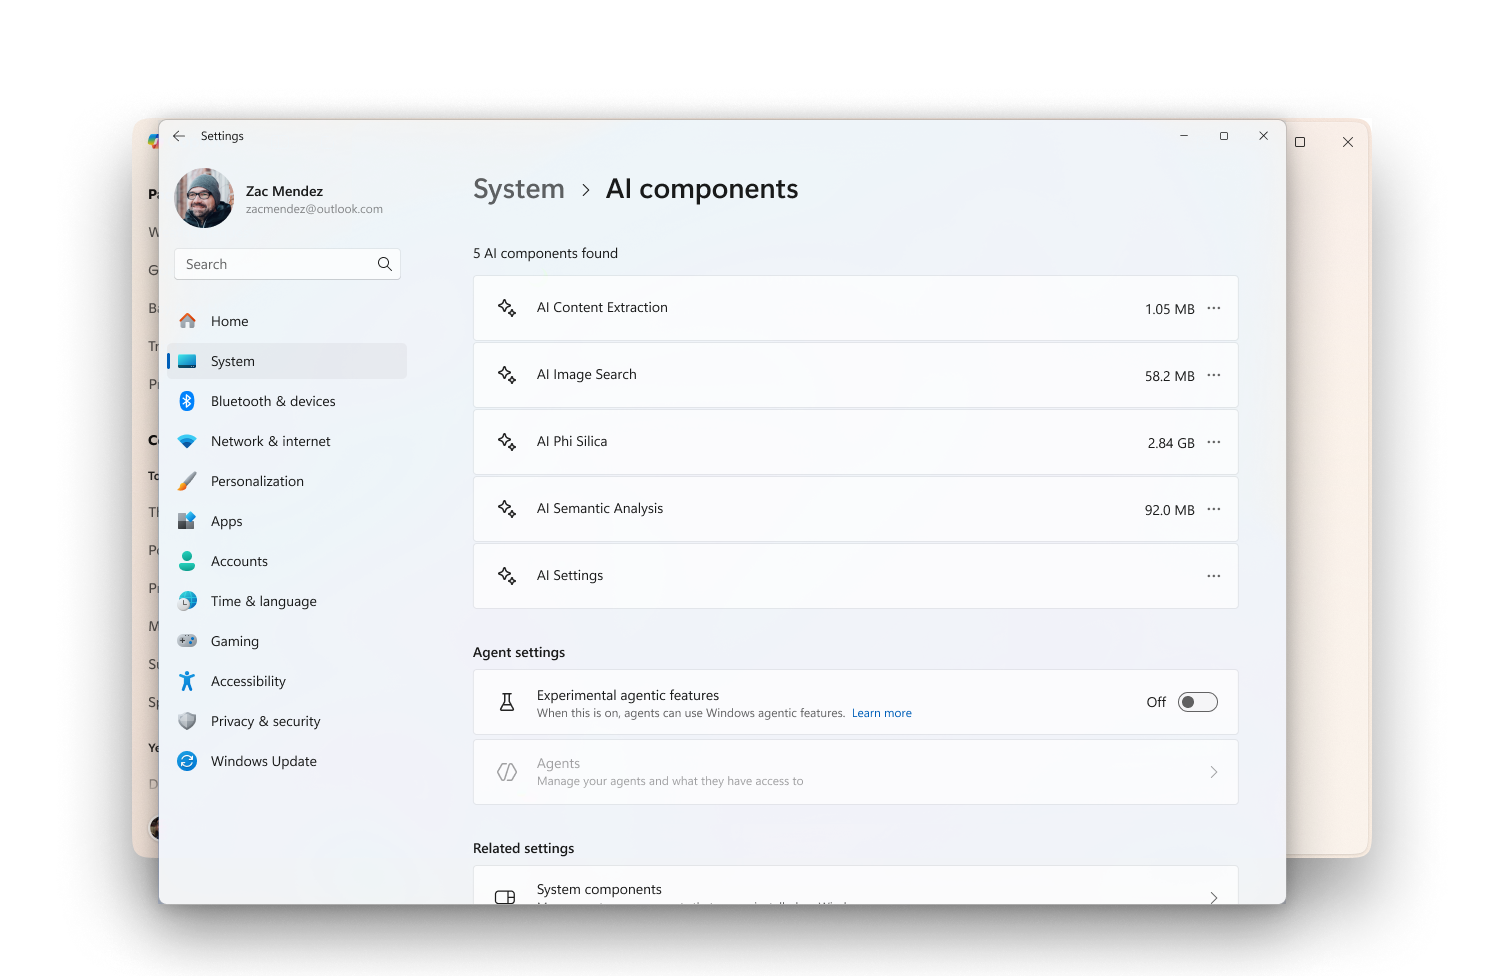
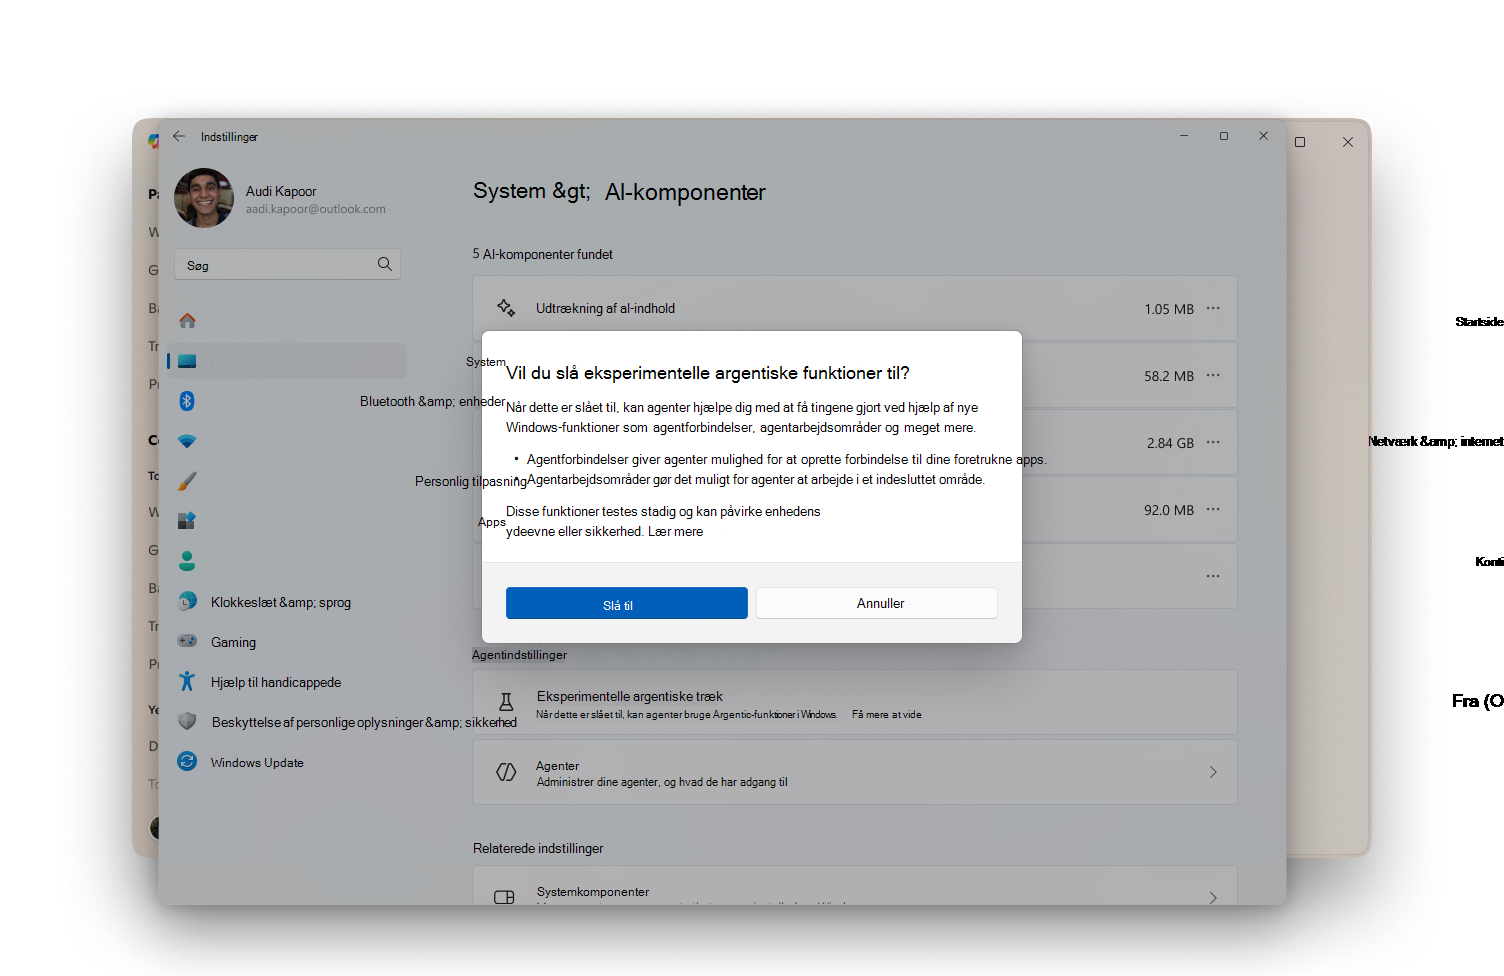
Den eksperimentelle agentfunktionsindstilling aktiverer:
- Oprettelse af agentkonti , der giver agenter deres egen separate konto på din enhed, når de handler på dine vegne. Windows bruger en trinvis tilgang til at tilføje strengere regler for agentkonti i kommende versioner.
- Oprettelse af agentarbejdsområdet , hvor agenter kan arbejde parallelt med en menneskelig bruger, hvilket muliggør kørselsisolering og begrænset autorisation. Dette giver agenten funktioner som f.eks. sit eget skrivebord, mens synligheden og adgangen, agenten har til brugerens skrivebordsaktivitet, begrænses. Som standard vil agentforbindelser i Windows-registreringsdatabasen på enheden være indeholdt i agentarbejdsområdet. Dette er nu tilgængeligt på eksempelbuilds 26100.7344+. For disse agentforbindelser får Windows din tilladelse til at lade agenter køre disse agentforbindelser.
- Agentiske apps som Copilot kan anmode om og få adgang til disse seks ofte anvendte mapper i din brugerprofilmappe, mens de kører i agentarbejdsområdet: Dokumenter, overførsler, skrivebord, musik, billeder og videoer.
Trin til aktivering af eksperimentelle agentfunktioner:
- Log på Windows med en administratorkonto
- I appen Indstillinger på din Windows-enhed skal du vælge System>AI-komponenter>Eksperimentelle agentfunktioner
Appadgang i agentarbejdsområdet
Når den kører i agentarbejdsområdet, har agentappen adgang til de apps, der som standard er tilgængelige for alle brugere. Hvis du vil begrænse adgangen, kan du installere apps til bestemte brugere eller specifikt til dine agenter.
Filadgang i agentarbejdsområdet
Agentkonti har begrænset adgang til mappen med din brugerprofil (C:\Brugere\<brugernavn>\), når de arbejder i agentarbejdsområdet. Hvis en agent skal have adgang til filer i denne mappe, giver Windows læse- og skriveadgang til følgende kendte mapper: Dokumenter, Overførsler, Skrivebord, Videoer, Billeder, Musik, når indstillingen er aktiveret. Du har måske disse mapper på standardplaceringen, eller du har muligvis omdirigeret dem til et andet sted i filsystemet.
Hvis du vil begrænse adgangen til disse mapper, skal du slå indstillingen for eksperimentel agentfunktion fra.
- I appen Indstillinger på din Windows-enhed skal du vælge System>AI-komponenter>Eksperimentelle agentfunktioner
- Slå indstillingen fra
I eksempelbuilds 26100.7344+ kan du administrere adgangen til disse seks kendte mapper pr. agent. Når agenter anmoder om adgang til filer i disse mapper, beder Windows dig som standard om samtykke.
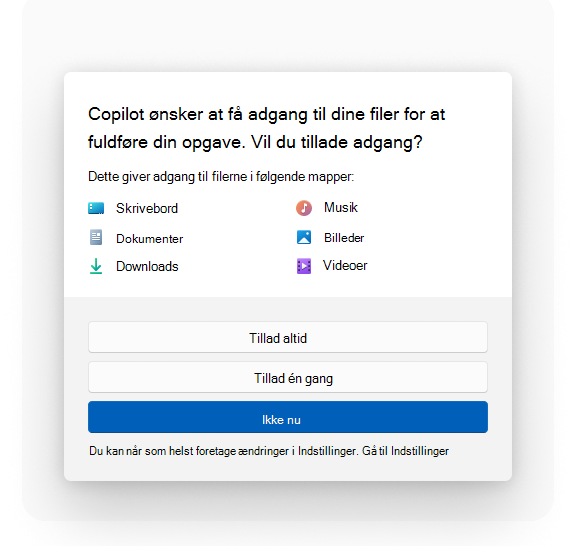
En dedikeret indstillingsside for hver agent giver dig mulighed for at administrere tilladelser til filadgang og aktivere de forbindelser, som en agent skal bruge for at udføre opgaver. Du kan når som helst administrere dine præferencer:
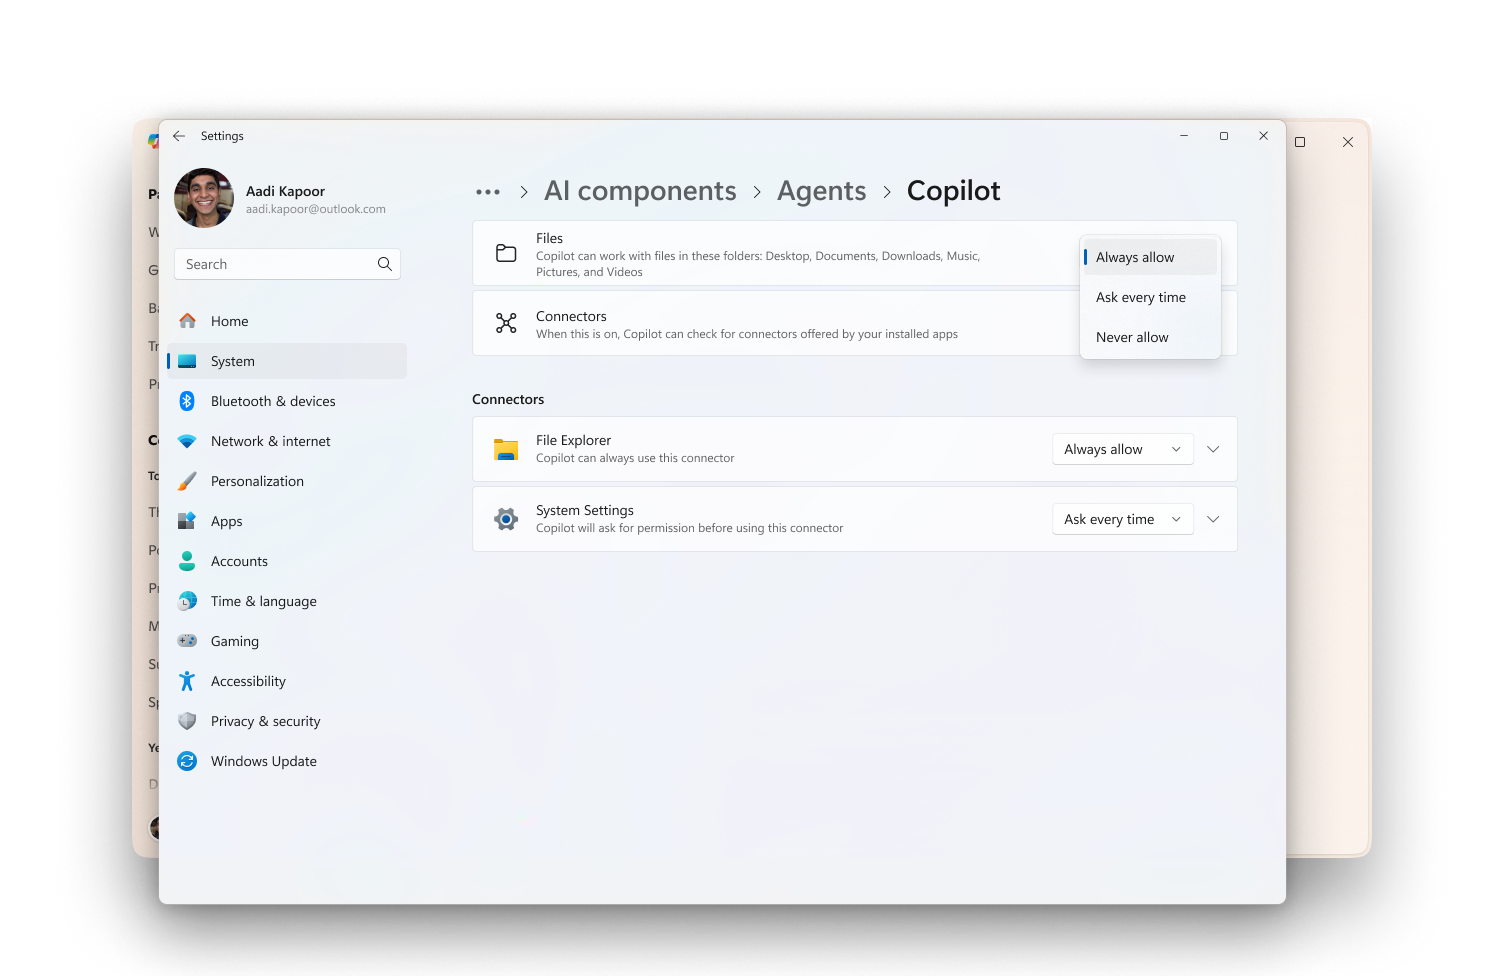
I appen Indstillinger på din Windows-enhed skal du vælge System > AI Components > Agents
Vælg agenten på listen
Gå til afsnittet "Filer"
Vælg mellem tre indstillinger
- "Tillad altid": Agenten kan få adgang til disse seks kendte mapper, når det er nødvendigt.
- "Spørg hver gang": Når agenten skal have adgang til mapperne, beder Windows dig om tilladelse til at dele filer i disse mapper.
- "Tillad aldrig": Når agenterne anmoder om adgang til mapperne, afviser Windows anmodningen.
Agentkonti har adgang til alle mapper, som alle godkendte brugere har adgang til, f.eks. offentlige brugerprofiler.
Kendte problemer
Du kan opleve disse problemer i build 26220.7262+:
Windows slumrer ikke, mens Copilot har aktive samtaler.
- Midlertidig løsning: Luk alle Copilot-handlinger-samtaler, eller luk Copilot ved at vælge den fra bakken, højreklikke på den og vælge "Afslut".
Du ser muligvis advarslen "En anden bruger stadig denne pc. Hvis du lukker ned nu, kan de miste arbejde, der ikke er gemt.", når du forsøger at lukke eller genstarte din Windows-enhed på grund af aktive Copilot-handlinger-samtaler.
- Midlertidig løsning: Luk alle Copilot-handlinger-samtaler, eller luk Copilot ved at vælge den fra bakken, højreklikke på den og vælge "Afslut".
Virksomhedsbrugere med Endpoint Privilege Management kan se Intune-administrerede profiler, der er oprettet for agentbrugerkonti, som ikke ryddes op, når Copilot-handlingssamtalen lukkes, eller programmet afsluttes. Disse profiler slutter typisk med et dollartegn, dvs.: _$, og er placeret sammen med agentbrugerkontiene i mappen Windows-brugere (typisk c:\brugere).
- Løsning: Microsoft er opmærksom på dette problem og arbejder på en rettelse, der skal rydde op i Intune-profiler, der er tilovers.