
Ursprüngliches Veröffentlichungsdatum: 11. Juli 2025
KB-ID: 5064479
Inhalt dieses Artikels:
- Einführung
- Zweck der NTLM-Überwachungsänderungen
- NTLM-Überwachungsprotokolle
- Gruppenrichtlinienverwaltung
- Überwachungsebenen
- Clientprotokolle
- Serverprotokolle
- Domänencontroller-Protokolle
- Beziehung zwischen neuen und vorhandenen NTLM-Ereignissen
- Bereitstellungsinformationen
- Änderungsprotokoll
Einführung
Dieser Artikel bietet eine Übersicht über bevorstehende Verbesserungen der NT LAN Manager (NTLM)-Überwachung in Windows 11, Version 24H2 und höher, und Windows Server 2019 und höher. Diese Verbesserungen bieten einen besseren Einblick in die NTLM-Authentifizierungsaktivitäten und helfen Administratoren zu erkennen, welche Benutzer sich auf NTLM verlassen, warum es verwendet wird und wo es in ihrer Umgebung verwendet wird.
Die erweiterte NTLM-Überwachung ist in den folgenden Windows-Versionen verfügbar:
- Windows 11, Version 24H2 und höher
- Windows Server 2025
- Windows Server 2022 (verfügbar in den Windows-Updates, die am und nach dem 13. Oktober 2026 veröffentlicht wurden (z. B. KB5126655)
- Windows Server 2019 (verfügbar in den Windows-Updates, die am und nach dem 13. Oktober 2026 veröffentlicht wurden (z. B. KB5126651)
Die erweiterte Überwachung unterstützt eine verbesserte Sicherheitsüberwachung und hilft Organisationen, Abhängigkeiten von der Legacyauthentifizierung zu identifizieren, während sie sich darauf vorbereiten, ihre Abhängigkeit von NTLM zu verringern.
Zweck der NTLM-Überwachungsänderungen
Die NTLM-Authentifizierung ist weiterhin in verschiedenen Unternehmensszenarien vorhanden, häufig aufgrund älterer Anwendungen und Konfigurationen. Mit der Ankündigung der Abschaffung von NTLM und der zukünftigen Deaktivierung (siehe Windows IT-Blog Die Weiterentwicklung der Windows-Authentifizierung) sollen die aktualisierten Überwachungsfunktionen Administratoren dabei unterstützen, die NTLM-Nutzung zu identifizieren, Nutzungsmuster zu verstehen und potenzielle Sicherheitsrisiken zu erkennen, einschließlich der Verwendung von NT LAN Manager Version 1 (NTLMv1).
NTLM-Überwachungsprotokolle
Windows 11, Version 24H2 und höher, Windows Server 2025, Windows Server 2022 und Windows Server 2019 unterstützen erweiterte NTLM-Überwachungsprotokollierungsfunktionen für Clients, Server und Domänencontroller. Jede Komponente generiert Protokolle, die detaillierte Informationen zu NTLM-Authentifizierungsereignissen enthalten. Diese Protokolle finden Sie in der Ereignisanzeige unter Anwendungs- und Dienstprotokolle>Microsoft>Windows>NTLM>Operational.
Im Vergleich zu vorhandenen NTLM-Überwachungsprotokollen ermöglichen die neuen erweiterten Überwachungsänderungen Administratoren, die Fragen nach Wer, Warum und Wo zu beantworten:
- Wer verwendet NTLM, einschließlich Konto und Prozess auf dem Computer.
- Warum die NTLM-Authentifizierung anstelle moderner Authentifizierungsprotokolle wie Kerberos gewählt wurde.
- Ort, an dem die NTLM-Authentifizierung stattfindet, einschließlich des Computernamens und der Computer-IP.
Die erweiterte NTLM-Überwachung enthält auch Informationen zur NTLMv1-Nutzung für Clients und Server sowie zur domänenweiten NTLMv1-Nutzung, die vom Domänencontroller protokolliert wird.
Gruppenrichtlinienverwaltung
Die neuen NTLM-Überwachungsfunktionen können über aktualisierte Gruppenrichtlinien-Einstellungen konfiguriert werden. Administratoren können diese Richtlinien verwenden, um anzugeben, welche NTLM-Authentifizierungsereignisse überwacht werden, und um das Überwachungsverhalten auf Clients, Servern und Domänencontrollern entsprechend ihrer Umgebung zu verwalten.
Standardmäßig sind die Ereignisse aktiviert.
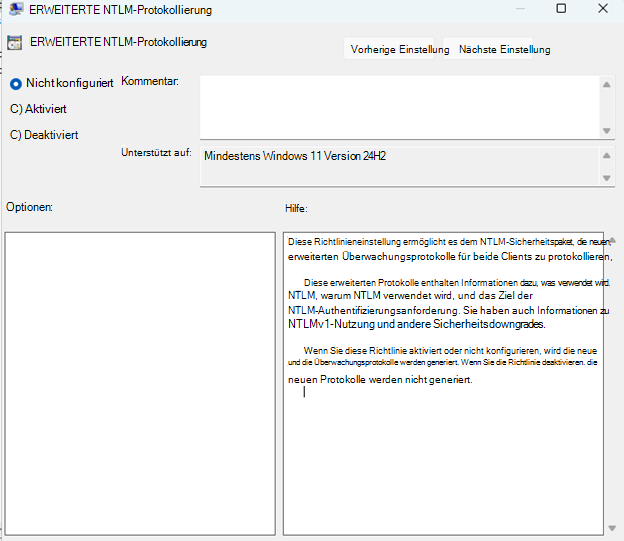
Für die Client- und Serverprotokollierung werden die Ereignisse durch die Richtlinie "NTLM Enhanced Logging" unter Administrative Vorlagen>System>NTLM gesteuert.
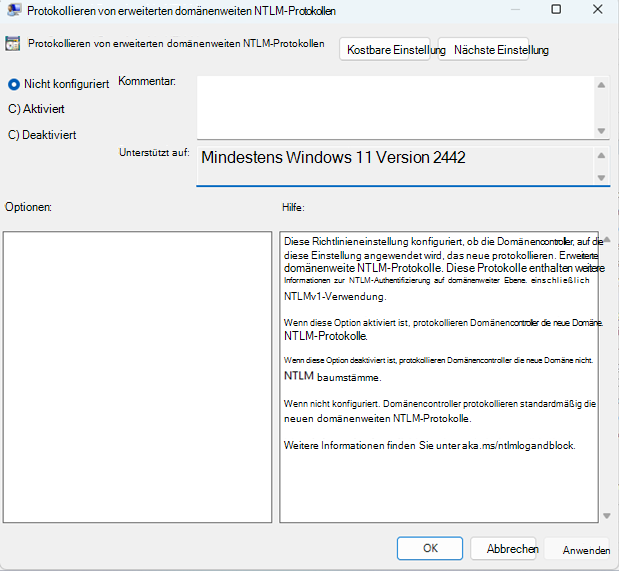
Für die domänenweite Protokollierung auf dem Domänencontroller werden die Ereignisse durch die Richtlinie "Domänenweite NTLM-Protokolle protokollieren" unterSystemanmeldung mit administrativen Vorlagen>> gesteuert.
Überwachungsebenen
Jedes NTLM-Überwachungsprotokoll wird in zwei verschiedene Ereignis-IDs mit denselben Informationen aufgeteilt, die sich nur je nach Ereignisebene unterscheiden:
- Information: Gibt Standard-NTLM-Ereignisse an, z. B. NTLMv2-Authentifizierung (NTLMv2), bei denen keine Verringerung der Sicherheit festgestellt wird.
Warnung: Weist auf eine Herabstufung der NTLM-Sicherheit hin, z. B. die Verwendung von NTLMv1. Diese Ereignisse heben die unsichere Authentifizierung hervor. Ein Ereignis kann beispielsweise in den folgenden Fällen als "Warnung" markiert werden:
- NTLMv1-Nutzung wurde vom Client, Server oder Domänencontroller erkannt.
- Der erweiterte Schutz für die Authentifizierung ist als nicht unterstützt oder unsicher gekennzeichnet (weitere Informationen finden Sie unter KB5021989: Erweiterter Schutz für die Authentifizierung).
- Bestimmte NTLM-Sicherheitsfeatures, z. B. die Nachrichtenintegritätsprüfung (MIC), werden nicht verwendet.
Clientprotokolle
Neue Überwachungsprotokolle zeichnen ausgehende NTLM-Authentifizierungsversuche auf. Diese Protokolle enthalten Details zu den Anwendungen oder Diensten, die NTLM-Verbindungen initiieren, sowie relevante Metadaten für jede Authentifizierungsanforderung.
Die Clientprotokollierung verfügt über ein eindeutiges Feld, Verwendungs-ID/Grund, das hervorhebt, warum die NTLM-Authentifizierung verwendet wurde.
Aktuelle Feldbeschreibungen für "Verwendungs-ID/-Grund"
| ID | Beschreibung |
|---|---|
| 0 | Unbekannter Grund. |
| 1 | NTLM wurde direkt von der aufrufenden Anwendung aufgerufen. |
| 2 | Authentifizierung eines lokalen Kontos. |
| 3 | RESERVIERT, wird derzeit nicht verwendet. |
| 4 | Authentifizieren eines Cloudkontos. |
| 5 | Der Zielname fehlte oder war leer. |
| 6 | Der Zielname konnte nicht von Kerberos oder anderen Protokollen aufgelöst werden. |
| 7 | Der Zielname enthält eine IP-Adresse. |
| 8 | Der Zielname wurde in Active Directory dupliziert. |
| 9 | Mit einem Domänencontroller könnte keine Sichtverbindung hergestellt werden. |
| 10 | NTLM wurde über eine Loopbackschnittstelle aufgerufen. |
| 11 | NTLM wurde mit einer Null-Sitzung aufgerufen. |
Beispiel für ein Clientprotokoll
| Ereignisprotokoll | Microsoft-Windows-NTLM/Operational |
|---|---|
| Ereigniskennung | 4020 (Information), 4021 (Warnung) |
| Ereignisquelle | NTLM |
| Ereignistext | Dieser Computer hat versucht, sich über NTLM bei einer Remoteressource zu authentifizieren. Prozessinformationen: Prozessname: <Name> Prozess-PID: <PID> Client Information: Benutzername: <Benutzername> Domäne: <Domain Name> Hostname: <Hostname> Sign-On Typ: <Einzelne Sign-On / Bereitgestellte Anmeldeinformationen> Informationen zum Ziel: Zielcomputer: <Computername> Zieldomäne: <Computerdomäne> Zielressource: <Dienstprinzipalname (Service Principal Name, SPN)> Ziel-IP: <IP-Adresse> Name des Zielnetzwerks: <Netzwerkname> NTLM-Verwendung: Grund-ID: <Verwendungs-ID> Grund: <Nutzungsgrund> NTLM-Sicherheit: Verhandelte Flags: <Flags> NTLM-Version: <NTLMv2 / NTLMv1>; Status des Sitzungsschlüssels: <Vorhanden/Fehlt> Kanalbindung: <Unterstützt/Nicht unterstützt> Dienstbindung: <Dienstprinzipalname (SPN)> MIC-Status: <Geschützt/Ungeschützt> AvFlags: <NTLM-Flags> AvFlags-Zeichenfolge: <NTLM-Flaggenzeichenfolge> Weitere Informationen finden Sie unter aka.ms/ntlmlogandblock. |
Serverprotokolle
Neue Überwachungsprotokolle zeichnen eingehende NTLM-Authentifizierungsversuche auf. Diese Protokolle enthalten ähnliche Details zur NTLM-Authentifizierung wie die Clientprotokolle und geben an, ob die NTLM-Authentifizierung erfolgreich war oder nicht.
Beispiel für ein Serverprotokoll
| Ereignisprotokoll | Microsoft-Windows-NTLM/Operational |
|---|---|
| Ereigniskennung | 4022 (Information), 4023 (Warnung) |
| Ereignisquelle | NTLM |
| Ereignistext | Ein Remoteclient verwendet NTLM, um sich bei dieser Arbeitsstation zu authentifizieren. Prozessinformationen: Prozessname: <Name> Prozess-PID: <PID> Informationen zum Remoteclient: Benutzername: <Clientbenutzername> Domäne: <Clientdomäne> Clientcomputer: <Clientcomputername> Client-IP: <Client-IP> Clientnetzwerkname: <Clientnetzwerkname> NTLM-Sicherheit: Verhandelte Flags: <Flags> NTLM-Version: <NTLMv2 / NTLMv1> Status des Sitzungsschlüssels: <Vorhanden/Fehlt> Kanalbindung: <Unterstützt/Nicht unterstützt> Dienstbindung: <Dienstprinzipalname (SPN)> MIC-Status: <Geschützt/Ungeschützt> AvFlags: <NTLM-Flags> AvFlags-Zeichenfolge: <NTLM-Flaggenzeichenfolge> Status: <Statuscode> Statusmeldung: <Statuszeichenfolge> Weitere Informationen finden Sie unter aka.ms/ntlmlogandblock |
Domänencontroller-Protokolle
Domänencontroller profitieren von der erweiterten NTLM-Überwachung mit neuen Protokollen, die sowohl erfolgreiche als auch erfolglose NTLM-Authentifizierungsversuche für die gesamte Domäne erfassen. Diese Protokolle unterstützen die Identifizierung domänenübergreifender NTLM-Nutzung und informieren Administratoren über mögliche Herabstufungen der Authentifizierungssicherheit, z. B. NTLMv1-Authentifizierung.
Je nach den folgenden Szenarien werden unterschiedliche Domänencontrollerprotokolle erstellt:
Gleiches Domänenprotokoll
Wenn sowohl das Clientkonto als auch der Servercomputer derselben Domäne angehören, wird ein Protokoll ähnlich dem folgenden erstellt:
| Ereignisprotokoll | Microsoft-Windows-NTLM/Operational |
|---|---|
| Ereigniskennung | 4032 (Information), 4033 (Warnung) |
| Ereignisquelle | Security-Netlogon |
| Ereignistext | Der DC-DC-Name <> hat eine weitergeleitete NTLM-Authentifizierungsanforderung verarbeitet, die von dieser Domäne stammt. Client Information: Clientname: <Benutzername> Clientdomäne: <Domäne> Clientcomputer: <Clientarbeitsstation> Serverinformationen: Servername: <Servercomputername> Serverdomäne: <Serverdomäne> Server-IP: <Server-IP> Serverbetriebssystem: <Serverbetriebssystem> NTLM-Sicherheit: Verhandelte Flags: <Flags> NTLM-Version: <NTLMv2 / NTLMv1> Status des Sitzungsschlüssels: <Vorhanden/Fehlt> Kanalbindung: <Unterstützt/Nicht unterstützt> Dienstbindung: <Dienstprinzipalname (SPN)> MIC-Status: <Geschützt/Ungeschützt> AvFlags: <NTLM-Flags> AvFlags-Zeichenfolge: <NTLM-Flaggenzeichenfolge> Status: <Statuscode> Statusmeldung: <Statuszeichenfolge> Weitere Informationen finden Sie unter aka.ms/ntlmlogandblock |
Domänenübergreifendes Protokoll
Wenn das Clientkonto und der Server zu verschiedenen Domänen gehören, verfügen der Domänencontroller über unterschiedliche Protokolle, je nachdem, ob der Domänencontroller zu der Domäne gehört, in der sich der Client befindet (Initiierung der Authentifizierung) oder der Server (Akzeptieren der Authentifizierung):
Gehört der Server zur gleichen Domäne wie der Domänencontroller, der die Authentifizierung durchführt, wird ein Protokoll erstellt, das dem "Protokoll derselben Domäne" ähnelt.
Gehört das Clientkonto zur gleichen Domäne wie der Domänencontroller, der die Authentifizierung durchführt, wird ein Protokoll ähnlich dem folgenden erstellt:
| Ereignisprotokoll | Microsoft-Windows-NTLM/Operational |
|---|---|
| Ereigniskennung | 4030 (Information), 4031 (Warnung) |
| Ereignisquelle | Security-Netlogon |
| Ereignistext | Der DC-DC-Name <> hat eine weitergeleitete NTLM-Authentifizierungsanforderung verarbeitet, die von dieser Domäne stammt. Client Information: Clientname: <Benutzername> Clientdomäne: <Domäne> Clientcomputer: <Clientarbeitsstation> Serverinformationen: Servername: <Servercomputername> Serverdomäne: <Serverdomäne> Weitergeleitet von: Typ des sicheren Kanals: <Netlogon Informationen zum sicheren Kanal> Farside Name: <Domänenübergreifender DC-Computername> Farside-Domäne: <Domänenübergreifender Domänenname> Farside-IP: <Domänenübergreifende DC-IP> NTLM-Sicherheit: Verhandelte Flags: <Flags> NTLM-Version: <NTLMv2 / NTLMv1> Status des Sitzungsschlüssels: <Vorhanden/Fehlt> Kanalbindung: <Unterstützt/Nicht unterstützt> Dienstbindung: <Dienstprinzipalname (SPN)> MIC-Status: <Geschützt/Ungeschützt> AvFlags: <NTLM-Flags> AvFlags-Zeichenfolge: <NTLM-Flaggenzeichenfolge> Status: <Statuscode> Weitere Informationen finden Sie unter aka.ms/ntlmlogandblock |
Beziehung zwischen neuen und vorhandenen NTLM-Ereignissen
Die neuen NTLM-Ereignisse sind eine Erweiterung gegenüber den vorhandenen NTLM-Protokollen, z. B . Netzwerksicherheit: Beschränken von NTLM NTLM-Authentifizierung in dieser Domäne überwachen. Die erweiterten NTLM-Überwachungsänderungen wirken sich nicht auf die aktuellen NTLM-Protokolle aus. Wenn die aktuellen NTLM-Überwachungsprotokolle aktiviert sind, werden sie weiterhin protokolliert.
Bereitstellungsinformationen
Die erweiterte NTLM-Überwachung ist unter Windows 11, Version 24H2 und höher und Windows Server 2025 verfügbar.
Ab dem 13. Oktober 2026 ist die erweiterte NTLM-Überwachung auch für Windows Server 2022 und Windows Server 2019 verfügbar. Um die erweiterte NTLM-Überwachung für diese Versionen zu verwenden, installieren Sie das Windows-Update, das am oder nach dem 13. Oktober 2026 veröffentlicht wurde.
Nach der Bereitstellung des entsprechenden Windows-Updates können Administratoren die erweiterten NTLM-Ereignisse verwenden, um die NTLM-Nutzung über Clients, Server und Domänencontroller hinweg zu identifizieren und Abhängigkeiten zu untersuchen, die die Authentifizierung daran hindern könnten, Kerberos oder ein anderes sichereres Authentifizierungsprotokoll zu verwenden.
Änderungsprotokoll
| Datum ändern | Beschreibung ändern |
|---|---|
| 13. Oktober 2026 | Informationen zu diesem Thema wurden hinzugefügt, die jetzt für Windows Server 2016 und Windows Server 2019 gelten, beginnend mit Windows-Updates, die am und nach dem 13. Oktober 2026 veröffentlicht werden. |