
Hinweis
Ursprüngliches Veröffentlichungsdatum: Freitag, 14. Juli 2026
KB-ID: 5106257
Einführung
Nach der Installation eines Windows-Sicherheits-Updates, das am oder nach dem 14. Juli 2026 veröffentlicht wurde, funktionieren Sockets, die einen TDI-Transport eines Drittanbieters verwenden, möglicherweise nicht mehr.
Hinweis
Ein Socket ist der Verbindungsendpunkt, den eine App für die Kommunikation über das Netzwerk verwendet, während ein TDI-Transport der zugrunde liegende Treiber ist, der diese Kommunikation verarbeitet.
Verhaltenskontext
Da ein nicht vertrauenswürdiger TDI-Transport eine ständige Quelle von Sicherheitsrisiken darstellt, haben wir eine absichtliche Änderung zur Erhöhung der Sicherheitshärtung eingeführt, die erfordert, dass jeder TDI-Transport, der als Sockettransport verwendet wird, bei der TDI-Schnittstelle registriert werden muss.
Das bedeutet, dass jeder TDI-Transport, der sich nicht bei TDI registriert, als Socket-Transport unbrauchbar wird.
Was ist nicht betroffen?
In der TDI-Dokumentation steht, dass jeder TDI-Transport registriert werden muss. Der registrierte Transport ist davon nicht betroffen. Vor dieser Härtungsänderung wurde die TDI-Registrierungsanforderung von Windows nicht erzwungen.
Ermitteln, ob Ihr TDI-Transport betroffen ist
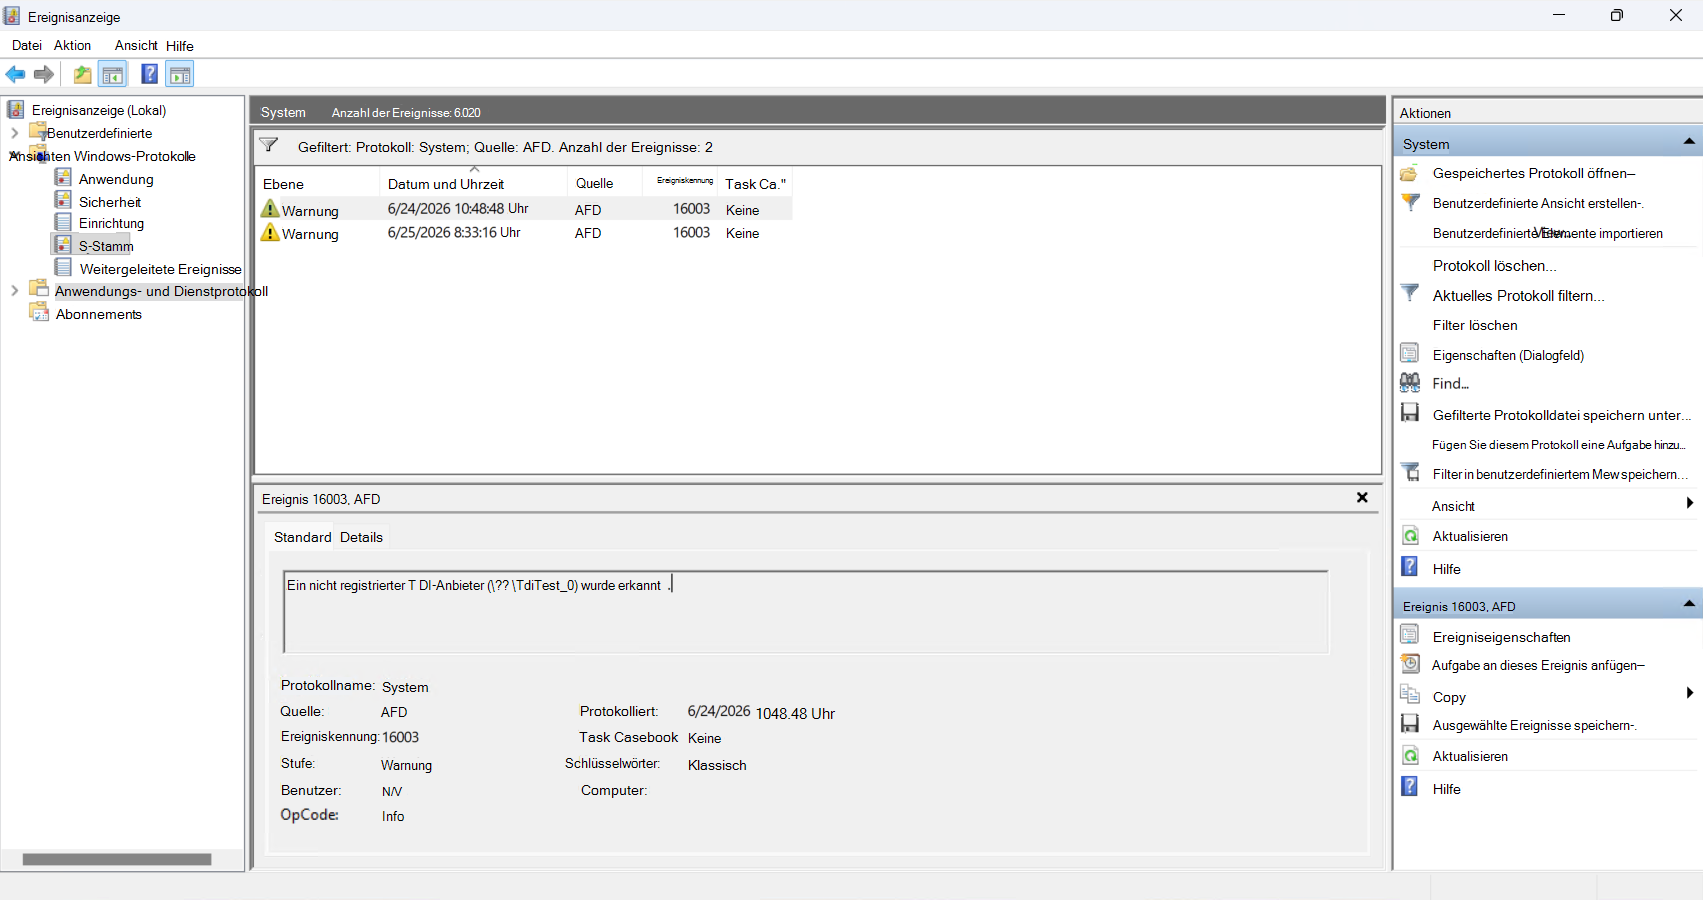
Überprüfen Sie die Windows-Systemereignisprotokolle in der EreignisanzeigeWindows-System>, um festzustellen, ob IhrTDI-Transport> von dieser Änderung betroffen ist. Wenn Sie eine AFD-Ereignis-ID finden: 16003 "Ein nicht registrierter TDI-Anbieter (\Treibername<>) wurde erkannt", dann ist Ihr TDI-Transport von dieser Änderung betroffen.
Hinweis
Pro Neustartzyklus wird nur ein Ereignis protokolliert.
Verwalten des Verhaltens
Wir verstehen, dass sich diese Änderung auf bestimmte ältere Anwendungen und Lösungen auswirken kann, die noch auf TDI basieren. Als Abhilfemaßnahme haben Administratoren die Möglichkeit, Geräte so zu konfigurieren, dass die Risikominderung deaktiviert wird, während sie die TDI-Abhängigkeiten so schnell wie möglich unter Konformität bringen.
Um die Validierungsstufe für Transporte von Drittanbietern zu verwalten, konfigurieren Sie den AfdTdiUnknownProviderValidationLevel-Wert entsprechend.
Wichtig
Dieser Abschnitt, diese Methode bzw. diese Aufgabe enthält Schritte zum Ändern der Registrierung. Durch Fehler beim Ändern der Registrierung können jedoch schwerwiegende Probleme verursacht werden. Daher ist es wichtig, bei der Ausführung der folgenden Schritte sorgfältig vorzugehen. Als Schutzmaßnahme sollten Sie daher vor dem Ändern der Registrierung eine Sicherungskopie erstellen. Dann können Sie die Registrierung im Falle eines Problems wiederherstellen. Weitere Informationen zum Sichern und Wiederherstellen der Registrierung finden Sie unter Sichern und Wiederherstellen der Registrierung in Windows.
| Informationen | Details |
|---|---|
| Registrierungspfad | HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\AFD\Parameters |
| Wertname | AfdTdiUnknownProviderValidationLevel |
| Werttyp | REG_DWORD |
| Wertdaten |
|
WICHTIG Wenn Sie die Validierung auf 0 (ignorieren) oder 1 (LogUnregistered ) senken, bietet Sie bestmöglichen Schutz, macht Ihr System jedoch immer noch anfällig. Es wird empfohlen, die Validierungsstufe bei oder über 2 (BlockUnregistered) zu belassen und alle betroffenen TDI-Transporte von Drittanbietern zu aktualisieren oder durch Versionen zu ersetzen, die sich ordnungsgemäß bei der TDI-Schnittstelle registrieren.