
Yhteenveto
Tietyissä TPM (Trusted Platform Module) -piirisarjoissa on tietoturvahaavoittuvuus. Haavoittuvuus heikentää avaimen vahvuutta.
Lisätietoja haavoittuvuudesta on ADV170012.
Lisätietoja
Yleiskatsaus
Seuraavien osien avulla voit tunnistaa ja korjata Active Directory (AD) -toimialueiden ja toimialueen ohjauskoneiden ongelmia, joihin Microsoftin suojausilmoituksessa ADV170012 kuvattu haavoittuvuus vaikuttaa.
Tämä lievennysprosessi keskittyy seuraavaan julkisen avaimen skenaarioon:
- Toimialueeseen liitetyt tietokoneen tunnistetietoavaimet
Lisätietoja KDC-varmenteiden kumoamisesta ja myöntämisestä on ohjeaiheessa Active Directory -varmennepalveluihin perustuvien skenaarioiden lievennyssuunnitelma.
Toimialueeseen liitetyn tietokoneen tunnistetietoavaimen riskityönkulun määrittäminen
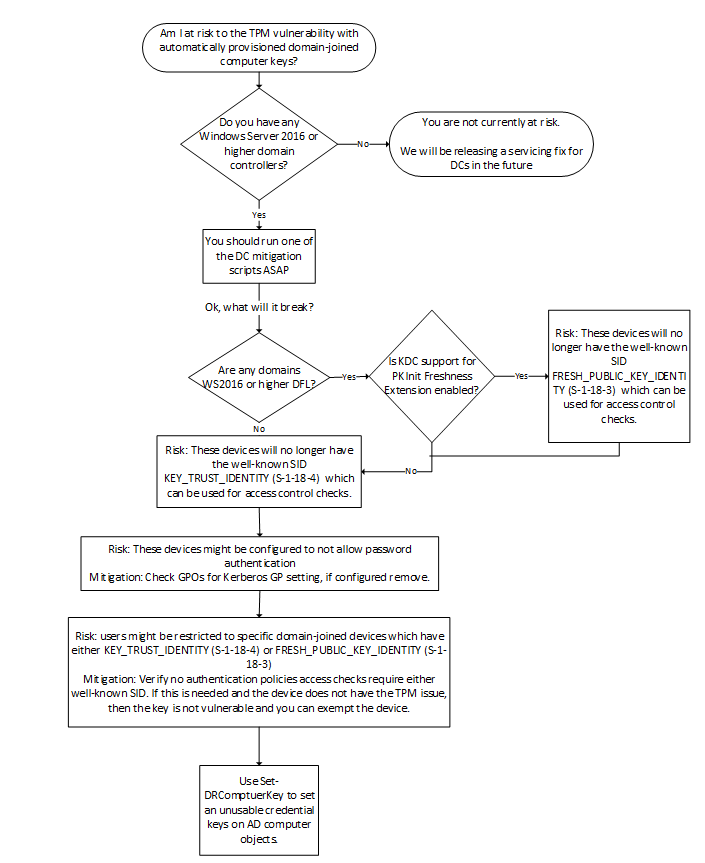
Onko sinulla Windows Server 2016:n (tai uudemman) toimialueen ohjauskoneita?
Tunnistetietoavaimet otettiin käyttöön Windows Server 2016:n toimialueen ohjauskoneissa. Toimialueen ohjauskoneet lisäävät tunnetun SID-KEY_TRUST_IDENTITY (S-1-18-4), kun todennukseen käytetään tunnistetietoavainta. Aiemmat toimialueen ohjauskoneet eivät tukeneet tunnistetietoavaimia, joten AD ei tue tunnistetietoavainobjekteja. Alemman tason toimialueen ohjauskoneet eivät myöskään pysty todentamaan päänimiä tunnistetietoavaimilla.
Aiemmin altSecurityIdentities (kutsutaan usein altSecID)-määritteellä voitiin tarjota samanlaisia toimintoja. Windows ei tue altSsecID-valmistelemista oletusarvoisesti. Siksi tarvitset kolmannen osapuolen ratkaisun, joka tarjoaa tämän toiminnan. Jos valmisteltu avain on haavoittuvainen, vastaava altSsecID on päivitettävä Active Directoryssä.
Onko toimialueita Windows Server 2016 (tai uudempi) DFL?
Windows Server 2016:n toimialueen ohjauskoneet tukevat julkisen avaimen salausta alkutodennuksessa Kerberos (PKINIT) Freshness Extensionissa [RFC 8070], vaikkakaan ei oletusarvoisesti. KunPKInit Freshness Extension -tuki on käytössä toimialueen ohjauskoneissa Windows Server 2016 DFL:ssä tai sitä uudemmissa toimialueissa, toimialueen ohjauskoneet lisäävät tunnetun SID-FRESH_PUBLIC_KEY_IDENTITY (S-1-18-3), kun laajennusta käytetään onnistuneesti. Lisätietoja on artikkelissa Kerberos-asiakas ja KDC-tuki RFC 8070 PKInit Freshness Extension -laajennukselle.
Tietokoneiden korjaaminen
Lokakuun 2017 suojauspäivityksiä sisältävien Windows 10 -tietokoneiden ylläpito poistaa olemassa olevan TPM-tunnistetietoavaimen. Windows toimittaa vain Credential Guard -suojatut avaimet, jotta voidaan varmistaa Pass-the-Ticket-suojaus toimialueeseen liitetyille laiteavaimille. Koska monet asiakkaat lisäävät Credential Guardin paljon toimialueeseen liittymisen jälkeen heidän tietokoneisiinsa, tämä muutos varmistaa, että laitteissa, joissa on Credential Guard käytössä, voidaan varmistaa, että Credential Guard suojaa kaikki tunnistetietoavaimella myönnetyt TGT:t.