
Tips
Mer informasjon om Microsoft Forms eller kom i gang med en gang og opprett en undersøkelse, test eller avstemning. Vil du ha mer avansert varemerking, spørsmålstyper og dataanalyse? Prøv Dynamics 365 Customer Voice.
Phishing-angrep forsøker å stjele sensitiv informasjon gjennom e-postmeldinger, nettsteder, tekstmeldinger eller andre former for elektronisk kommunikasjon som ofte ser ut til å være offisiell kommunikasjon fra legitime selskaper eller enkeltpersoner. Informasjonen phishere prøver å stjele, kan være passord eller annen legitimasjon.
I Microsoft Forms aktiverer vi automatiserte maskingjennomganger for proaktivt å oppdage skadelig passordinnsamling i skjemaer og undersøkelser.
Hvis du mistenker at et skjema eller en undersøkelse du har mottatt, prøver å samle inn passord eller annen sensitiv informasjon i Microsoft Forms, kan du rapportere dette for å bidra til å forhindre at din og andres private opplysninger blir kompromittert. Klikk Rapporter misbruk under Send inn-knappen nederst i det mistenkte skjemaet.
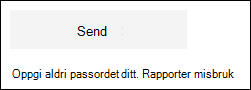
Du kan beskytte deg selv mot phishing ved aldri å oppgi personlige opplysninger, for eksempel passord, i noen form eller undersøkelse. Du kan også rapportere elektronisk svindel.
Tilbakemelding for Microsoft Forms
Vi vil gjerne høre fra deg! Hvis du vil sende tilbakemelding om Microsoft Forms, går du til øvre høyre hjørne av skjemaet og velger Flere skjemainnstillinger >Tilbakemelding.
Se også
Beskytte deg mot phishing-angrep og andre typer elektronisk svindel