

Phishing (uttale: fishing) er et angrep der det blir gjort forsøk på å stjele penger fra deg eller identiteten din, ved å få deg til å avsløre personlige opplysninger, for eksempel kredittkortnumre, bankinformasjon eller passord, på nettsteder som gir seg ut for å være legitime. Cyberkriminelle gir seg vanligvis ut for å være vel ansette firmaer, venner eller bekjente i en falsk e-postmelding som inneholder en kobling til et svindelnettsted.
Velg overskriftene nedenfor for mer informasjon
Finn ut hvordan du ser hva som er phishing-e-post
Phishing er en populær form for cyberkriminalitet fordi den er så effektiv. Cyberkriminelle har lykkes i å bruke e-postmeldinger, tekstmeldinger og direkte meldinger på sosiale medier eller i videospill til å få personer til å oppgi de personlige opplysningene sine. Det beste forsvaret er oppmerksomhet og å vite hva du ser etter.
Her er noen måter å gjenkjenne phishing-e-post på:
Oppfordring til handling eller trusler – bli mistenksom på e-postmeldinger og Teams-meldinger som krever at du må klikke, ringe eller åpne et vedlegg umiddelbart. Ofte hevder de at du må gjøre noe for å få en belønning eller unngå straff. Det er et vanlig triks i phishing-angrep og svindel. De gjør dette slik at du ikke tenker for mye på det eller ikke tar kontakt med en betrodd rådgiver som kan advare deg.
Tips
Når enn du ser en melding med oppfordring til umiddelbar handling, bør du ta en pause og se nøye over meldingen. Er du sikker på at den er ekte? Sakk ned farten og vær forsiktig.
Førstegangs, sjeldne avsendere eller avsendere merket [Ekstern] – Selv om det ikke er uvanlig å motta en e-postmelding eller Teams-melding fra noen for første gang, spesielt hvis de er utenfor organisasjonen, kan dette være et tegn på phishing. Sakk ned farten og vær ekstra forsiktig på disse tidspunktene. Når du får en e-postmelding eller en Teams-melding fra noen du ikke gjenkjenner, eller som Outlook eller Teams identifiserer som en ny avsender, kan du ta deg tid til å undersøke den ekstra nøye ved hjelp av noen av målene nedenfor.
Stavefeil og dårlig grammatikk – Profesjonelle selskaper og organisasjoner har vanligvis en redaksjon og forfatter for å sikre at kundene får profesjonelt innhold av høy kvalitet. Hvis en e-postmelding har opplagte stavefeil eller grammatiske feil, kan det være en svindel. Disse feilene er noen ganger et resultat av en merkelig oversettelse fra et fremmed språk, og noen ganger er de bevisste feil i et forsøk på å omgå filtre som prøver å blokkere slike angrep.
Generiske hilsener – en organisasjon som jobber med deg, bør vite navnet ditt, og i disse dager er det enkelt å tilpasse en e-post. Hvis e-postmeldingen starter med en generisk «Kjære sir eller madam», er det et varseltegn på at det kanskje ikke egentlig er banken eller handlenettstedet ditt.
Feil i e-postdomener – Hvis e-posten hevder å være fra et anerkjent selskap, for eksempel Microsoft eller banken din, men e-postmeldingen sendes fra et annet e-postdomene som Gmail.com eller microsoftsupport.ru er det sannsynligvis en svindel. Se også etter feilstavinger av det lovlige domenenavnet. Som micros0ft.com der den andre «o» er erstattet med 0, eller rnicrosoft.com, der "m" har blitt erstattet med en "r" og en "n". Dette er vanlige triks fra svindlere.
Outlook viser et banner med beskjed om at vi ikke kan bekrefte avsenderen – Outlook viser dette banneret når noe i e-postmeldingshodene er mistenkelig. Kanskje e-postmeldingen ikke hadde blitt godkjent ved hjelp av allment aksepterte Internett-standarder. Fra-feltet kan kanskje ha en verdi som avviker fra bransjestandarder for å gi en uriktig fremstilling av den reelle avsenderen og lure e-postserveren. Uansett hva det er, bør du være forsiktig med innholdet i e-postmeldingene.

Mistenkelige koblinger eller uventede vedlegg – Hvis du mistenker at en e-postmelding eller en melding i Teams er en svindel, må du ikke åpne koblinger eller vedlegg som du ser. Hold i stedet musepekeren over, men ikke klikk koblingen. Se på adressen som vises når du holder pekeren over koblingen. Spør deg selv om adressen samsvarer med koblingen som er skrevet inn i meldingen. I eksemplet nedenfor vises den virkelige nettadressen i boksen med den gule bakgrunnen når du holder musepekeren over koblingen. Rekken med tall ser ikke ut som firmaets nettadresse.
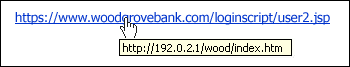
Tips
På Android trykker du lenge på lenken for å få en egenskapsside som vil avsløre den sanne destinasjonen til lenken. På iOS gjør du det Apple kaller et "Light, long-press".
Cyberkriminelle kan også friste deg til å gå til falske nettsteder med andre metoder, for eksempel tekstmeldinger eller telefonsamtaler. Hvis du føler deg truet eller blir presset, kan det være på tide å legge på, finne telefonnummeret til etablissementet og ringe tilbake når hodet er klart. Avanserte cyberkriminelle oppretter telefonsentre som ringer eller tekster numre automatisk for å finne potensielle mål. Disse meldingene inneholder ofte instruksjoner for å få deg til å angi en PIN-kode eller en annen type personlige opplysninger.
Hvis du vil ha mer informasjon , kan du se Slik oppdager du en «falsk ordre»-svindel.
Obs!
- Er du en administrator eller IT-ansatt?
- I så fall bør du være oppmerksom på at phishing-forsøk kan være rettet mot Teams-brukere. Ta affære. Mer informasjon om hva du kan gjøre med det her.
- Hvis du har et Microsoft 365-abonnement med Advanced Threat Protection, kan du aktivere ATP-anti-phishing for å beskytte brukerne. Finn ut mer
Hvis du får en phishing-e-post eller melding i Teams
- Aldri klikk på koblinger eller vedlegg i mistenkelige e-postmeldinger eller Teams-meldinger. Hvis du mottar en mistenkelig melding fra en organisasjon og bekymrer deg for om meldingen er legitim, kan du gå til nettleseren og åpne en ny fane. Gå deretter til organisasjonens nettsted fra din egen lagrede favoritt eller via et nettsøk. Snakk med dem ved hjelp av offisielle numre eller e-post fra nettstedet deres. Ring organisasjonen ved hjelp av et telefonnummer som er oppført på baksiden av et medlemskapskort, skrevet ut på en faktura eller kontoutskrift, eller som du finner på organisasjonens offisielle nettsted.
- Hvis den mistenkelige meldingen ser ut til å komme fra en person du kjenner, kan du kontakte denne personen på en annen måte , for eksempel via SMS eller en telefonsamtale for å bekrefte den.
- Rapporter meldingen (se nedenfor).
- Slett den.
Slik rapporterer du et phishing-forsøk
- Microsoft 365 Outlook og Outlook.com – Når den mistenkelige meldingen er valgt, velger du Rapporter > phishing fra båndet. Dette er den raskeste måten å rapportere meldingen på, fjerne den fra innboksen, og forbedre filtrene våre slik at du får færre av disse meldingene i fremtiden. Hvis du vil ha mer informasjon, kan du se Rapportere phishing.
- Teams-meldinger – Hvis du er i Microsoft Teams, holder du pekeren over den skadelige meldingen uten å velge den, og deretter velger du Flere alternativer > Flere handlinger > Rapporter denne meldingen. Når du blir bedt om å «Rapportere denne meldingen», velger du alternativet Sikkerhetsrisiko – søppelpost, phishing, skadelig innhold, og deretter velger du Rapporter. Klikk på Rapporter-knappen .
Hvis du ser tegn på svindel og er mistenksom til en melding, er det best å være føre var. Rapporter det!
Obs!
Hvis du bruker en annen e-postklient enn Outlook, kan du inkludere phishing-meldingen som et vedlegg i en ny e-postmelding til phish@office365.microsoft.com. Ikke videresend mistenkelig e-post. Vi trenger den opprinnelige e-postmeldingen som et vedlegg slik at vi kan undersøke meldingshodene.
Hvis du er på et mistenkelig nettsted:
Når du er på et mistenkelig nettsted i Microsoft Edge, velger du Innstillinger og mer (...)øverst til høyre i vinduet, og deretter Hjelp og tilbakemelding>Rapporter usikkert nettsted. Eller klikk her.
Tips
ALT+F åpner Innstillinger og Mer-menyen .
Hvis du vil ha mer informasjon, se Surfe på Internett på en sikker måte i Microsoft Edge.
Dette gjør du hvis du tror du har blitt utsatt for phishing
Hvis du har mistanke om at du ved et uhell har falt for et phishing-angrep, er det et par ting du bør gjøre.
- Mens det fremdeles er friskt i minnet, skriver du ned så mange detaljer fra angrepet som du kan huske. Vær spesielt oppmerksom på informasjon som brukernavn, kontonumre eller passord du kan ha delt, og hvor angrepet skjedde, for eksempel i Teams eller Outlook.
- Endre passordene på alle berørte kontoer umiddelbart, og alle andre steder hvor du bruker samme passord. Når du endrer passord, bør du opprette unike passord for hver konto, og du bør se "Opprette og bruke sterke passord".
- Bekreft at du har aktivert godkjenning med flere faktorer (også kalt totrinnskontroll) for hver konto du kan. Se Hva er: Godkjenning med flere faktorer
- Hvis dette angrepet har innvirkning på jobb- eller skolekontoer, bør du varsle IT-ansvarlige på arbeidsplassen eller skolen om et mulig angrep. Hvis du delte informasjon om kredittkort eller bankkontoer, bør du kontakte disse firmaene også, og varsle dem om mulig svindel.
- Hvis du har mistet penger eller blitt utsatt for identitetstyveri, ikke nøl, rapporter det til politiet. Detaljene i trinn 1 er svært nyttige for dem.
Se også
Nøklene til kongeriket – sikre enheter og kontoer
Hvordan skadelige programvarer kan infisere datamaskinen din