
Oppsummering
Sikkerhetsoppdateringer utgitt 6. juli 2021 eller senere inneholder beskyttelse for et sikkerhetsproblem for ekstern kjøring av kode i Windows Print Spooler-tjenesten (spoolsv.exe) kjent som «PrintNightmare», dokumentert i CVE-2021-34527. Når du har installert oppdateringene for juli 2021 og nyere oppdateringer, kan ikke ikke-administratorer, inkludert delegerte administratorgrupper som skriveroperatører, installere signerte og usignerte skriverdrivere på en utskriftsserver. Som standard kan bare administratorer installere både signerte og usignerte skriverdrivere på en utskriftsserver.
Vær oppmerksom på Før de utenforliggende oppdateringene for juli 2021 og senere Windows-oppdateringer som inneholder beskyttelser for CVE-2021-34527, ble installert, kunne skriveroperatørenes sikkerhetsgruppe installere både signerte og usignerte skriverdrivere på en skriverserver. Fra og med out-of-band-oppdateringen i juli 2021 kreves administratorlegitimasjon for å installere signerte og usignerte skriverdrivere på en skriverserver. Hvis du vil overstyre alle gruppepolicyinnstillingene for Pek og skriv ut-begrensninger og sikre at bare administratorer kan installere skriverdrivere på en utskriftsserver, kan du konfigurere registerverdien RestrictDriverInstallationToAdministrators til 1.
Vi anbefaler at du umiddelbart installerer de nyeste Windows-oppdateringene utgitt 6. juli 2021 eller senere på alle støttede Windows-klient- og serveroperativsystemer, fra og med enheter som for øyeblikket er vert for utskriftskøtjenesten. Deretter angir du «Når du installerer drivere for en ny tilkobling» og «Når du oppdaterer drivere for en eksisterende tilkobling» i innstillingen for gruppepolicy for pek-og-skriv ut-begrensninger til «Vis advarsel og hevingsforespørsel».
Løsning
- Installer out-of-band-oppdateringene for juli 2021 eller nyere oppdateringer.
- Kontroller om følgende vilkår er oppfylt:
Registerinnstillinger: HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows NT\Printers\PointAndPrint
- NoWarningNoElevationOnInstall = 0 (DWORD) eller ikke definert (standardinnstilling)
- UpdatePromptSettings = 0 (DWORD) eller ikke definert (standardinnstilling)
Gruppepolicy: Du har ikke konfigurert gruppepolicyen for begrensninger for pek-og-skriv ut.
Hvis begge betingelsene er oppfylt, er du ikke sårbar for CVE-2021-34527, og du trenger ikke å gjøre noe mer. Hvis en av betingelsene ikke er sann, er du sårbar. Følg fremgangsmåten nedenfor for å endre gruppepolicyen for begrensninger for pek-og-skriv ut til en sikker konfigurasjon.
Åpne redigeringsverktøyet for gruppepolicy, og gå til Datamaskinkonfigurasjon:>Administrative maler,>Skrivere.
Konfigurer innstillingen for gruppepolicy for begrensninger for pek-og-skriv ut på følgende måte:
- Sett innstillingen for gruppepolicy for begrensninger for pek-og-skriv ut-funksjonen til Aktivert.
- "Når du installerer drivere for en ny tilkobling": "Vis advarsel og høydemelding".
- "Når du oppdaterer drivere for en eksisterende tilkobling": "Vis advarsel og høydemelding".
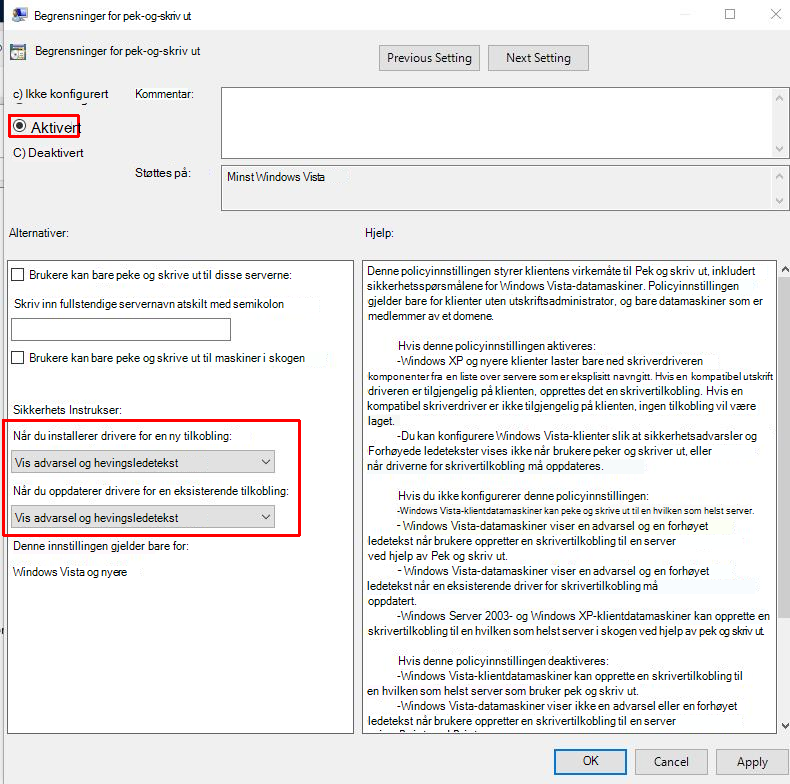
Viktig! Vi anbefaler på det sterkeste at du bruker denne policyen på alle maskiner som er vert for utskriftskøtjenesten.
Krav til omstart: Denne policyendringen krever ikke at enheten eller utskriftskøtjenesten startes på nytt etter at disse innstillingene er tatt i bruk.
3. Bruk følgende registernøkler til å bekrefte at gruppepolicyen ble tatt i bruk på riktig måte:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows NT\Printers\PointAndPrint
- NoWarningNoElevationOnInstall = 0 (DWORD)
- UpdatePromptSettings = 0 (DWORD)
Advarsel Hvis du setter disse til ikke-nullverdier, gjør enhetene du har installert CVE-2021-34527-oppdateringen på, sårbare.
Vær oppmerksom på Når du konfigurerer disse innstillingene, deaktiveres ikke pek og skriv ut-funksjonen.
4. [Anbefalt] Overstyr punkt- og utskriftsbegrensninger slik at bare administratorer kan installere skriverdrivere på skriverservere. Dette gjøres ved hjelp av registernøkkelen RestrictDriverInstallationToAdministrators. Oppdateringer utgitt 6. juli 2021 eller nyere har en standard på 0 (deaktivert) frem til oppdateringer utgitt 10. august 2021. Oppdateringer som er utgitt 10. august 2021 eller nyere, har som standard 1 (aktivert). Hvis du vil ha mer informasjon om hvordan du angir RestrictDriverInstallationToAdministrators og andre utskriftsrelaterte anbefalinger, kan du se KB5005652 – Administrer ny standard installasjonsvirkemåte for pek-og-skriv ut-driver (CVE-2021-34481)
Mer informasjon
Påvirker rettelsene for CVE-2021-34527 standardinstallasjonsscenariet for en pek og skriv ut-driver for en klientenhet som kobler til og installerer en skriverdriver for en delt nettverksskriver?
Nei, rettelsene for CVE-2021-34527 påvirker ikke direkte standard installasjonsscenario for pek og skriv ut-driveren for en klientenhet som kobler til og installerer en skriverdriver for en delt nettverksskriver. I slike tilfeller kobler en klientenhet til en utskriftsserver og laster ned og installerer driverne fra denne klarerte serveren. Dette scenariet skiller seg fra det sårbare scenariet der en angriper prøver å installere en skadelig driver på selve utskriftsserveren, enten lokalt eller eksternt.