

Todos os anos, centenas de milhões de nomes de usuário e senhas são expostos on-line quando sites ou aplicativos se tornam alvo de vazamentos de dados.
Nomes de usuário e senhas vazados muitas vezes acabam à venda no mercado negro online, comumente referido como Dark Web. Os hackers usam scripts automatizados para tentar diferentes combinações de nome de usuário e senha roubados para sequestrar as contas das pessoas. Se uma das suas contas for violada, pode ser vítima de transações fraudulentas, roubo de identidade, transferências ilegais de fundos ou outras atividades ilegais.
Embora as pessoas sejam regularmente advertidas contra a reutilização da mesma combinação de nome de usuário e senha para mais de uma conta online, é uma prática comum, que as deixa vulneráveis em vários sites se até mesmo uma de suas senhas for vazada.
O Monitor de Palavras-passe ajuda a proteger as suas contas online no Microsoft Edge ao informá-lo se alguma das suas palavras-passe guardadas tiver sido comprometida, para que possa atualizá-las. Alterar as palavras-passe imediatamente é a melhor forma de impedir que a sua conta seja roubada.
Como funciona o Monitor de Palavras-passe
Quando ativa o Monitor de Palavras-passe pela primeira vez, o Microsoft Edge compara as palavras-passe que guardou no browser com uma grande quantidade de palavras-passe conhecidas que vazaram armazenadas na nuvem. Se qualquer um dos pares de nomes de utilizador e palavras-passe corresponder aos da base de dados, serão apresentados na página "Verificação de segurança de palavra-passe" nas Definições do Microsoft Edge. Pode aceder a esta página acedendo a Definições > de palavras-passe e conclusão > automática da verificação de segurança de palavras-passe do Microsoft Password Manager>. Quaisquer palavras-passe aí listadas já não são seguras de utilizar e deve alterá-las imediatamente.
Nota
Todos os seus nomes de utilizador e palavras-passe serão automaticamente analisados da primeira vez que esta capacidade for ativada. Depois disso, cada combinação de nome de usuário e senha será verificada cada vez que for usada (ou seja, salva ou preenchida automaticamente). Para verificar todas as suas senhas novamente, clique no botão Verificar na página Verificação de segurança de senha
Além dos detalhes disponíveis na página Monitor de senhas, você também pode ver uma ou mais notificações abaixo informando que você tem senhas inseguras que precisam ser atualizadas:
Notificação sumária: Quando ativar o Monitor de Palavras-passe pela primeira vez, todas as palavras-passe guardadas serão analisadas para verificar se alguma delas foi comprometida. Se alguma das suas palavras-passe corresponder às da lista de palavras-passe conhecidas que vazaram, é apresentada uma notificação:
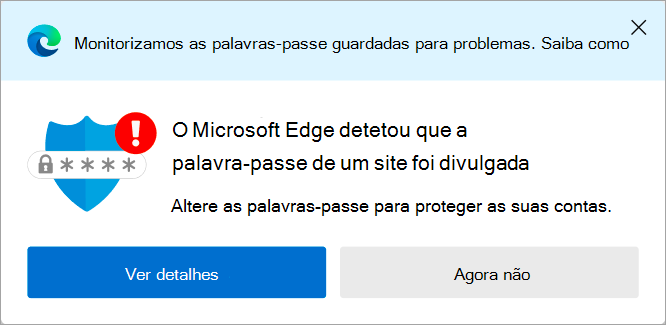
Esta notificação aparece apenas uma vez cada vez que uma nova palavra-passe é considerada insegura. Quando vir a notificação, tem duas opções: pode selecionar Ver detalhes para ver mais detalhes ou pode selecionar Não agora para dispensar esta notificação.
Alerta de menu Definições e muito mais: Se dispensar a notificação de resumo, um pequeno distintivo continuará visível no menu Definições e muito mais .
Se selecionar Definições e muito mais quando o emblema estiver visível, o Microsoft Edge irá apresentar um alerta a indicar o número de palavras-passe que estão comprometidas. Selecionar este alerta irá direcioná-lo para a página de definições do Monitor de Palavras-passe.
Notificação do site: Além das notificações mencionadas acima, você também pode ver um alerta quando visitar um site que tem uma senha salva que é conhecida por não ser segura.
O alerta não será apresentado para palavras-passe incluídas na lista Ignorar. Para deixar de ver um alerta, basta mover essa entrada de palavra-passe para a lista Ignorar na página de definições do Monitor de Palavras-passe.Analise agora: Para além de uma análise automatizada quando a funcionalidade está ativada, agora também pode verificar a segurança das suas palavras-passe em qualquer altura utilizando Digitalizar agora. Encontrará esta opção na página de definições do Monitor de Palavras-passe.
Para verificar as suas palavras-passe em qualquer altura, selecione Analisar agora. A análise é concluída em poucos segundos e pode saber quais das suas palavras-passe não são seguras e precisam de ser atualizadas imediatamente para permanecer protegido.
Segurança e privacidade
A segurança e privacidade dos seus dados está no centro do design do Monitor de Palavras-passe. Fizemos deste objetivo a nossa prioridade máxima e intransigente.
Quando o Monitor de Palavras-passe compara as suas credenciais com a base de dados de credenciais conhecidas que sofreram fugas, uma encriptação poderosa ajuda a proteger as suas informações de serem reveladas a qualquer pessoa. Só você sabe quais das suas palavras-passe guardadas estão comprometidas — nem a Microsoft sabe disso.
Para ativar o Monitor de Palavras-passe
- Certifique-se de que tem sessão iniciada no Microsoft Edge com a sua conta Microsoft ou com a sua conta escolar ou profissional.
- Aceda a Definições e muito mais> Definições>Palavras-passe e conclusão> rápida Gestor > dePalavras-passe da MicrosoftMais Definições>Analise as palavras-passe para detetar fugas.
Quaisquer palavras-passe não seguras serão apresentadas na página de definições do Monitor de Palavras-passe.
Ativação automática
Se tiver sessão iniciada e estiver a sincronizar as suas palavras-passe, o Monitor de Palavras-passe ficará automaticamente ativado para o seu browser. Também verá uma mensagem a informá-lo dessa situação. Também verá uma mensagem a informá-lo dessa situação. Pode seguir as instruções acima para desativar o Monitor de Palavras-passe em qualquer altura.
Também poderá ver uma mensagem diferente a perguntar se pretende ativar o Monitor de Palavras-passe. Selecione Sim para ativar o recurso, que verificará se alguma de suas senhas foi vazada.
Responder a notificações
Se souber que uma palavra-passe deixou de ser segura, pode escolher como responder.
Aceda a Definições e muito mais
>Definições>Palavras-passe e preenchimento> automáticoMicrosoft Password Manager>Verificação de segurança de palavra-passe.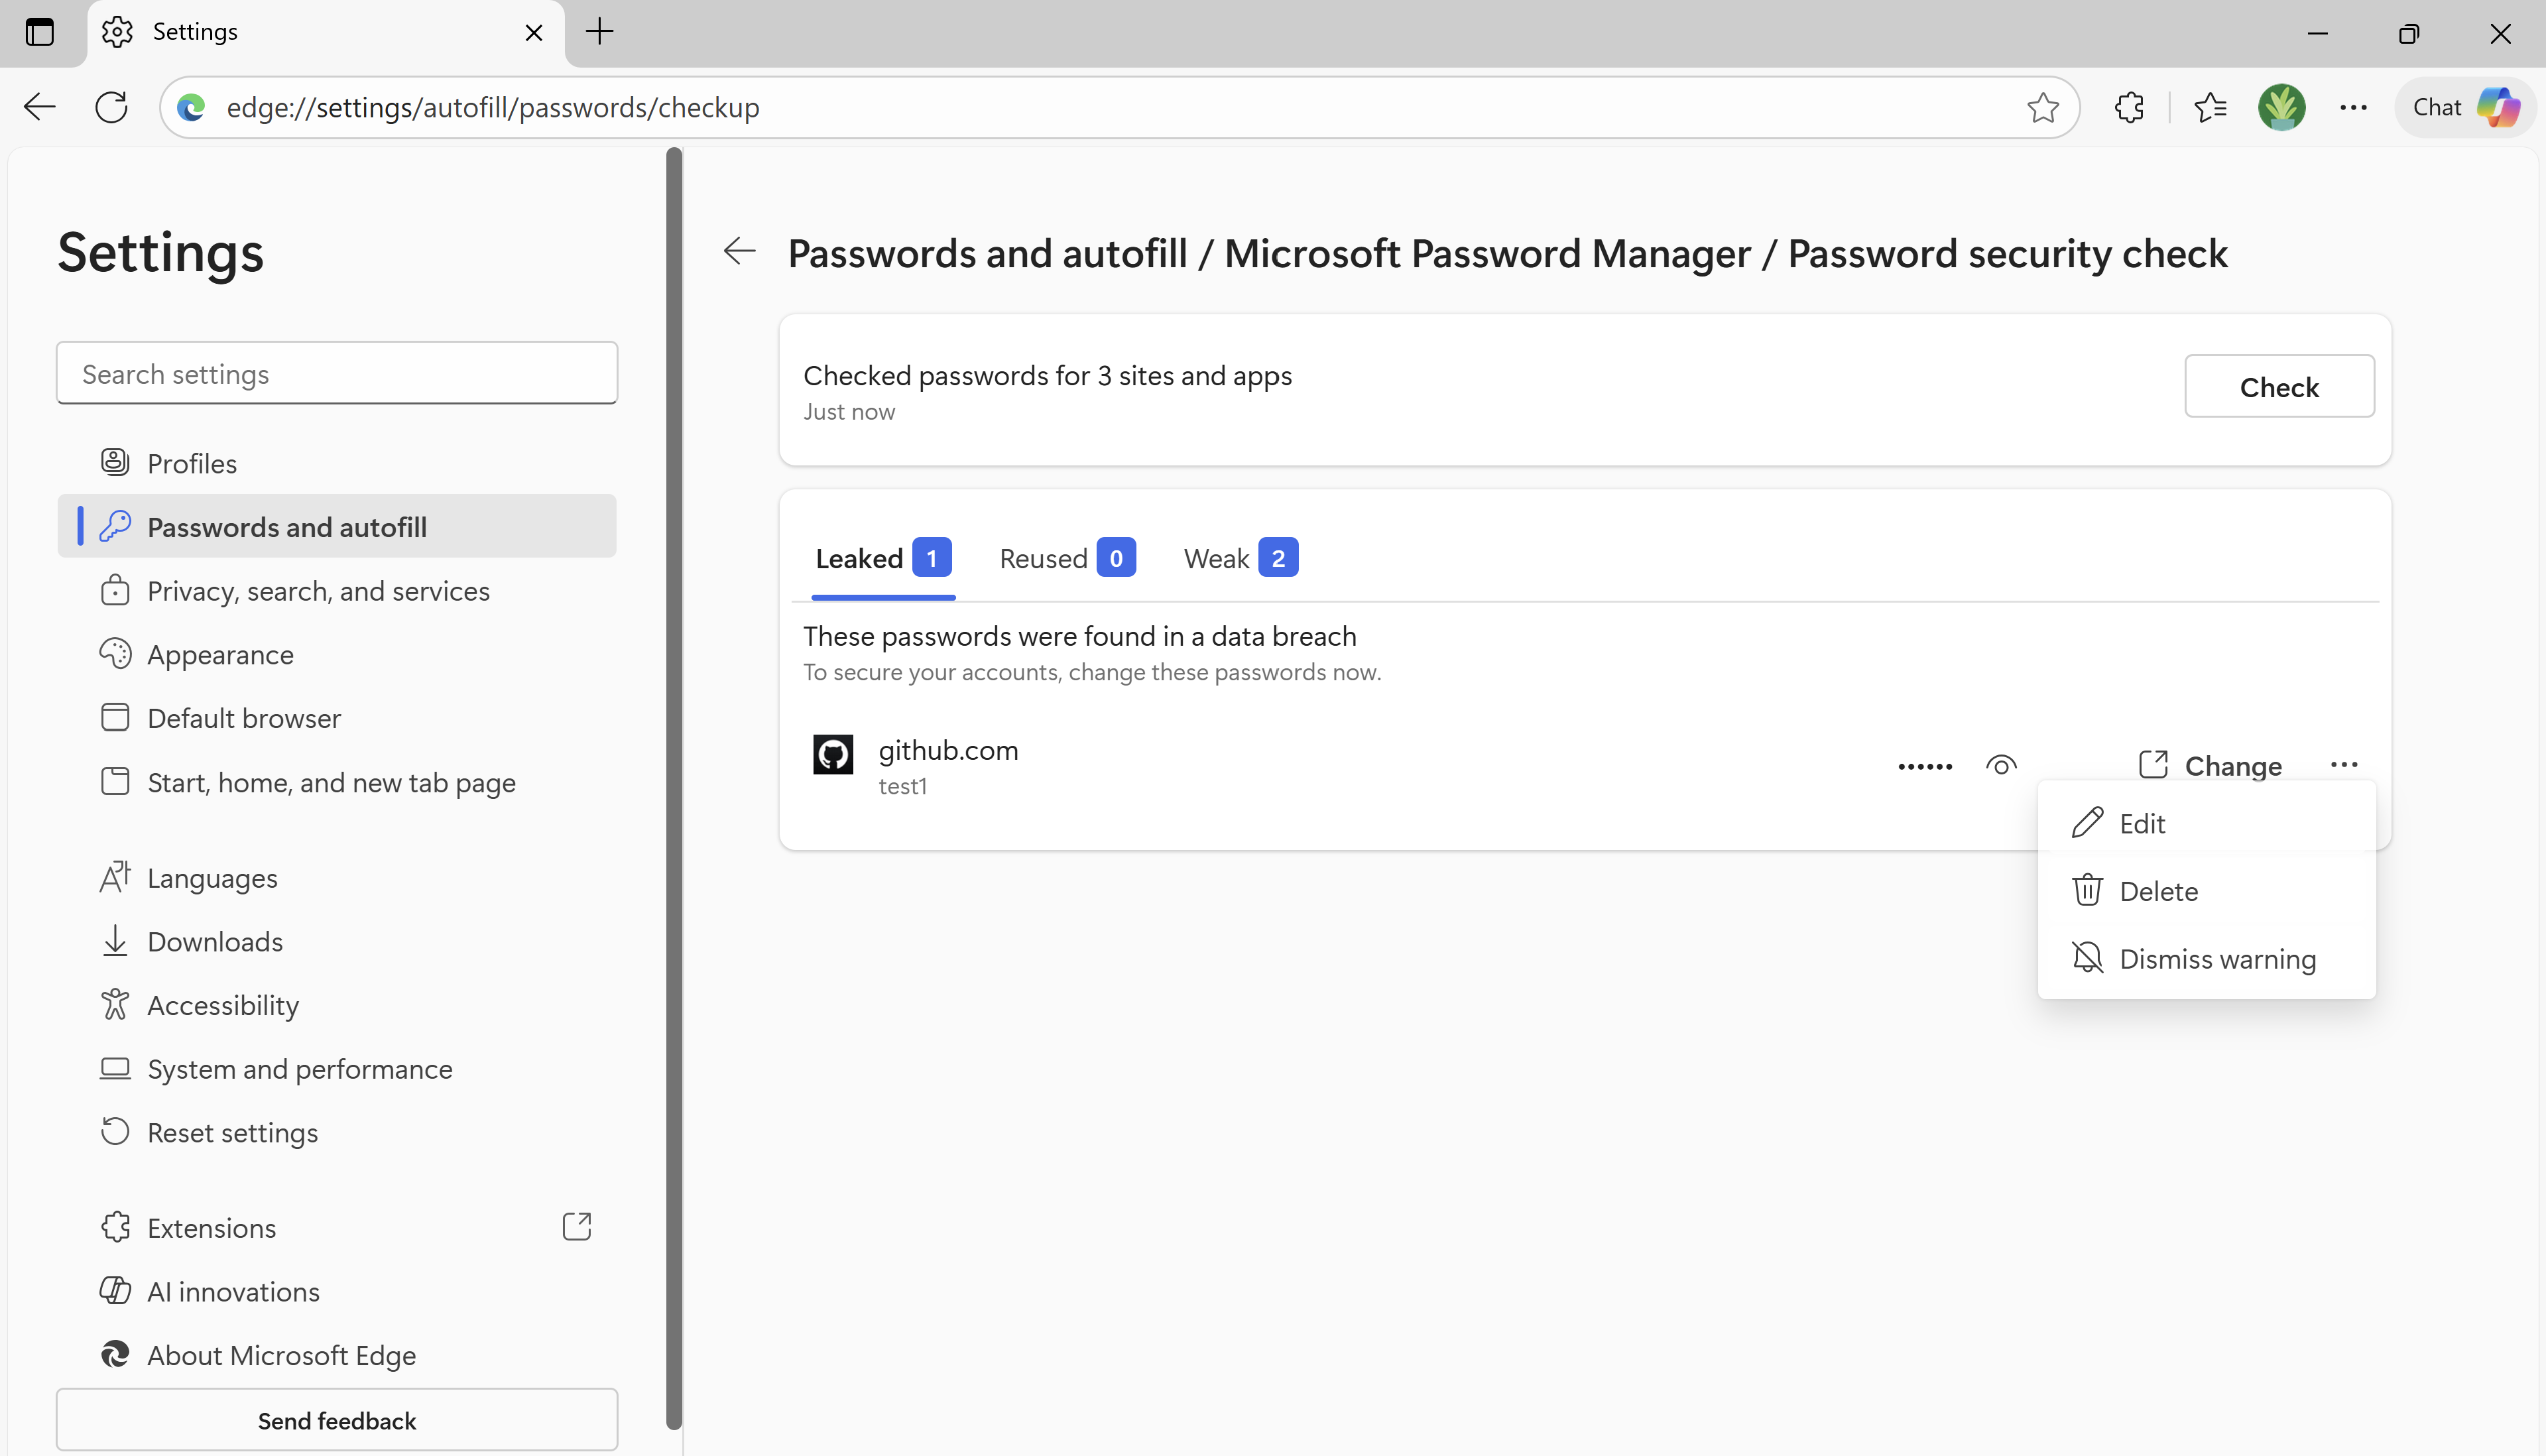
Encontrará listadas aqui todas as suas palavras-passe não seguras. Verificou-se que todas as palavras-passe aqui listadas correspondem às da base de dados de palavras-passe comprometidas e já não são seguras de utilizar. Deve atualizá-las imediatamente.
Para cada palavra-passe de conta listada na página, efetue um dos seguintes procedimentos:
Para alterar a senha, selecione Editar. Será encaminhado para o respetivo site, onde terá de atualizar a sua palavra-passe.
Se uma entrada na lista de palavras-passe comprometidas já não for relevante para si, selecione Dispensar aviso. O Monitor de Palavras-passe adiciona as palavras-passe a uma lista de alertas ignorados.
Se tiver ignorado um alerta, pode restaurá-lo a partir da lista de alertas Ignorados ao selecionar Restaurar aviso.
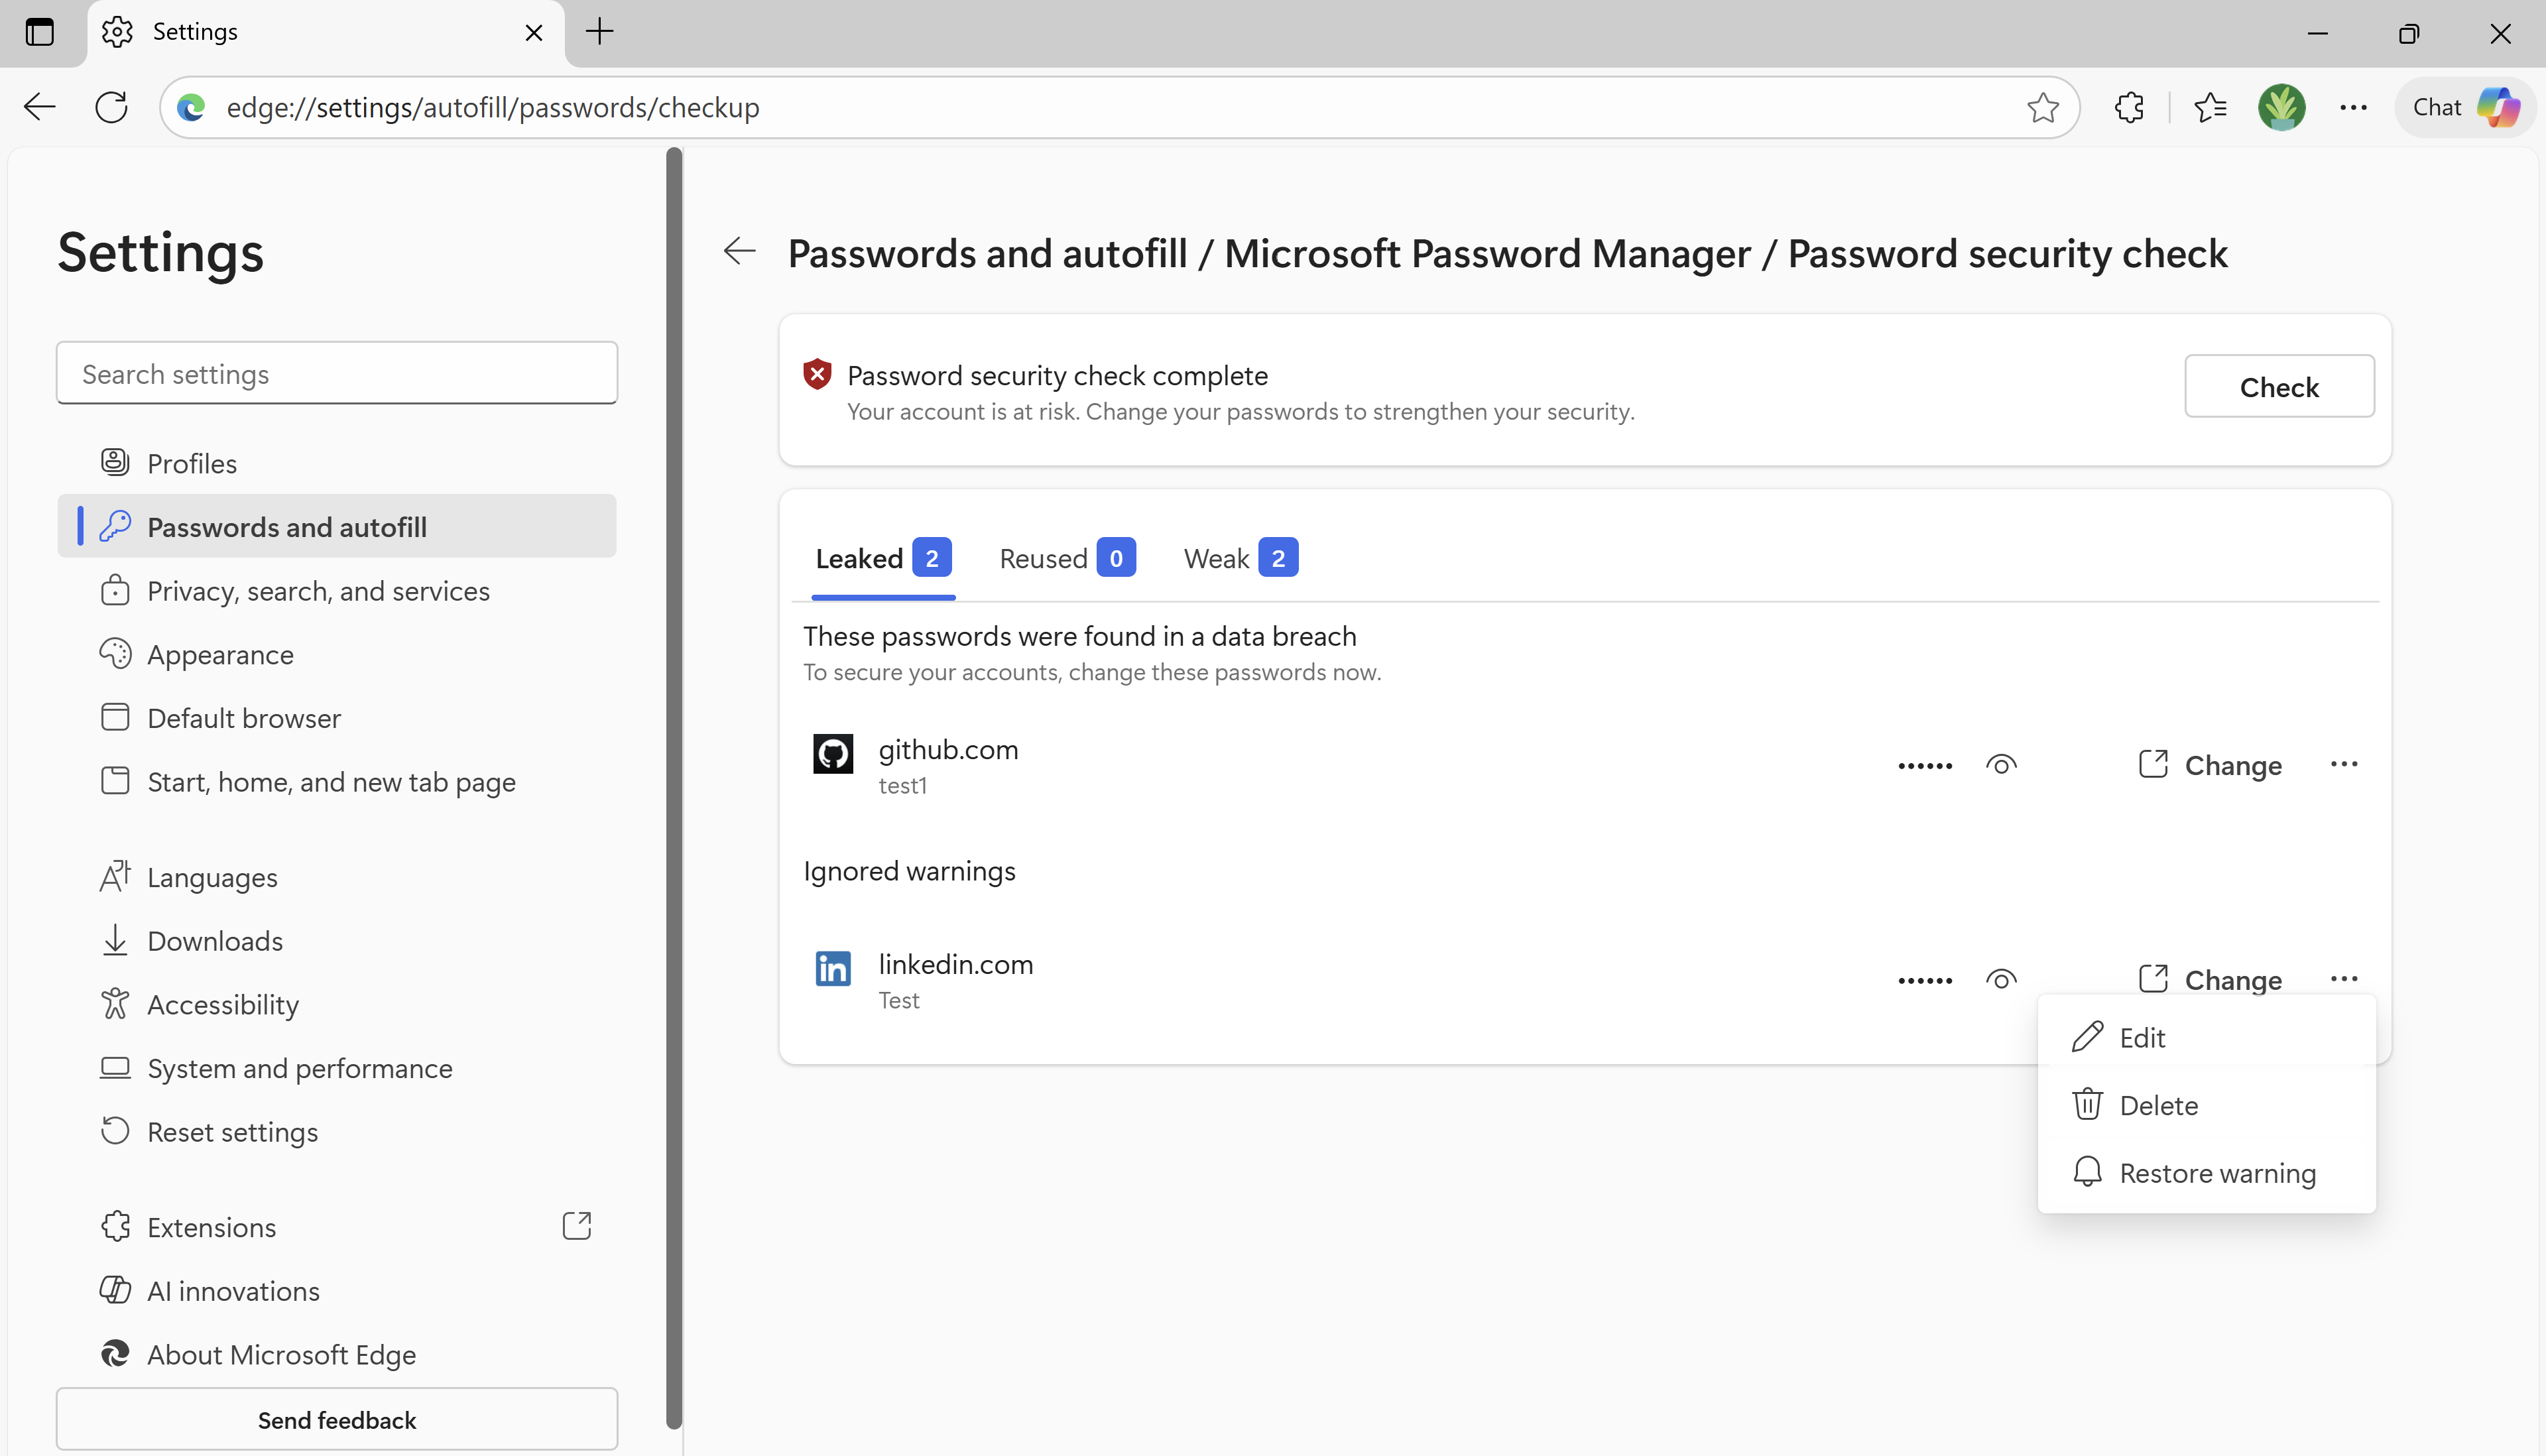
Também tomamos medidas para facilitar a tarefa de atualizar as palavras-passe. O Monitor de Palavras-passe integra agora o conhecido padrão Web de URL. Isso significa que, para sites selecionados (como Github, WordPress, etc.), selecionar o botão Alterar irá levá-lo diretamente para as respectivas páginas de alteração de senha desses sites.
Esta funcionalidade poupa-lhe o tempo que, de outra forma, teria de gastar a navegar até onde pode alterar a palavra-passe desse site.
Sugestão
Não há nenhuma indicação especial para um site que suporta o padrão da Web URL; independentemente disso, o botão Alterar tem o mesmo aspeto.
FAQs
Vejo palavras-passe antigas ou fracas conhecidas listadas como inseguras; Já sei disso.
Independentemente da sua dimensão, qualquer combinação de nome de utilizador e palavra-passe que corresponda a uma na lista será sinalizada como comprometida. Por esse motivo, endereços IP locais ou senhas para roteadores ou sites locais também podem ser incluídos.
As palavras-passe armazenadas no Microsoft Edge são seguras?
As fugas de dados de sites e aplicações de terceiros fazem com que os dados dos utilizadores (incluindo, entre outros, nomes de utilizador e palavras-passe) se tornem públicos. Estas palavras-passe não são iguais às palavras-passe armazenadas no Microsoft Edge.
O Microsoft Edge apenas verifica as palavras-passe guardadas no browser relativamente à lista conhecida de credenciais comprometidas e alerta-o se as suas contas estiverem em risco.
Sinalizar algumas das palavras-passe armazenadas na lista como comprometidas não implica de forma alguma que as palavras-passe armazenadas no Microsoft Edge tenham sido expostas de alguma forma. É apenas uma indicação de que essas senhas agora estão em domínio público como resultado de vazamentos de dados de terceiros e não são mais seguras de usar.
As palavras-passe armazenadas no browser estão agora mais seguras porque o Monitor de Palavras-passe avisa-o sobre as suas palavras-passe não seguras para que possa alterá-las.
Por que motivo as palavras-passe estão a vazar? O Microsoft Edge não está a protegê-los?
Um alerta de senha vazada é exibido quando uma ou mais senhas correspondem às encontradas em uma lista de credenciais roubadas.
Tais listas surgem na internet de tempos em tempos. São publicadas porque uma aplicação ou site foi violado algures na Web. É importante notar que estas fugas não têm nada a ver especificamente com o Microsoft Edge ou quaisquer outras aplicações da Microsoft. Suas senhas não foram vazadas do Microsoft Edge; A lista de credenciais foi proveniente de outra aplicação ou site.
Além disso, o momento em que este alerta é apresentado não costuma ser igual ao momento em que as credenciais foram divulgadas pela primeira vez online. O vazamento real poderia ter acontecido a qualquer momento, de apenas alguns dias antes a vários anos atrás. Independentemente disso, isso ainda significa que as senhas sobre as quais você está sendo avisado estão comprometidas e não são mais seguras de usar.
Como posso confiar em você com minhas senhas se você continua me enviando alertas de que elas foram vazadas?
O Microsoft Edge não é responsável por fuga das suas credenciais online; Estes foram comprometidos quando outra aplicação ou site foi violado. O Monitor de Palavras-Passe do Microsoft Edge analisa as suas palavras-passe guardadas com base numa base de dados de credenciais conhecidas que sofreram fugas de informações e informa-o quando as suas palavras-passe foram comprometidas.
Todas as suas palavras-passe são analisadas automaticamente da primeira vez que ativar esta funcionalidade. Depois disso, qualquer palavra-passe que utilizar, guardar ou atualizar será automaticamente analisada. Claro, você pode executar uma verificação por conta própria a qualquer momento para todas as suas senhas salvas, indo para edge://settings/autofill/passwords/checkup.
Eu fiz algo errado que causou isso?
Não—para a maioria dos usuários, eles não tomaram uma ação específica que fez com que suas senhas aparecessem em um vazamento online. Atores mal-intencionados roubam informações de aplicativos e sites, não do dispositivo de um usuário.
As senhas geradas pelo navegador são mais propensas a vazamentos?
As palavras-passe geradas pelo browser não são mais suscetíveis a serem comprometidas. O facto de ter escolhido um conjunto de carateres completamente aleatório como palavra-passe (em vez de, por exemplo, reutilizar uma palavra-passe existente) torna-as relativamente mais seguras do que outras palavras-passe que poderia utilizar.
Quando ocorreram fugas das minhas palavras-passe?
O vazamento de senha sobre o qual você está sendo avisado pode ter acontecido a qualquer momento, de alguns dias a alguns anos atrás! Sempre que ocorreu a fuga, assim que a palavra-passe for tornada pública, a sua utilização já não é segura.
Como devo proceder para sabe se deve ou não tomar medidas? Por favor, adicione algum contexto e compartilhe detalhes sobre esses vazamentos de dados.
As palavras-passe guardadas sinalizadas como comprometidas são agora informações públicas e não devem ser utilizadas. Pondere alterar estas palavras-passe, especialmente se as estiver a utilizar para contas confidenciais como o seu e-mail ou banco. Como a Microsoft armazena apenas a lista de senhas vazadas, não podemos compartilhar o tempo e a origem desses vazamentos. No entanto, essa informação não é tão importante quanto o resultado final — que esses pares de senhas não são mais seguros de usar e devem ser alterados o mais rápido possível.
Você pode compartilhar logs comigo para explicar como isso aconteceu apesar do uso de VPN e software antivírus?
A exposição da palavra-passe numa lista online não está relacionada com a segurança do seu dispositivo atual. A utilização de um antivírus ou de outro software de segurança (como VPN) não tem qualquer influência na possibilidade de as suas palavras-passe serem comprometidas, uma vez que as palavras-passe não são roubadas diretamente do seu dispositivo ou navegador, mas sim dos servidores de outra aplicação ou site.
Quão preocupado eu deveria estar por ter recebido um relatório dizendo que 12 senhas vazaram, mas não diz quando — então eu não tenho ideia de quais e que ação preciso tomar?
Todas as palavras-passe sinalizadas como não seguras devem ser alteradas o mais rapidamente possível, em especial nos sites que utiliza e que contêm informações pessoais confidenciais que pretende proteger, tais como o e-mail ou a conta bancária.
Eu continuo recebendo mensagens sobre vazamentos, mesmo depois de excluir contas ou sobre contas que não me interessam.
A frequência dos alertas foi atualizada, juntamente com a adição de mais opções para desativar alertas que já não deseja ver, dando-lhe mais controlo. Agora pode desativar o alerta no site.
E se eu não fizer nada em relação às minhas palavras-passe comprometidas?
Os hackers usam scripts automatizados para tentar diferentes combinações de nome de usuário e senha roubados para sequestrar as contas das pessoas. Se uma das suas contas for assumida, pode ser vítima de transações fraudulentas, roubo de identidade, transferências não autorizadas de dinheiro ou outras atividades ilegais.
Não atualizar a sua palavra-passe vazada expõe-o aos riscos acima. Recomendamos que altere as suas palavras-passe comprometidas o mais rapidamente possível.
Estou preocupado com o preenchimento automático inserindo credenciais em um site de phishing.
Pode optar por utilizar a funcionalidade "palavra-passe principal" para exigir autenticação antes do preenchimento automático. Desta forma, o preenchimento automático só funcionará quando o autorizar. Para obter mais detalhes, aceda a Privacidade adicional para as palavras-passe guardadas.
Por que motivo está ativado para mim? Eu não quero usá-lo.
Para alguns utilizadores, esta capacidade é ativada automaticamente (pode obter mais detalhes sobre a ativação automática do Monitor de Palavras-passe). Em geral, o Monitor de Palavras-passe é uma funcionalidade que todos os utilizadores deveriam ter ativada, uma vez que ajuda a impedir que atacantes acedam às suas informações pessoais. No entanto, se pretender desativá-lo, é fácil fazê-lo acedendo ao edge://settings/passwords.