
Resumo
A Microsoft tem conhecimento do PetitPotam que pode ser utilizado para atacar controladores de domínio do Windows ou outros servidores do Windows. O PetitPotam é um ataque de reencaminhamento NTLM clássico e este tipo de ataque foi anteriormente documentado pela Microsoft, juntamente com várias opções de mitigação para proteger os clientes. Por exemplo: 974926 Aviso de Segurança da Microsoft.
Para evitar ataques de retransmissão NTLM em redes com NTLM ativado, os administradores de domínio devem assegurar que os serviços que permitem a autenticação NTLM utilizam proteções como a Proteção Alargada para Autenticação (EPA) ou funcionalidades de assinatura como a assinatura SMB. A PetitPotam tira partido dos servidores em que os Serviços de Certificados do Active Directory (AD CS) não estão configurados com proteções para Ataques de Reencaminhamento NTLM. As mitigações abaixo descrevem aos clientes como proteger seus servidores AD CS contra esses ataques.
Está potencialmente vulnerável a este ataque se estiver a utilizar os Serviços de Certificados do Active Directory (AD CS) com qualquer um dos seguintes serviços:
- Inscrição na Web de Autoridade de Certificação
- Serviço Web de Inscrição de Certificado
Atenuação
Se o seu ambiente for potencialmente afetado, recomendamos as seguintes mitigações:
Mitigação primária
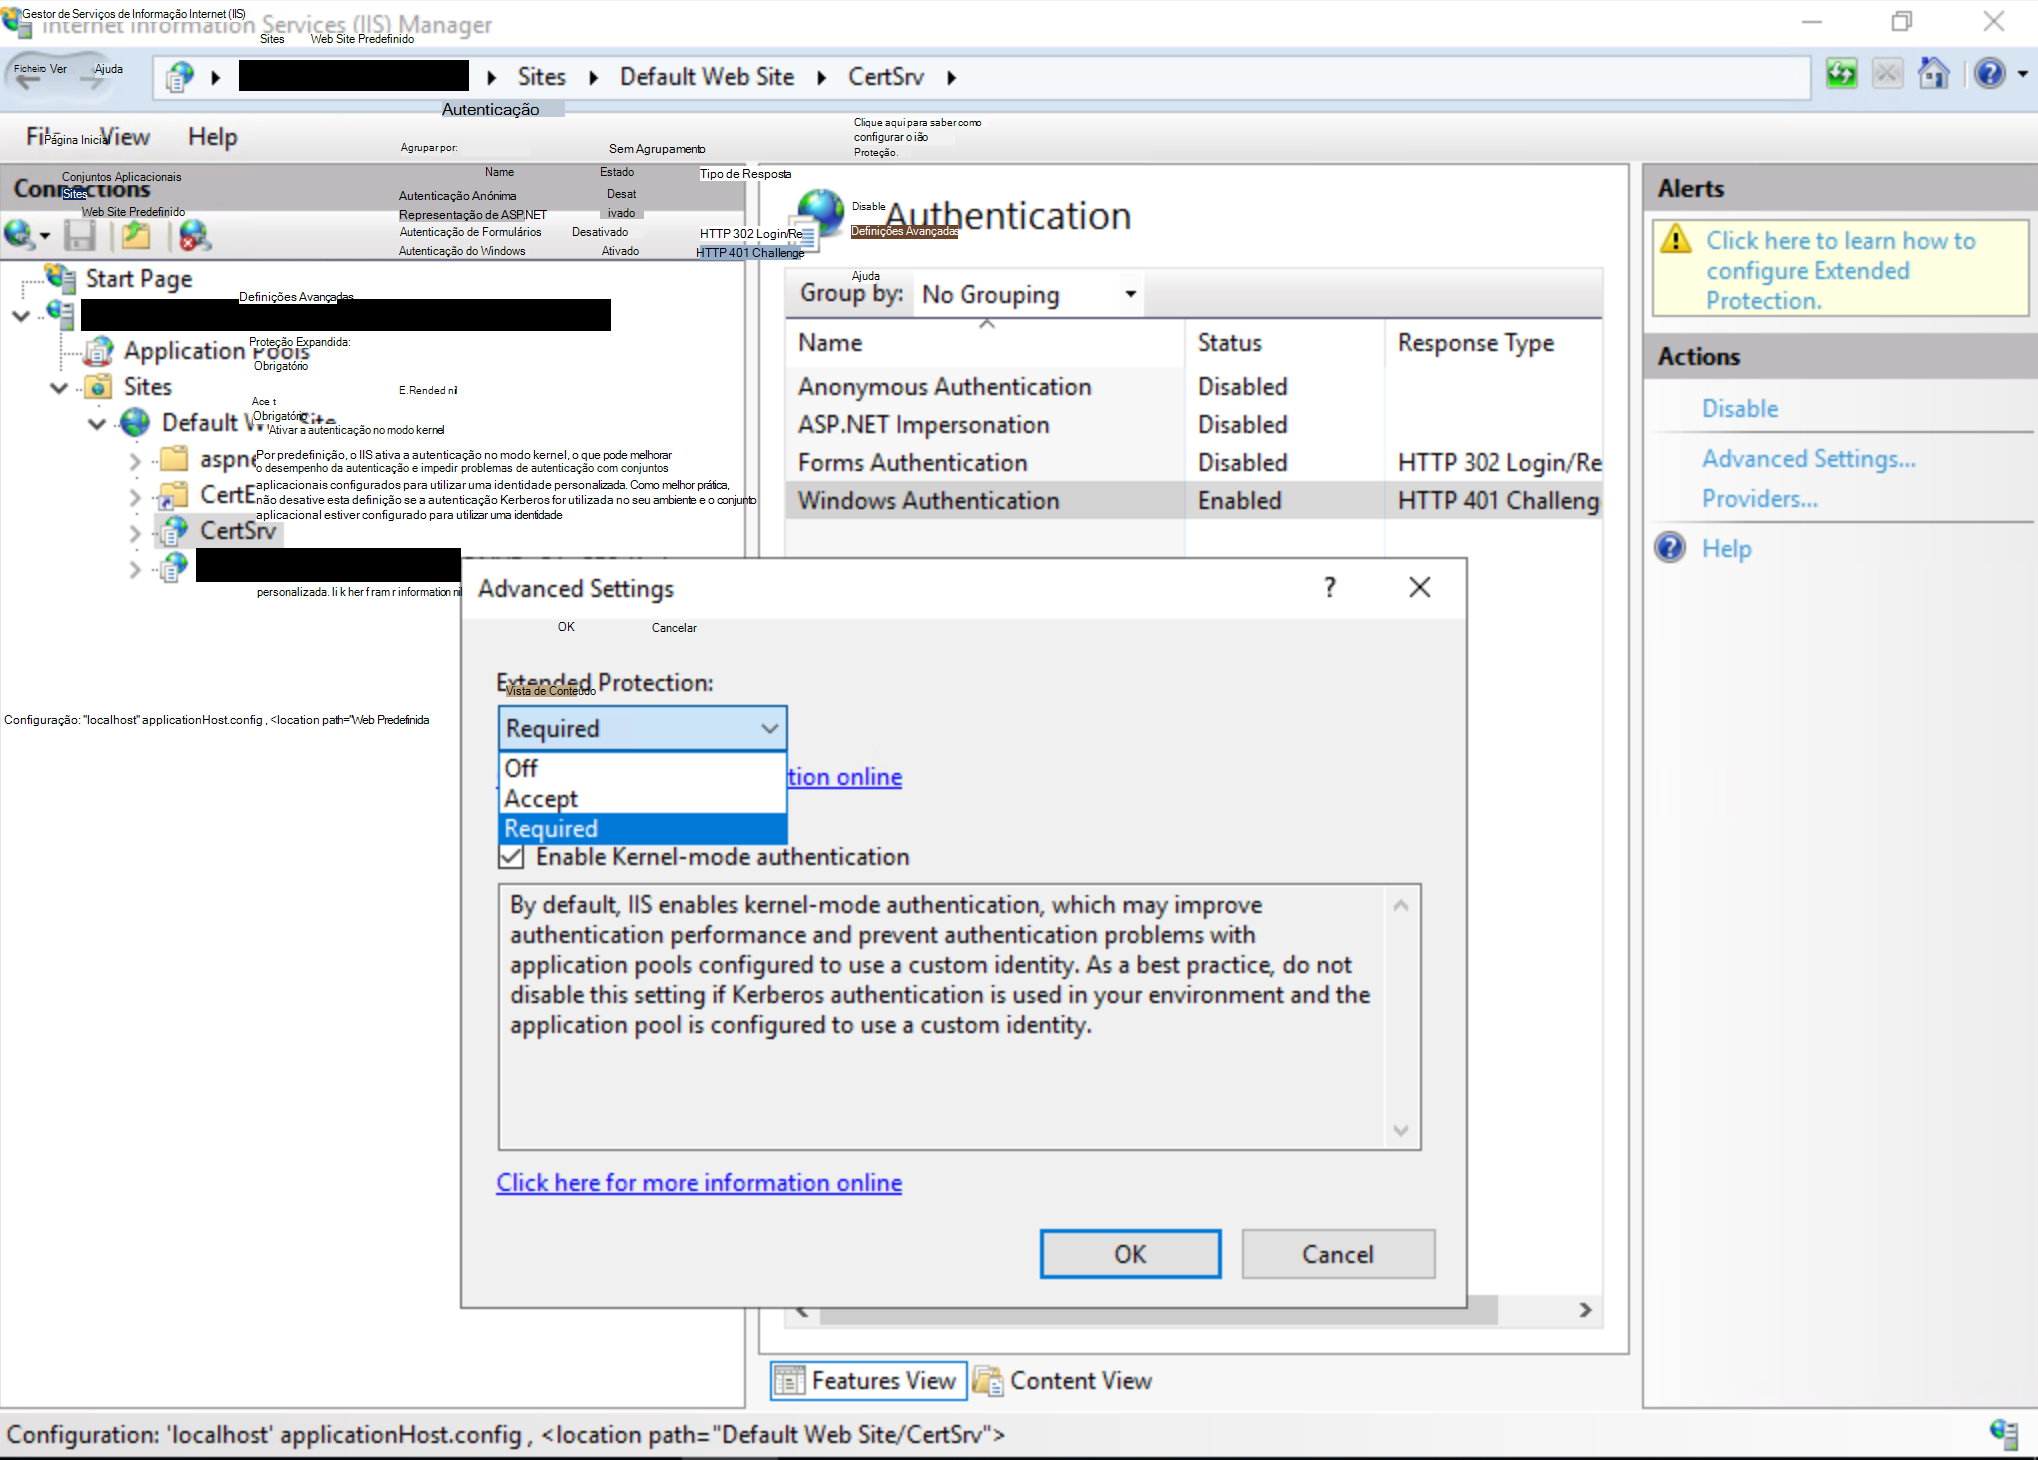
Recomendamos habilitar o EPA e desabilitar o HTTP nos servidores AD CS. Abra o Gerenciador dos Serviços de Informações da Internet (IIS) e faça o seguinte:
Habilite o EPA para o registro na Web da autoridade de certificação, sendo necessário a opção mais segura e recomendada:
Habilite o EPA para o Serviço Web de Registro de Certificado, sendo necessário a opção mais segura e recomendada:
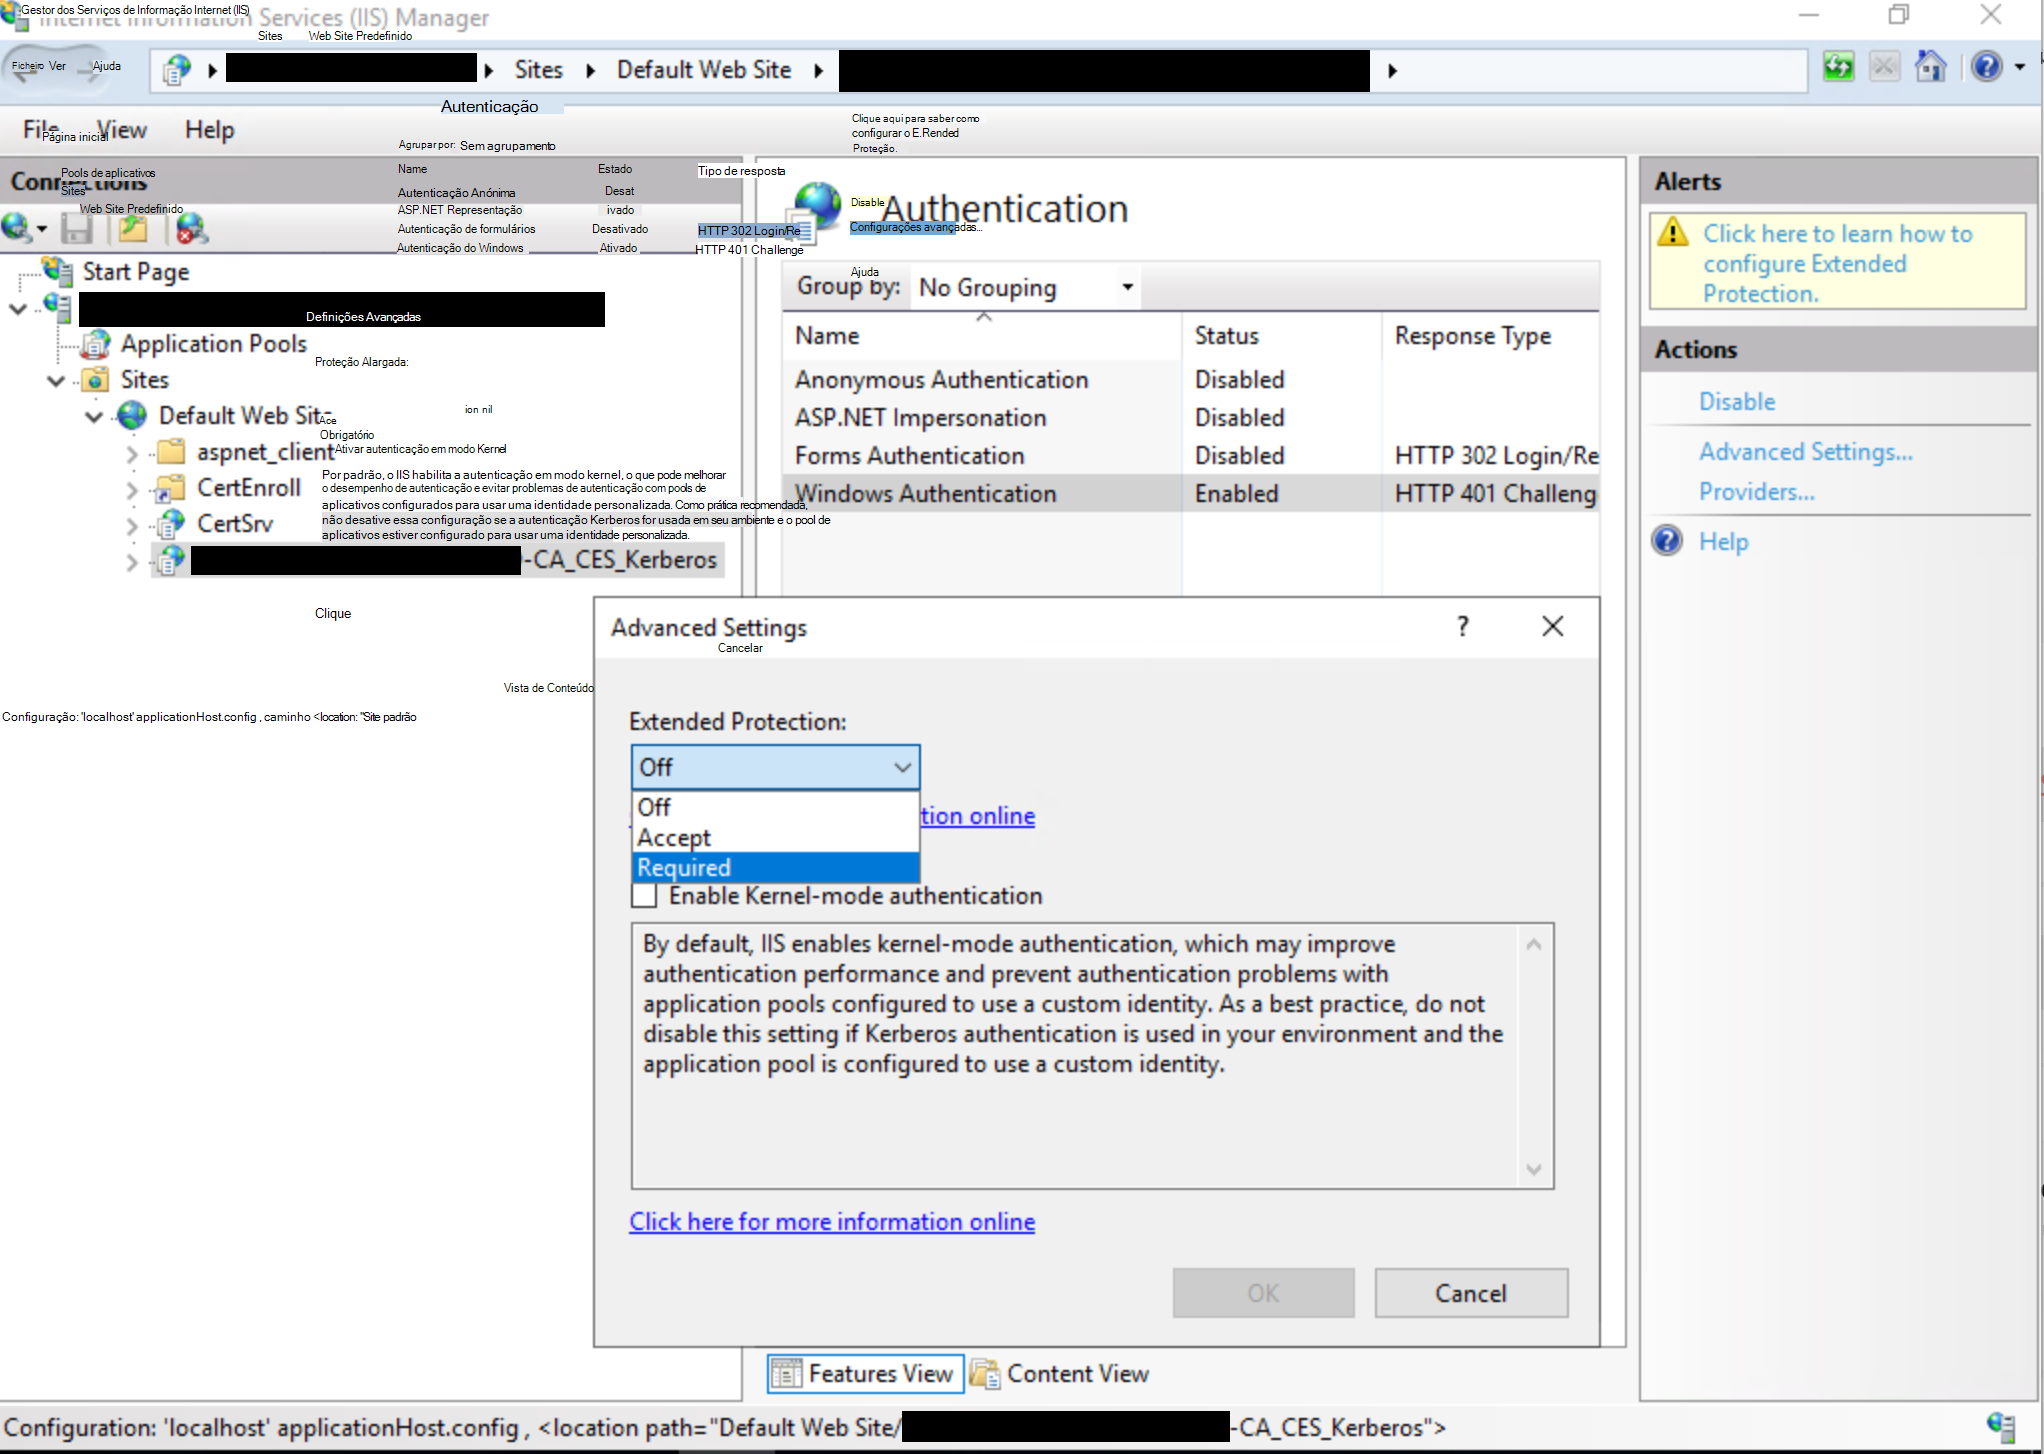
Depois de habilitar o EPA na interface do usuário, o arquivo de Web.config criado pela função CES em <%windir%>\systemdata\CES\<CA Name>_CES_Kerberos\web.config também deve ser atualizado adicionando <o conjunto extendedProtectionPolicy> com um valor de WhenSupported ou Always dependendo da opção Extended Protection selecionada na interface do usuário do IIS acima.
Nota
A definição Always é utilizada quando a IU está definida como Required, que é a opção recomendada e mais segura.
Para obter mais informações sobre as opções disponíveis para extendedProtectionPolicy, consulte <transporte> de <basicHttpBinding>. As definições utilizadas mais provavelmente são as seguintes:
<binding name="TransportWithHeaderClientAuth">
     <security mode="Transport">
         <transport clientCredentialType="Windows">
         <extendedProtectionPolicy policyEnforcement="Always" />
         </transport>
         <message clientCredentialType="None" establishSecurityContext="false" negotiateServiceCredential="false" />
     </security>
     <readerQuotas maxStringContentLength="131072" />
</binding>
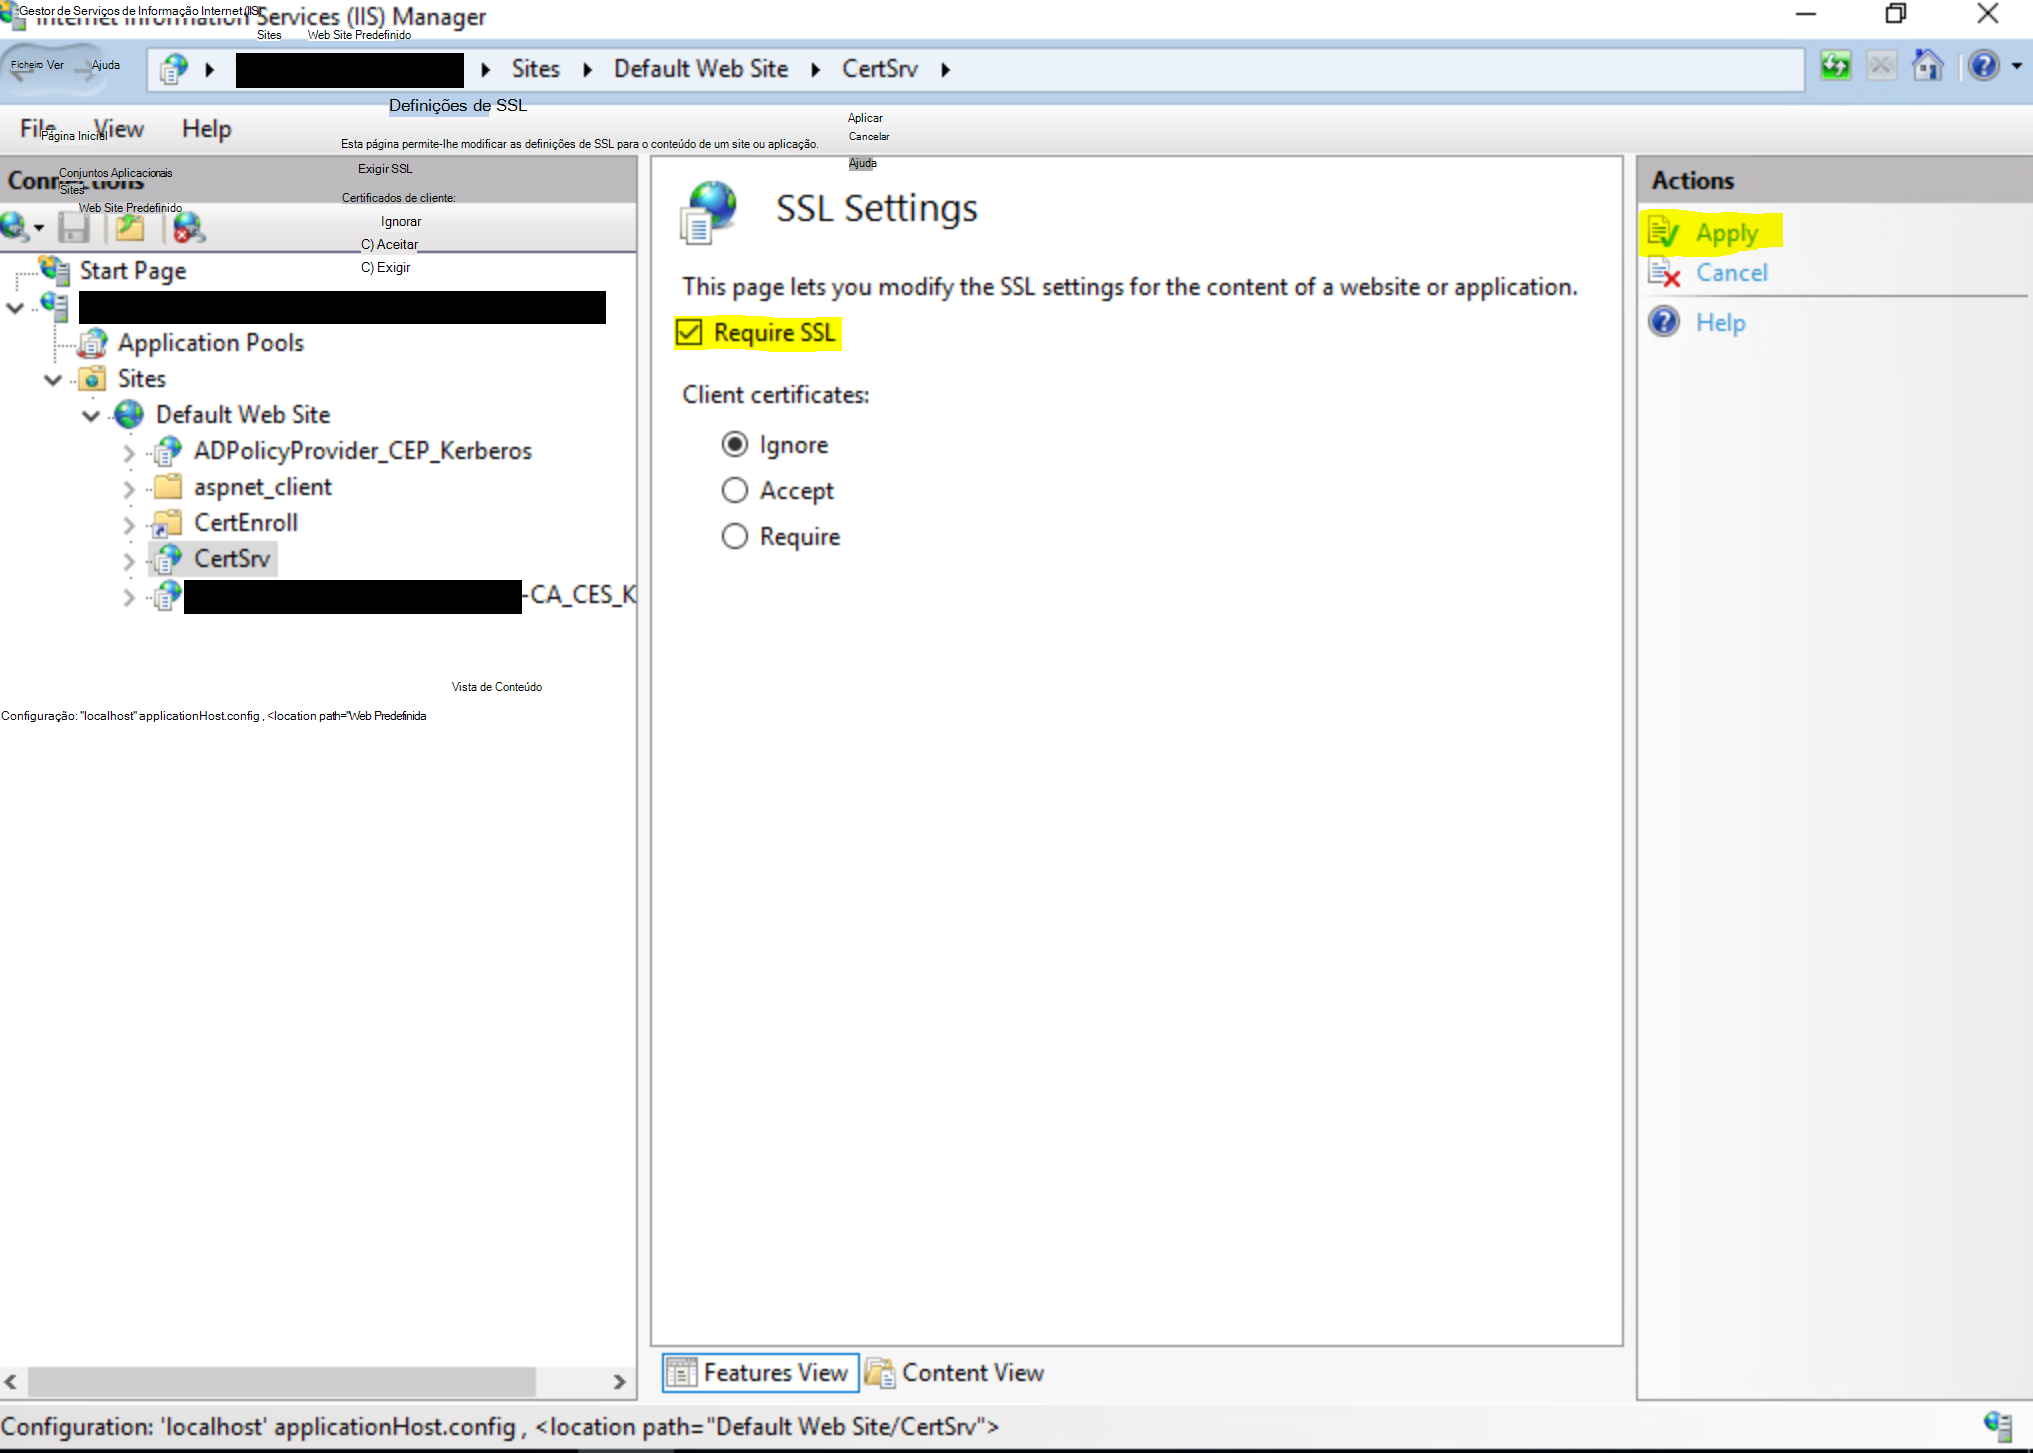
Habilite Exigir SSL, que habilitará apenas conexões HTTPS.
Importante
Depois de concluir as etapas acima, você precisará reiniciar o IIS para carregar as alterações. Para reiniciar o IIS, abra uma janela de Linha de Comandos elevada, escreva o seguinte comando e, em seguida, prima ENTER:
iisreset /restart
Observação Este comando pára todos os serviços do IIS que estão em execução e, em seguida, reiniciá-los.
Mitigação adicional
Além das mitigações principais, recomendamos que desative a autenticação NTLM sempre que possível. As seguintes mitigações estão listadas por ordem, de mais seguras para menos seguras:
- Desative a Autenticação NTLM no controlador de domínio do Windows. Isso pode ser feito seguindo a documentação em Segurança de rede: Restringir NTLM: autenticação NTLM neste domínio.
- Desative o NTLM em qualquer Servidores AD CS no seu domínio utilizando a política de grupo Segurança de rede: Restringir NTLM: tráfego NTLM de entrada. Para configurar este GPO, abra o Política de Grupo e vá para Configuração do Computador ->Configurações do Windows ->Configurações de Segurança -Políticas Locais ->>Opções de Segurança e defina Segurança de rede: Restringir NTLM: tráfego NTLM de entrada para Negar Todas as Contas ou Negar Todas as Contas de Domínio. Se necessário, você pode adicionar exceções conforme necessário usando a configuração Segurança de rede: Restringir NTLM: Adicionar exceções de servidor neste domínio.
- Desative o NTLM para os Serviços de Informação Internet (IIS) nos Servidores AD CS no seu domínio que executam os serviços "Inscrição Web da Autoridade de Certificação" ou "Serviço Web de Inscrição de Certificado".
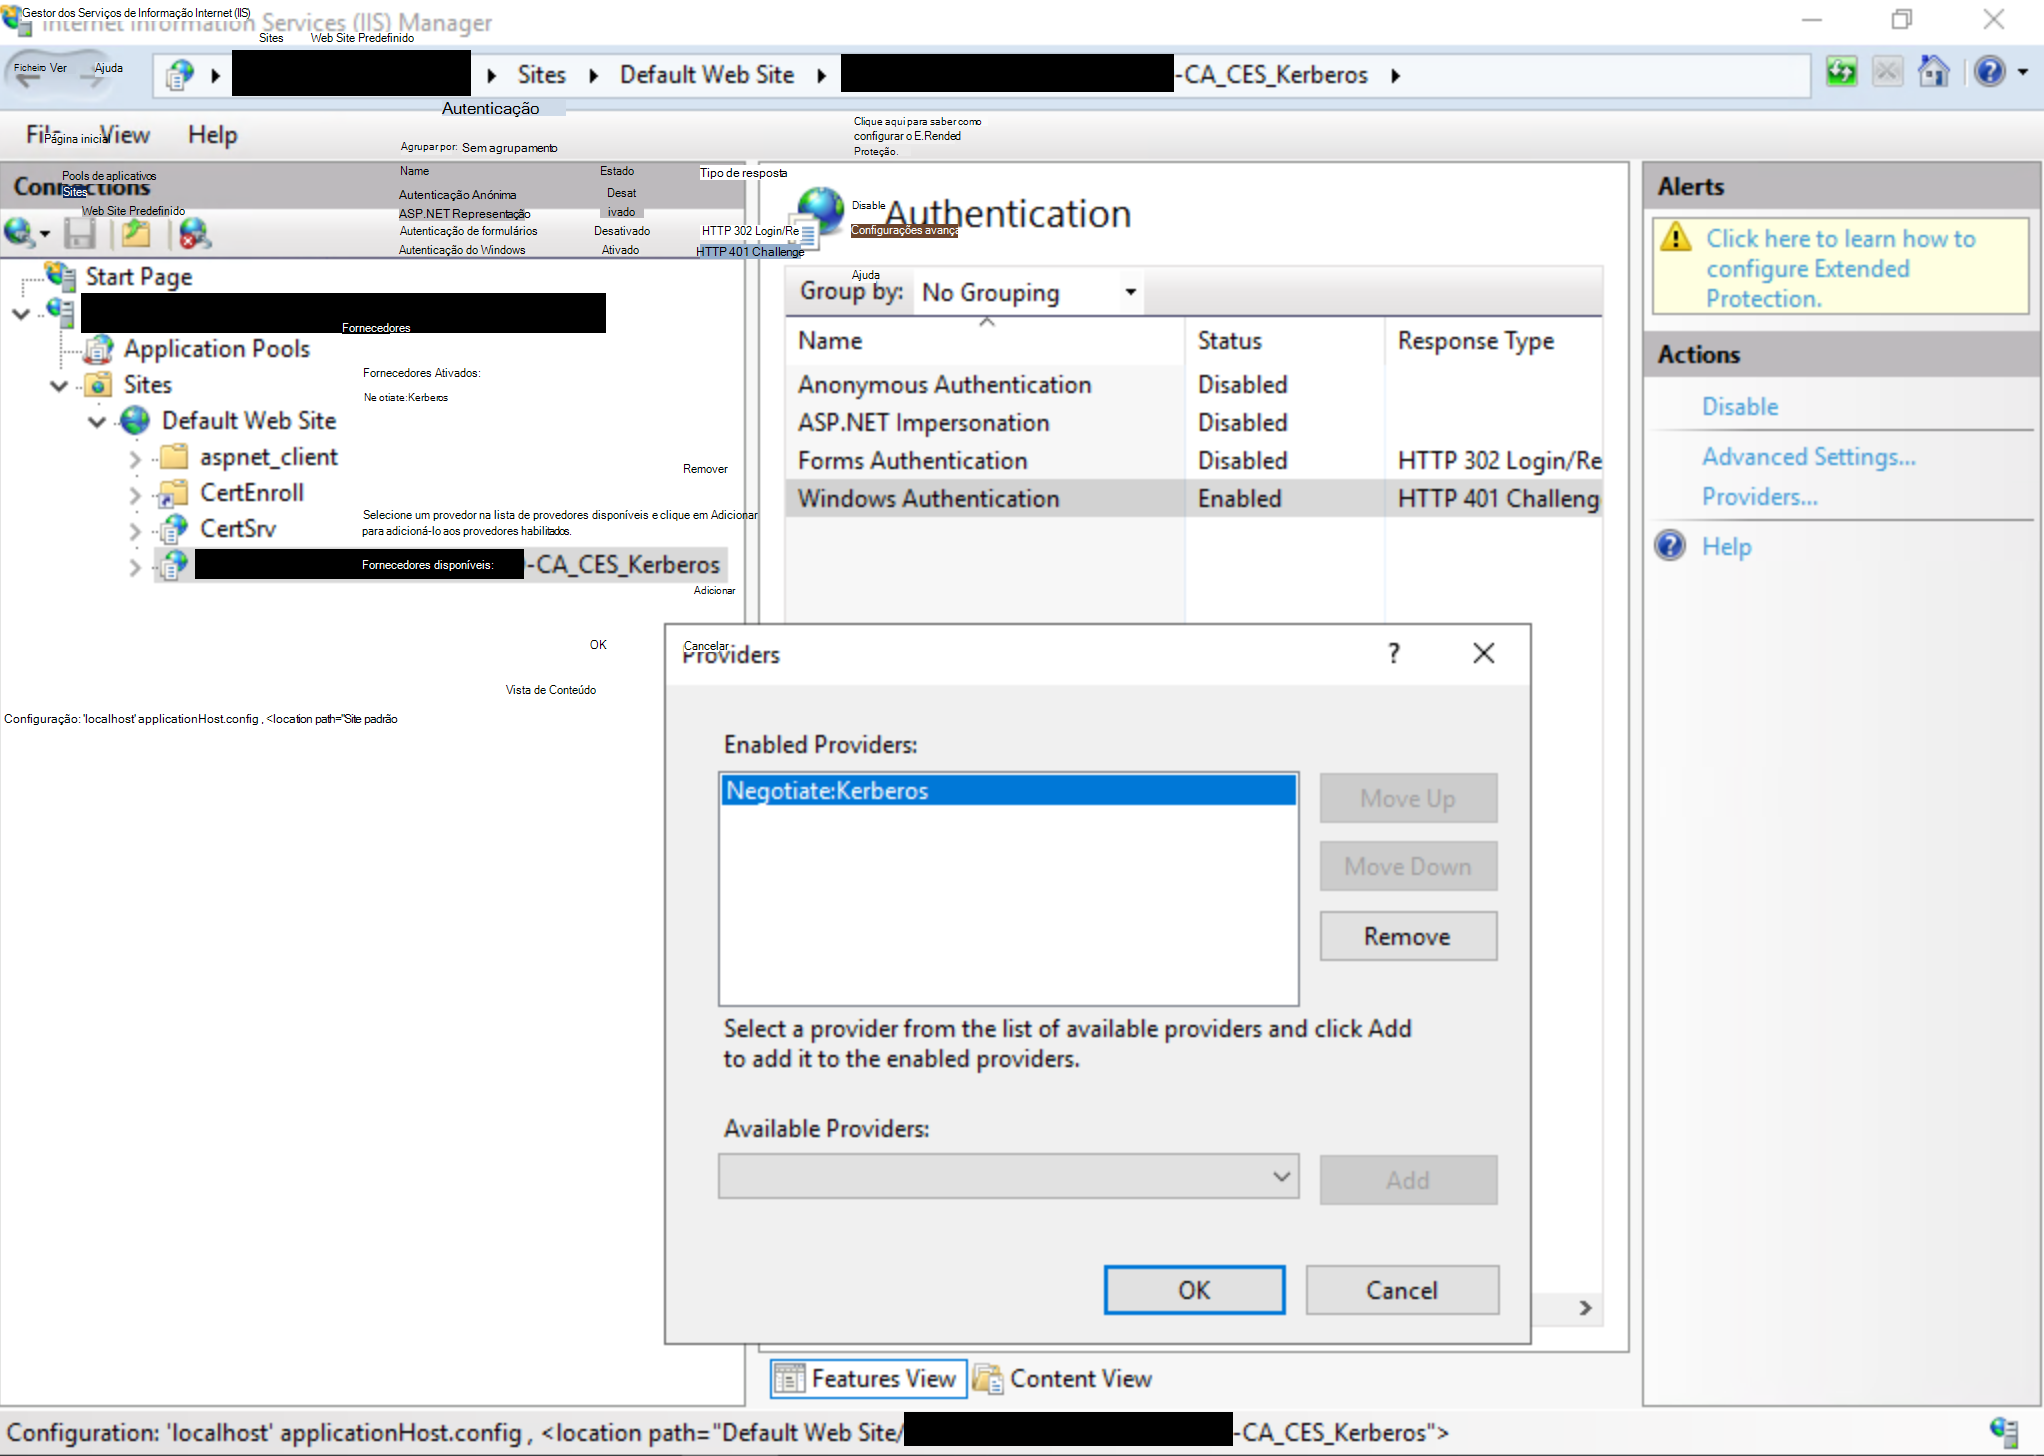
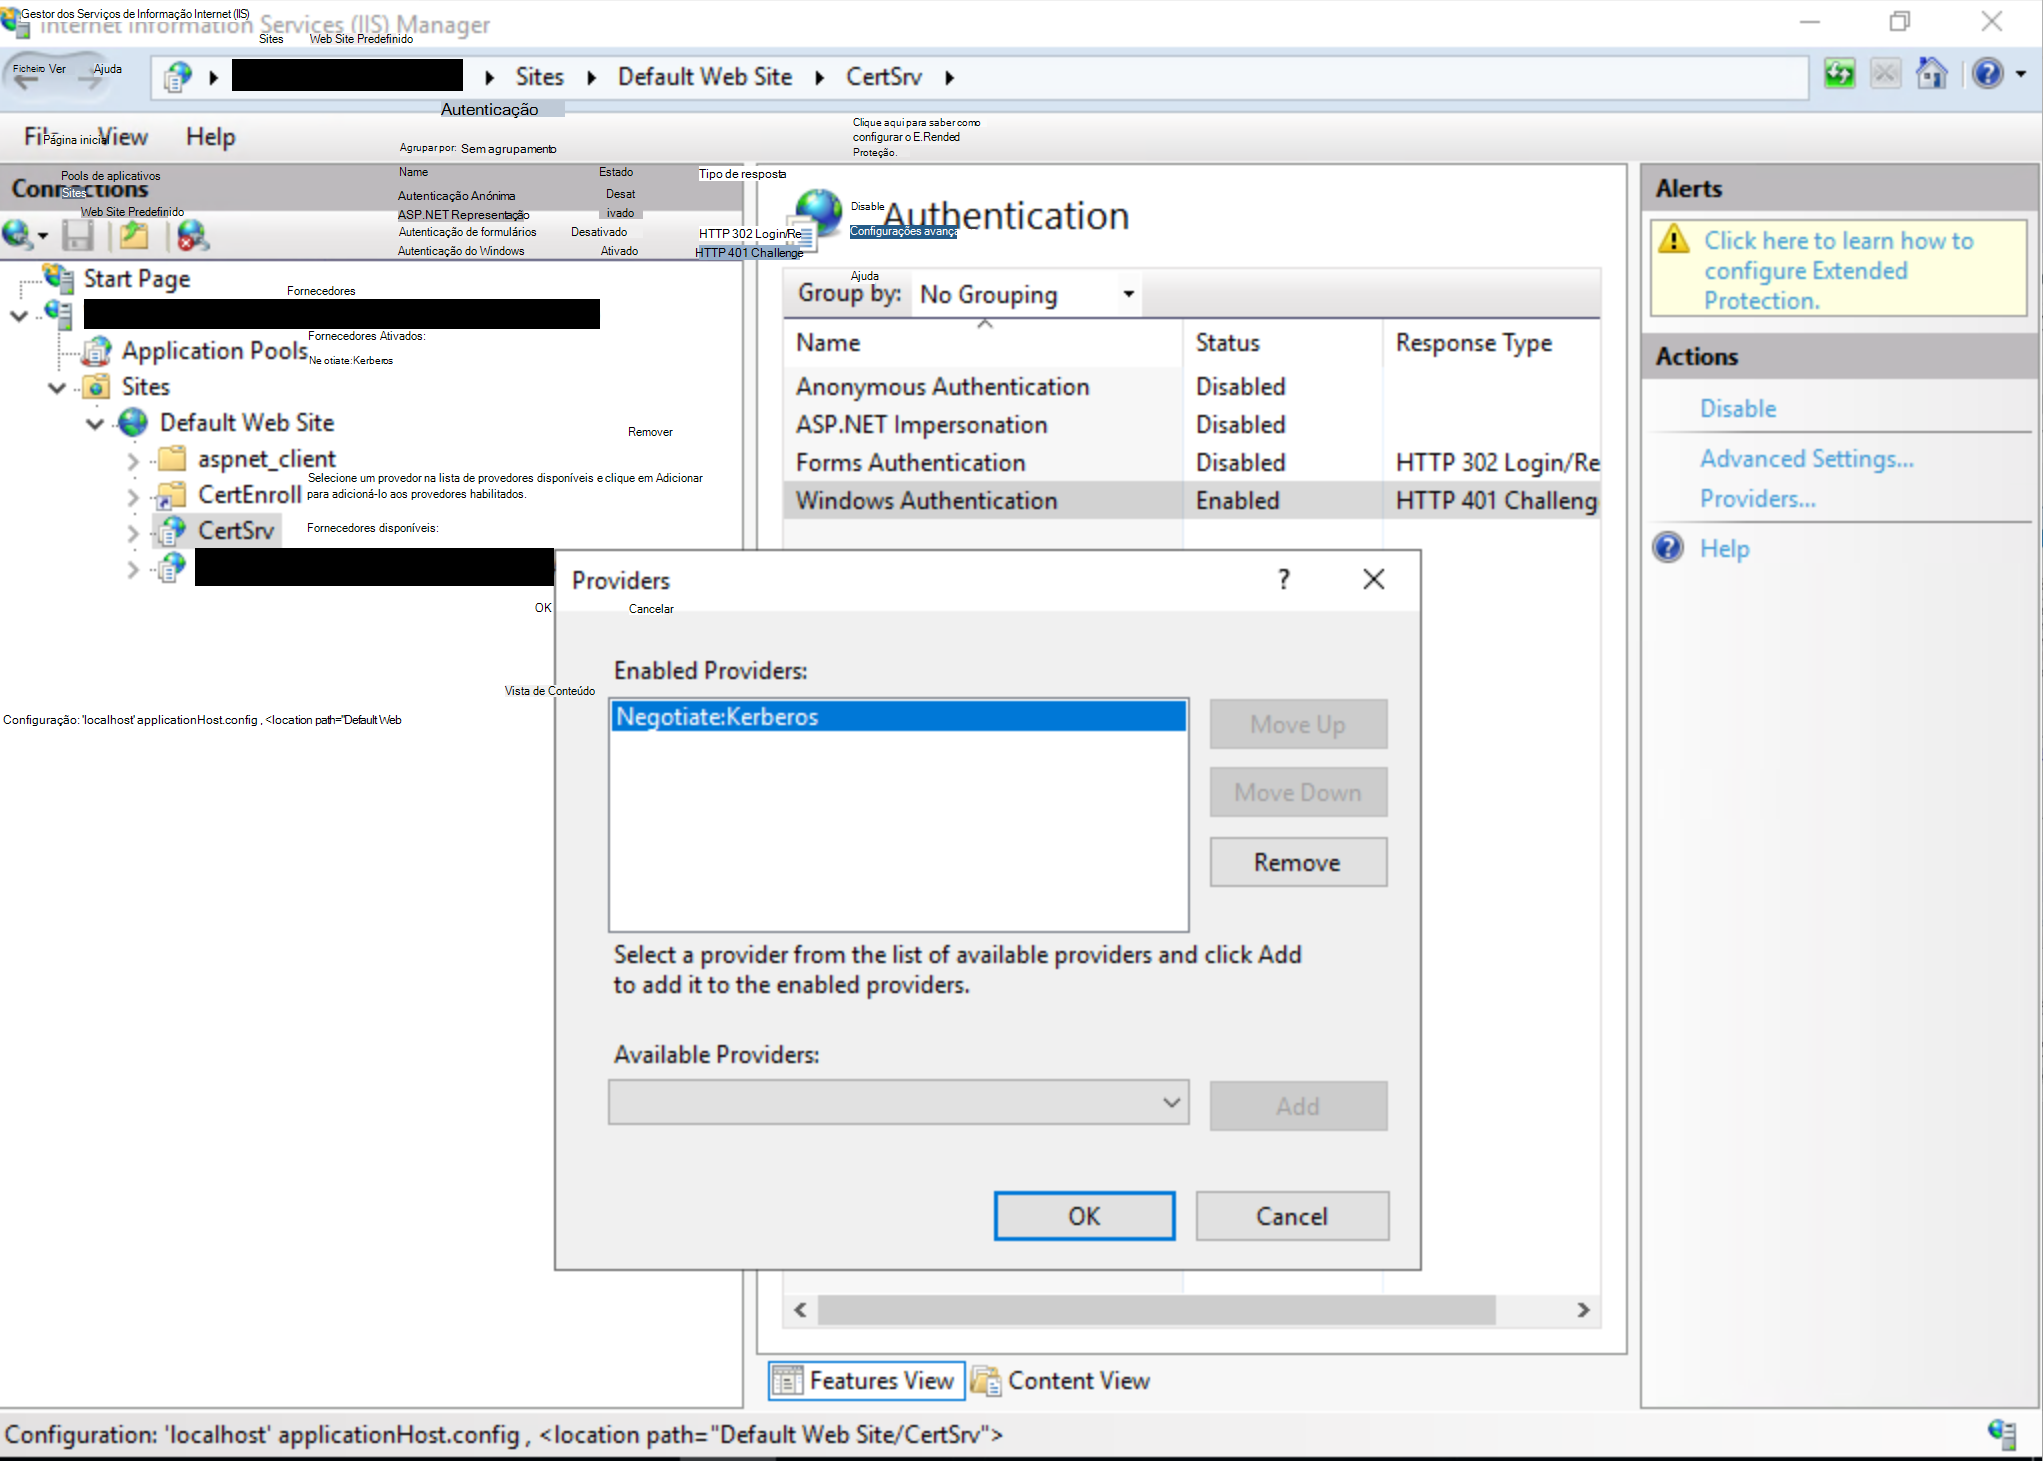
Para fazer isso, abra a interface do usuário do Gerenciador do IIS, defina a autenticação do Windows como Negotiate:Kerberos:
Importante
Depois de concluir as etapas acima, você precisará reiniciar o IIS para carregar as alterações. Para reiniciar o IIS, abra uma janela de Linha de Comandos elevada, escreva o seguinte comando e, em seguida, prima ENTER:
iisreset /restart
Observação Este comando pára todos os serviços do IIS que estão em execução e, em seguida, reiniciá-los.
Para obter mais informações, consulte o Comunicado de Segurança da Microsoft ADV210003