
Важно! В этой статье содержатся сведения о том, как понизить уровень параметров безопасности или отключить функции безопасности на компьютере. Эти изменения можно внести, чтобы обойти определенную проблему. Перед внесением этих изменений рекомендуется оценить риски, связанные с реализацией этого обходного решения в конкретной среде. Если вы реализуете это обходное решение, выполните все необходимые дополнительные действия для защиты компьютера.
Сводка
Данное обновление для системы безопасности устраняет несколько уязвимостей в Microsoft Windows. Уязвимости могут позволить повысить привилегии, если злоумышленник запустит специально созданное приложение в системе, присоединенной к домену.
Дополнительные сведения об уязвимости см. в бюллетене корпорации Майкрософт по безопасности MS16-101.
Дополнительные сведения
Важно
- Все последующие обновления для системы безопасности и других обновлений для Windows 8.1 и Windows Server 2012 R2 требуют установки 2919355 обновлений. Рекомендуется установить 2919355 обновлений на компьютер с Windows 8.1 или Windows Server 2012 R2, чтобы получать последующие обновления.
- Если установить языковой пакет после установки этого обновления, необходимо переустановить это обновление. Поэтому перед установкой этого обновления рекомендуется установить все необходимые языковые пакеты. Дополнительные сведения см. в статье Добавление языковых пакетов в Windows.
Исправления, не связанные с безопасностью, включенные в это обновление для системы безопасности
Это обновление для системы безопасности также исправляет следующие ошибки, не связанные с безопасностью:
На файловом сервере Scale Out, присоединенном к домену (SoFS) в бездоменном кластере, когда клиент SMB, работающий в Windows 8.1 или Windows Server 2012 R2, подключается к неработающему узлу, происходит сбой аутентификации. В этом случае может появиться сообщение об ошибке, похожее на следующее:
Примечание
STATUS_NO_TGT_REPLY
Известные проблемы, связанные с этим обновлением для системы безопасности
Известная проблема 1
Обновления для системы безопасности, предоставляемые в MS16-101 и более новых обновлениях, отключают возможность процесса Negotiate возвращаться к NTLM при сбое проверки подлинности Kerberos для операций изменения пароля с кодом ошибки STATUS_NO_LOGON_SERVERS (0xc000005e). В этой ситуации может появиться один из следующих кодов ошибок.
Шестнадцатеричный Действительное. Символ Дружелюбный 0xc0000388 1073740920 STATUS_DOWNGRADE_DETECTED Система обнаружила возможную попытку компрометации безопасности. Убедитесь, что вы можете связаться с сервером, который выполнил проверку подлинности. 0x4f1 1265 ERROR_DOWNGRADE_DETECTED Система обнаружила возможную попытку компрометации безопасности. Убедитесь, что вы можете связаться с сервером, который выполнил проверку подлинности. Временное решение
Если изменение пароля, которое ранее было успешным, завершается ошибкой после установки MS16-101, вероятно, что при изменении пароля ранее использовался резервный NTLM, потому что Kerberos дал сбой. Чтобы успешно изменять пароли с помощью протоколов Kerberos, выполните следующие действия:
Настройте открытый обмен данными по TCP-порту 464 между клиентами, на которых установлен MS16-101, и контроллером домена, который сбрасывает пароли.
Контроллеры домена только для чтения (RODCs) могут обслуживать самостоятельный сброс пароля, если политика репликации паролей RODCs разрешает пользователя. Пользователям, не разрешенным политикой паролей RODC, требуется сетевое подключение к контроллеру домена чтения и записи (RWDC) в домене учетной записи пользователя.
Примечание. Чтобы проверить, открыт ли TCP-порт 464, выполните следующие действия.
Создайте эквивалентный фильтр отображения для анализатора сетевого монитора. Например:
ipv4.address== <IP-адрес клиента> && tcp.port==464
В результатах поиска найдите фрейм TCP:[SynReTransmit".
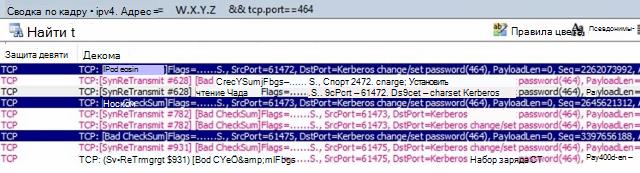
Убедитесь, что целевые имена Kerberos допустимы. (IP-адреса недопустимы для протокола Kerberos. Kerberos поддерживает короткие имена и полные доменные имена.)
Убедитесь, что имена субъектов-служб зарегистрированы правильно.
Дополнительные сведения см. в разделе Kerberos и сброс пароля Self-Service.
Известная проблема 2
Нам известна проблема, из-за которой происходит сбой программного сброса пароля учетных записей пользователей домена и возвращается код ошибки STATUS_DOWNGRADE_DETECTED (0x800704F1), если ожидаемый сбой вызван одним из следующих симптомов:
- ERROR_INVALID_PASSWORD
- ERROR_PWD_TOO_SHORT (возвращается редко)
- STATUS_WRONG_PASSWORD
- STATUS_PASSWORD_RESTRICTION
В следующей таблице показано полное сопоставление ошибок.
Шестнадцатеричный Действительное. Символ Дружелюбный 0x56 86 ERROR_INVALID_PASSWORD Указанный сетевой пароль неверен. 0x267 615 ERROR_PWD_TOO_SHORT Предоставленный пароль слишком короткий, чтобы соответствовать политике вашей учетной записи пользователя. Укажите более длинный пароль. 0xc000006a -1073741718 STATUS_WRONG_PASSWORD При попытке обновить пароль это состояние означает, что значение, указанное в качестве текущего пароля, является неверным. 0xc000006c -1073741716 STATUS_PASSWORD_RESTRICTION При попытке обновить пароль это состояние указывает на нарушение какого-либо правила обновления пароля. Например, пароль может не соответствовать критериям длины. 0x800704F1 1265 STATUS_DOWNGRADE_DETECTED Системе не удается связаться с контроллером домена для обработки запроса на проверку подлинности. Повторите попытку позже. 0xc0000388 -1073740920 STATUS_DOWNGRADE_DETECTED Системе не удается связаться с контроллером домена для обработки запроса на проверку подлинности. Повторите попытку позже. Решение
Для решения этой проблемы повторно выпущен MS16-101. Чтобы устранить эту проблему, установите последнюю версию обновлений для этого бюллетеня.
Известная проблема 3
Нам известно о проблеме, из-за которой программные сбросы пароля локальных учетных записей пользователей могут завершиться сбоем и вернуть код ошибки STATUS_DOWNGRADE_DETECTED (0x800704F1).
В следующей таблице показано полное сопоставление ошибок.
Шестнадцатеричный Действительное. Символ Дружелюбный 0x4f1 1265 ERROR_DOWNGRADE_DETECTED Системе не удается связаться с контроллером домена для обработки запроса на проверку подлинности. Повторите попытку позже. Решение
Для решения этой проблемы повторно выпущен MS16-101. Чтобы устранить эту проблему, установите последнюю версию обновлений для этого бюллетеня.
Известная проблема 4
Пароли отключенных и заблокированных учетных записей невозможно изменить с помощью пакета negotiate.
Изменение пароля для отключенных и заблокированных учетных записей будет по-прежнему работать при использовании других методов, например при непосредственном использовании операции изменения LDAP. Например, командлет PowerShell Set-ADAccountPassword использует операцию "LDAP Modify" для изменения пароля и остается незатронутым.
Временное решение
Для таких учетных записей требуется, чтобы администратор сбросил пароль. Это поведение является стандартным после установки MS16-101 и более поздних исправлений.
Известная проблема 5
Приложения, использующие API NetUserChangePassword и передающие имя сервера в параметре domainname , перестают работать после установки обновлений MS16-101 и более поздних версий.
В документации Майкрософт говорится, что указание имени удаленного сервера в параметре domainname функции NetUserChangePassword поддерживается. Например, в разделе MSDN о функции NetUserChangePassword говорится следующее:
Доменное имя [in]
Указатель на строку константы, которая указывает имя DNS или NetBIOS удаленного сервера или домена, на котором должна выполняться функция. Если этот параметр имеет значение NULL, используется домен входа вызывающего объекта. Однако это руководство заменено MS16-101, если только сброс пароля не выполняется для локальной учетной записи на локальном компьютере. После MS16-101 для изменения пароля пользователя домена необходимо передать действительное DNS-доменное имя в API NetUserChangePassword.
Известная проблема 6
После установки обновлений системы безопасности, описанных в MS16-101, выполняется удаленное программное изменение пароля локальной учетной записи пользователя и изменение пароля в ненадежном лесу завершается ошибкой.
Эта операция завершается сбоем, так как операция использует резервный NTLM, который больше не поддерживается для нелокальных учетных записей после установки MS16-101.
Предоставляется запись реестра, которую можно использовать, чтобы отключить это изменение.
Предупреждение! Это временное решение может сделать компьютер или сеть более уязвимыми к атакам пользователей-злоумышленников или вредоносных программ, например вирусов. Мы не рекомендуем использовать этот способ, но предоставляем эти сведения, чтобы вы могли применить это решение по собственному усмотрению. Используйте это решение на свой страх и риск.
ВажноЭтот раздел, метод или задача содержит шаги по изменению реестра. Однако ошибки при изменении реестра могут привести к серьезным проблемам. Поэтому будьте внимательны, выполняя описанные действия. В качестве дополнительной меры предосторожности перед внесением изменений создайте резервную копию реестра. Тогда в случае возникновения проблемы вы сможете восстановить реестр. Дополнительные сведения о создании резервной копии и восстановлении реестра см. в следующей статье базы знаний Майкрософт:
322756 Резервное копирование и восстановление реестра WindowsЧтобы отключить это изменение, установите для записи DWORD NegoAllowNtlmPwdChangeFallback значение 1 (один).
Важно! Установка для записи реестра NegoAllowNtlmPwdChangeFallback значения 1 отключит это исправление безопасности:
Значение реестра Описание 0 Значение по умолчанию. Откат запрещен. 1 Откат всегда допускается. Исправление для системы безопасности отключено. Клиенты, у которых есть проблемы с удаленными локальными учетными записями или сценариями с ненадежным лесом, могут установить для реестра это значение. Чтобы добавить эти значения реестра, выполните следующие действия:
Нажмите кнопку Пуск и выберите пункт Выполнить. Введите команду regedit в поле Открыть и нажмите кнопку ОК.
Найдите и щелкните следующий подраздел реестра:
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Lsa
В меню Правка выберите пункт Создать, а затем — Параметр DWORD.
Назовите параметр DWORD NegoAllowNtlmPwdChangeFallback и нажмите клавишу ВВОД.
Щелкните правой кнопкой мыши NegoAllowNtlmPwdChangeFallback и выберите пункт "Изменить".
В поле "Значение" введите "1", чтобы отключить это изменение, и нажмите кнопку "ОК".
Примечание. Чтобы восстановить значение по умолчанию, введите 0 (ноль) и нажмите кнопку "ОК".
Состояние
Основная причина этой проблемы понятна. Эта статья будет обновляться дополнительными сведениями по мере их появления.
Как получить и установить обновление
Способ 1. Центр обновления Windows
Это обновление доступно в Центре обновления Windows. При включении автоматического обновления это обновление будет загружено и установлено автоматически. Дополнительные сведения о включении автоматического обновления см. в разделе
Автоматическое получение обновлений для системы безопасности.
Способ 2. Каталог Центра обновления Майкрософт
Чтобы получить отдельный пакет для данного обновления, перейдите на веб-сайт каталога Центра обновления Майкрософт.
Способ 3. Центр загрузки Майкрософт
Вы можете получить отдельный пакет обновления в Центре загрузки Майкрософт. Следуйте инструкциям по установке на странице загрузки, чтобы установить обновление.
Щелкните ссылку для скачивания в бюллетене по безопасности Майкрософт MS16-101 , соответствующей используемой версии Windows.
Дополнительные сведения
Получение справки и поддержки для этого обновления системы безопасности
Справка по установке обновлений: поддержка Центра обновления Майкрософт
Решения безопасности для ИТ-специалистов: устранение неполадок и поддержка в сфере безопасности TechNet
Справка по защите компьютера под управлением Windows от вирусов и вредоносных программ: Центр антивирусных решений и безопасности
Локальная поддержка в зависимости от страны или региона: международная поддержка
Сведения о файлах
Сведения о файловом хэше
| Имя файла | Хэш SHA1 | Хэш SHA256 |
|---|---|---|
| Windows8.1-KB3177108-x86.msu | 56DD46107F56F6EE47481B48E79A47074775B64B | C08D2F31ED85EB93BD1D021AE63197227C879D6565CD1E81E872A317C34C91E8 |
| Windows8.1-KB3177108-x64.msu | 3D7C85C7A6C5C0F4630F6E7950C60BFE09B002B3 | C4104862D4FBC7DA6ECD4A9C609F1E1F910D9EF4895C140554DAD35FEC84DE93 |
| Windows8-RT-KB3177108-x64.msu | A65945511227612F442BA9B2D858AB13B8F56297 | F75D17F4F1680532A2B951F10BA88E7025C4C48C6C7EAE507EA0F1C53EBD04C5 |
Сведения о файлах
Версия этого обновления ПО на английском языке (Соединенные Штаты) устанавливает файлы с атрибутами, которые перечислены в таблице ниже.
Сведения о файлах Windows 8.1 и Windows Server 2012 R2
Заметки
Файлы, относящиеся к определенному продукту, вехе (RTM,SPn) и ветви обслуживания (LDR, GDR), можно определить, изучив номера версий файлов, как показано в следующей таблице:
Версия Продукт Веха Ветвь службы 6.3.960 0.16xxx Windows RT 8.1, Windows 8.1 и Windows Server 2012 R2 RTM ГДР 6.3.960 0.17х Windows RT 8.1, Windows 8.1 и Windows Server 2012 R2 RTM ГДР 6.3.960 0.18xxx Windows RT 8.1, Windows 8.1 и Windows Server 2012 R2 RTM ГДР Ветки обслуживания GDR содержат только те исправления, которые широко выпущены для решения широко распространенных критических проблем. Ветки службы LDR содержат исправления в дополнение к широко распространенным исправлениям.
Устанавливаемые MANIFEST- и MUM-файлы не указаны в списке.
Для всех поддерживаемых версий на базе процессоров x86
| Имя файла | Версия файла | Размер файла | Дата | Время | Платформа |
|---|---|---|---|---|---|
| Bcryptprimitives.dll | 6.3.9600.18340 | 340,872 | 16 мая 2016 г. | 21:13 | x86 |
| Cng.sys | 6.3.9600.18340 | 479,312 | 16 мая 2016 г. | 21:16 | x86 |
| Ksecpkg.sys | 6.3.9600.18340 | 148,824 | 16 мая 2016 г. | 21:16 | x86 |
| Lsasrv.dll | 6.3.9600.18405 | 1 118 208 | 8 июля 2016 г. | 14:18 | x86 |
| Adtschema.dll | 6.3.9600.17415 | 736 768 | 29 октября 2014 г. | 02:06 | x86 |
| Msaudite.dll | 6.3.9600.17415 | 154 112 | 29 октября 2014 г. | 02:06 | x86 |
| Msobjs.dll | 6.3.9600.16384 | 61 952 | 22 августа 2013 г. | 04:17 | x86 |
| Netlogon.dll | 6.3.9600.18405 | 696,832 | 8 июля 2016 г. | 14:17 | x86 |
| Msv1_0.dll | 6.3.9600.18405 | 332,632 | 9 июля 2016 г. | 00:08 | x86 |
| Mrxsmb10.sys | 6.3.9600.18298 | 229 376 | 6 апреля 2016 г. | 16:48 | x86 |
| Mrxsmb20.sys | 6.3.9600.18404 | 153,088 | 7 июля 2016 г. | 20:35 | x86 |
| Mrxsmb.sys | 6.3.9600.18298 | 328 704 | 6 апреля 2016 г. | 16:48 | x86 |
Для всех поддерживаемых версий на базе процессоров x64
| Имя файла | Версия файла | Размер файла | Дата | Время | Платформа | Требования к пакету обновления | Ветвь службы |
|---|---|---|---|---|---|---|---|
| Bcryptprimitives.dll | 6.3.9600.18344 | 397,232 | 18 мая 2016 г. | 23:18 | x64 | Ни одного | Неприменимо |
| Certcli.dll | 6.3.9600.18404 | 445,440 | 7 июля 2016 г. | 21:53 | x64 | Ни одного | Неприменимо |
| Cng.sys | 6.3.9600.18344 | 563,024 | 18 мая 2016 г. | 23:18 | x64 | Ни одного | Неприменимо |
| Ksecpkg.sys | 6.3.9600.18344 | 178,016 | 18 мая 2016 г. | 23:16 | x64 | Ни одного | Неприменимо |
| Lsasrv.dll | 6.3.9600.18405 | 1,445,376 | 8 июля 2016 г. | 14:22 | x64 | Ни одного | Неприменимо |
| Adtschema.dll | 6.3.9600.17415 | 736 768 | 29 октября 2014 г. | 02:50 | x64 | Ни одного | Неприменимо |
| Msaudite.dll | 6.3.9600.17415 | 154 112 | 29 октября 2014 г. | 02:51 | x64 | Ни одного | Неприменимо |
| Msobjs.dll | 6.3.9600.16384 | 61 952 | 22 августа 2013 г. | 11:46 | x64 | Ни одного | Неприменимо |
| Ocspisapi.dll | 6.3.9600.17415 | 293,376 | 29 октября 2014 г. | 01:43 | x64 | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspisapictrs.h | Неприменимо | 1,421 | 18 июня 2013 г. | 15:06 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspisapictrs.ini | Неприменимо | 2,636 | 18 июня 2013 г. | 15:06 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 960 | 22 августа 2013 г. | 19:26 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 134 | 22 августа 2013 г. | 19:44 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 918 | 22 августа 2013 г. | 12:30 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 210 | 22 августа 2013 г. | 19:43 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 098 | 22 августа 2013 г. | 19:30 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 028 | 22 августа 2013 г. | 19:46 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 140 | 22 августа 2013 г. | 19:31 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 642 | 22 августа 2013 г. | 19:30 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 576 | 22 августа 2013 г. | 19:31 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 026 | 22 августа 2013 г. | 19:23 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 028 | 22 августа 2013 г. | 19:23 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 188 | 22 августа 2013 г. | 19:23 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 126 | 22 августа 2013 г. | 19:33 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 064 | 22 августа 2013 г. | 19:36 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 092 | 22 августа 2013 г. | 19:36 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 828 | 22 августа 2013 г. | 19:32 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 464 | 22 августа 2013 г. | 19:20 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 480 | 22 августа 2013 г. | 19:20 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 460 | 22 августа 2013 г. | 19:21 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvc.exe | 6.3.9600.17415 | 219 136 | 29 октября 2014 г. | 02:19 | x64 | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.h | Неприменимо | 1 569 | 18 июня 2013 г. | 15:06 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 918 | 18 июня 2013 г. | 15:06 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Netlogon.dll | 6.3.9600.18405 | 840,704 | 8 июля 2016 г. | 14:19 | x64 | Ни одного | Неприменимо |
| Msv1_0.dll | 6.3.9600.18405 | 442,712 | 9 июля 2016 г. | 00:09 | x64 | Ни одного | Неприменимо |
| Mrxsmb10.sys | 6.3.9600.18298 | 284 672 | 6 апреля 2016 г. | 18:19 | x64 | Ни одного | Неприменимо |
| Mrxsmb20.sys | 6.3.9600.18404 | 201,728 | 7 июля 2016 г. | 22:33 | x64 | Ни одного | Неприменимо |
| Mrxsmb.sys | 6.3.9600.18298 | 401,920 | 6 апреля 2016 г. | 18:19 | x64 | Ни одного | Неприменимо |
| Netlogon.dll | 6.3.9600.18405 | 696,832 | 8 июля 2016 г. | 14:17 | x86 | Ни одного | Неприменимо |
| Msv1_0.dll | 6.3.9600.18405 | 332,632 | 9 июля 2016 г. | 00:08 | x86 | Ни одного | Неприменимо |
| Bcryptprimitives.dll | 6.3.9600.18344 | 340,880 | 18 мая 2016 г. | 22:28 | x86 | Ни одного | Неприменимо |
| Certcli.dll | 6.3.9600.18404 | 324,096 | 7 июля 2016 г. | 20:06 | x86 | Ни одного | Неприменимо |
| Adtschema.dll | 6.3.9600.17415 | 736 768 | 29 октября 2014 г. | 02:06 | x86 | Ни одного | Неприменимо |
| Msaudite.dll | 6.3.9600.17415 | 154 112 | 29 октября 2014 г. | 02:06 | x86 | Ни одного | Неприменимо |
| Msobjs.dll | 6.3.9600.16384 | 61 952 | 22 августа 2013 г. | 04:17 | x86 | Ни одного | Неприменимо |
Сведения о файлах Windows Server 2012
Заметки
Файлы, относящиеся к определенному продукту, вехе (RTM,SPn) и ветви обслуживания (LDR, GDR), можно определить, изучив номера версий файлов, как показано в следующей таблице:
Версия Продукт Веха Ветвь службы 6.2.920 0.17х Windows 8, Windows RT или Windows Server 2012 RTM ГДР 6.2.920 0.21xxx Windows 8, Windows RT или Windows Server 2012 RTM ЛДР Ветки обслуживания GDR содержат только те исправления, которые широко выпущены для решения широко распространенных критических проблем. Ветки службы LDR содержат исправления в дополнение к широко распространенным исправлениям.
Устанавливаемые MANIFEST- и MUM-файлы не указаны в списке.
Для всех поддерживаемых версий на базе процессоров x64
| Имя файла | Версия файла | Размер файла | Дата | Время | Платформа | Требования к пакету обновления | Ветвь службы |
|---|---|---|---|---|---|---|---|
| Ksecdd.sys | 6.2.9200.21473 | 100 184 | 2 мая 2015 г. | 06:23 | x64 | Ни одного | Неприменимо |
| Lsass.exe | 6.2.9200.20521 | 35 840 | 20 сентября 2012 г. | 06:33 | x64 | Ни одного | Неприменимо |
| Sspicli.dll | 6.2.9200.21703 | 164 352 | 17 ноября 2015 г. | 08:00 | x64 | Ни одного | Неприменимо |
| Sspisrv.dll | 6.2.9200.20521 | 27 648 | 20 сентября 2012 г. | 06:32 | x64 | Ни одного | Неприменимо |
| Cng.sys | 6.2.9200.21637 | 566,072 | 22 сентября 2015 г. | 13:43 | x64 | Ни одного | Неприменимо |
| Ksecpkg.sys | 6.2.9200.21858 | 171,360 | 10 мая 2016 г. | 19:18 | x64 | Ни одного | Неприменимо |
| Lsasrv.dll | 6.2.9200.21941 | 1 281 536 | 23 июля 2016 г. | 18:10 | x64 | Ни одного | Неприменимо |
| Adtschema.dll | 6.2.9200.21289 | 719 360 | 10 ноября 2014 г. | 04:43 | x64 | Ни одного | Неприменимо |
| Msaudite.dll | 6.2.9200.21269 | 146 944 | 11 октября 2014 г. | 05:38 | x64 | Ни одного | Неприменимо |
| Msobjs.dll | 6.2.9200.16384 | 61 952 | 26 июля 2012 г. | 02:36 | x64 | Ни одного | Неприменимо |
| Ocspsvcctrs.ini | Неприменимо | 2 960 | 26 июля 2012 г. | 05:07 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 134 | 26 июля 2012 г. | 08:00 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 918 | 26 июля 2012 г. | 04:43 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 210 | 26 июля 2012 г. | 07:59 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 098 | 26 июля 2012 г. | 08:00 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 028 | 26 июля 2012 г. | 07:59 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 140 | 26 июля 2012 г. | 05:21 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 642 | 26 июля 2012 г. | 08:11 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 576 | 26 июля 2012 г. | 05:20 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 026 | 26 июля 2012 г. | 07:36 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 028 | 26 июля 2012 г. | 07:48 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 188 | 26 июля 2012 г. | 05:30 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 126 | 26 июля 2012 г. | 05:08 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 064 | 26 июля 2012 г. | 07:49 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 3 092 | 26 июля 2012 г. | 07:52 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 828 | 26 июля 2012 г. | 05:12 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 464 | 26 июля 2012 г. | 08:05 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 480 | 26 июля 2012 г. | 05:13 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 460 | 26 июля 2012 г. | 08:11 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvc.exe | 6.2.9200.21345 | 272 384 | 15 января 2015 г. | 05:27 | x64 | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.h | Неприменимо | 1 569 | 2 июня 2012 г. | 14:34 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Ocspsvcctrs.ini | Неприменимо | 2 918 | 2 июня 2012 г. | 14:34 | Неприменимо | SPS | AMD64_MICROSOFT-WINDOWS-OCSP |
| Credssp.dll | 6.2.9200.21703 | 20 480 | 17 ноября 2015 г. | 07:59 | x64 | SP_ | AMD64_MICROSOFT-WINDOWS-SECURITY-CREDSSP |
| Tspkg.dll | 6.2.9200.21703 | 94,720 | 17 ноября 2015 г. | 08:01 | x64 | SP_ | AMD64_MICROSOFT-WINDOWS-SECURITY-CREDSSP |
| Tspkg.mof | Неприменимо | 964 | 2 июня 2012 г. | 14:33 | Неприменимо | SP_ | AMD64_MICROSOFT-WINDOWS-SECURITY-CREDSSP |
| Wdigest.dll | 6.2.9200.21858 | 208 896 | 10 мая 2016 г. | 17:07 | x64 | Ни одного | Неприменимо |
| Kerberos.dll | 6.2.9200.21830 | 829,952 | 9 апреля 2016 г. | 16:01 | x64 | Ни одного | Неприменимо |
| Netlogon.dll | 6.2.9200.21941 | 746 496 | 23 июля 2016 г. | 18:10 | x64 | Ни одного | Неприменимо |
| Msv1_0.dll | 6.2.9200.21941 | 317,440 | 23 июля 2016 г. | 18:10 | x64 | Ни одного | Неприменимо |
| Shcore.dll | 6.2.9200.21703 | 590,848 | 17 ноября 2015 г. | 08:00 | x64 | Ни одного | Неприменимо |
| Mrxsmb10.sys | 6.2.9200.21529 | 281,600 | 25 июня 2015 г. | 18:52 | x64 | Ни одного | Неприменимо |
| Mrxsmb20.sys | 6.2.9200.21548 | 205 312 | 11 июля 2015 г. | 17:07 | x64 | Ни одного | Неприменимо |
| Mrxsmb.sys | 6.2.9200.21342 | 396,800 | 6 января 2015 г. | 23:17 | x64 | Ни одного | Неприменимо |
| Lsm.dll | 6.2.9200.21703 | 439 808 | 17 ноября 2015 г. | 08:00 | x64 | Ни одного | Неприменимо |
| Workerdd.dll | 6.2.9200.21012 | 14 848 | 12 апреля 2014 г. | 06:58 | x64 | Ни одного | Неприменимо |
| Usercpl.dll | 6.2.9200.21703 | 1 043 968 | 17 ноября 2015 г. | 08:01 | x64 | Ни одного | Неприменимо |
| Usercpl.ptxml | Неприменимо | 789 | 11 октября 2012 г. | 00:40 | Неприменимо | Ни одного | Неприменимо |
| Winlogon.exe | 6.2.9200.21703 | 578 048 | 17 ноября 2015 г. | 08:01 | x64 | Ни одного | Неприменимо |
| Sspicli.dll | 6.2.9200.20984 | 99 840 | 10 марта 2014 г. | 01:34 | x86 | Ни одного | Неприменимо |
| Wdigest.dll | 6.2.9200.21858 | 176,640 | 10 мая 2016 г. | 17:55 | x86 | Ни одного | Неприменимо |
| Kerberos.dll | 6.2.9200.21830 | 666,112 | 9 апреля 2016 г. | 16:48 | x86 | Ни одного | Неприменимо |
| Netlogon.dll | 6.2.9200.21941 | 636,416 | 23 июля 2016 г. | 18:51 | x86 | Ни одного | Неприменимо |
| Msv1_0.dll | 6.2.9200.21941 | 274,944 | 23 июля 2016 г. | 18:51 | x86 | Ни одного | Неприменимо |
| Adtschema.dll | 6.2.9200.21289 | 719 360 | 10 ноября 2014 г. | 03:40 | x86 | Ни одного | Неприменимо |
| Msaudite.dll | 6.2.9200.21269 | 146 944 | 11 октября 2014 г. | 04:35 | x86 | Ни одного | Неприменимо |
| Msobjs.dll | 6.2.9200.16384 | 61 952 | 26 июля 2012 г. | 02:47 | x86 | Ни одного | Неприменимо |
| Credssp.dll | 6.2.9200.21703 | 17 408 | 17 ноября 2015 г. | 08:08 | x86 | SP_ | X86_MICROSOFT-WINDOWS-SECURITY-CREDSSP |
| Tspkg.dll | 6.2.9200.21703 | 76,800 | 17 ноября 2015 г. | 08:09 | x86 | SP_ | X86_MICROSOFT-WINDOWS-SECURITY-CREDSSP |
| Tspkg.mof | Неприменимо | 964 | 2 июня 2012 г. | 14:33 | Неприменимо | SP_ | X86_MICROSOFT-WINDOWS-SECURITY-CREDSSP |
| Shcore.dll | 6.2.9200.21703 | 460 800 | 17 ноября 2015 г. | 08:09 | x86 | Ни одного | Неприменимо |
| Usercpl.dll | 6.2.9200.21703 | 961 536 | 17 ноября 2015 г. | 08:09 | x86 | Ни одного | Неприменимо |
| Usercpl.ptxml | Неприменимо | 789 | 11 октября 2012 г. | 00:42 | Неприменимо | Ни одного | Неприменимо |