
В этой статье описывается обновление для расширенной аналитики угроз Microsoft (ATA) версии 1.7.
НЕ выполняйте команду, приведенную в этой статье, на более поздних версиях, чем v1.7, так как это повредит системе. Кроме того, не пытайтесь изменить эту команду и запускать ее без прямых инструкций от службы поддержки Майкрософт или группы продуктов.
Проблемы, исправленные в этом обновлении
Выпуск 1
Миграция из ATA версии 1.6 (1.6.4103) или ATA версии 1.6 с обновлением 1 (1.6.4317) в ATA версии 1.7 (1.7.5402) завершается ошибкой с кодом 0x80070643.
Выпуск 2
После перехода на ATA версии 1.7 (1.7.5402) или установки ATA по-прежнему генерирует уведомления (по электронной почте, системные журналы или журналы событий) о подозрительных действиях, состояние которых было изменено на "Закрыто".
Выпуск 3
ATA создает большое количество подозрительных активаций "Рекогносцировка с помощью перечисления служб каталогов" после миграции или установки ATA версии 1.7 (1.7.5402).
Решение
Чтобы устранить эти проблемы, скачайте и запустите обновление, описанное в разделе "Как получить это обновление". Обновление обновляет ATA до ATA 1.7 сборки 1.7.5647.
Проблема 3: После установки этого обновления вы можете использовать следующую процедуру, чтобы отключить обнаружение подозрительных действий "Рекогносцировка с помощью перечисления служб каталогов" и удалить старые подозрительные действия после обновления до ATA версии 1.7 сборки 1.7.5647. Для этого выполните указанные ниже действия.
Из командной строки с повышенными привилегиями перейдите в следующее расположение:
C:\Program Files\Microsoft Advanced ThreatAnalytics\Center\MongoDB\binТип — Mongo.exe ATA. (Примечание "ATA" должно быть прописным.)
Вставьте следующие команды в командную строку mongo.
Чтобы закрыть имеющиеся подозрительные действия, выполните следующие действия:
db. SuspiciousActivity.update({_t: "SamrReconnaissanceSuspiciousActivity"}, {$set: {Status: "Dismissed"}}, {multi: true})
Чтобы отключить подозрительную активность "Рекогносцировка с помощью перечисления служб каталогов":
db. SystemProfile.update({_t:"CenterSystemProfile"},{$set:
{"Configuration.SamrReconnaissanceDetectorConfiguration.IsEnabled":false}})
Порядок получения обновления
Способ 1. Центр обновления Майкрософт
Это обновление доступно в Центре обновления Майкрософт. Дополнительные сведения об использовании Центра обновления Майкрософт см. в статье «Как получить обновление через клиентский компонент Центра обновления Windows».
Способ 2. Центр загрузки Майкрософт
Следующий файл доступен для загрузки в Центре загрузки Майкрософт по адресу:
 Скачайте пакет ATA v1.7 с обновлением 1 прямо сейчас.
Дополнительные сведения о загрузке файлов службы поддержки Майкрософт см. в следующей статье базы знаний Майкрософт:
119591 Как получить файлы поддержки Майкрософт от веб-службы Корпорация Майкрософт проверила этот файл на наличие вирусов. Корпорация Майкрософт использовала новейшее программное обеспечение для обнаружения вирусов, доступное на дату публикации файла. Файл хранится на защищенных серверах, что предотвращает его несанкционированное изменение.
Обновление подробных сведений
Необходимые условия
Чтобы установить это обновление, сначала необходимо установить ATA v1.6 с обновлением 1 (1.6.4317) или ATA v1.7 (1.7.5402). Если у вас ATA версии 1.6 (1.6.4103), необходимо сначала обновить ATA до версии 1.6 с обновлением 1 из описания обновления 1 для расширенной аналитики угроз Microsoft версии 1.6.
Данные реестра
Для применения этого обновления не требуется вносить изменения в реестр.
Необходимость перезапуска
После применения этого обновления может потребоваться перезагрузить компьютер.
Сведения о замене обновления
Это обновление не заменяет ранее выпущенное обновление.
Дополнительные сведения
Сертификат несовместим с миграцией ATA 1.7
Введение
В ATA версии 1.7 Центру ATA требуется один сертификат как для службы Центра ATA, так и для консоли ATA. При обновлении с ATA версии 1.6 до версии 1.7 в процессе обновления сертификат, который в настоящее время используется IIS для консоли ATA, становится сертификатом для ATA версии 1.7. Этот сертификат будет использоваться как службой центра ATA, так и веб-консолью. Если сертификат, используемый в настоящее время IIS, является сертификатом KSP, обновление завершается сбоем со следующим сообщением:
ATA версии 1.7 не поддерживает настроенный в настоящее время сертификат консоли ATA. следуйте инструкциям в KB3191777, чтобы завершить процесс обновления Центра ATA.
Решение
Чтобы переключить сертификат, используемый консолью ATA, выполните следующие действия:
Установите новый сертификат (не KSP) на сервере ATA Center. Можно использовать то же имя субъекта, что и в существующем сертификате, чтобы избежать проблем при переходе пользователей к консоли ATA.
Откройте диспетчер служб IIS.
Разверните имя сервера, а затем разверните узлы.
Выберите сайт консоли Microsoft ATA и в области действий щелкните "Привязки".
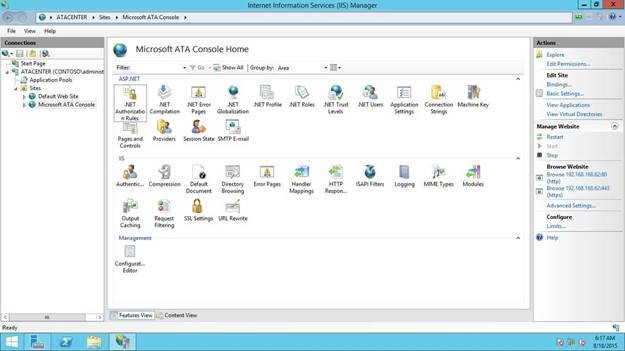
Выберите HTTPS и нажмите кнопку "Изменить".
В разделе SSL-сертификат выберите новый сертификат.
Подождите, пока все шлюзы ATA синхронизируются с центром.
Повторно запустите обновление ATA 1.7.
Примечание. Если перед повторным обновлением необходимо установить новый шлюз ATA, скачайте обновленный пакет шлюза ATA из Центра ATA перед установкой шлюза ATA.
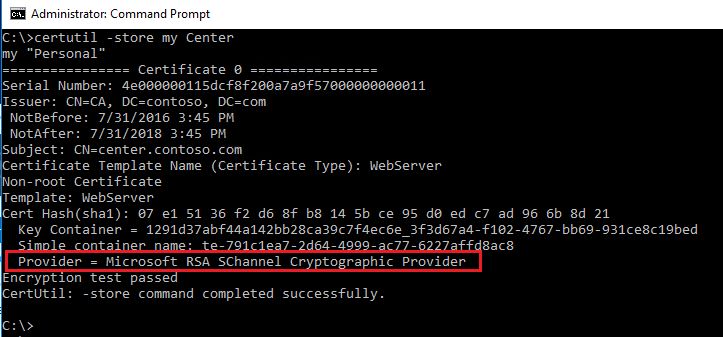
Примечание. Чтобы убедиться в том, что сертификат был выдан с помощью шаблона KSP, выполните следующие действия.
Откройте командную строку с повышенными привилегиями и введите следующую команду:
certutil -store my <CertName>Если результат — "Поставщик = Поставщик хранилища ключей программного обеспечения Майкрософт", это сертификат KSP.
Ссылки
Узнайте о терминологии, используемой корпорацией Майкрософт для описания обновлений программного обеспечения.