

Доверенный платформенный модуль (TPM) — это специализированная микросхема на системной плате компьютера, предназначенная для повышения безопасности путем безопасного хранения криптографических ключей, используемых для шифрования и расшифровки. Она гарантирует, что ваша операционная система и встроенное ПО являются подлинными и не были изменены. TPM могут быть реализованы как дискретные микросхемы, которые являются отдельными компонентами на материнской плате, или как интегрированные решения внутри основного процессора.
Например, обработчик безопасности Microsoft Pluton — это интегрированное решение, которое встраивает функции TPM непосредственно в процессор. Эта интеграция уменьшает поверхность атаки, устраняя путь связи между ЦП и отдельным чипом безопасности.
Некоторые компоненты Windows используют TPM для повышения безопасности, в том числе:
- Windows Hello использует доверенный платформенный модуль для безопасного хранения биометрических данных (например, отпечатков пальцев или распознавания лица) и ПИН-кодов, обеспечивая безопасный и удобный способ входа на устройство без использования пароля
- BitLocker использует доверенный платформенный модуль для шифрования жесткого диска, чтобы данные оставались в безопасности даже в случае потери или кражи устройства. В TPM хранятся ключи шифрования, что затрудняет доступ несанкционированных пользователей к вашим данным
Что такое криптографический ключ?
Когда вы шифруете данные, чтобы защитить их от посторонних глаз, программа для шифрования берет фрагмент данных, который нужно зашифровать, и объединяет его с длинной случайной строкой символов, чтобы создать новый (зашифрованный) фрагмент данных. Длинная случайная строка символов, используемая программой для шифрования, является криптографическим ключом.
Примечание
Незашифрованные данные называются открытым текстом. Зашифрованная версия этих данных называется зашифрованным текстом.
Расшифровать такой текст и прочитать исходный фрагмент данных может только пользователь, у кого есть правильный криптографический ключ.
Есть ли на моем компьютере доверенный платформенный модуль?
Большинство современных компьютеров оснащены доверенным платформенным модулем. Чтобы определить, есть ли на компьютере доверенный платформенный модуль, выполните следующие действия.
В приложении
 "Безопасность Windows" на компьютере выберите "Безопасность устройства" или используйте следующий ярлык:
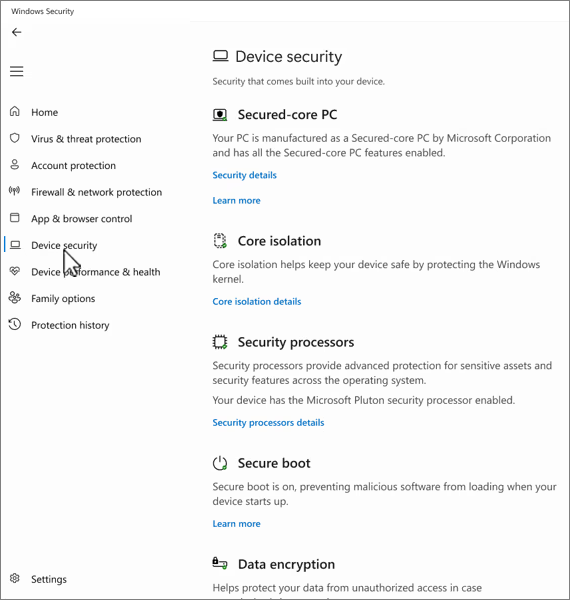
Проверьте наличие раздела "Обработчик безопасности ". Если раздел присутствует, на вашем устройстве есть TPM. Если нет, возможно, на устройстве отключен TPM. Его можно включить, выполнив инструкции по включению TPM на компьютере
Вы можете проверить, какая версия TPM установлен на вашем компьютере. Выберите "Сведения об обработчике безопасности " и просмотрите версию спецификации. Должна быть версия 1.2 или 2.0.
Важно
Для Windows 11 требуется TPM 2.0. Дополнительные сведения см. в статье Требования к системе для Windows 11.
Хотите узнать больше о доверенном платформенном модуле? Ознакомьтесь с обзором технологии доверенного платформенного модуля.