Сценарій
Нижче описано такий сценарій.
- Ви використовуєте Exchange ServerExchange Server з використанням моделі спільних дозволів, інстальованої за замовчуванням для Exchange ServerExchange Server.
- Записи керування доступом додаються до ліс Active Directory. Це дає Exchange Server підвищений рівень дозволів каталогу.
Причина
Exchange ServerExchange Server – це програма з підтримкою служб каталогів. Таким чином, він повинен мати можливість змінювати атрибути, пов'язані з об'єктами з підтримкою Exchange Server. Це включає можливість змінювати дискреційні списки керування доступом (DACL) у деяких випадках. Оскільки ці об'єкти можуть існувати будь-де в ієрархії доменів, Exchange Server надає права серверам, які працюють Exchange Server в корені домену. Це робиться для того, щоб переконатися, що права передаються всім застосовним об'єктам.
Exchange ServerExchange Server наразі не використовує прапорець Inherit Only під час оцінки DACL propagation. Це не стосується моделі розділених дозволів Active Directory. У конфігурації розділеного дозволу Exchange ServerExchange Server застосовує модель дозволів, яка не дає серверам можливості створювати або змінювати принципи безпеки в каталозі.
Стан
Така поведінка запланована. Вона надає адміністраторам Exchange гнучкість у керуванні атрибутами Exchange Server об'єктів відповідно до їхньої ролі адміністратора Exchange. Очікується, що адміністратори Exchange зможуть створювати облікові записи користувачів і поштові скриньки, а також перепризначати об'єкти типу поштової скриньки як поштові скриньки ресурсів або спільні поштові скриньки, якщо Exchange Server використовується модель спільних дозволів.
Спосіб усунення проблеми
Корпорація Майкрософт оцінила права, які надаються серверам, що працюють під керуванням Exchange Server, і адміністраторам Exchange у визначених сценаріях. Корпорація Майкрософт визначила, що можна внести зміни, які знижують дозволи, надані в домені Active Directory. Фактичні зміни дозволів залежать від версії Exchange Server, що використовується.
Процедура, описана в цьому розділі, повертає для всіх середовищ загальний профіль дозволів служби каталогів.
Щоб вирішити цю проблему в Exchange Server 2013 або новішої версії, клієнти мають інсталювати такий сукупний пакет оновлень відповідно до свого середовища:
- Exchange ServerExchange Server 2019 – сукупний пакет оновлень 1
- Exchange ServerExchange Server 2016 – сукупний пакет оновлень 12
- Exchange ServerExchange Server 2013 – сукупний пакет оновлень 22
У середовищах, у яких використовується Exchange Server 2013 або пізнішої версії, потрібно, щоб оновлений сукупний пакет оновлень виконував /PrepareAD вручну в будь-якому ліс Active Directory, в якому інстальовано Exchange Server або в яких схему каталогу підготовлено для розміщення запущених серверів Exchange ServerExchange Server. Крім того, клієнтам, які використовують кілька доменів в одному лісі, доведеться виконати /PrepareDomain в усіх доменах лісу, щоб знизити кількість дозволів, які надаються адміністраторам Exchange Server і Exchange.
Примітка Операція /PrepareDomain автоматично виконується в домені Active Directory, в якому запущено /PrepareAD . Однак, можливо, їй не вдасться оновити інші домени в лісі. Тому адміністратор домену повинен виконати команду /PrepareDomain в інших доменах лісу.
Докладні відомості про перемикачі /Prepare, які використовуються Exchange Server, див. в статті "Підготовка служби Active Directory та доменів для Exchange Server".
Операції підготовки в цих оновлених сукупних оновленнях вносять наведені нижче зміни в середовище Active Directory.
Exchange ServerExchange Server 2016 і новіших версій
Об'єкт AdminSDHolder на домені оновлюється для видалення ACE "Allow", який надає групі "Довірена підсистема Exchange" "Write DACL" право на успадкованих типах об'єктів "Група".
Exchange ServerExchange Server 2013 і новіших версій
Елемент керування доступом "Allow" Access Control Entry (ACE), який надає групі "Дозволи Windows" право "Write DACL" для успадкованих типів об'єктів "User" та "INetOrgPerson", оновлюється з урахуванням прапорця "Inherit Only" на кореневому об'єкті домену.
Exchange Server 2010
Клієнтам, які використовують Exchange ServerExchange Server 2010, слід застосувати наведені нижче оновлення вручну до свого середовища за допомогою засобу LDP.
Запустіть засіб LDP (у вікні "Виконати " введіть ldp.exe, а потім натисніть клавішу Enter).
Підключіться до простору імен домену, який потрібно оновити. (У меню «Файл » виберіть пункт «Підключити».)
Прив'яжіться до простору імен домену за допомогою облікових даних Domain AdminAdmin credentials. (У меню "Файл " виберіть пункт "Зв'язати".)
Перегляньте дерево, використовуючи базове значення DN, що відповідає кореню контексту домену, який потрібно оновити. (У меню «Вигляд » виберіть «Дерево».)
Наприклад: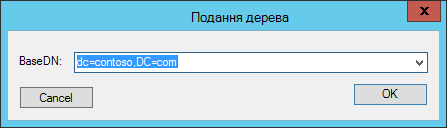
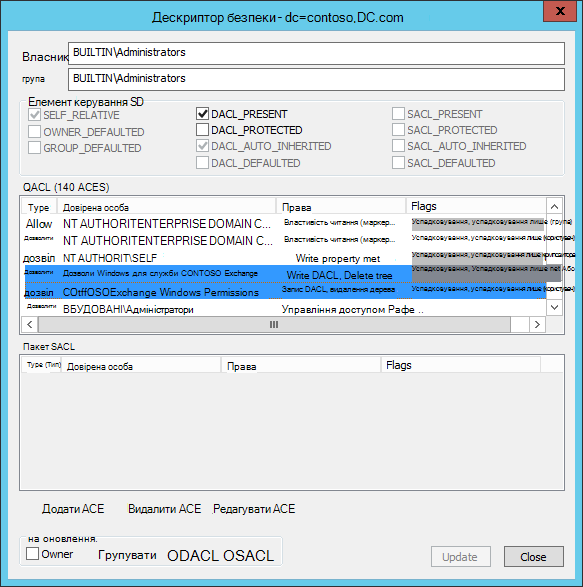
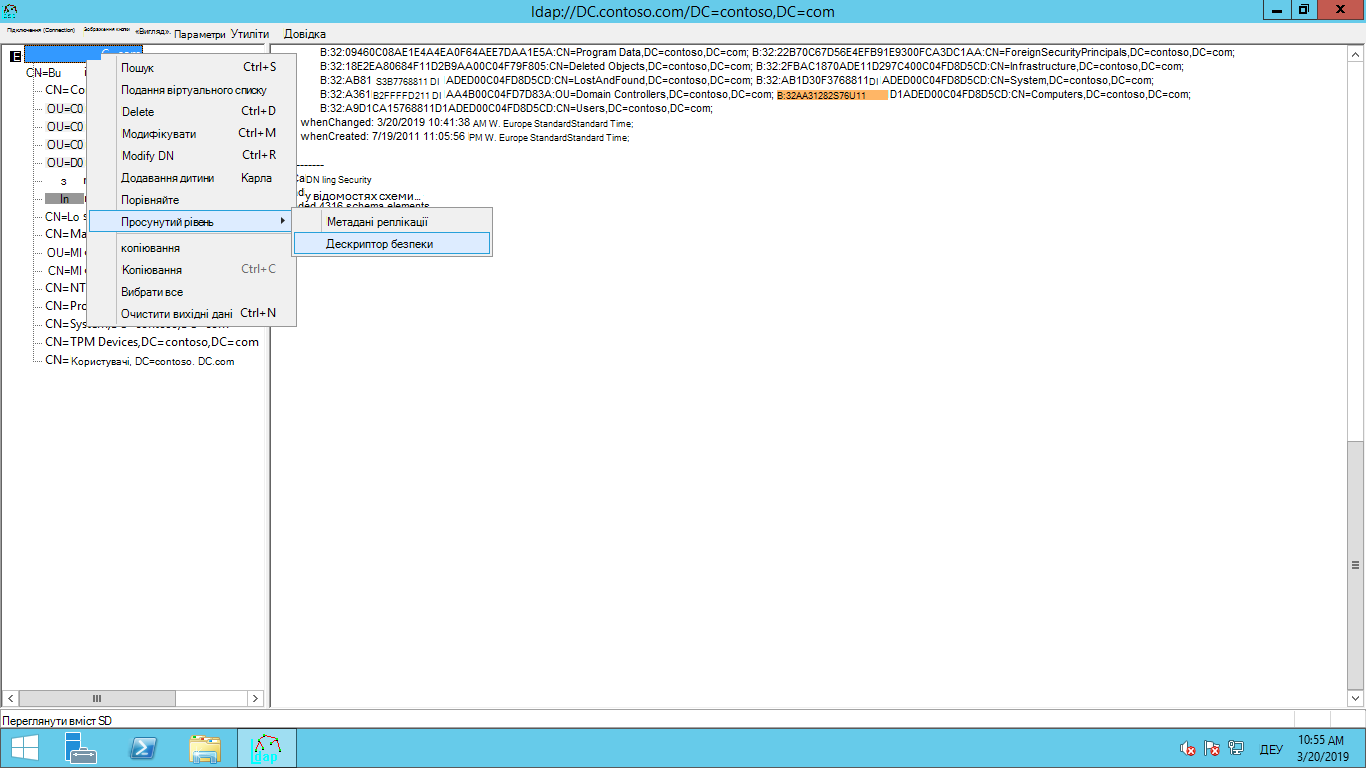
Відкриття списків керування доступом до домену. (Клацніть правою кнопкою миші домен, натисніть « Додатково», а потім виберіть «Дескриптор безпеки».)
Знайдіть два ACE "Allow", які надають "Write DACL" групі "Exchange Windows Permissions" для успадкованих типів об'єктів "User" та "INetOrgPerson":
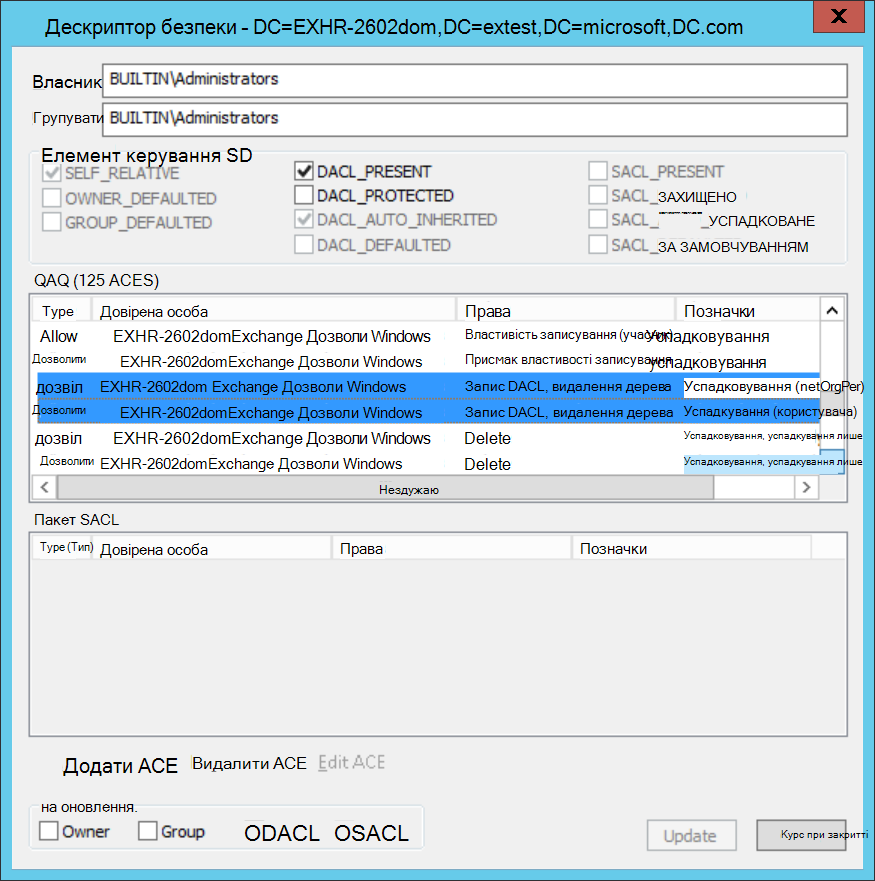
Примітка Не сортуйте список. Це змінить порядок ACL.
Відредагуйте кожен запис, щоб додати позначку "Лише успадковування". Для цього двічі клацніть об'єкт, виберіть позначку й натисніть кнопку "OK".
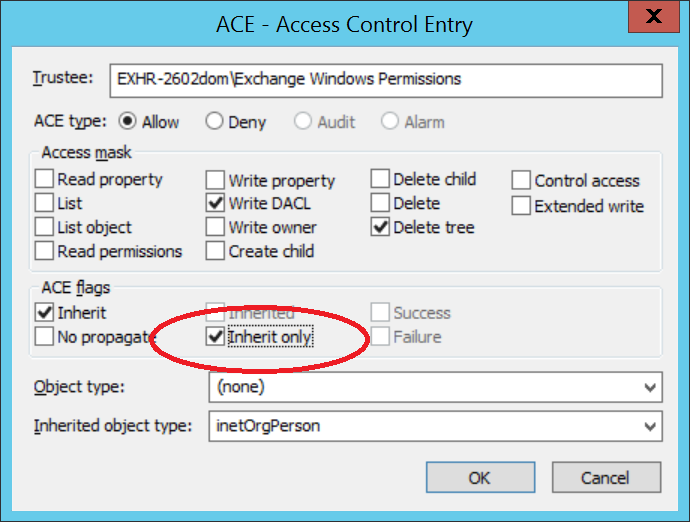
Переконайтеся, що операція пройшла успішно на кожному ACE. Потім натисніть кнопку "Оновити".