
Зведення
Корпорації Майкрософт відомо про PetitPotam, який потенційно може бути використаний для атаки на контролери домену Windows або інші сервери Windows. PetitPotam — це класична повторна атака NTLM, і такі атаки були раніше задокументовані Microsoft разом із численними варіантами пом'якшення для захисту клієнтів. Наприклад: Захисний комплекс Microsoft Advisory 974926.
Щоб запобігти атакам повторного відтворення NTLM у мережах з увімкнутим протоколом NTLM, адміністратори доменів повинні забезпечити, щоб служби, які дозволяють автентифікацію NTLM, використовували засоби захисту, наприклад Розширений захист для автентифікації (EPA) або функції підписування, наприклад підписування SMB. PetitPotam використовує сервери, на яких служба сертифікації Active Directory (AD CS) не налаштована для захисту від атак повторного відтворення NTLM. У наведених нижче заходах із послаблення ризиків описано, як захистити свої сервери AD CS від таких атак.
Ви потенційно вразливі до цієї атаки, якщо використовуєте службу сертифікації AD CS із будь-якою з наведених нижче служб.
- Веб-реєстрація центру сертифікації
- Веб-служба реєстрації сертифікатів
Послаблення ризику
Якщо це потенційно вплине на ваше середовище, радимо вжити заходів нижче щодо послаблення ризиків.
Первинне пом'якшення ризику
Радимо ввімкнути EPA та вимкнути HTTP на серверах AD CS. Відкрийте диспетчер Інформаційних служб Інтернету (IIS) і виконайте такі дії:
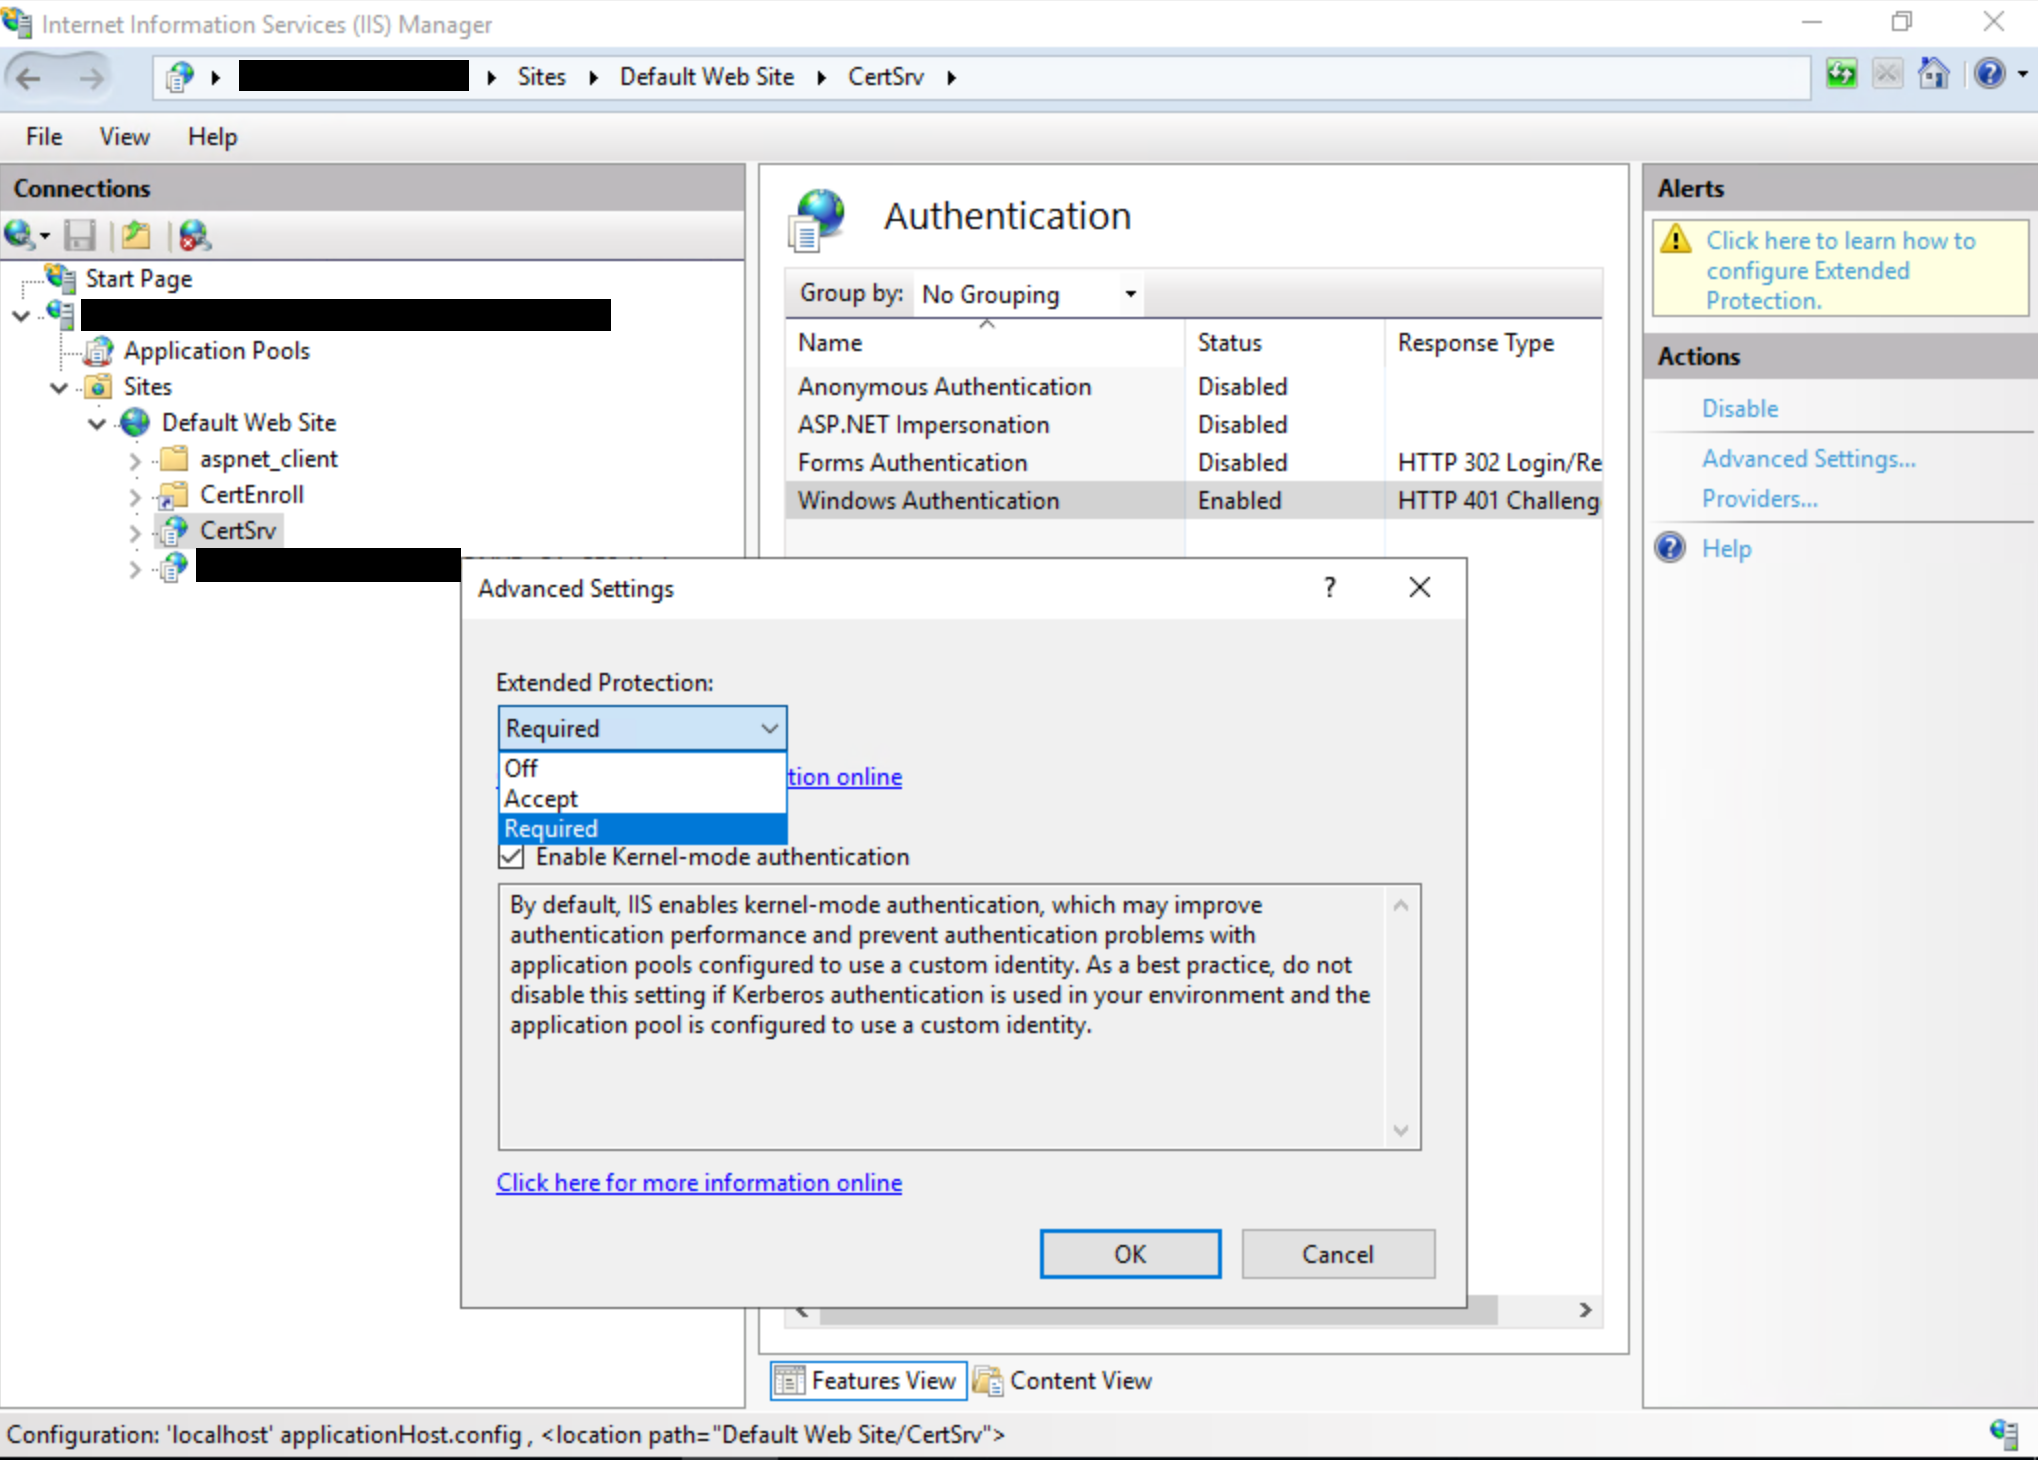
Увімкніть EPA для веб-реєстрації центру сертифікації ( обов'язковий варіант є більш безпечним і рекомендованим):
Увімкніть EPA для веб-служби реєстрації сертифікатів, обов'язковий варіант є більш безпечним і рекомендованим:
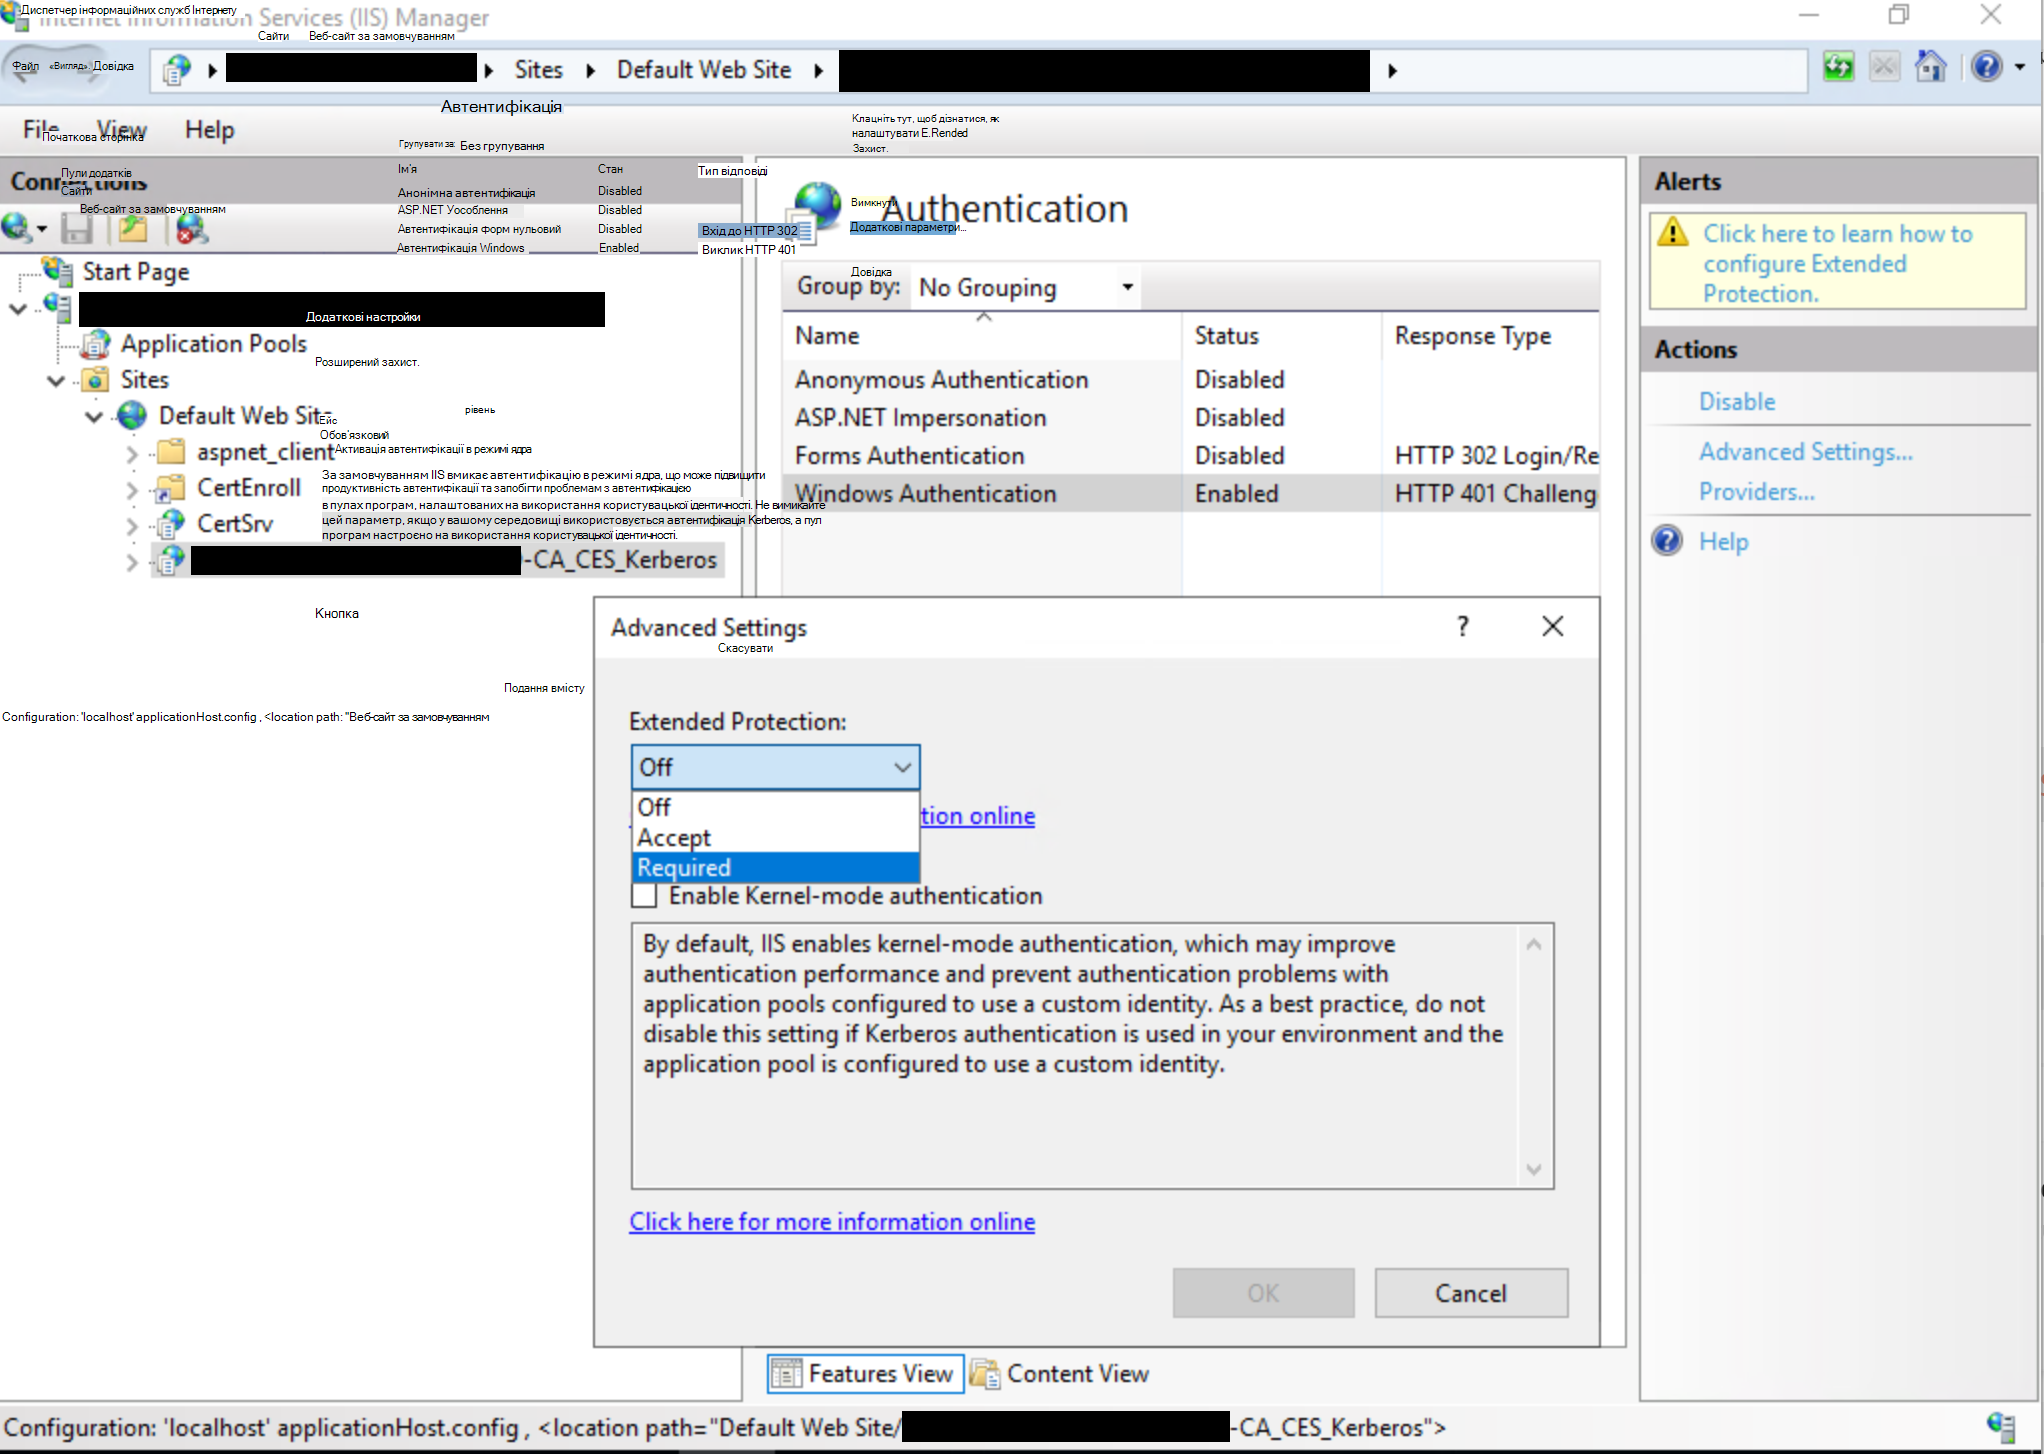
Після ввімкнення EPA в інтерфейсі користувача, файл Web.config, створений роллю CES у <_CES_Kerberos\web.configімені %windir%>\systemdata\CES\<CA,> також слід оновити, додавши <набір extendedProtectionPolicy> зі значенням WhenSupported або Завжди , залежно від параметра розширеного захисту , вибраного в інтерфейсі користувача IIS вище.
Примітка.
Параметр "Завжди" використовується, коли для інтерфейсу користувача встановлено значення "Обов'язкове", що є рекомендованим і найбезпечнішим варіантом.
Більш детальну інформацію про параметри, доступні для extendedProtectionPolicy, можна знайти в розділі< transporticHttpBinding><>. Найчастіше використовуються такі параметри:
<binding name="TransportWithHeaderClientAuth">
     <security mode="Transport">
         <transport clientCredentialType="Windows">
         <extendedProtectionPolicy policyEnforcement="Always" />
         </transport>
         <message clientCredentialType="None" establishSecurityContext="false" negotiateServiceCredential="false" />
     </security>
     <readerQuotas maxStringContentLength="131072" />
</binding>
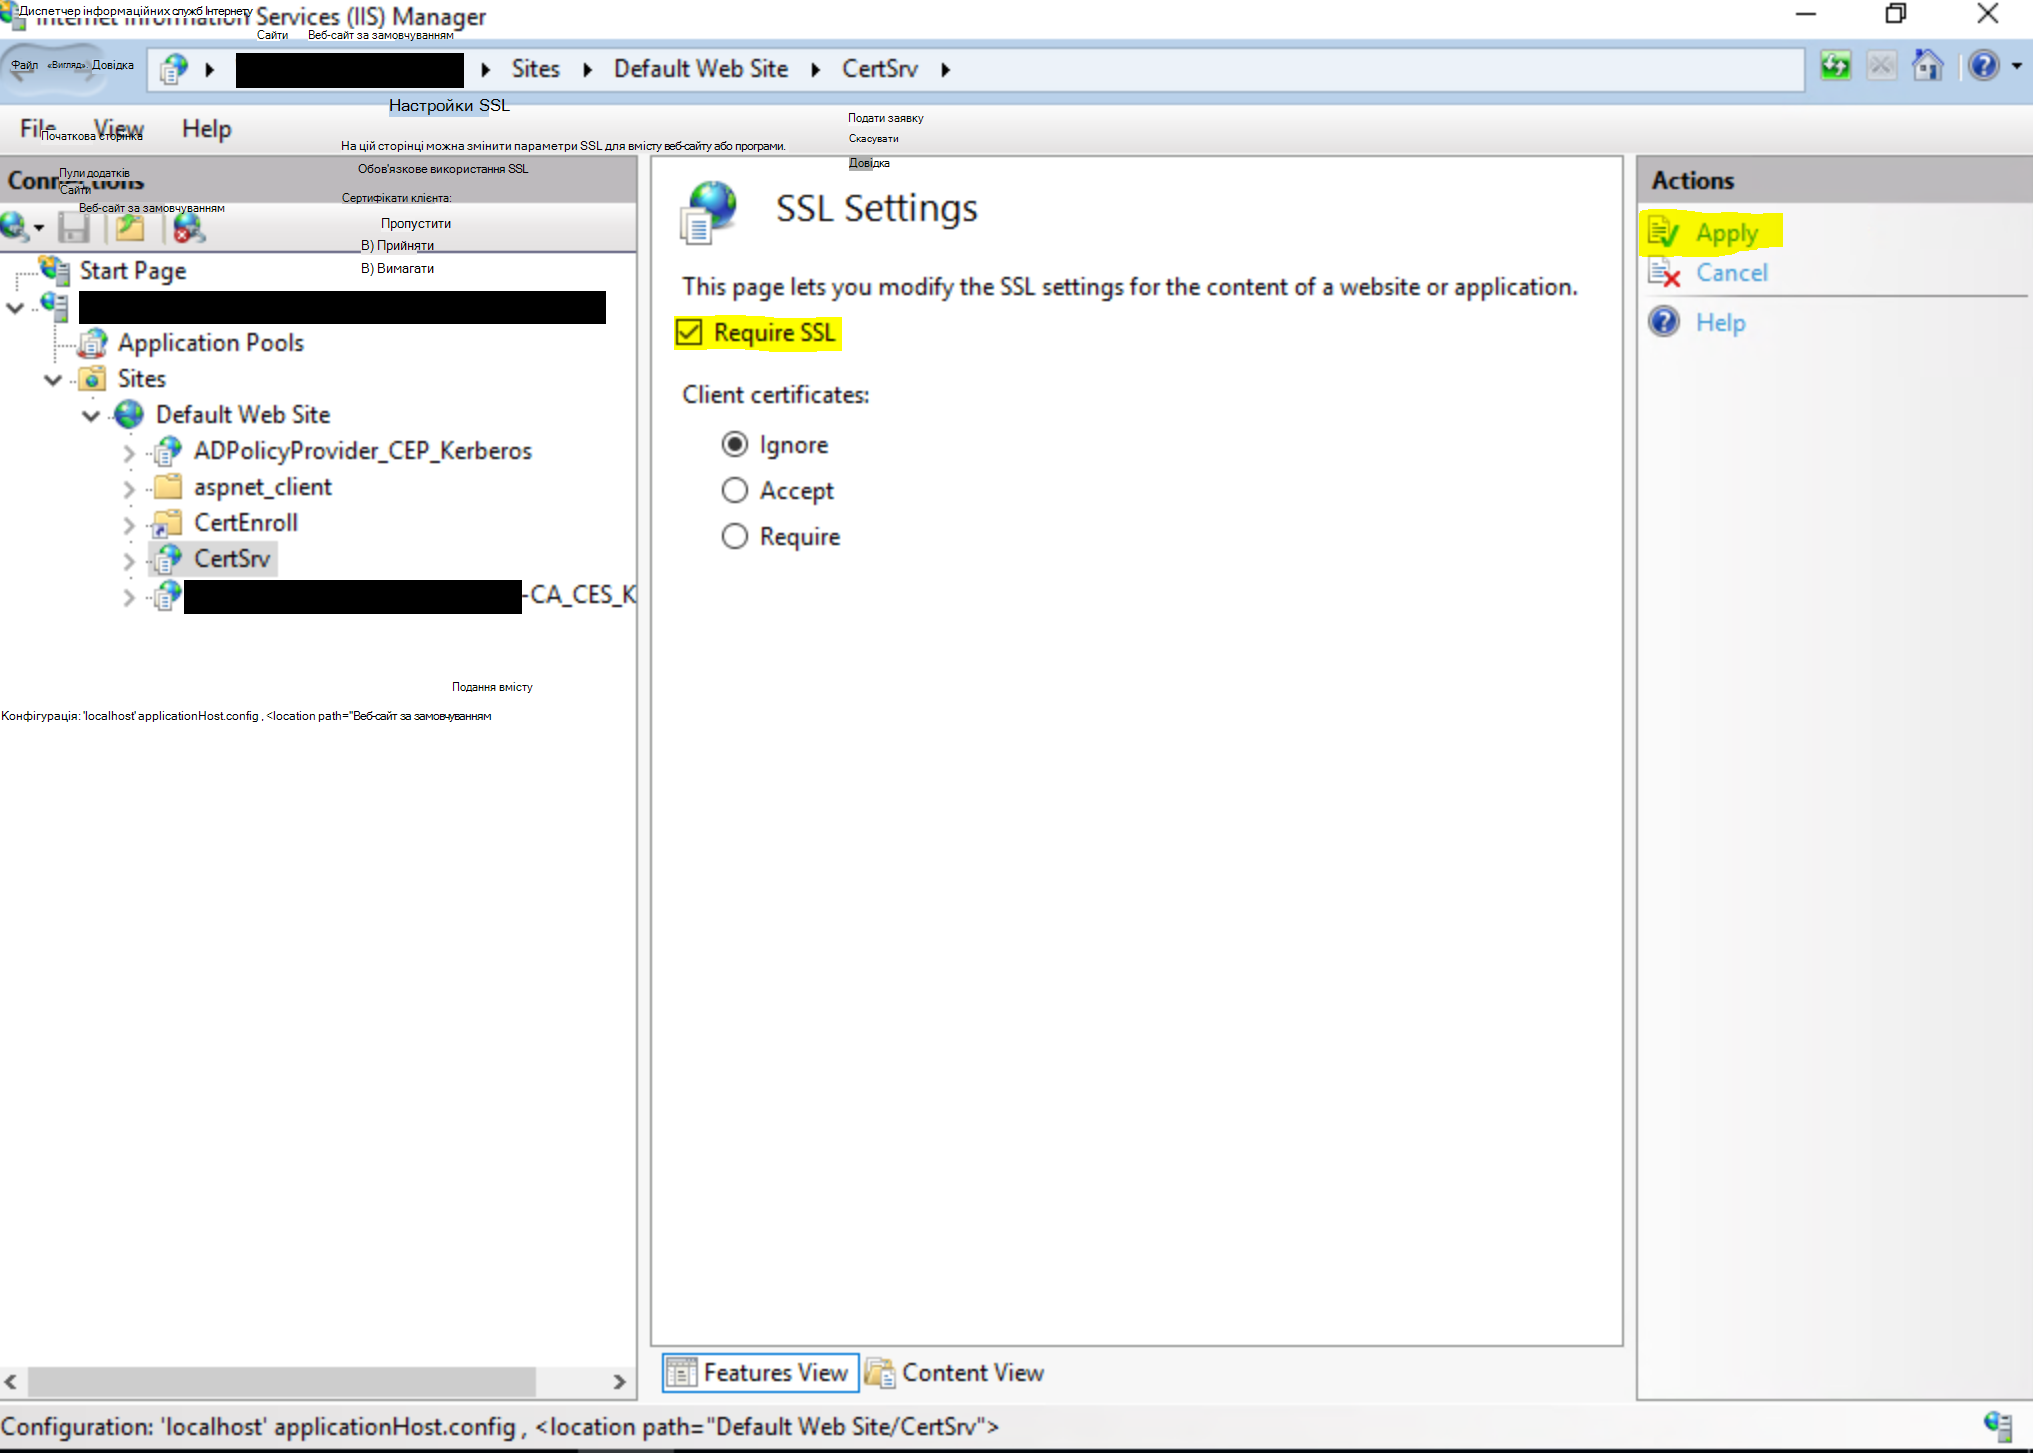
Увімкніть параметр "Вимагати SSL", що дозволить використовувати лише підключення HTTPS.
Важливо
Після виконання наведених вище кроків потрібно перезавантажити IIS, щоб завантажити зміни. Щоб перезапустити IIS, відкрийте командний рядок у режимі адміністратора, введіть таку команду й натисніть клавішу ENTER:
iisreset /restart
Примітка . Ця команда зупиняє всі запущені служби IIS, а потім перезапускає їх.
Додаткове послаблення ризику
Окрім основних заходів послаблення ризиків, радимо вимкнути автентифікацію NTLM, де це можливо. Нижче наведено засоби послаблення ризиків, наведені в порядку від більш захищених до менш захищених.
- Вимкніть автентифікацію NTLM на контролері домену Windows. Цього можна досягти, дотримуючись інструкцій у розділі Безпека мережі: Обмежити автентифікацію NTLM у цьому домені.
- Вимкніть протокол NTLM на будь-яких серверах AD CS у своєму домені за допомогою групової політики Безпека мережі: Обмежити NTLM: вхідний NTLM-трафік. Щоб налаштувати цей GPO, відкрийте Group PolicyГрупова політика і перейдіть до Конфігурація комп'ютера ->Windows Settings ->Security Settings -Local Policies ->>Security Options and set Network security: Restrict NTLM: Incoming NTLMTraffic to Deny All Accounts or Deny All Domain accounts. За потреби можна за потреби додати винятки за допомогою параметра Безпека мережі: Restrict NTLM: Додати винятки сервера до цього домену.
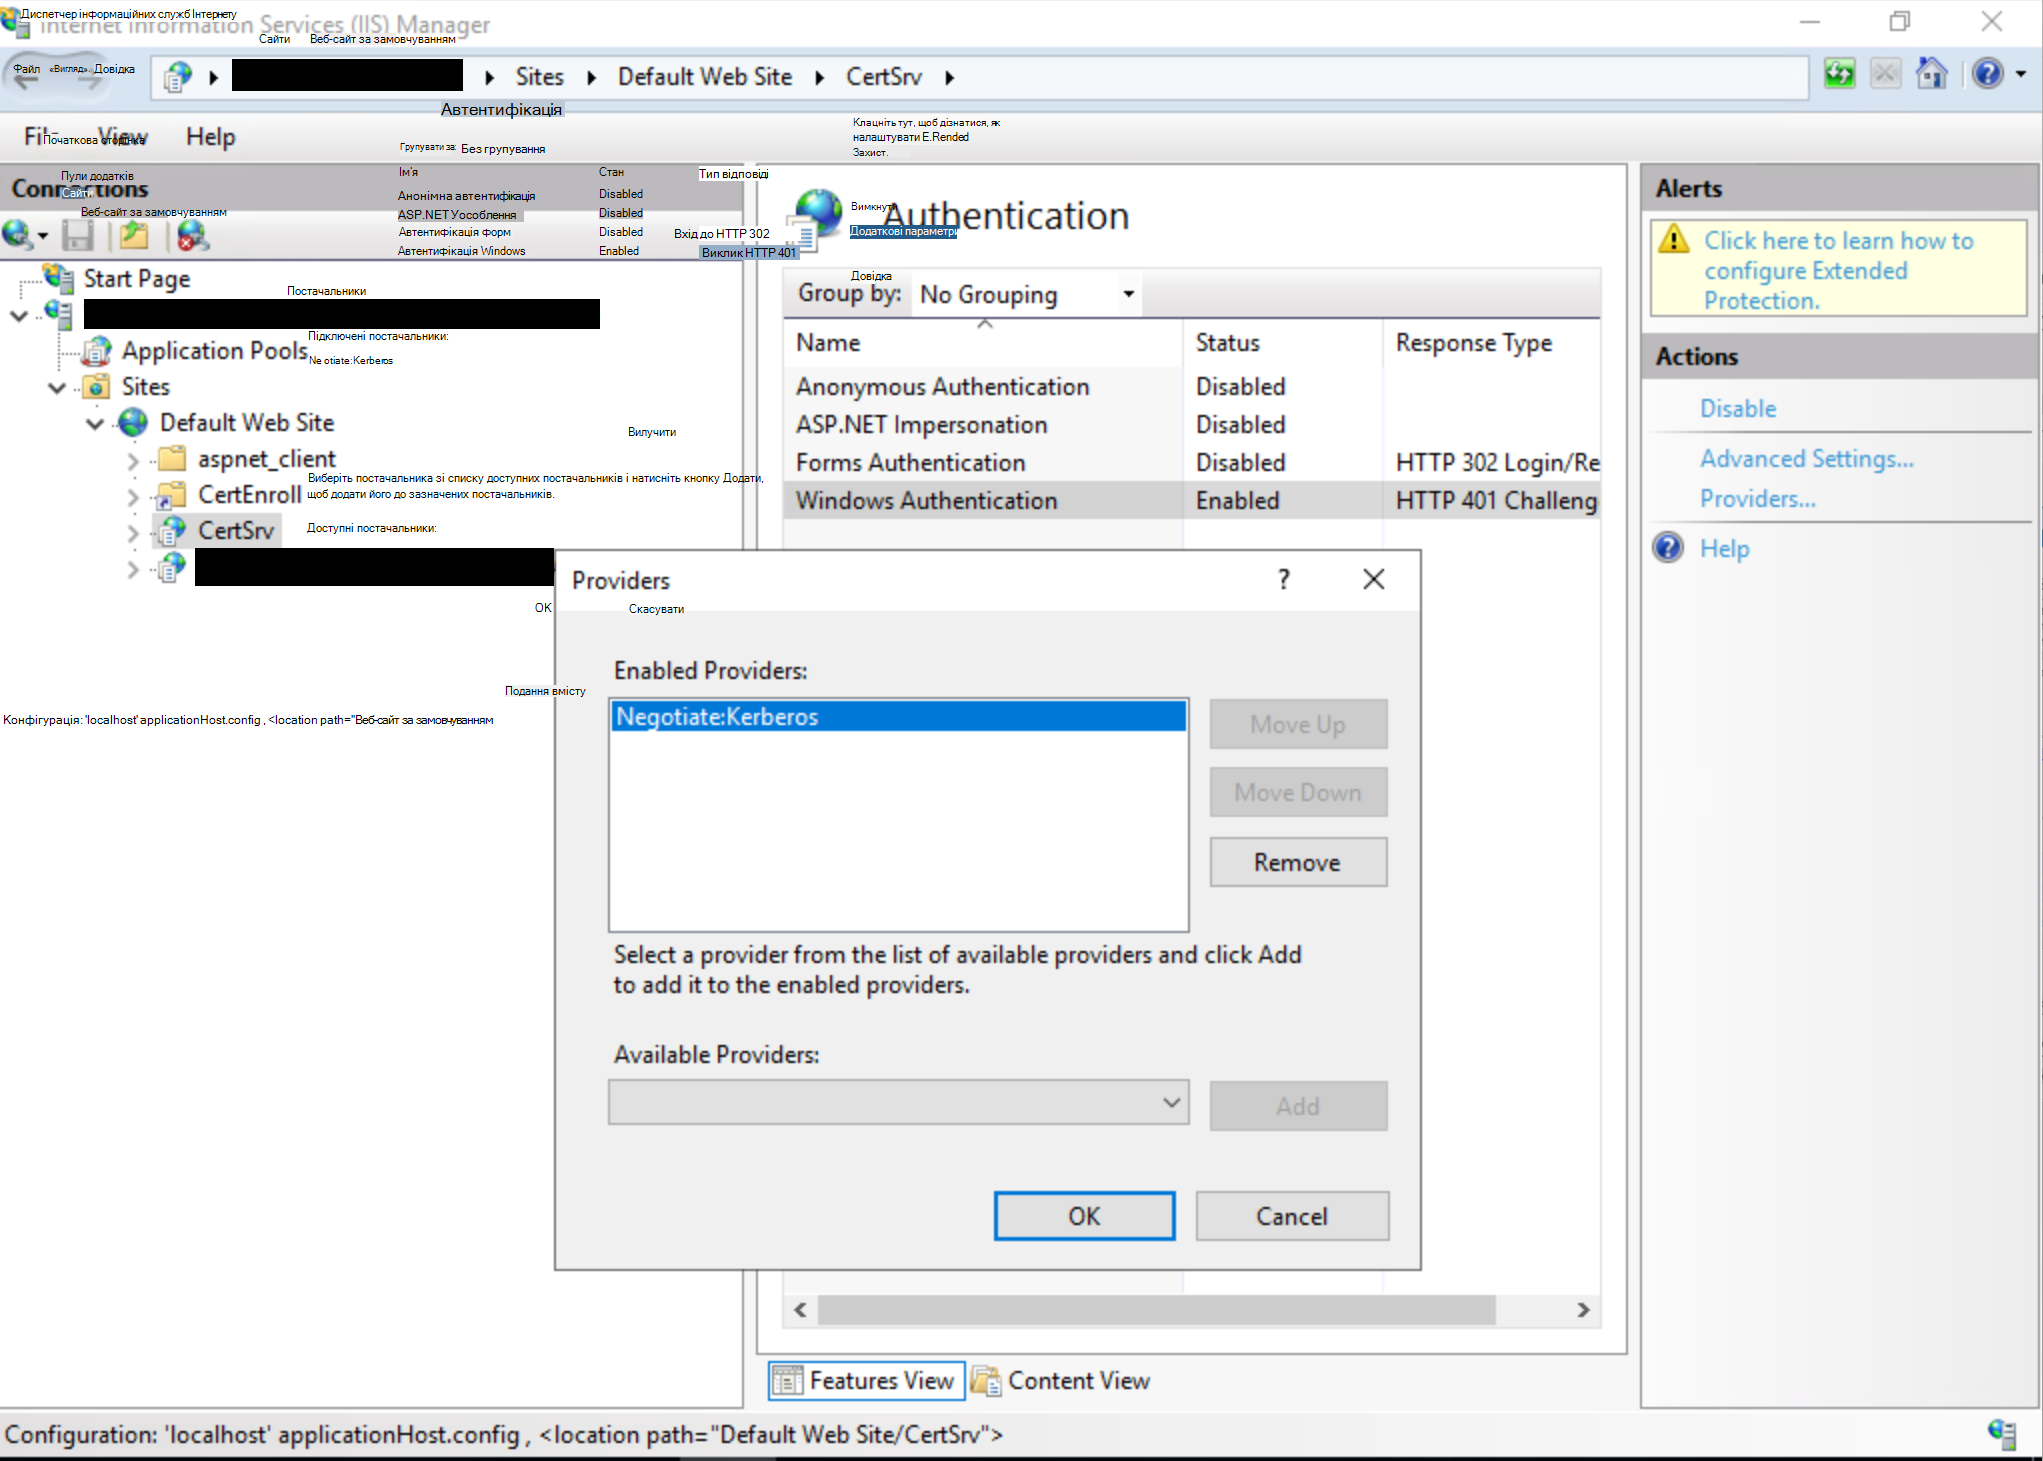
- Вимкніть протокол NTLM для інформаційних служб Інтернету (IIS) на серверах AD CS у своєму домені, запустивши служби "Веб-реєстрація центру сертифікації" або "Веб-служба реєстрації сертифікатів".
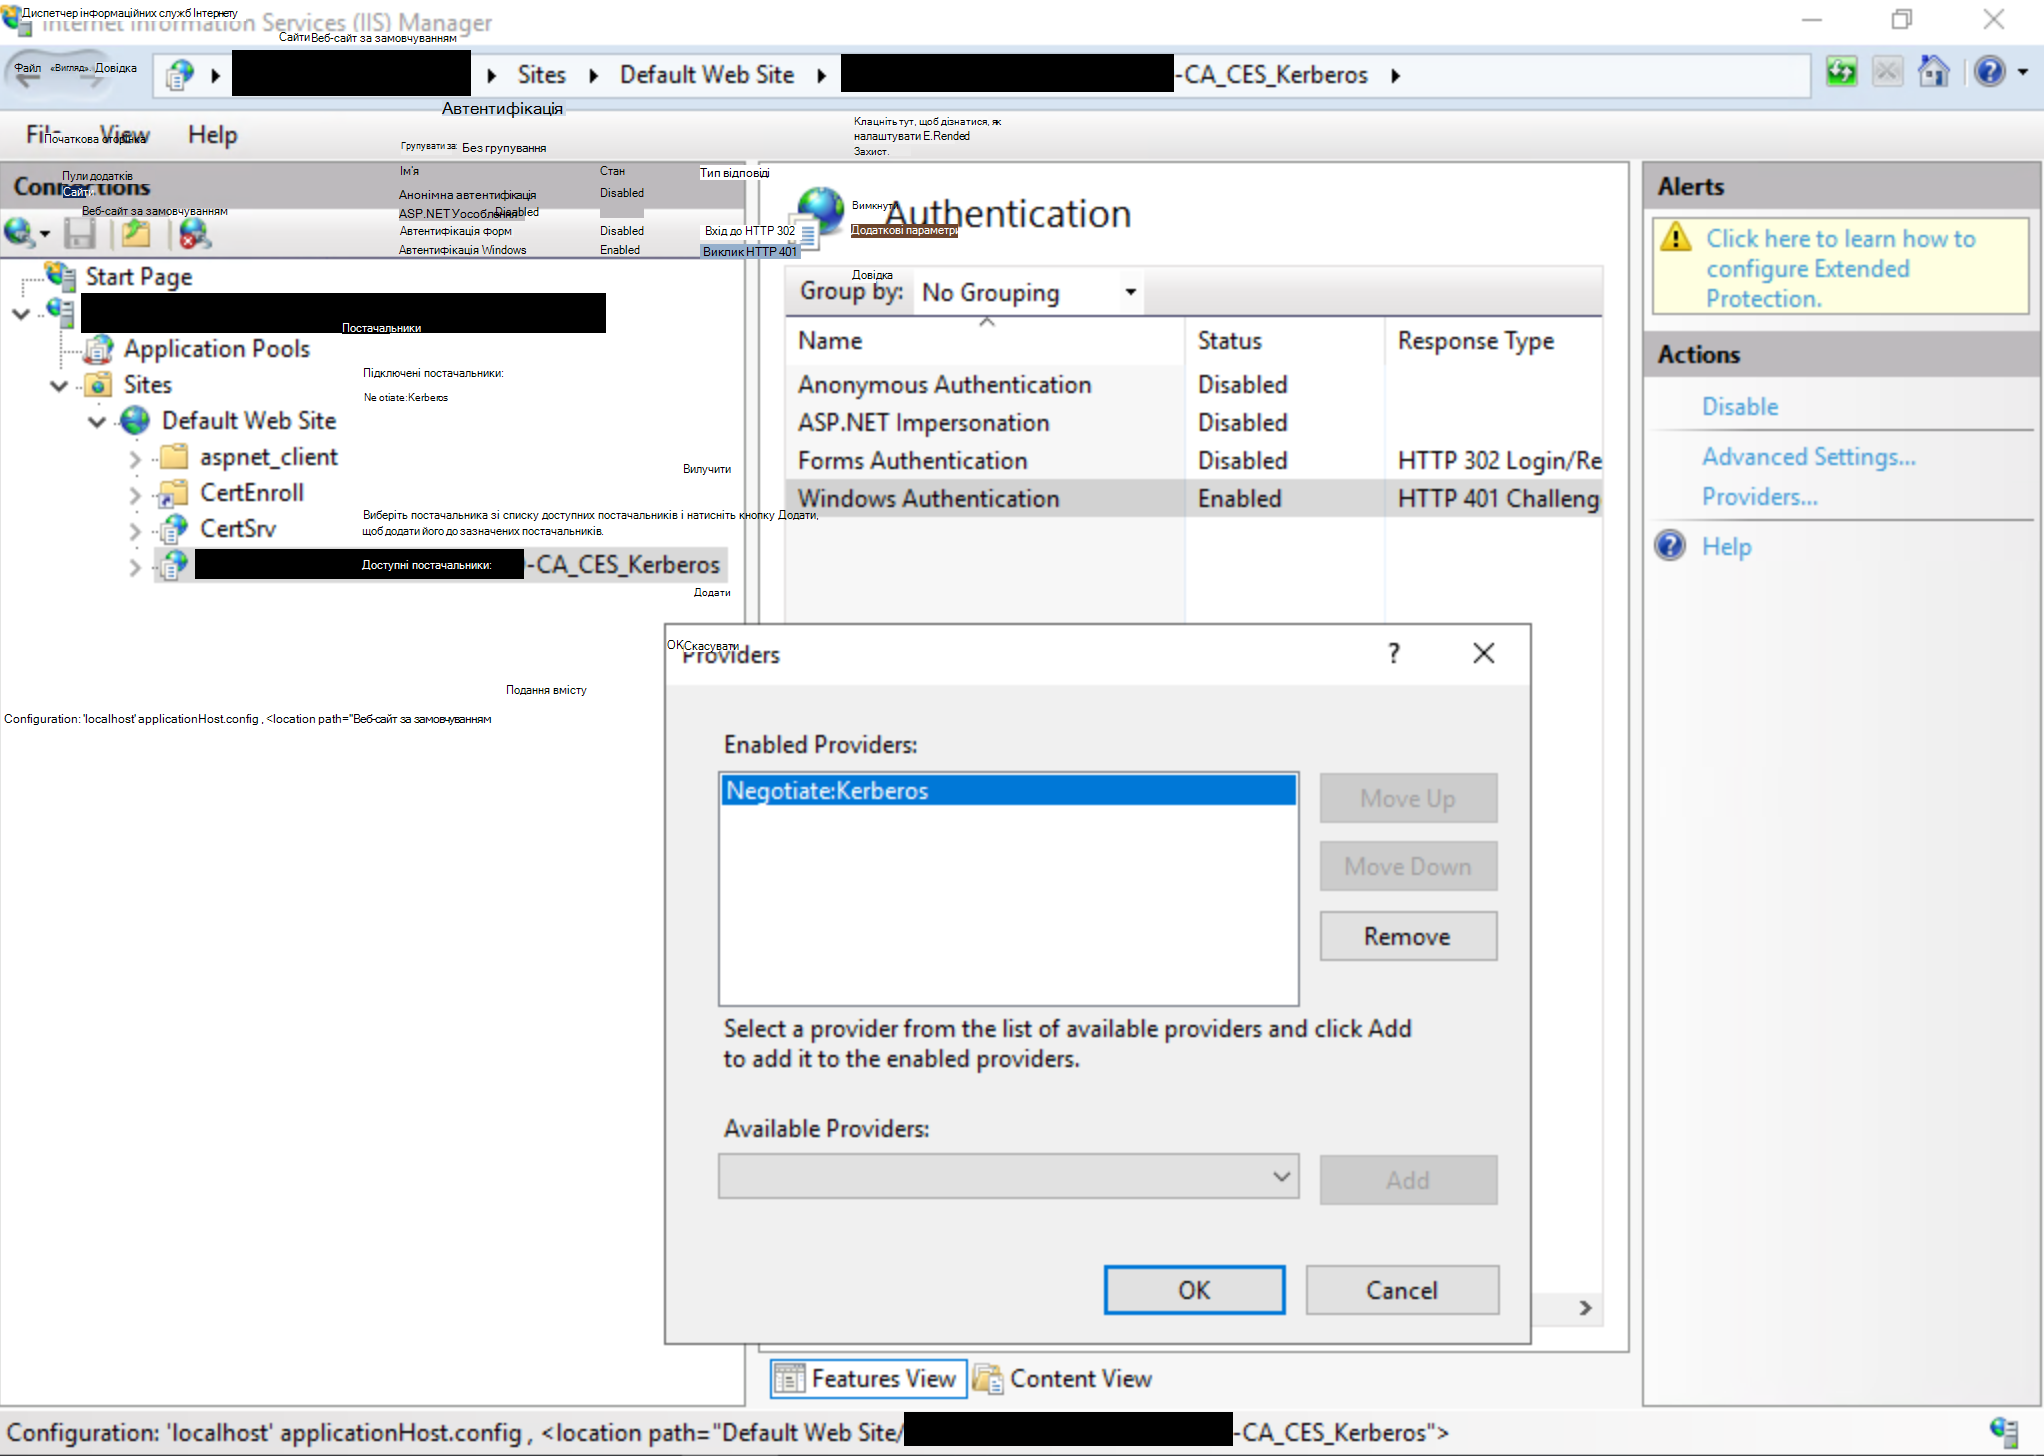
Для цього відкрийте інтерфейс користувача диспетчера IIS і встановіть для автентифікації Windows значення Negotiate:Kerberos:
Важливо
Після виконання наведених вище кроків потрібно перезавантажити IIS, щоб завантажити зміни. Щоб перезапустити IIS, відкрийте командний рядок у режимі адміністратора, введіть таку команду й натисніть клавішу ENTER:
iisreset /restart
Примітка . Ця команда зупиняє всі запущені служби IIS, а потім перезапускає їх.
Додаткові відомості див. в розділі Захисний комплекс Microsoft Advisory ADV210003