注意
- 原始發佈日期: 2025 年 9 月 9 日
- KB 識別碼: 5067315
重要
- 在 2025 年 10 月 28 日及之後發行的 Windows 更新中已包含一項改善,其中精簡了使用者帳戶控制 (UAC) 提示需求,同時仍可解決安全性弱點 CVE-2025-50173。此改進解決了為某些應用程式(包括 Autodesk AutoCAD)創建意外 UAC 提示的問題。
- 在嘗試本文中包含的解決方案步驟之前,請確定您已安裝最新的 Windows 更新,並檢查最新的更新是否可以解決您的問題。
變更記錄
| 變更日期 | 描述 |
|---|---|
| 3/26/2026 | 已更新涉及 SecureRepairAllowlistregistry 機碼的解決步驟。 |
| 11/24/2025 | 新增了有關 2025 年 10 月 28 日及之後發行的 Windows 更新的資訊,可解決某些應用程式 (例如 Autodesk AutoCAD) 的這個問題。 |
症狀
自 2024 年 9 月 Windows 安全性更新開始,Windows Installer (MSI) 開始要求使用者帳戶控制 (UAC) 在修復應用程式時提示您輸入認證。 這項需求已在 2025 年 8 月 Windows 安全性更新中進一步強制執行,以解決安全性弱點 CVE-2025-50173。
由於 2025 年 8 月更新中包含的安全性強化,非系統管理員使用者在執行某些應用程式時可能會遇到問題:
啟動 MSI 的應用程式會在未顯示使用者介面的情況下以 無訊息方式 修復 () 將會失敗並出現錯誤訊息。 例如,以非系統管理員身分安裝及執行 Office 專業增強版 2010 將會失敗,在設定流程期間發生錯誤 1730。
當 MSI 安裝程式執行特定 自訂動作時 (非系統管理員使用者可能會收到非預期的 UAC) 提示使用者帳戶控制。 這些動作可能包括前景或背景的設定或修復作業,包括在應用程式的初始安裝期間。 這些動作包括:
- 執行 MSI 修復命令 (例如 msiexec /fu) 。
- 使用者第一次登入應用程式後安裝 MSI 檔案。
- 在主動安裝期間執行 Windows Installer。
- 透過依賴使用者特定「廣告」設定的Microsoft Configuration Manager (ConfigMgr) 部署套件。
- 啟用安全桌面。
解決方式
為了解決這些問題,2025 年 9 月 Windows 安全性更新 (及更新版本的更新) 減少了需要 UAC 提示進行 MSI 修復的範圍,並允許 IT 系統管理員透過將特定應用程式新增至允許清單來停用 UAC 提示。
安裝 2025 年 9 月更新之後,只有當目標 MSI 檔案包含 提升權限的自訂動作時,在 MSI 修復作業期間才需要 UAC 提示。 安裝 2025 年 10 月 28 日及之後發行的 Windows 更新後,此需求會進一步精簡,因此只有在修復流程期間執行提升權限的自訂動作時,才需要 UAC 提示。 因此,安裝最新的 Windows 更新可解決未執行這類提升權限自訂動作的應用程式此問題。
由於在 MSI 修復流程期間執行提升權限自訂動作的應用程式仍需要 UAC 提示,因此安裝 2025 年 9 月更新之後,IT 系統管理員將可以存取因應措施,透過將 MSI 檔案新增至允許清單,以停用特定應用程式的 UAC 提示。
如何將應用程式新增至允許清單以停用 UAC 提示
警告
請注意,此退出方法實際上會移除這些程式的深度防禦安全性功能。
重要
本文包括如何修改登錄的相關資訊。 請務必先備份登錄,再進行修改。 請確定在發生問題時您知道如何還原登錄。 有關如何備份、還原和修改登錄的詳細資訊,請參閱 Windows 備份及登錄方法說明。
開始之前,您必須取得要新增至允許清單之 MSI 檔案的產品代碼。 您可以使用 Windows SDK 中提供的 ORCA 工具來執行這項動作:
- 下載並安裝適用於 Windows Installer 開發人員的 Windows SDK 元件。
- 瀏覽至 C:\Program Files (x86) \Windows Kits\10\bin\10.0.26100.0\x86,然後執行 Orca-x86_en-us.msi。 這會安裝 ORCA 工具 (Orca.exe) 。
- 執行 Orca.exe。
- 在 ORCA 工具中,使用 [檔案 > 開啟] 瀏覽至您要新增至允許清單的 MSI 檔案。
- 開啟 MSI 表格之後,按一下左側清單中的 [屬性 ],並記下 ProductCode 值。
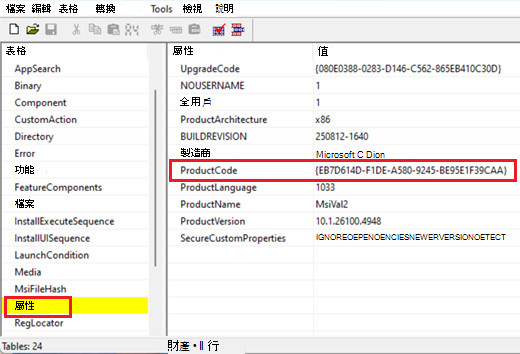
- 複製 ProductCode。 稍後會需要它。
取得產品代碼後,請依照下列步驟停用該產品的 UAC 提示:
在 [搜尋 ] 方塊中輸入 regedit,然後在搜尋結果中選取 [ 登錄編輯程式 ]。
在登錄中找出並選取下列子機碼:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\Installer在 [編輯] 功能表上,指向 [新增],然後選取 [DWORD 值]。
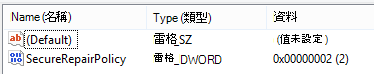
輸入 SecureRepairPolicy DWORD 的名稱,然後按 Enter。
以滑鼠右鍵按一下 [SecureRepairPolicy],然後選取 [ 修改]。
在 [值資料 ] 方塊中輸入 2,然後選取 [確定]。
在登錄中找出並選取下列子機碼:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\Installer在 [編輯] 功能表中,指向 [新增],然後按一下 [機碼]。
針對機碼名稱輸入下列其中一項,然後按 Enter:
- 針對 Windows 11 版本 25H2 或 Windows 11 版本 24H2:如果您已安裝 2026 年 3 月 26 日或之後發行的 Windows 更新, (作業系統組建 26200.8116 和 26100.8116 或更新版本) ,請輸入SecureRepairAllowlist.
- 針對所有其他版本的 Windows: 類型 SecureRepairWhitelist.
警告
如果您使用的是 Windows 11 版本 24H2 或 25H2 (作業系統組建 26200.8116 和 26100.8116 或更新版本) ,而且 HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\Installer\SecureRepairWhitelist 已經存在,請勿同時使用 SecureRepairAllowlist和 SecureRepairWhitelist登錄機碼。 如果 SecureRepairWhitelist登錄機碼已經存在,我們建議您採取以下步驟:
- 建立 SecureRepairAllowlist登錄機碼,如前所述。
- 複製 SecureRepairWhitelist中包含的任何字串值,並將它們新增至 SecureRepairAllowlist登錄機碼,如下所述。
- 然後刪除 SecureRepairWhitelist登錄機碼。
按兩下 SecureRepairAllowlist (或 SecureRepairWhitelist) 機碼加以開啟。
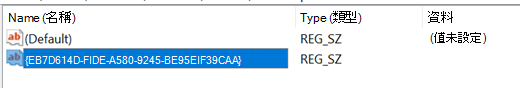
在 [編輯 ] 功能表上,指向 [新增],然後按一下 [字串值]。 建立字串值,其中包含您先前記下的 ProductCode (包括大括弧 {}) 您想要新增至允許清單的 MSI 檔案。 字串值的 NAME 是 ProductCode,而且 VALUE 可以保留空白。