

TPM) (信賴平台模組是電腦主機板上的專用晶片,旨在透過安全地儲存用於加密和解密的密碼編譯金鑰來增強安全性。 它確保您的作業系統和韌體是正版且未被篡改。 TPM 可以實作為離散晶片,這是主機板上的個別元件,或是主處理器內的整合式解決方案。
例如,Microsoft Pluton 安全處理器是將 TPM 功能直接內嵌到 CPU 中的整合解決方案。 這種整合透過消除 CPU 和單獨安全晶片之間的通訊路徑來減少攻擊面。
有多項 Windows 功能利用 TPM 來增強安全性,包括:
- Windows Hello 使用 TPM 安全地儲存生物特徵辨識 (資料,例如指紋或臉部辨識) 和 PIN,提供一種安全且便利的方式,讓您在不使用密碼的情況下登入裝置
- BitLocker 使用 TPM 來加密您的硬碟,確保即使裝置遺失或遭竊,資料仍然安全。 TPM 會儲存加密金鑰,讓未經授權的使用者難以存取您的資料
什麼是密碼編譯金鑰?
當您加密某專案以保護它不受窺探時,加密軟體會取走您想要加密的一段資料,並結合一長串隨機的字元,以形成一段新的加密資料。 加密軟體所使用的長隨機字元字串就是密碼編譯金鑰。
注意
未加密的資料稱為 純文字。 該資料的加密版本稱為 密文。
加密之後,只有擁有正確密碼編譯金鑰的人才能解密並讀取原始資料。
我的電腦有 TPM 嗎?
大多數新式電腦都有 TPM。 請使用下列步驟判斷您的電腦是否有 TPM:
在電腦上的 Windows 安全性應用程式
 中,選取 [裝置安全性],或使用下列快速鍵:
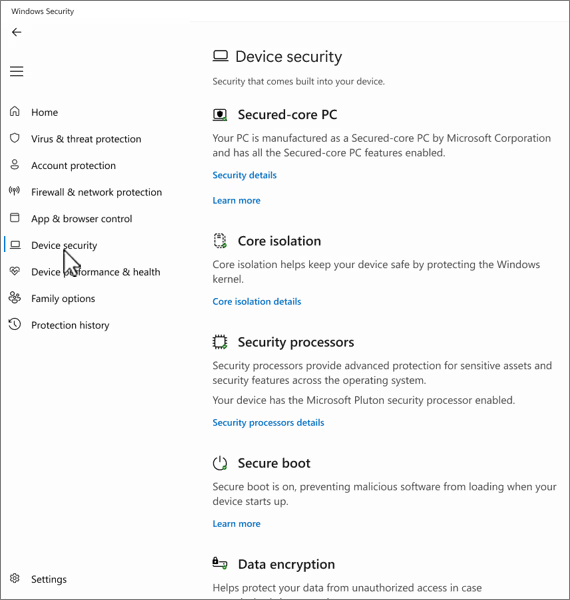
檢查 是否有安全處理器 區段。 如果區段存在,表示您的裝置有 TPM。 如果沒有,表示您的裝置 TPM 可能已關閉。 您可以遵循如何在電腦上啟用 TPM 的指示來啟用它
您可以確認您的電腦配備哪個 TPM 版本 。 選取 [安全處理器詳細資料 ],然後檢閱 規格版本。 它應該是 1.2 或 2.0。
重要
Windows 11 需要 TPM 版本 2.0。 詳細資訊請參閱 Windows 11 系統需求。
想要深入了解 TPM 嗎? 請參閱 信賴平台模組技術概觀。