
ملاحظة
تاريخ النشر الأصلي: مارس 16, 2026
تاريخ آخر تحديث: مايو 12, 2026
معرف KB: 5084567
في هذه المقالة
- نظرة عامة
- الميزات الأساسية
- مرجع إعدادات التحديثات الشهادات
- بنية
- المرحلة الأولى: الكشف ومراقبة الحالة في Enterprise leve
- المرحلة الثانية: برنامج نصي لتنسيق تحديث شهادة التمهيد الآمن
- خطوات نشر E2E (دليل مرجعي سريع)
- استكشاف الأخطاء وإصلاحها
- سجل التغيير
نظرة عامة
يصف هذا الدليل نظام النشر التلقائي لتحديثات شهادات قاعدة بيانات التمهيد الآمن ل Windows باستخدام نهج المجموعة وموجات الإطلاق التدريجي.
إن "أتمتة إطلاق شهادة التمهيد الآمن" عبارة عن نظام مستند إلى PowerShell يقوم بنشر تحديثات شهادات قاعدة بيانات التمهيد الآمن ل Windows على الأجهزة المرتبطة بالمجال بطريقة متدرجة وخاضعة للرقابة.
الميزات الأساسية
| الميزة | الوصف |
|---|---|
| الإطلاق المتدرج | 1 > 2 > 4 > 8 ... الأجهزة لكل مستودع |
| حظر تلقائي | يتم استبعاد المستودعات التي تحتوي على أجهزة يتعذر الوصول إليها |
| النشر التلقائي لكائن نهج المجموعة | البرنامج النصي المنسق الواحد يعالج كل شيء |
| تنفيذ المهمة المجدولة | لا توجد مطالبات تفاعلية مطلوبة |
| المراقبة في الوقت الحقيقي | عارض الحالة مع شريط التقدم |
مرجع إعدادات التحديثات الشهادات
في هذا القسم
نهج المجموعة AvailableUpdatesPolicy
| موقع التسجيل | HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot |
|---|---|
| الاسم | سياسة التحديثات المتوفرة |
| Value | 0x5944 (DWORD) |
هذا هو المفتاح الذي يتم التحكم فيه بواسطة كائن نهج المجموعة/ADMX وهو:
- مستمر عبر عمليات إعادة التشغيل
- يتم تعيينه حسب نهج المجموعة / MDM
- لا يسبب حلقات إعادة المحاولة (مسحها عبر ClearRolloutFlags)
- هل هو المفتاح الصحيح للنشر المستند إلى السياسة
الرجوع إلى "مرجع إعدادات التحديثات الشهادات"
WinCSFlags - علامات نظام تكوين Windows
يمكن لمسؤولي المجالات بدلا من ذلك استخدام نظام تكوين Windows (WinCS) الذي تم إصداره مع تحديثات نظام التشغيل Windows لنشر تحديثات التمهيد الآمن عبر عملاء وخوادم Windows المتصلة بالمجال. وهو يتكون من أداة مساعدة لواجهة سطر الأوامر (CLI) للاستعلام عن تكوينات التمهيد الآمن وتطبيقها محليا على جهاز.
| اسم الميزة | مفتاح WinCS | الوصف |
|---|---|---|
| Feature_AllKeysAndBootMgrByWinCS | F33E0C8E002 | يسمح تمكين هذا المفتاح بتثبيت شهادات التمهيد الآمن الجديدة التالية التي توفرها Microsoft على جهازك.
|
مرجع: واجهات برمجة تطبيقات نظام تكوين Windows (WinCS) للتمهيد الآمن
الرجوع إلى "مرجع إعدادات التحديثات الشهادات"
بنية
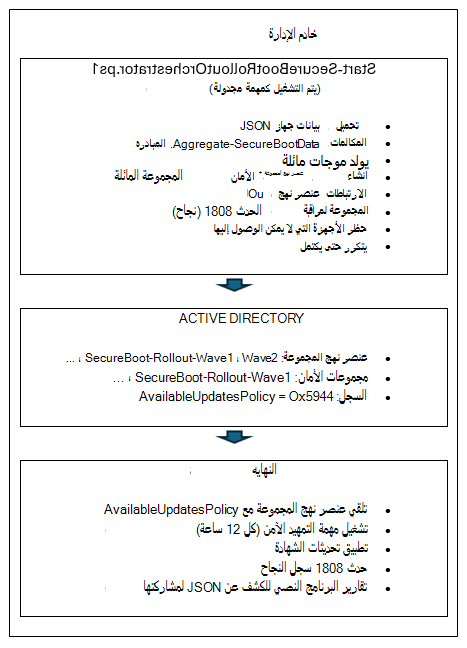
المرحلة الأولى: الكشف ورصد الحالة على مستوى المؤسسة
في هذا القسم
- البرامج النصية المطلوبة للمرحلة 1
- اختبار محلي
- إعداد مشاركة الشبكة
- نشر كائن نهج المجموعة
- ملخص إعدادات GPO
- التحقق من الصحة
البرامج النصية المطلوبة للمرحلة 1
عينة من البرامج النصية لجمع بيانات مخزون التمهيد الآمن
ملاحظة
هام تمت إزالة المقالات التالية التي تحتوي على نماذج البرامج النصية. إذا قمت بتثبيت تحديث Windows تم إصداره في 12 مايو 2026 أو بعده، فيمكن العثور على البرامج النصية النموذجية في المجلد ٪systemroot٪\SecureBoot\ExampleRolloutScripts على جهازك.
| اسم البرنامج النصي النموذجي | الغرض | يعمل على |
|---|---|---|
| برنامج نصي نموذجي Detect-SecureBootCertUpdateStatus.ps1 | يجمع بيانات حالة الجهاز | كل نقطة نهاية (عبر كائن نهج المجموعة) |
| برنامج نصي نموذجي Aggregate-SecureBootData.ps1 | إنشاء التقارير ولوحات المعلومات | محطة عمل مسؤول |
| برنامج نصي نموذجي Deploy-GPO-SecureBootCollection.ps1 | أتمتة إنشاء "كائن نهج المجموعة" لجمع البيانات | وحدة التحكم بالمجال |
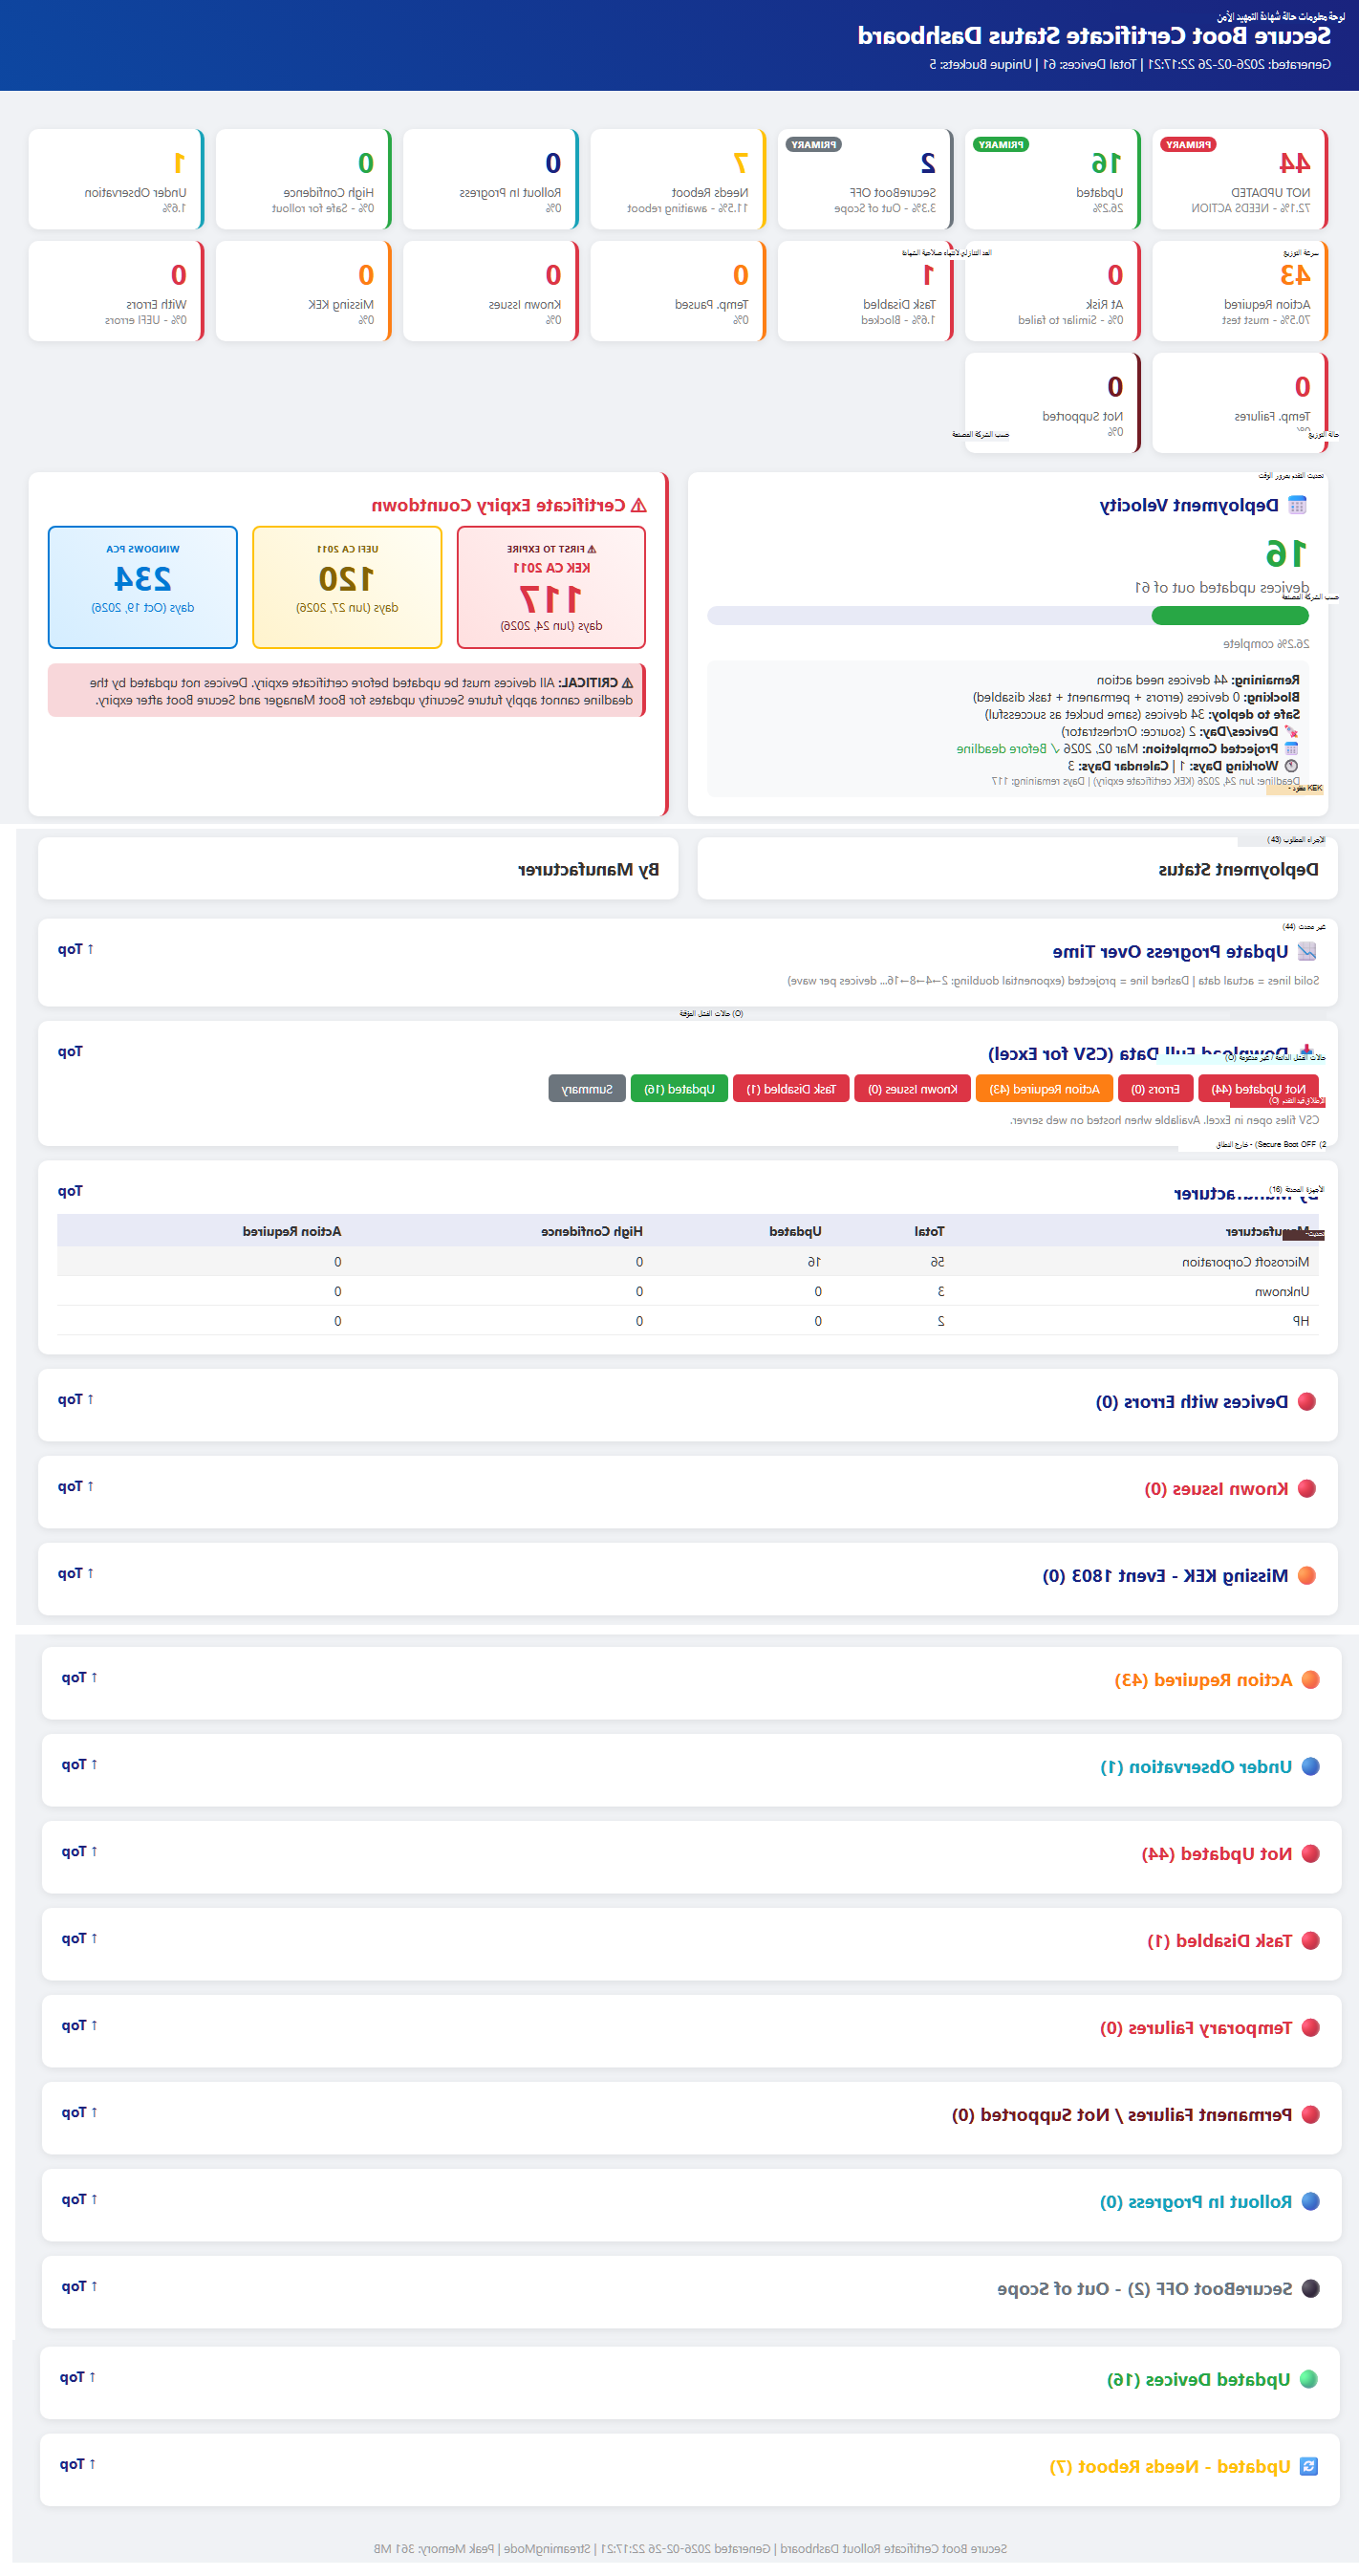
نموذج الإخراج من البرامج النصية للمرحلة 1 أعلاه
العودة إلى "المرحلة الأولى: الكشف ومراقبة الحالة على مستوى المؤسسة"
اختبار محلي
قبل النشر عبر كائن نهج المجموعة (GPO)، اختبر البرنامج النصي للتجميع على جهاز واحد للتحقق من الوظيفة.
تشغيل البرنامج النصي للمجموعة محليا
افتح مطالبة PowerShell غير مقيد وقم بتنفيذ ما يلي:
& .\Detect-SecureBootCertUpdateStatus.ps1 -OutputPath "C:\Temp\SecureBootTest"التحقق من إخراج JSON
# View the collected data
Get-Content "C:\Temp\SecureBootTest\*_latest.json" | ConvertFrom-Json | Format-List
الحقول الرئيسية التي يجب التحقق منها
• SecureBootEnabled - يجب أن يكون True أو False
• OverallStatus - مكتمل أو ReadyForUpdate أو NeedsData أو خطأ
• BucketHash - مستودع الجهاز لمطابقة بيانات الثقة
• SecureBootTaskEnabled - يظهر حالة مهمة تحديث التمهيد الآمن.برنامج نصي لتجميع الاختبار
# Generate reports from collected data
& ".\Aggregate-SecureBootData.ps1" `
    -InputPath "C:\Temp\SecureBootTest" `
    -OutputPath "C:\Temp\SecureBootReports"

# Open the HTML dashboard
Start-Process "C:\Temp\SecureBootReports\SecureBoot_Dashboard_*.html"
العودة إلى "المرحلة الأولى: الكشف ومراقبة الحالة على مستوى المؤسسة"
إعداد مشاركة الشبكة
إنشاء مشاركة الشبكة
على خادم الملفات، أنشئ مشاركة مخصصة لبيانات التجميع:
# Run on file server as Administrator
$SharePath = "D:\SecureBootCollection"
$ShareName = "SecureBootData$"

# Create folder
New-Item -ItemType Directory -Path $SharePath -Force

# Create hidden share ($ suffix hides from browse list)
New-SmbShare -Name $ShareName -Path $SharePath `
    -Description "Secure Boot Certificate Status Collection" `
    -FullAccess "Domain Admins" `
    -ChangeAccess "Domain Computers"
تكوين أذونات NTFS
# Get current ACL
$Acl = Get-Acl $SharePath

# Allow Authenticated Users to write files
$WriteRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Computers",
    "Modify",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($WriteRule)

# Allow Domain Admins full control (for aggregation)
$AdminRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Admins",
    "FullControl",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($AdminRule)

# Apply permissions
Set-Acl -Path $SharePath -AclObject $Acl
التحقق من مشاركة الوصول
# Test from a domain-joined workstation
Test-Path "\\fileserver\SecureBootData$"
# Should return: True
العودة إلى "المرحلة الأولى: الكشف ومراقبة الحالة على مستوى المؤسسة"
نشر كائن نهج المجموعة
استخدم برنامج الأتمتة النصي الذي تم توفيره من وحدة التحكم بالمجال:
# Run on Domain Controller as Domain Admin for interactive OU Section – Recommended
# Replace the “Contoso.com”, “Contoso” with the name of the domain
# Replace FILESERVER with the file server name.  Script shows list of OUs to deploy GPO on
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -AutoDetectOU `
    -CollectionSharePath "\\FILESERVER\SecureBootData$" `
    -ScriptSourcePath ".\Detect-SecureBootCertUpdateStatus.ps1" `
    -Schedule "Daily" `
    -ScheduleTime "14:00" `
    -RandomDelayHours 4
سيقوم هذا البرنامج النصي بتنفيذ ما يلي:
- إنشاء كائن نهج مجموعة جديد باسم محدد
- نسخ البرنامج النصي للمجموعة إلى SYSVOL للتوفر العالي
- تكوين البرنامج النصي لبدء تشغيل الكمبيوتر
- ارتباطات "كائن نهج المجموعة" لاستهداف الوحدة التنظيمية (OU)
- ينشئ بشكل اختياري مهمة مجدولة للتجميع الدوري
يوفر الجدول التالي إرشادات حول المدة التي سيستغرقها التأخير بناء على حجم أسطولك.
| حجم الأسطول | نطاق التأخير |
|---|---|
| أجهزة من 1 إلى 10 آلاف | 4 ساعات |
| أجهزة 10K-50K | 8 ساعات |
| 50 ألف+ جهاز | من 12 إلى 24 ساعة |
العودة إلى "المرحلة الأولى: الكشف ومراقبة الحالة على مستوى المؤسسة"
ملخص إعدادات GPO
| الإعداد | الموقع | Value |
|---|---|---|
| برنامج نصي لبدء التشغيل | الكمبيوتر تكوين → البرامج النصية | Detect-SecureBootCertUpdateStatus.ps1 |
| معلمات البرنامج النصي | (نفسه) | -OutputPath "\\server\share$" |
| نهج التنفيذ | قوالب → مسؤول تكوين الكمبيوتر → PowerShell | السماح بالتوقيع المحلي والبعيد |
| مهمة مجدولة | تكوين الكمبيوتر → تفضيلات → المهام المجدولة | مجموعة يومية/أسبوعية |
العودة إلى "المرحلة الأولى: الكشف ومراقبة الحالة على مستوى المؤسسة"
التحقق من الصحة
فرض تحديث GPO على اختبار Machine
# On a test workstation
gpupdate /force

# Reboot the client machines to startup script or it will trigger on next schedule.
Restart-Computer -Force
التحقق من جمع البيانات
# Check if data was collected (on file server or from any machine)
Get-ChildItem "\\fileserver\SecureBootData$" |
    Sort-Object LastWriteTime -Descending |
    Select-Object -First 10

# Verify JSON content
Get-Content "\\fileserver\SecureBootData$\TESTPC_latest.json" | ConvertFrom-Json
تحقق من تطبيق GPO
# Verify GPO is applied to the computer
gpresult /r | Select-String "SecureBoot"
# The script also saves a local copy for redundancy.
Get-ChildItem "C:\ProgramData\SecureBootCollection\"
العودة إلى "المرحلة الأولى: الكشف ومراقبة الحالة على مستوى المؤسسة"
المرحلة الثانية: التمهيد الآمن لتحديث شهادة البرامج النصية للتنسيق
هام
تأكد من اكتمال Phase1، بما في ذلك جمع البيانات على كل نقطة نهاية لمشاركات الخادم البعيد.
في هذا القسم
- البرامج النصية المطلوبة للمرحلة 2
- Start-SecureBootRolloutOrchestrator.ps1
- Deploy-OrchestratorTask.ps1
- Get-SecureBootRolloutStatus.ps1
البرامج النصية المطلوبة للمرحلة 2
عينة من البرامج النصية لجمع بيانات مخزون التمهيد الآمن
ملاحظة
هام تمت إزالة المقالات التالية التي تحتوي على نماذج البرامج النصية. إذا قمت بتثبيت تحديث Windows تم إصداره في 12 مايو 2026 أو بعده، فيمكن العثور على البرامج النصية النموذجية في المجلد ٪systemroot٪\SecureBoot\ExampleRolloutScripts على جهازك.
| اسم البرنامج النصي النموذجي | الغرض | يتم تشغيله على |
|---|---|---|
| برنامج نصي نموذجي Detect-SecureBootCertUpdateStatus.ps1 | يجمع بيانات حالة الجهاز | كل نقطة نهاية (عبر كائن نهج المجموعة) |
| برنامج نصي نموذجي Aggregate-SecureBootData.ps1 | إنشاء التقارير ولوحات المعلومات | محطة عمل مسؤول |
| برنامج نصي نموذجي Deploy-GPO-SecureBootCollection.ps1 | أتمتة إنشاء "كائن نهج المجموعة" لجمع البيانات | وحدة التحكم بالمجال |
| برنامج نصي نموذجي Start-SecureBootRolloutOrchestrator.ps1 | تنسيق مستمر مؤتمت بالكامل مع النشر التلقائي ل GPO لتثبيت الشهادات | محطة عمل مسؤول |
| برنامج نصي نموذجي Deploy-OrchestratorTask.ps1 | نشر البرنامج النصي المنسق كمهمة مجدولة للإطلاق التلقائي | وحدة التحكم بالمجال |
| برنامج نصي نموذجي Get-SecureBootRolloutStatus.ps1 | عرض شهادة التمهيد الآمن حالة الإطلاق من أي محطة عمل | محطة عمل مسؤول |
| برنامج نصي نموذجي Enable-SecureBootUpdateTask.ps1 | تمكين مهمة تحديث التمهيد الآمن | في نقاط النهاية حيث تكون المهمة معطلة (تشغيل مرة واحدة فقط لتمكين المهمة إذا تم تعطيلها) |
العودة إلى "المرحلة 2: البرامج النصية لتحديث شهادة التمهيد الآمن"
Start-SecureBootRolloutOrchestrator.ps1
الغرض: تنسيق مستمر مؤتمت بالكامل مع النشر التلقائي ل GPO.
وظيفته
Aggregate-SecureBootData.ps1 المكالمات لحالة الجهاز
إنشاء موجات إطلاق باستخدام المضاعفة المتتالية
ينشئ كائن نهج المجموعة (GPO) لنشر الشهادة باستخدام أحد الأساليب التالية
- نهج مجموعة التمهيد الآمن AvailableUpdatesPolicy = 0x5944 (افتراضي)
- WinCS method (parameter –UseWinCS)
إنشاء مجموعات أمان AD للاستهداف
إضافة حسابات الكمبيوتر إلى مجموعات الأمان
تكوين تصفية أمان GPO
ارتباطات "كائن نهج المجموعة" لاستهداف الوحدة التنظيمية (OU)
شاشات المستودعات المحظورة (الأجهزة التي يتعذر الوصول إليها)
إلغاء الحظر تلقائيا عند استرداد الأجهزة
الاستخدام
# Interactive (testing)
.\Start-SecureBootRolloutOrchestrator.ps1 `
    -AggregationInputPath "\\fileserver\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -PollIntervalMinutes 30
# Interactive (testing), leveraging WinCS method .\Start-SecureBootRolloutOrchestrator.ps1 ` -AggregationInputPath "\\fileserver\SecureBootData$" ` -ReportBasePath "C:\SecureBootReports" ` -PollIntervalMinutes 30 ` -UseWinCSأوامر مسؤول
# List blocked buckets
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Unblock specific bucket .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Dell|Latitude5520|BIOS1.2"# Unblock all .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockAllالمعلمات
معلمة افتراضي الوصف AggregationInputPath مطلوبة مسار UNC إلى ملفات JSON لنقطة النهاية ReportBasePath مطلوبة المسار المحلي للتقارير والحالة TargetOU جذر المجال OU لربط كائنات نهج المجموعة بادئة الموجة SecureBoot-Rollout بادئة تسمية كائن نهج المجموعة/المجموعة MaxWaitHours 72 ساعات قبل التحقق من إمكانية الوصول إلى الجهاز PollIntervalMinutes 1440 عدد الدقائق بين عمليات التحقق من الحالة دراي رن False إظهار ما سيحدث بدون تغييرات ملاحظة
ملاحظة حول PollIntervalMinutes: عند تشغيل المنسق مباشرة، يكون الإعداد الافتراضي 1440 دقيقة (24 ساعة). عند النشر عبر Deploy-OrchestratorTask.ps1، يكون الإعداد الافتراضي 30 دقيقة. يمرر البرنامج النصي للنشر الافتراضي الخاص به إلى المنسق. استخدم 30 دقيقة للإطلاق النشط، و1440 دقيقة لمراقبة الصيانة.
المعلمات الاختيارية
معلمة افتراضي الوصف UseWinCS False استخدام الأسلوب WinCS بدلا من AvailableUpdatesPolicy GPO WinCSKey F33E0C8E002 مفتاح WinCS لتكوين التمهيد الآمن AllowListPath (بلا) مسار الملف مع أسماء المضيفين للسماح بالطرح المستهدف/التجريبي. يدعم .txt أو .csv. AllowADGroup (بلا) مجموعة أمان AD لحسابات الكمبيوتر للسماح. على سبيل المثال: "SecureBoot-Pilot-Computers" ExclusionListPath (بلا) مسار الملف مع أسماء المضيفين المطلوب استبعادها من الإطلاق (أجهزة VIP/التنفيذية) ExcludeADGroup (بلا) مجموعة أمان AD لحسابات الكمبيوتر المراد استبعادها. على سبيل المثال: "أجهزة كمبيوتر VIP" ListBlockedBuckets False عرض مستودعات الأجهزة المحظورة حاليا إلغاء حظر المستودع (بلا) إلغاء حظر مستودع معين. التنسيق: "الشركة المصنعة|نموذج |BIOS" إلغاء حظر الكل False إلغاء حظر جميع مستودعات الأجهزة المحظورة
العودة إلى "المرحلة 2: البرامج النصية لتحديث شهادة التمهيد الآمن"
Deploy-OrchestratorTask.ps1
الغرض: نشر المنسق كمهمة مجدولة في Windows.
المزايا
- لا توجد مطالبات أمان PowerShell (تجاوز ExecutionPolicy)
- يعمل في الخلفية بشكل مستمر
- لا يلزم وجود أي تفاعل من المستخدم
- ينجو من عمليات إعادة التشغيل
الاستخدام
النشر باستخدام حساب خدمة المجال (مستحسن)
استخدام نهج المجموعة AvailableUpdates (الأسلوب الافتراضي)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
استخدام الأسلوب WinCS
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot" -UseWinCS
النشر باستخدام حساب SYSTEM
استخدام نهج المجموعة AvailableUpdates (الأسلوب الافتراضي)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"
استخدام الأسلوب WinCS
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"  -UseWinCS
متطلبات حساب الخدمة
- مسؤول المجال (ل New-GPO و New-ADGroup و Add-ADGroupMember)
- قراءة الوصول إلى مشاركة ملف JSON
- كتابة الوصول إلى ReportBasePath
العودة إلى "المرحلة 2: البرامج النصية لتحديث شهادة التمهيد الآمن"
Get-SecureBootRolloutStatus.ps1
الغرض: عرض تقدم النشر من أي محطة عمل.
ما الذي يظهره
- حالة المهمة المجدولة (قيد التشغيل/الاستعداد/المتوقفة)
- رقم الموجة الحالي
- الأجهزة المستهدفة مقابل الأجهزة المحدثة
- شريط التقدم المرئي
- ملخص المستودعات المحظورة
- الارتباط بأحدث لوحة معلومات HTML
الاستخدام
# Quick status check
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Continuous monitoring (refreshes every 30 seconds) .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -Watch 30# View blocked buckets .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowBlocked# View wave history .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowWaves# View recent log .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowLog# Open dashboard in browser .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardالمعلمات
معلمة هل هي مطلوبة؟ افتراضي الوصف ReportBasePath مطلوب — المسار المحلي للتقارير وملفات الحالة سجل العرض اختياري False عرض إدخالات سجل المنسق الأخيرة ShowBlocked اختياري False عرض تفاصيل المستودعات المحظورة موجات العرض اختياري False عرض محفوظات الموجة مشاهدة اختياري 0 (معطل) الفاصل الزمني للتحديث التلقائي بالثواني. مثال: -Watch 30 يتم تحديثه كل 30 ثانية. لوحة معلومات OpenDashboard اختياري False افتح أحدث لوحة معلومات HTML في المستعرض الافتراضي نموذج الإخراج
ملاحظة
==============================================================
حالة إطلاق التمهيد الآمن
2026-02-17 19:30:00
======================================================Scheduled Task: RunningROLLOUT PROGRESS
الحالة: قيد التقدم
الموجة الحالية: 5
المجموع المستهدف: 1250
إجمالي التاريخ: 847Progress: [█████████████████████░░░░░░░░░░░░░░░░░░░] 67.8%BLOCKED BUCKETS: 2 buckets need attention
تشغيل باستخدام -ShowBlocked للحصول على التفاصيلLATEST DASHBOARD
C:\SecureBootReports\Aggregation_20260217_193000\SecureBoot_Dashboard.html
__________________________________________________________________________________________
العودة إلى "المرحلة 2: البرامج النصية لتحديث شهادة التمهيد الآمن"
خطوات نشر E2E (دليل مرجعي سريع)
في هذا القسم
المرحلة الأولى: البنية التحتية للكشف
الخطوة 1: إنشاء حصة مجموعة
# On file server
$sharePath = "D:\SecureBootData"
New-Item -ItemType Directory -Path $sharePath -Force
New-SmbShare -Name "SecureBootData$" -Path $sharePath -FullAccess "Domain Admins" -ChangeAccess "Domain Computers"
# Set NTFS permissions $acl = Get-Acl $sharePath $rule = New-Object System.Security.AccessControl.FileSystemAccessRule("Domain Computers","Modify","Allow") $acl.AddAccessRule($rule) Set-Acl $sharePath $aclالخطوة 2: نشر كشف كائن نهج المجموعة
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -OUPath "OU=Workstations,DC=contoso,DC=com" `
    -CollectionSharePath "\\server\SecureBootData$"
الخطوة 3: انتظار تقرير نقاط النهاية (من 24 إلى 48 ساعة)
# Check collection progress
(Get-ChildItem "\\server\SecureBootData$" -Filter "*.json").Count
الرجوع إلى "خطوات نشر E2E (دليل مرجعي سريع)"
المرحلة الثانية: الإطلاق المنسق
الخطوة 4: التحقق من المتطلبات الأساسية
- نشر كائن نهج المجموعة للكشف (الخطوة 2)
- 50+ نقطة نهاية على الأقل الإبلاغ عن JSON
- حساب الخدمة مع حقوق مسؤول المجال
- خادم الإدارة باستخدام PowerShell 5.1+
الخطوة 5: نشر المنسق كمهمة مجدولة
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
الخطوة 6: مراقبة التقدم
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"الخطوة 7: عرض لوحة المعلومات
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardالخطوة 8: إدارة المستودعات المحظورة
# List blocked
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Investigate and unblock .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Manufacturer|Model|BIOS"الخطوة 9: التحقق من الاكتمال
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Status should show "Completed"
الرجوع إلى "خطوات نشر E2E (دليل مرجعي سريع)"
State Files
يحتفظ المنسق بالحالة في ReportBasePath\RolloutState\:
| ملف | الوصف |
|---|---|
| RolloutState.json | محفوظات الموجات، الأجهزة المستهدفة، الحالة |
| BlockedBuckets.json | المستودعات التي تحتاج إلى التحقيق |
| DeviceHistory.json | تعقب الجهاز حسب اسم المضيف |
| Orchestrator_YYYYMMDD.log | سجلات النشاط اليومي |
الرجوع إلى "خطوات نشر E2E (دليل مرجعي سريع)"
استكشاف الأخطاء وإصلاحها
في هذا القسم
المنسق لا يتقدم
التحقق من المهمة المجدولة
Get-ScheduledTask -TaskName "SecureBoot-Rollout-Orchestrator"التحقق من السجلات
Get-Content "C:\SecureBootReports\RolloutState\Orchestrator_*.log" -Tail 50التحقق من حداثة بيانات JSON
(Get-ChildItem "\server\SecureBootData$" -Filter "*.json" | Where-Object { $_.LastWriteTime -gt (Get-Date).AddDays(-1) }).Count
عودة إلى "استكشاف الأخطاء وإصلاحها"
المستودعات المحظورة
تم حظر القائمة.
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBucketsتحقق من إمكانية الوصول إلى الجهاز.
تحقق من وجود مشاكل في البرامج الثابتة.
إلغاء الحظر بعد التحقيق.
عودة إلى "استكشاف الأخطاء وإصلاحها"
لا يتم تطبيق "كائن نهج المجموعة"
تحقق من وجود "كائن نهج المجموعة".
Get-GPO -Name "SecureBoot-Rollout-Wave*"تحقق من تصفية الأمان.
Get-GPPermission -Name "GPO-Name" -Allتحقق من وجود جهاز الكمبيوتر ضمن مجموعة أمان.
تطبيق "كائن نهج المجموعة" على الهدف.
gpupdate /force
عودة إلى "استكشاف الأخطاء وإصلاحها"
سجل التغيير
| تاريخ التغيير | وصف التغيير |
|---|---|
| مايو 12, 2026 | في السابق، تم نشر كل نموذج ملف نصي كمقالات فردية يمكنك من خلالها نسخ البرنامج النصي ولصقه. بدءا من تحديثات Windows التي تم إصدارها في 12 مايو 2026 وبعده، توجد البرامج النصية النموذجية في المجلد ٪systemroot٪\SecureBoot\ExampleRolloutScripts على جهازك. |