
Съвет
Научете повече за Microsoft Forms или започнете веднага и създайте проучване, тест или анкета. Искате по-разширени възможности за брандиране, типове въпроси и анализ на данни? Изпробвайте Dynamics 365 Customer Voice.
Фишинг атаките се опитват да откраднат поверителна информация чрез имейли, уеб сайтове, текстови съобщения или други форми на електронна комуникация, които често изглеждат като официална комуникация от законни фирми или лица. Информацията, която измамниците се опитват да откраднат, може да са пароли или други идентификационни данни.
В Microsoft Forms разрешаваме автоматизирани прегледи на машините за проактивно откриване на злонамерени пароли във формуляри и проучвания.
Ако подозирате, че даден формуляр или проучване, които сте получили, се опитват да съберат пароли или друга поверителна информация в Microsoft Forms, съобщете за това, за да предотвратите проникване в своята и на чужда поверителна информация. Под бутона "Подаване " в долната част на формуляра за подозрение щракнете върху " Съобщаване за злоупотреба".
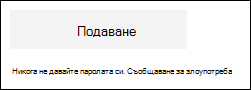
Можете да се предпазите старателно от фишинг, като никога не предоставяте лична информация, като например пароли, под каквато и да е форма или проучване. Можете също да съобщите за онлайн измами.
Обратна връзка за Microsoft Forms
Искаме да чуем вашето мнение! За да изпратите обратна връзка за Microsoft Forms, отидете в горния десен ъгъл на вашия формуляр и изберете Още настройки > наформуляра Обратна връзка.