
Тази статия описва актуализация за Microsoft Advanced Threat Analytics (ATA) v1.7.
НЕ изпълнявайте командата в тази статия на версии, които са по-нови от v1.7, тъй като това уврежда системата. Също така не се опитвайте да промените тази команда и да я изпълните без директни инструкции от услугите за поддръжка на Microsoft или продуктовата група.
Проблеми, които са коригирани в тази актуализация
Брой 1
Миграцията от ATA v1.6 (1.6.4103) или ATA v1.6 актуализация 1 (1.6.4317) към ATA v1.7 (1.7.5402) е неуспешна с код на грешка 0x80070643.
Брой 2
След като мигрирате към или инсталирате ATA v1.7 (1.7.5402), ATA все още генерира известия (имейл, системен дневник или регистрационни файлове за събития) за подозрителни дейности, чието състояние е променено на "отхвърлен".
Брой 3
ATA генерира голям брой подозрителни активирания на типа "Разузнаване чрез изброяване на справочни услуги", след като мигрирате към или инсталирате ATA v1.7 (1.7.5402).
Решение
За да коригирате тези проблеми, изтеглете и изпълнете актуализацията, която е описана в раздела "Как да изтеглите тази актуализация". Актуализацията надстройва ATA до ATA 1.7, компилация 1.7.5647.
За проблем 3: След като инсталирате тази актуализация, можете да използвате процедурата по-долу, за да дезактивирате откриването на подозрителни дейности "Разузнаване чрез изброяване на справочни услуги" и да премахнете старите подозрителни дейности, след като надстроите до ATA v1.7 компилация 1.7.5647. За да направите това, изпълнете следните стъпки:
От команден прозорец с администраторски права отидете до следното местоположение:
C:\Program Files\Microsoft Advanced ThreatAnalytics\Center\MongoDB\binТип – Mongo.exe ATA. (Забележка: "ATA" трябва да бъде главна.)
Поставете следните команди в командния прозорец на mongo.
За да изключите съществуващите подозрителни дейности:
db. SuspiciousActivity.update({_t: "SamrReconnaissanceSuspiciousActivity"}, {$set: {Status: "Dismissed"}}, {multi: true})
За да забраните подозрителната дейност "Разузнаване с помощта на изброяване на справочни услуги":
db. SystemProfile.update({_t:"CenterSystemProfile"},{$set:
{"Configuration.SamrReconnaissanceDetectorConfiguration.IsEnabled":false}})
Как да изтеглите тази актуализация
Метод 1: Microsoft Update
Тази актуализация е налична в Microsoft Update. За повече информация относно как да използвате Microsoft Update, вижте Как да изтеглите актуализация чрез актуализиране на Windows.
Метод 2: Център на Microsoft за изтегляния
Следният файл е достъпен за изтегляне от Центъра на Microsoft за изтегляния:
 Изтеглете пакета за актуализация 1 на ATA v1.7 сега.
За допълнителна информация как да изтеглите файлове за поддръжка на Microsoft, щракнете върху следния номер на статия, за да прегледате статията в базата знания на Microsoft:
119591 Как да получите файлове за поддръжка на Microsoft от онлайн услуги Microsoft сканира този файл за вируси. Microsoft използва най-актуалния софтуер за откриване на вируси, наличен към датата на публикуване на файла. Файлът се съхранява на сървъри с повишена сигурност, които помагат да се предотвратят неразрешени промени във файла.
Подробна информация за актуализацията
Предварителни изисквания
За да инсталирате тази актуализация, трябва първо да инсталирате ATA v1.6 с актуализация 1 (1.6.4317) или ATA v1.7 (1.7.5402). Ако имате ATA v1.6 (1.6.4103), трябва първо да надстроите до ATA v1.6 актуализация 1 от описанието на актуализация 1 за Microsoft Advanced Threat Analytics v1.6.
Информация за системния регистър
За да приложите тази актуализация, не е нужно да правите промени в системния регистър.
Изискване за рестартиране
Може да се наложи да рестартирате компютъра, след като приложите тази актуализация.
Информация за заместване на актуализация
Тази актуализация не замества последно издадената актуализация.
Повече информация
Сертификатът е несъвместим с мигрирането на ATA 1.7
Въведение
В ATA v1.7 центърът ATA изисква по един сертификат за услугата на центъра за ATA и конзолата ATA. Когато надстройвате от ATA v1.6 до v1.7, процесът на надстройка приема сертификата, който се използва в момента от IIS за конзолата ATA, като сертификат за ATA v1.7. Този сертификат ще се използва както от услугата на центъра на ATA, така и от уеб конзолата. Ако сертификатът, който се използва в момента от IIS, е KSP сертификат, надстройката ще бъде неуспешна със следното съобщение:
ATA версия 1.7 не поддържа текущо конфигурирания сертификат на конзолата ATA; Следвайте инструкциите в KB3191777, за да можете да завършите процеса на актуализиране на центъра на ATA.
Решение
За да превключите сертификата, който се използва от конзолата на ATA, изпълнете следните стъпки:
Инсталирайте новия сертификат (не KSP) на сървъра на центъра на ATA. Можете да използвате същото име на тема като в съществуващия сертификат, за да избегнете проблеми, когато потребителите отиват в конзолата ATA.
Отворете IIS Manager.
Разгънете името на сървъра и след това разгънете "Сайтове".
Изберете сайта на конзолата на Microsoft ATA и след това в прозореца с действия щракнете върху Обвързване.
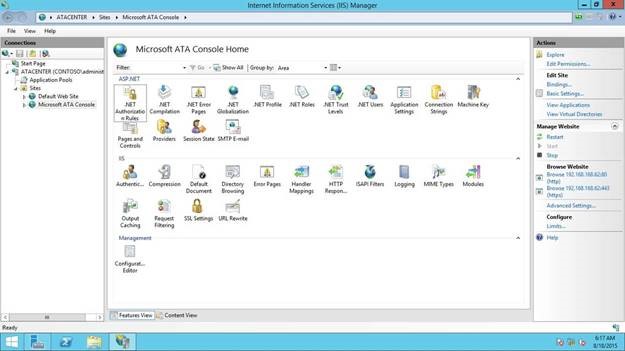
Изберете HTTPS и след това щракнете върху "Редактиране".
Под SSL сертификат изберете новия сертификат.
Изчакайте всички ATA шлюзове да се синхронизират с центъра.
Изпълнете отново надстройката до ATA 1.7.
Забележка: ако трябва да инсталирате нов ATA шлюз, преди да изпълните повторното изпълнение на надстройката, трябва да изтеглите актуализирания пакет на ATA шлюз от центъра на ATA, преди да стартирате инсталирането на шлюз на ATA.
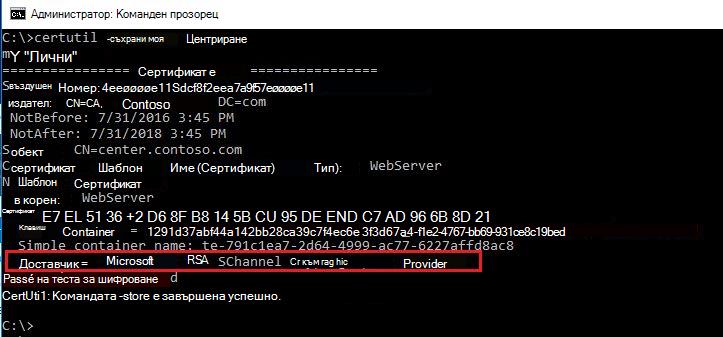
Забележка За да проверите дали сертификатът е издаден чрез шаблон на KSP, изпълнете следните стъпки:
Отворете команден прозорец с администраторски права и след това въведете следното:
certutil -store моето <CertName>Ако резултатът е "Доставчик = Доставчик на софтуерни ключове на Microsoft", това е KSP сертификат.
Справки
Научете повече относно терминологията, която Microsoft използва за описване на актуализациите на софтуера.