
Shrnutí
Útoky hrubou silou jsou dnes jedním ze tří hlavních způsobů, jak jsou počítače se systémem Windows napadány. Zařízení s Windows ale momentálně neumožňují uzamčení předdefinovaných místních účtů správce. To vytváří scénáře, ve kterých může být bez správné segmentace sítě nebo přítomnosti služby detekce narušení vestavěný místní účet správce vystaven neomezeným útokům hrubou silou, které se pokusí zjistit heslo. Můžete to udělat pomocí protokolu RDP (Vzdálená plocha Protocol) přes síť. Pokud hesla nejsou dlouhá nebo složitá, čas potřebný k provedení takového útoku se při použití moderních procesorů a GPU stává triviálním.
Ve snaze zabránit dalším útokům hrubou silou zavádíme zamykání účtů pro účty správců. Počínaje kumulativními aktualizacemi Windows z 11. října 2022 nebo novějšími budou k dispozici místní zásady, které povolí předdefinovaná uzamčení místních účtů správce. Tyto zásady najdete ve složce Zásady místního počítače\Konfigurace počítače\Nastavení systému Windows\Nastavení zabezpečení\Zásady účtů\Zásady uzamčení účtů.
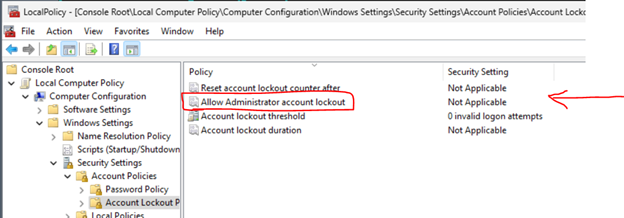
Pokud u stávajících počítačů nastavíte tuto hodnotu na Povoleno pomocí místního nebo doménového objektu zásad skupiny, budete mít možnost zablokovat vestavěný místní účet správce. V takových prostředích by se také mělo zvážit nastavení dalších tří zásad v části Zásady uzamčení účtů. Naše základní doporučení je nastavit je na 10/10/10. To znamená, že účet by se zablokoval po deseti neúspěšných pokusech během 10 minut a uzamčení by trvalo 10 minut. Potom se účet automaticky odemkne.
Poznámka Nové chování uzamčení ovlivňuje pouze přihlášení k síti, například pokusy o připojení pomocí protokolu RDP. Přihlášení ke konzole budou po dobu výluky povolená.
U nových počítačů ve Windows 11, verze 22H2 nebo všech nových počítačů, které zahrnují kumulativní aktualizace Windows z 11. října 2022 před počáteční instalací, se tato nastavení nastaví ve výchozím nastavení při instalaci systému. K tomu dochází při prvním vytvoření instance databáze SAM v novém počítači. Pokud jste tedy nastavili nový počítač a později do něj byly nainstalovány říjnové aktualizace, nebude ve výchozím nastavení zabezpečený. Bude vyžadovat nastavení zásad tak, jak jsme popsali výše. Pokud nechcete, aby tyto zásady v novém počítači platily, můžete nastavit tyto místní zásady nebo vytvořit zásadu skupiny, která použije nastavení Zakázáno u možnosti Povolit uzamčení účtu správce.
Dále nyní vynucujeme složitost hesel na nových počítačích při použití integrovaného místního účtu správce. Heslo musí obsahovat aspoň dva ze tří základních typů znaků (malá písmena, velká písmena a číslice). To pomůže tyto účty dále chránit před ohrožením zabezpečení v důsledku útoku hrubou silou. Pokud však chcete používat méně složité heslo, můžete příslušné zásady pro hesla nastavit v části Zásady místního počítače\Konfigurace počítače\Nastavení systému Windows\Nastavení zabezpečení\Zásady účtů\Zásady hesel.
Další informace
Přidané změny podporují příznaky DOMAIN_LOCKOUT_ADMINS a DOMAIN_PASSWORD_COMPLEX pro předdefinovaný účet místního správce. Další informace najdete v článku DOMAIN_PASSWORD_INFORMATION (ntsecapi.h).
| Hodnota | Význam |
|---|---|
|
DOMAIN_LOCKOUT_ADMINS 0x00000008L |
Umožňuje zablokovat integrovaný účet místního správce pro přihlášení k síti. |
|
DOMAIN_PASSWORD_COMPLEX 0x00000001L |
Heslo musí obsahovat kombinaci alespoň dvou z následujících typů znaků:
|