
Para cumplir los estándares empresariales y las regulaciones del sector, las organizaciones tienen que proteger la información confidencial y evitar que se revele accidentalmente. Entre los ejemplos de información confidencial que es posible que desee evitar que se filtre fuera de su organización se incluyen los datos financieros o la información de identificación personal (PII), como números de tarjeta de crédito, números de la seguridad social o números de identificación nacional. Con una directiva de prevención de pérdida de datos (DLP) en SharePoint Server 2016, puede identificar, supervisar y proteger automáticamente la información confidencial en las colecciones de sitios.
Con DLP, puede:
- Cree una consulta DLP para identificar qué información confidencial existe ahora en las colecciones de sitios. Antes de crear directivas DLP, suele ser útil ver con qué tipos de información confidencial trabajan las personas de la organización y qué colecciones de sitios contienen esta información confidencial. Con una consulta DLP, puede encontrar información confidencial que está sujeta a normativas comunes del sector, comprender mejor los riesgos y determinar cuál y dónde está la información confidencial que deben proteger sus directivas DLP.
- Cree una directiva DLP para supervisar y proteger automáticamente la información confidencial de las colecciones de sitios. Por ejemplo, puede configurar una directiva que muestre una sugerencia de directiva a los usuarios si guardan documentos que contienen información de identificación personal. Además, la directiva puede bloquear automáticamente el acceso a esos documentos para todos los usuarios excepto para el propietario del sitio, el propietario del contenido y quien modificó el documento por última vez. Y, por último, dado que no desea que las directivas DLP impidan que las personas realicen su trabajo, la sugerencia de directiva tiene una opción para invalidar la acción de bloqueo, de modo que las personas puedan seguir trabajando con documentos si tienen una justificación comercial.
DLP templates
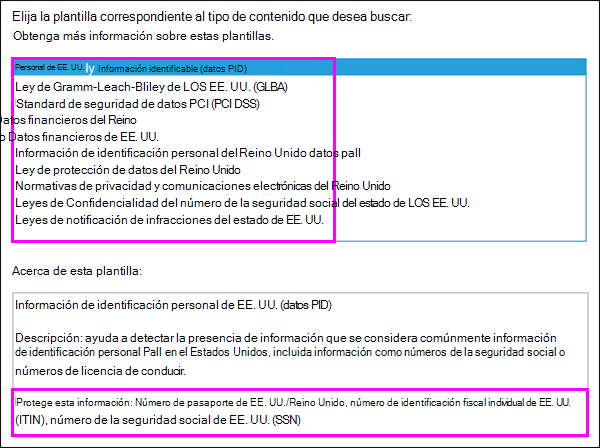
Al crear una consulta DLP o una directiva DLP, puede elegir entre una lista de plantillas DLP que correspondan a los requisitos normativos comunes. Cada plantilla de DLP identifica tipos específicos de información confidencial; por ejemplo, la plantilla denominada U.S. PersonalIdentifiable Information (PII) Data identifica contenido que incluye números de pasaporte de EE. UU. y Reino Unido, números de identificación personal del contribuyente (ITIN) de EE. UU. o números de la seguridad social (SSN) de EE. UU.
Tipos de información confidencial
Una directiva DLP ayuda a proteger la información confidencial, que se define como un tipo de información confidencial. SharePoint Server 2016 incluye definiciones para muchos tipos de información confidencial comunes que están listos para su uso, como números de tarjeta de crédito, números de cuentas bancarias, números de identificación nacional y números de pasaporte.
Cuando una directiva DLP busca un tipo de información confidencial, como un número de tarjeta de crédito, no busca simplemente un número de 16 dígitos. Cada tipo de información confidencial se define y se detecta mediante una combinación de:
- Palabras clave
- Funciones internas para validar las sumas de comprobación o composición
- Evaluación de expresiones regulares para buscar coincidencias de patrón
- Otros exámenes de contenido
Esto ayuda a que la detección de DLP alcance un alto grado de precisión reduciendo el número de falsos positivos que pueden interrumpir el trabajo de las personas.
Cada plantilla de DLP busca uno o varios tipos de información confidencial. Para obtener más información sobre cómo funciona cada tipo de información confidencial, vea Qué buscan los tipos de información confidencial de SharePoint Server 2016.
| Esta plantilla DLP... | Busca estos tipos de información confidencial... |
|---|---|
| Datos de información de identificación personal (PII) de EE. UU. | Número de pasaporte de EE.UU. / Reino Unido Número de identificación personal del contribuyente (ITIN) de EE. UU. Número de la seguridad social (SSN) de los Estados Unidos |
| Ley Gramm-Leach-Bliley de los Estados Unidos (GLBA) | Número de tarjeta de crédito Número de cuenta bancaria de EE. UU. Número de identificación personal del contribuyente (ITIN) de EE. UU. Número de la seguridad social (SSN) de los Estados Unidos |
| PCI Data Security Standard (PCI DSS) | Número de tarjeta de crédito |
| Datos financieros del Reino Unido | Número de tarjeta de crédito Número de tarjeta de débito de la UE Código SWIFT |
| U.S. Financial Data | Número de ruta ABA Número de tarjeta de crédito Número de cuenta bancaria de EE. UU. |
| Datos de información de identificación personal (PII) del Reino Unido | Número de seguro nacional del Reino Unido (NINO) Número de pasaporte de EE.UU. / Reino Unido |
| Ley de protección de datos del Reino Unido | Código SWIFT Número de seguro nacional del Reino Unido (NINO) Número de pasaporte de EE.UU. / Reino Unido |
| Regulaciones de privacidad y comunicaciones electrónicas del Reino Unido | Código SWIFT |
| Leyes de confidencialidad del número de seguro social del estado de EE. UU. | Número de la seguridad social (SSN) de los Estados Unidos |
| Leyes de notificación de infracciones estatales de EE. UU. | Número de tarjeta de crédito Número de cuenta bancaria de EE. UU. Número de licencia de conducir de EE. UU. Número de la seguridad social (SSN) de los Estados Unidos |
DLP queries
Antes de crear las directivas DLP, es posible que quiera ver qué información confidencial ya existe en las colecciones de sitios. Para ello, cree y ejecute consultas DLP en el Centro de exhibición de documentos electrónicos.
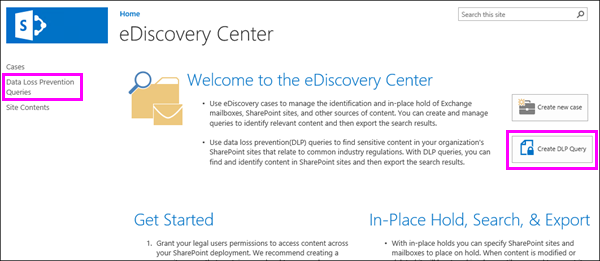
Una consulta DLP funciona igual que una consulta de eDiscovery. En función de la plantilla DLP que elija, la consulta DLP se configura para buscar tipos específicos de información confidencial. En primer lugar, elija las ubicaciones que desea buscar y, después, puede ajustar la consulta porque admite el lenguaje de consulta por palabra clave (KQL). Además, puede restringir la consulta seleccionando un intervalo de fechas, autores específicos, valores de propiedad de SharePoint o ubicaciones. Y, al igual que en una consulta de eDiscovery, puede obtener una vista previa, exportar y descargar los resultados de la consulta.
Directivas de DLP
Una directiva DLP le ayuda a identificar, supervisar y proteger automáticamente la información confidencial que está sujeta a las normativas comunes del sector. Usted elige qué tipos de información confidencial proteger y qué acciones tomar cuando se detecta contenido que contiene dicha información confidencial. Una directiva DLP puede notificar al oficial de cumplimiento mediante el envío de un informe de incidentes, notificar al usuario con una sugerencia de directiva en el sitio y, opcionalmente, bloquear el acceso al documento para todos los usuarios excepto para el propietario del sitio, el propietario del contenido y quien modificó el documento por última vez. Por último, la sugerencia de directiva tiene la opción de invalidar la acción de bloqueo, de modo que los usuarios puedan seguir trabajando con documentos si tienen una justificación comercial o necesitan notificar un falso positivo.
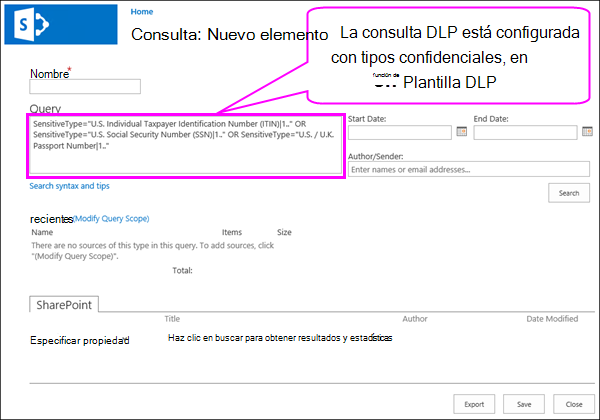
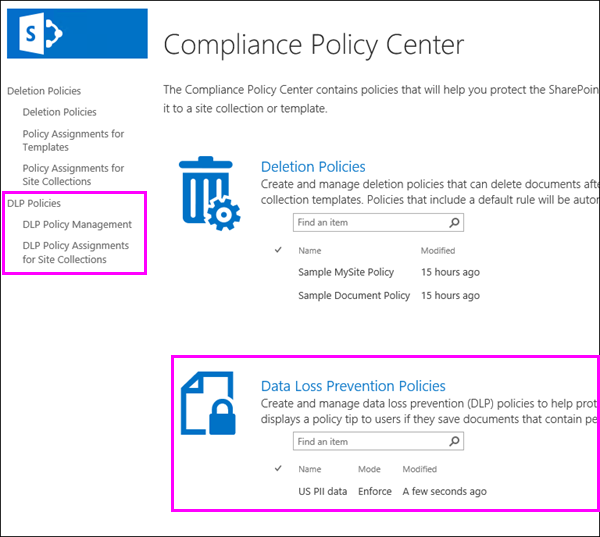
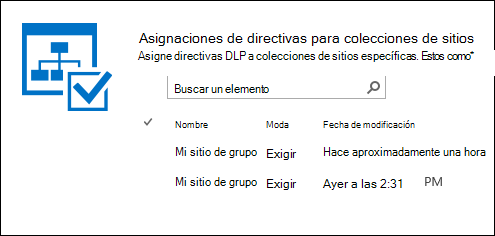
Puede crear y administrar directivas DLP en el Centro de directivas de cumplimiento. La creación de una directiva DLP es un proceso de dos pasos: primero debe crear la directiva DLP y después asignar la directiva a una colección de sitios.
Paso 1: Crear una directiva DLP
Al crear una directiva DLP, elija una plantilla DLP que busque los tipos de información confidencial que necesita identificar, supervisar y proteger automáticamente.
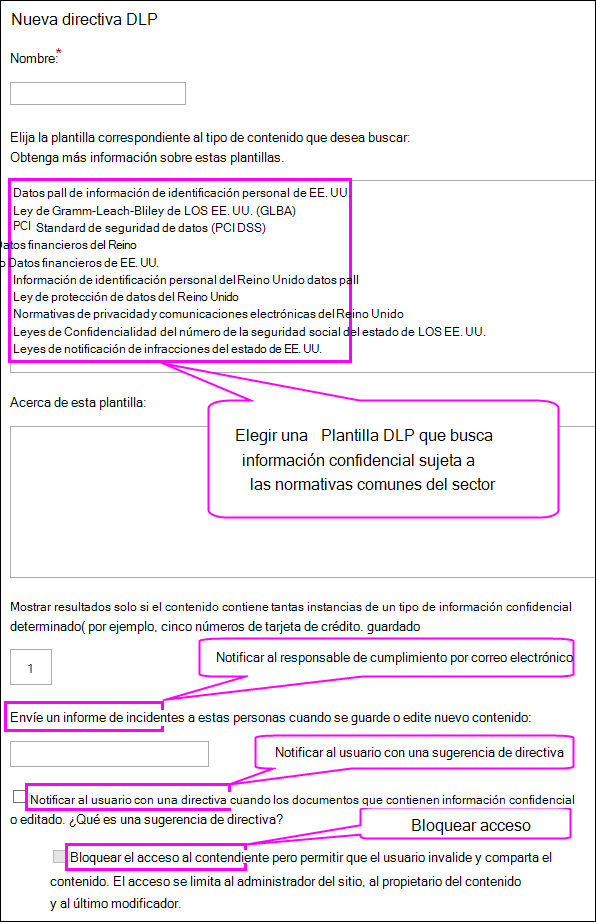
Cuando una directiva DLP encuentra contenido que incluye el número mínimo de instancias de un tipo específico de información confidencial que elija, por ejemplo, cinco números de tarjeta de crédito o un único número de la seguridad social, la directiva DLP puede proteger automáticamente la información confidencial realizando las siguientes acciones:
- Enviar un informe de incidentes a las personas que elija (como el responsable de cumplimiento) con detalles del evento. Este informe incluye detalles sobre el contenido detectado, como el título, el propietario del documento y la información confidencial detectada. Para enviar informes de incidentes, debe configurar las opciones del correo electrónico saliente en Administración central.
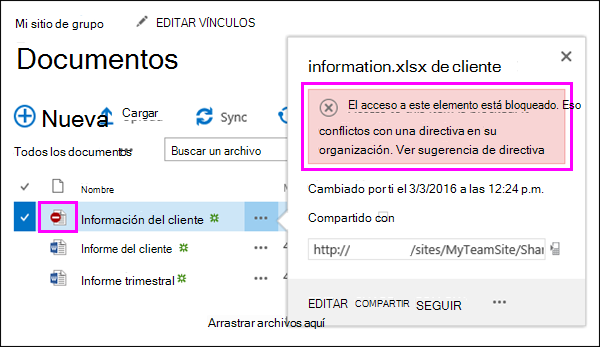
- Notificar al usuario con una sugerencia de directiva cuando se guarden o editen documentos que contienen información confidencial. La sugerencia de directiva explica por qué ese documento entra en conflicto con una directiva DLP, para que los usuarios puedan tomar medidas correctivas, como quitar la información confidencial del documento. Cuando el documento está en conformidad, la sugerencia de directiva desaparece.
-
Bloquear el acceso al contenido para todos los usuarios excepto el propietario del sitio, el propietario del documento y la persona que modificó el documento por última vez. Estas personas pueden eliminar la información confidencial del documento o realizar otras acciones correctivas. Cuando el documento cumple la normativa, los permisos originales se restauran automáticamente. Es importante comprender que la sugerencia de directiva ofrece a los usuarios la opción de anular la acción de bloqueo. Por lo tanto, las sugerencias de directiva pueden ayudar a educar a los usuarios sobre las directivas de DLP y aplicarlas sin impedir que las personas realicen su trabajo.
Paso 2: Asignar una directiva DLP
Después de crear una directiva DLP, debe asignarla a una o varias colecciones de sitios, donde puede comenzar a ayudar a proteger la información confidencial en esas ubicaciones. Se puede asignar una sola directiva a muchas colecciones de sitios, pero cada asignación debe crearse de una en una.
Sugerencias de directiva
Quiere que las personas de su organización que trabajan con información confidencial cumplan con sus directivas de DLP, pero no desea bloquearlas innecesariamente para que no realicen su trabajo. Aquí es donde las sugerencias de directiva pueden ayudar.
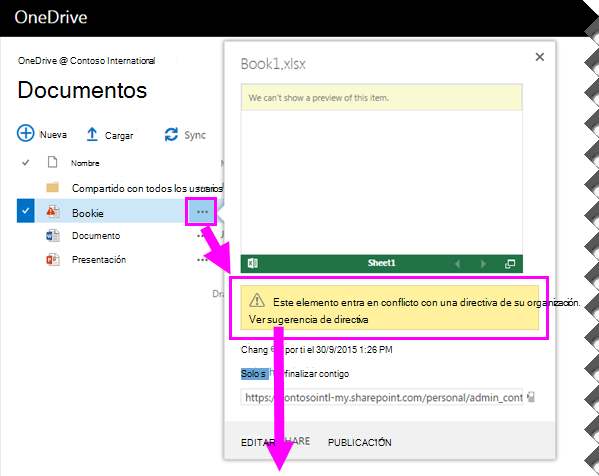
Una sugerencia de directiva es una notificación o advertencia que aparece cuando alguien está trabajando con contenido que entra en conflicto con una directiva DLP, por ejemplo, contenido como un libro de Excel que contiene información de identificación personal (PII) y que se guarda en un sitio.
Puede usar sugerencias de directiva para aumentar el conocimiento y ayudar a educar a los usuarios sobre las directivas de su organización. Las sugerencias de directiva también ofrecen a los usuarios la opción de anular la directiva, de modo que no se bloqueen si tienen una necesidad empresarial válida o si la directiva detecta un falso positivo.
Ver o invalidar una sugerencia de directiva
Para realizar acciones en un documento, como anular la directiva DLP o informar de un falso positivo, puede seleccionar el menú Abrir ... para el elemento >Ver sugerencia de directiva.
La sugerencia de directiva enumera los problemas con el contenido, y puede elegir Resolver y, a continuación, Anular la sugerencia de directiva o Notificar un falso positivo.
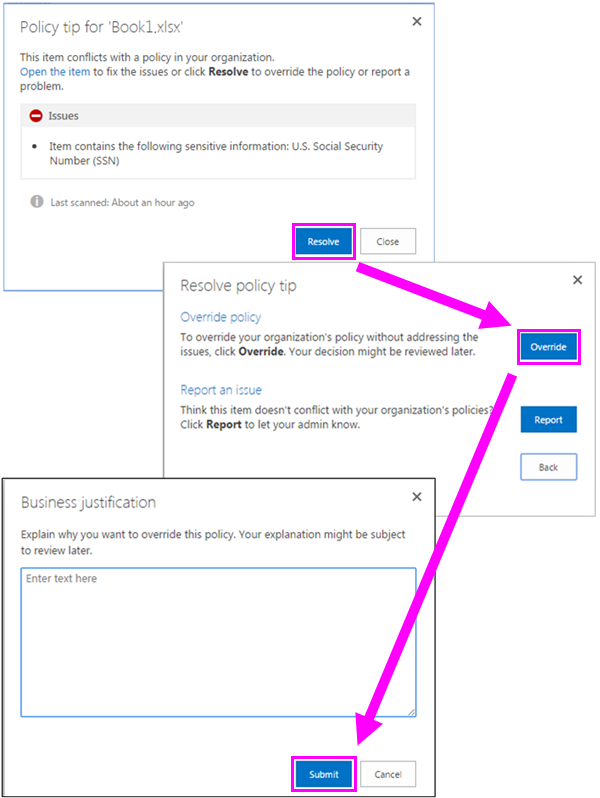
Detalles sobre cómo funcionan las sugerencias de directiva
Tenga en cuenta que es posible que el contenido coincida con más de una directiva DLP, pero solo se mostrará la sugerencia de directiva de la directiva más restrictiva y de mayor prioridad. Por ejemplo, una sugerencia de directiva de una directiva DLP que bloquea el acceso al contenido se mostrará sobre una sugerencia de directiva de una regla que simplemente notifica al usuario. Esto impide que las personas vean una cascada de sugerencias de directiva. Además, si las sugerencias de directiva en la directiva más restrictiva permiten a las personas invalidar la directiva, la invalidación de esta directiva también invalida cualquier otra directiva con la que el contenido coincida.
Las directivas DLP se sincronizan con los sitios y el contenido se evalúa con respecto a ellas de forma periódica y asincrónica (consulte la sección siguiente), por lo que puede haber un breve retraso entre el momento en que cree la directiva DLP y el momento en que empiece a ver sugerencias de directiva.
Cómo funcionan las directivas DLP
DLP detecta información confidencial mediante un análisis profundo del contenido (no solo un análisis de texto simple). Este análisis profundo de contenido usa coincidencias de palabras clave, la evaluación de expresiones regulares, funciones internas y otros métodos para detectar contenido que coincida con sus directivas DLP. Posiblemente solo un pequeño porcentaje de los datos se considera confidencial. Una directiva DLP puede identificar, supervisar y proteger automáticamente solo esos datos, sin obstaculizar o afectar a las personas que trabajan con el resto del contenido.
Después de crear una directiva DLP en el Centro de directivas de cumplimiento, se almacena como una definición de directiva en ese sitio. A continuación, a medida que asigna la directiva a diferentes colecciones de sitios, la directiva se sincroniza con esas ubicaciones, donde comienza a evaluar el contenido y a aplicar acciones como enviar informes de incidentes, mostrar sugerencias de directiva y bloquear el acceso.
Evaluación de directivas en sitios
En todas las colecciones de sitios, los documentos cambian constantemente: se crean, editan, comparten continuamente, etc. Esto significa que los documentos pueden entrar en conflicto o pasar a ser conformes con una directiva DLP en cualquier momento. Por ejemplo, una persona puede cargar un documento que no contenga información confidencial a su sitio de grupo, pero más adelante, otra persona puede editar el mismo documento y agregar información confidencial.
Por este motivo, las directivas DLP buscan frecuentemente y en segundo plano coincidencias de directivas en los documentos. Puede considerarlo como una evaluación asincrónica de directiva.
El funcionamiento es el siguiente. A medida que los usuarios agregan o cambian documentos en sus sitios, el motor de búsqueda analiza el contenido para que usted pueda encontrarlo más adelante. Mientras esto sucede, el contenido también se escanea en busca de información confidencial. La información confidencial encontrada se almacena de forma segura en el índice de búsqueda para que solo el equipo de cumplimiento pueda tener acceso a ella, pero no los usuarios normales. Cada directiva DLP activada se ejecuta en segundo plano (asincrónicamente), comprobando la búsqueda con frecuencia de cualquier contenido que coincida con una directiva y aplicando acciones para protegerla de pérdidas accidentales.
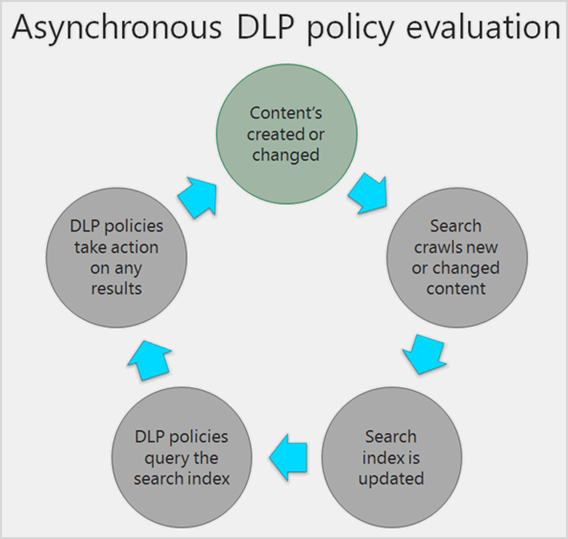
Por último, los documentos pueden entrar en conflicto con una directiva DLP, pero también pueden cumplir con una directiva DLP. Por ejemplo, si una persona agrega números de tarjeta de crédito a un documento, podría hacer que una directiva DLP bloquee el acceso al documento de forma automática. Pero si la persona elimina más adelante la información confidencial, la acción (en este caso, el bloqueo) se deshace automáticamente la próxima vez que se evalúa el documento con la directiva.
La DLP evalúa cualquier contenido que se pueda indexar. Para obtener más información sobre qué tipos de archivo se rastrean de forma predeterminada, vea Extensiones de nombres de archivo rastreados por defecto y tipos de archivo analizados.
Ver eventos DLP en los registros de uso
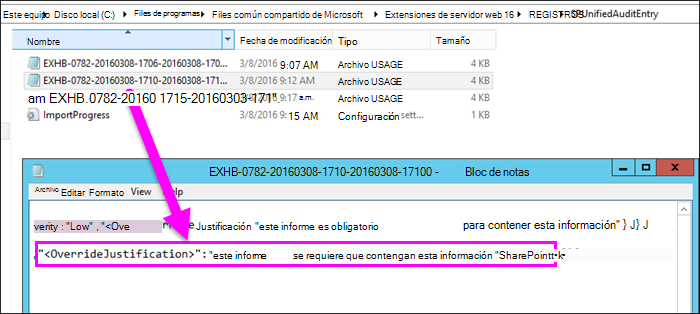
Puede ver la actividad de la directiva DLP en los registros de uso del servidor que ejecuta SharePoint Server 2016. Por ejemplo, puede ver el texto escrito por los usuarios cuando anulan una sugerencia de directiva o notifican un falso positivo.
En primer lugar, debe activar la opción en Administración central (supervisión>,configuración, uso y recopilación de> datos de estado, uso de eventos de registro simple Data_SPUnifiedAuditEntry). Para obtener más información sobre el registro de uso, consulte Configuración de la recopilación de datos de uso y estado.
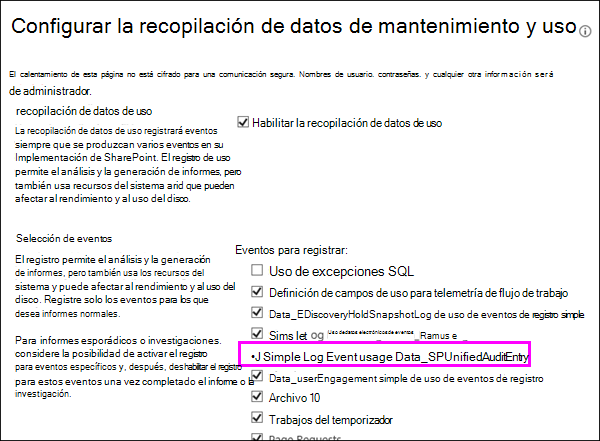
Después de activar esta característica, puede abrir los informes de uso en el servidor y ver las justificaciones proporcionadas por los usuarios para invalidar una sugerencia de directiva DLP, junto con otros eventos DLP.
Antes de comenzar con DLP
En este tema se describen algunas de las características de las que depende DLP. Incluyen:
Para detectar y clasificar información confidencial en las colecciones de sitios, inicie el servicio de búsqueda y defina una programación de rastreo para el contenido.
Active el correo electrónico saliente.
Para ver invalidaciones de usuario y otros eventos DLP, active el informe de uso.
Cree las colecciones de sitios:
- Para consultas de DLP, cree la colección de sitios del Centro de exhibición de documentos electrónicos.
- Para las directivas DLP, cree la colección de sitios del Centro de directivas de cumplimiento.
Cree un grupo de seguridad para el equipo de cumplimiento y, a continuación, agregue un grupo de seguridad al grupo Propietarios en el Centro de exhibición de documentos electrónicos o en el Centro de directivas de cumplimiento.
Para ejecutar consultas DLP, se requieren permisos de visualización para todo el contenido que buscará la consulta. Para obtener más información, consulte Crear una consulta DLP en SharePoint Server 2016.