
Sümptomid
Vaatame järgmist näidet.
- Installite Windows 8.
- Hosts-faili muutmiseks saate määrata kohandatud IP-aadresside ja hostinimede vastendused, et takistada kasutajatel teatud veebisaitidele sirvimist.
- Käivitate Microsoft Windows Defenderi kontrolli.
Selle stsenaariumi puhul tuvastatakse Hosts fail SettingsModifier:Win32/PossibleHostsFileHijack ründevara ohu Windows Defender.
Põhjus
See probleem ilmneb, kuna Windows Defender võib valesti määratleda, et hostide faili muutis ründevara (nt reklaamvara või nuhkvara). Tavaliselt muudavad ründevaraprogrammid hostide faili, et suunata kasutajad pahatahtlikele veebisaitidele. Seetõttu võib Windows Defender tuvastada hostide faili turbeohuna.
Lahendus
Selle probleemi lahendamiseks välistage Hosts-faili kontrollimine Windows Defenderis. Selleks tehke järgmist.
Ava Windows Defender.
Klõpsake vahekaardil Sätted nuppu Välistatud failid ja asukohad.
Klõpsake jaotises Faili asukohad nuppu Sirvi.
Otsige üles fail Hosts (Hostid) ja klõpsake seda.
Märkus. Vaikimisi asub fail Hosts kaustas %systemroot%\system32\drivers\etc.
Klõpsake nuppu Lisa ja seejärel käsku Salvesta muudatused.
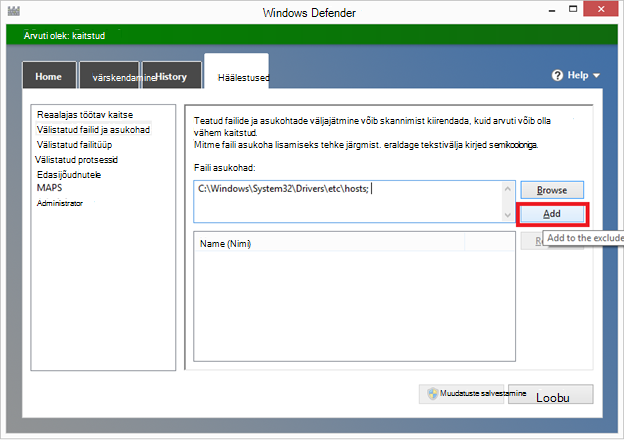
Väljuge Windows Defenderist.
Viited
Lisateavet SettingsModifier:Win32/PossibleHostsFileHijack ründevara ohu kohta leiate järgmisest Microsoft Malware Protection Centeri entsüklopeediakirjest:
SättedModifier:Win32/PossibleHostsFileHijack
Lisateavet hostifaili vaikesätete lähtestamise kohta klõpsake Microsofti teabebaasi artikli avamiseks järgmist artiklinumbrit.
972034 Kuidas lähtestada hostide fail tagasi vaikefailiks?