
Huomautus
Alkuperäinen julkaisupäivä: Maaliskuussa 16, 2026
Päivitetty viimeksi: 12. toukokuuta 2026
KB-tunnus: 5084567
Tämän artikkelin sisältö
- Yleiskatsaus
- Tärkeimmät ominaisuudet
- Varmenteen Päivitykset -asetusten opas
- Arkkitehtuuri
- Vaihe 1: tunnistamisen ja tilan valvonta yritystasolla
- Vaihe 2: suojatun käynnistyksen varmenteen päivityksen orkestrointikomentosarja
- E2E-käyttöönoton vaiheet (pikaopas)
- Vianmääritys
- Muutosloki
Yleiskatsaus
Tässä oppaassa kuvataan Windowsin suojatun käynnistyksen tietokannan varmennepäivitysten automaattinen käyttöönottojärjestelmä ryhmäkäytännön ja progressiivisten käyttöönottoaaltojen avulla.
Secure Boot Certificate Rollout Automation on PowerShell-pohjainen järjestelmä, joka ottaa Windowsin suojatun käynnistyksen tietokannan varmennepäivitykset käyttöön toimialueeseen liitetyissä koneissa valvotulla ja asteittaisella tavalla.
Tärkeimmät ominaisuudet
| Ominaisuus | Kuvaus |
|---|---|
| Asteittainen käyttöönotto | 1 > 2 > 4 > 8... Laitteita säilöä kohti |
| Automaattinen esto | Säilöt, joissa on saavuttamattomat laitteet, eivät ole käytettävissä |
| Ryhmäkäytäntöobjektin automatisoitu käyttöönotto | Yksi orkestrointikomentosarja käsittelee kaiken |
| Ajoitettu tehtävän suorittaminen | Vuorovaikutteisia kehotteita ei tarvita |
| Reaaliaikainen seuranta | Tilan katseluohjelma ja tilanneilmaisin |
Varmenteen Päivitykset -asetusten opas
Sisältö
AvailableUpdatesPolicy-ryhmäkäytäntö
| Rekisterin sijainti | HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot |
|---|---|
| Nimi | Käytettävissä olevat päivitykset Käytäntö |
| Arvo | 0x5944 (DWORD) |
Tämä on ryhmäkäytäntöobjektin tai ADMX:n hallitsema avain, joka:
- Jatkuu uudelleenkäynnistyksissä
- Määritetään ryhmäkäytännössä / MDM:ssä
- Ei aiheuta uudelleenyrityssilmukoita (tyhjennetty ClearRolloutFlags-toiminnon avulla)
- on oikea avain käytäntöpohjaiseen käyttöönottoon
Viite: Ryhmäkäytäntö-objektit (GPO) -menetelmä suojatussa käynnistyksessä Windows-laitteille IT-hallittujen päivitysten avulla
takaisin kohtaan "Certificate Päivitykset -asetushakemisto"
WinCSFlags – Windowsin määritysjärjestelmän merkinnät
Toimialueen järjestelmänvalvojat voivat ottaa suojatun käynnistyksen päivitykset käyttöön toimialueeseen liitetyissä Windows-asiakasohjelmissa ja -palvelimissa käyttämällä Windows-käyttöjärjestelmäpäivitysten mukana julkaistua Windowsin määritysjärjestelmää (WinCS). Se koostuu komentoriviliittymä (CLI) -apuohjelmasta, jonka avulla voit kysellä suojatun käynnistyksen määrityksiä ja ottaa niitä käyttöön paikallisesti koneessa.
| Ominaisuuden nimi | WinCS-avain | Kuvaus |
|---|---|---|
| Feature_AllKeysAndBootMgrByWinCS | F33E0C8E002 | Tämän avaimen käyttöönotto sallii seuraavien Microsoftin toimittamien Secure Boot -varmenteiden asentamisen laitteeseesi.
|
Windowsin määritysjärjestelmä (WinCS) -ohjelmointirajapinnat suojattua käynnistystä varten
takaisin kohtaan "Certificate Päivitykset -asetushakemisto"
Arkkitehtuuri
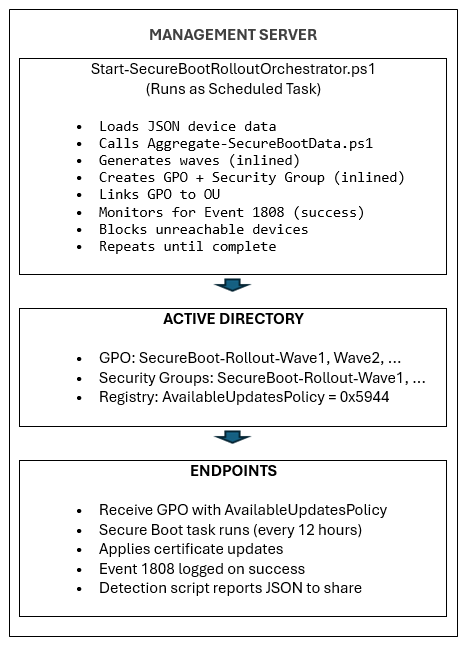
Vaihe 1: tunnistamisen ja tilan valvonta yritystasolla
Sisältö
- Vaiheessa 1 tarvittavat komentosarjat
- Paikallinen testaus
- Jaetun verkkoresurssin määritys
- Ryhmäkäytäntöobjektin käyttöönotto
- Ryhmäkäytäntöobjektin asetusten yhteenveto
- Tarkistaminen
Vaiheessa 1 tarvittavat komentosarjat
Esimerkki suojatun käynnistyksen varastotietojen keräämisen komentosarjoista
Huomautus
TÄRKEÄÄ Seuraavat esimerkkikomentosarjat sisältävät artikkelit on poistettu käytöstä. Jos olet asentanut Windows-päivityksen, joka on julkaistu 12. toukokuuta 2026 tai sen jälkeen, komentosarjat löytyvät laitteesi kansiosta %systemroot%\SecureBoot\ExampleRolloutScripts .
| Komentosarjan nimi | Käyttötarkoitus | Toimii |
|---|---|---|
| Esimerkki Detect-SecureBootCertUpdateStatus.ps1 komentosarjasta | Kerää laitteen tilatietoja | Kukin päätepiste (ryhmäkäytäntöobjektin kautta) |
| Esimerkki Aggregate-SecureBootData.ps1 komentosarjasta | Luo raportteja ja raporttinäkymiä | Hallinnan työasema |
| Esimerkki Deploy-GPO-SecureBootCollection.ps1 komentosarjasta | Automatisoi ryhmäkäytäntöobjektin luomisen tietojen keräämistä varten | Toimialueen ohjauskone |
Esimerkkitulos yllä mainituista vaiheen 1 komentosarjoista
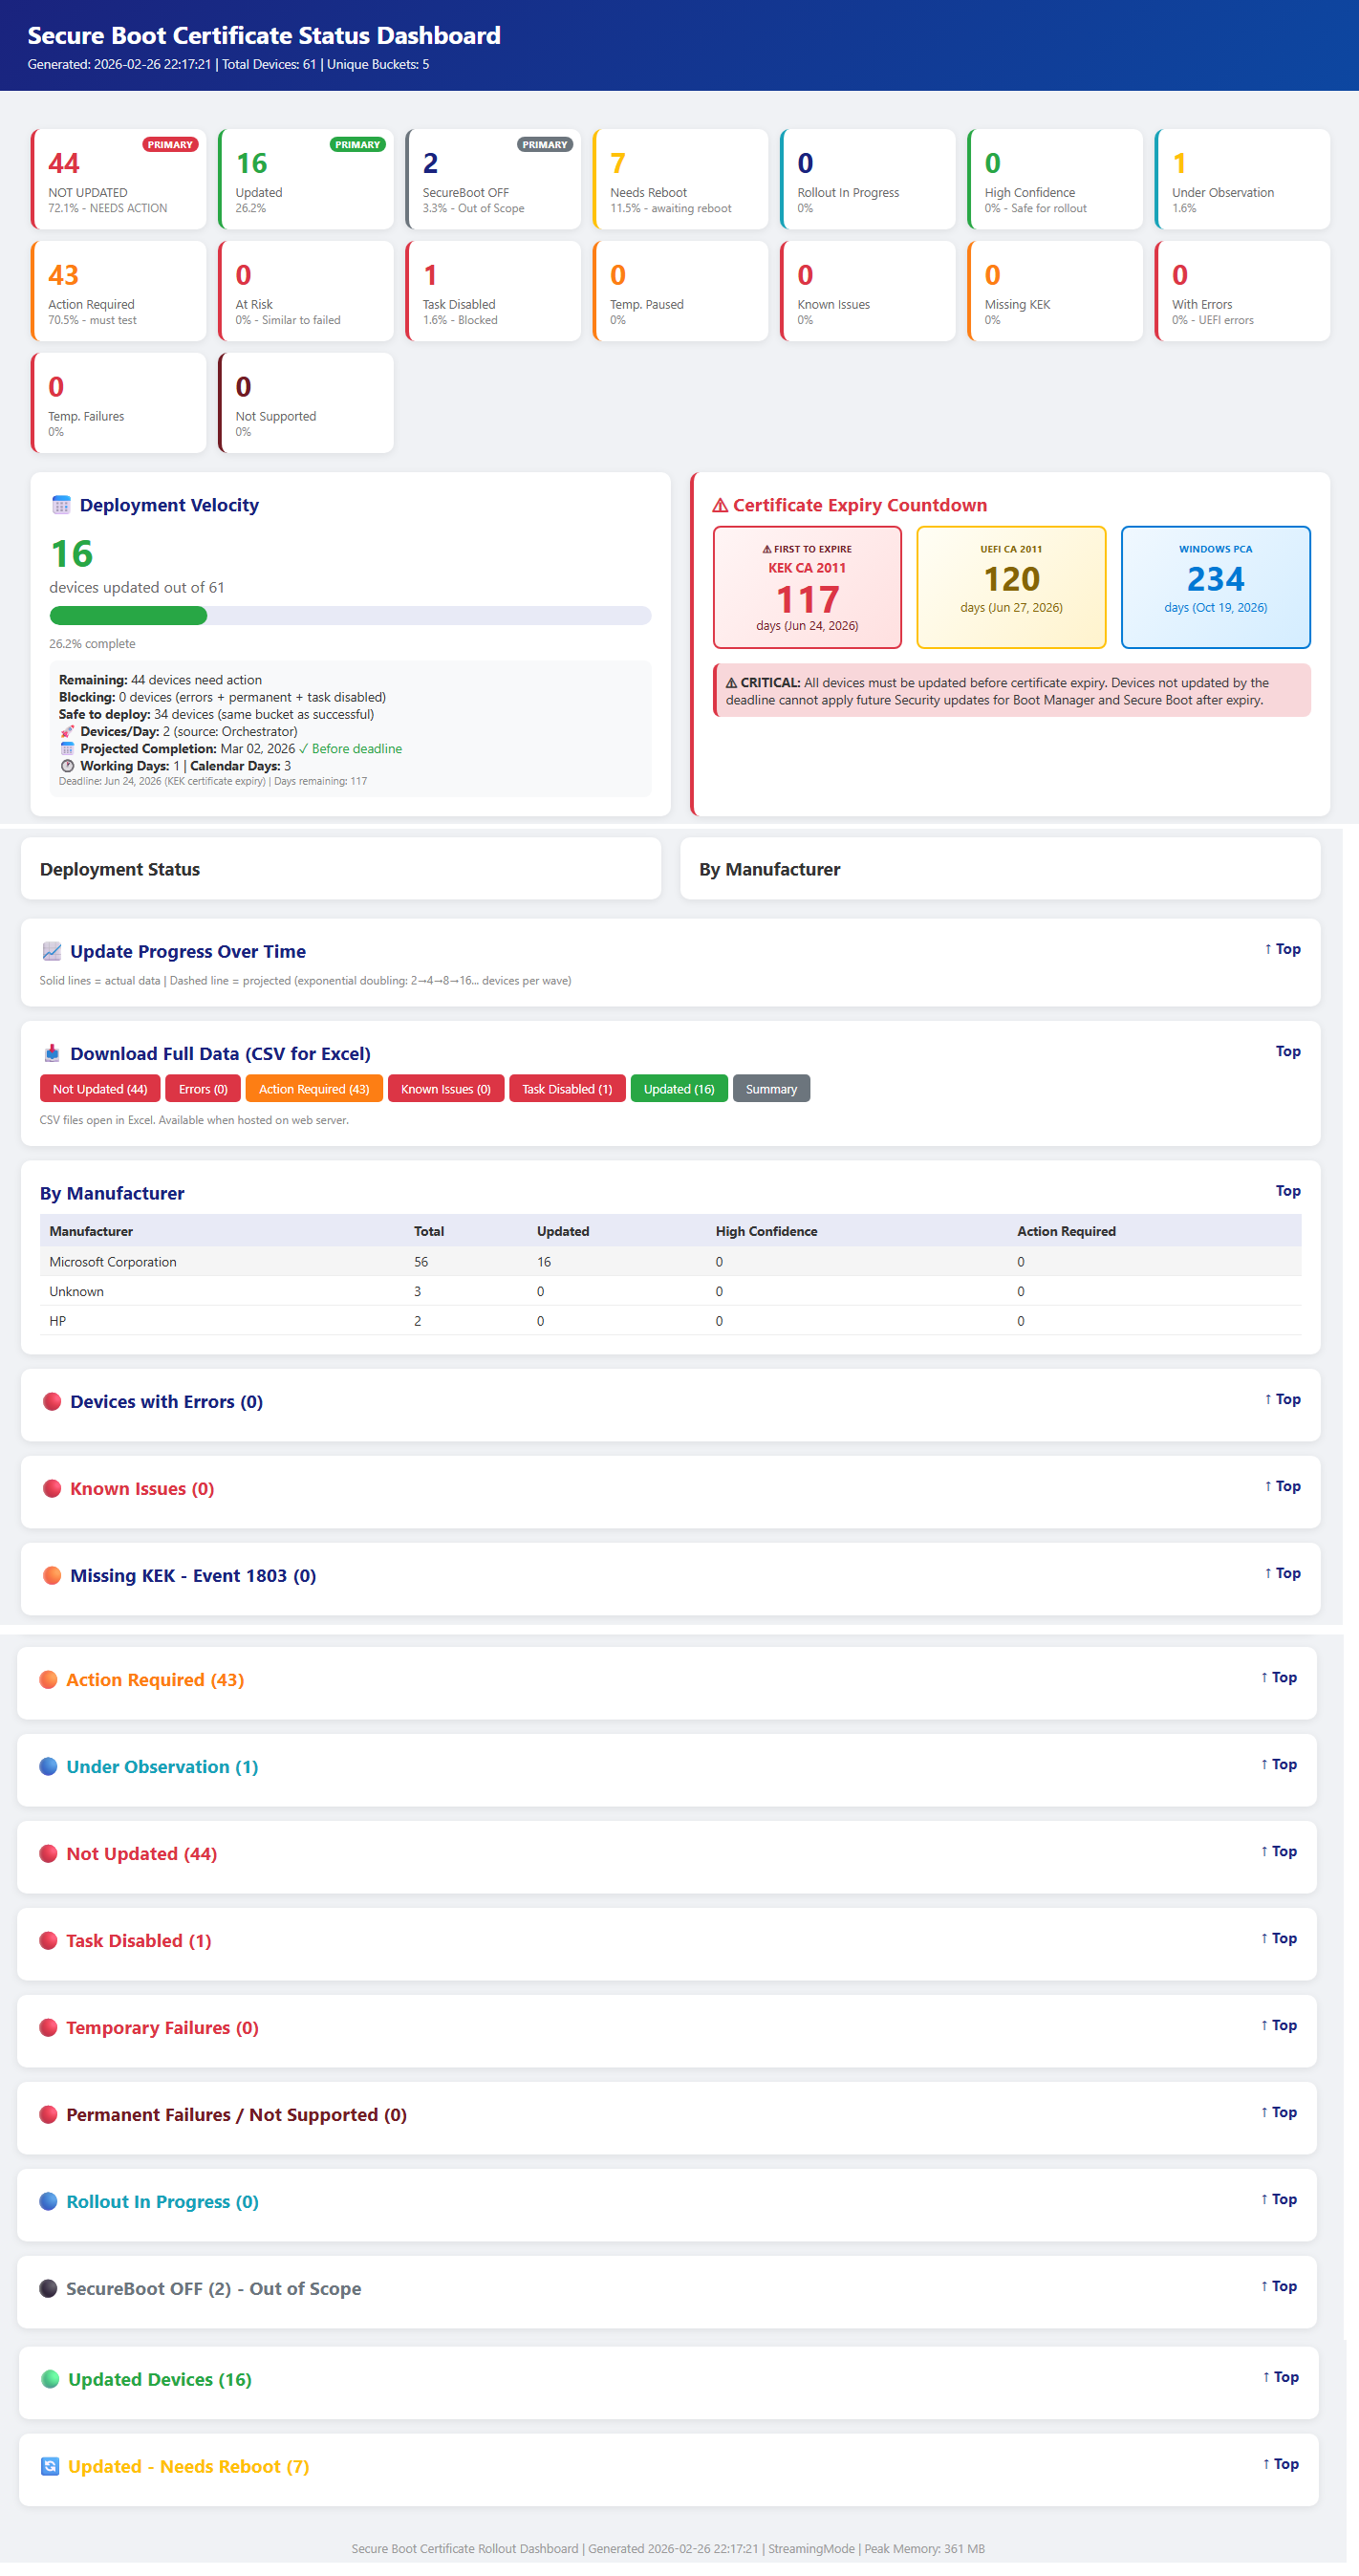
takaisin vaiheeseen 1: tunnistamisen ja tilan valvonta yritystasolla
Paikallinen testaus
Tarkista toiminto testaamalla keräyskomentosarja yhdellä laitteella ennen käyttöönottoa ryhmäkäytäntöobjektin avulla.
Suorita kokoelman komentosarja paikallisesti
Avaa järjestelmänvalvojan oikeuksin suoritettava PowerShell-kehote ja suorita seuraavat komennot:
& .\Detect-SecureBootCertUpdateStatus.ps1 -OutputPath "C:\Temp\SecureBootTest"JSON-tulosteen tarkistaminen
# View the collected data
Get-Content "C:\Temp\SecureBootTest\*_latest.json" | ConvertFrom-Json | Format-List
Tarkistettavat avainkentät
• SecureBootEnabled – Pitäisi olla tosi tai epätosi
• OverallStatus – valmis, ReadyForUpdate, NeedsData tai virhe
• BucketHash – Laitesäilö luottamustietojen vastaavuutta varten
• SecureBootTaskEnabled – näyttää suojatun käynnistyksen päivitystehtävän tilan.Test Aggregation Script
# Generate reports from collected data
& ".\Aggregate-SecureBootData.ps1" `
    -InputPath "C:\Temp\SecureBootTest" `
    -OutputPath "C:\Temp\SecureBootReports"

# Open the HTML dashboard
Start-Process "C:\Temp\SecureBootReports\SecureBoot_Dashboard_*.html"
takaisin vaiheeseen 1: tunnistamisen ja tilan valvonta yritystasolla
Jaetun verkkoresurssin määritys
Jaetun verkkoresurssin luominen
Luo tiedostopalvelimelle erillinen jako kokoelman tiedoille:
# Run on file server as Administrator
$SharePath = "D:\SecureBootCollection"
$ShareName = "SecureBootData$"

# Create folder
New-Item -ItemType Directory -Path $SharePath -Force

# Create hidden share ($ suffix hides from browse list)
New-SmbShare -Name $ShareName -Path $SharePath `
    -Description "Secure Boot Certificate Status Collection" `
    -FullAccess "Domain Admins" `
    -ChangeAccess "Domain Computers"
NTFS-käyttöoikeuksien määrittäminen
# Get current ACL
$Acl = Get-Acl $SharePath

# Allow Authenticated Users to write files
$WriteRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Computers",
    "Modify",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($WriteRule)

# Allow Domain Admins full control (for aggregation)
$AdminRule = New-Object System.Security.AccessControl.FileSystemAccessRule(
    "Domain Admins",
    "FullControl",
    "ContainerInherit,ObjectInherit",
    "None",
    "Allow"
)
$Acl.AddAccessRule($AdminRule)

# Apply permissions
Set-Acl -Path $SharePath -AclObject $Acl
Jakokäyttöoikeuden vahvistaminen
# Test from a domain-joined workstation
Test-Path "\\fileserver\SecureBootData$"
# Should return: True
takaisin vaiheeseen 1: tunnistamisen ja tilan valvonta yritystasolla
Ryhmäkäytäntöobjektin käyttöönotto
Käytä toimialueen ohjauskoneesta saatua automaatiokomentosarjaa:
# Run on Domain Controller as Domain Admin for interactive OU Section – Recommended
# Replace the “Contoso.com”, “Contoso” with the name of the domain
# Replace FILESERVER with the file server name.  Script shows list of OUs to deploy GPO on
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -AutoDetectOU `
    -CollectionSharePath "\\FILESERVER\SecureBootData$" `
    -ScriptSourcePath ".\Detect-SecureBootCertUpdateStatus.ps1" `
    -Schedule "Daily" `
    -ScheduleTime "14:00" `
    -RandomDelayHours 4
Tämä komentosarja suorittaa seuraavat toimet:
- Luo uuden ryhmäkäytäntöobjektin määritetyllä nimellä
- Kopioi kokoelman komentosarjan SYSVOL:iin korkean käytettävyyden varmistamiseksi
- Määrittää tietokoneen käynnistyskomentosarjan
- Linkittää ryhmäkäytäntöobjektin kohdeorganisaatioon
- Luo valinnaisesti ajoitetun tehtävän säännöllistä keräystä varten
Seuraavassa taulukossa on ohjeita viiveen pituudesta ajoneuvosi koon perusteella.
| Laivaston koko | Viivealue |
|---|---|
| 1–10 tuhatta laitetta | 4 tuntia |
| 10K-50K laitteet | 8 tuntia |
| 50K+ laitetta | 12–24 tuntia |
takaisin vaiheeseen 1: tunnistamisen ja tilan valvonta yritystasolla
Ryhmäkäytäntöobjektin asetusten yhteenveto
| Asetus | Sijainti | Arvo |
|---|---|---|
| Käynnistyskomentosarja | Tietokoneen määritys → komentosarjat | Detect-SecureBootCertUpdateStatus.ps1 |
| Komentosarjan parametrit | (sama) | -OutputPath "\\server\share$" |
| Suorituskäytäntö | Tietokonemääritys → Hallinta -mallit PowerShellin → | Salli paikalliset ja etäallekirjoitetut |
| Ajoitettu tehtävä | Tietokoneen määritys → asetukset → ajoitetut tehtävät | Päivittäinen/viikoittainen kokoelma |
takaisin vaiheeseen 1: tunnistamisen ja tilan valvonta yritystasolla
Tarkistaminen
Ryhmäkäytäntöobjektin päivityksen pakottaminen testikoneessa
# On a test workstation
gpupdate /force

# Reboot the client machines to startup script or it will trigger on next schedule.
Restart-Computer -Force
Tiedonkeruun vahvistaminen
# Check if data was collected (on file server or from any machine)
Get-ChildItem "\\fileserver\SecureBootData$" |
    Sort-Object LastWriteTime -Descending |
    Select-Object -First 10

# Verify JSON content
Get-Content "\\fileserver\SecureBootData$\TESTPC_latest.json" | ConvertFrom-Json
Tarkista ryhmäkäytäntöobjektisovellus
# Verify GPO is applied to the computer
gpresult /r | Select-String "SecureBoot"
# The script also saves a local copy for redundancy.
Get-ChildItem "C:\ProgramData\SecureBootCollection\"
takaisin vaiheeseen 1: tunnistamisen ja tilan valvonta yritystasolla
Vaihe 2: suojatun käynnistyksen varmenteen päivityksen orkestrointikomentosarjat
Tärkeää
Varmista, että vaihe1 on valmis, mukaan lukien tiedonkeruu kustakin päätepisteestä etäpalvelinresursseihin.
Sisältö
- Vaiheessa 2 tarvittavat komentosarjat
- Start-SecureBootRolloutOrchestrator.ps1
- Deploy-OrchestratorTask.ps1
- Get-SecureBootRolloutStatus.ps1
Vaiheessa 2 tarvittavat komentosarjat
Esimerkki suojatun käynnistyksen varastotietojen keräämisen komentosarjoista
Huomautus
TÄRKEÄÄ Seuraavat esimerkkikomentosarjat sisältävät artikkelit on poistettu käytöstä. Jos olet asentanut Windows-päivityksen, joka on julkaistu 12. toukokuuta 2026 tai sen jälkeen, komentosarjat löytyvät laitteesi kansiosta %systemroot%\SecureBoot\ExampleRolloutScripts .
| Komentosarjan nimen esimerkki | Käyttötarkoitus | Toimii seuraavissa laitteissa: |
|---|---|---|
| Esimerkki Detect-SecureBootCertUpdateStatus.ps1 komentosarjasta | Kerää laitteen tilatietoja | Kukin päätepiste (ryhmäkäytäntöobjektin kautta) |
| Esimerkki Aggregate-SecureBootData.ps1 komentosarjasta | Luo raportteja ja raporttinäkymiä | Hallinnan työasema |
| Esimerkki Deploy-GPO-SecureBootCollection.ps1 komentosarjasta | Automatisoi ryhmäkäytäntöobjektin luomisen tietojen keräämistä varten | Toimialueen ohjauskone |
| Esimerkki Start-SecureBootRolloutOrchestrator.ps1 komentosarjasta | Täysin automatisoitu, jatkuva orkestrointi ja automatisoitu ryhmäkäytäntöobjektin käyttöönotto varmenteiden asennuksessa | Hallinnan työasema |
| Esimerkki Deploy-OrchestratorTask.ps1 komentosarjasta | Ottaa käyttöön Orkestrointikomentosarjan ajoitettuna tehtävänä automaattista käyttöönottoa varten | Toimialueen ohjauskone |
| Esimerkki Get-SecureBootRolloutStatus.ps1 komentosarjasta | Näytä suojatun käynnistyksen varmenteen käyttöönoton tila miltä tahansa työasemalta | Hallinta-työasema |
| Esimerkki Enable-SecureBootUpdateTask.ps1 komentosarjasta | Ottaa käyttöön suojatun käynnistyksen päivitystehtävän | Päätepisteissä, joissa tehtävä on poistettu käytöstä (ota tehtävä käyttöön suorittamalla vain kerran, jos se ei ole käytössä) |
takaisin vaiheeseen 2: suojatun käynnistyksen varmenteen päivityksen orkestrointikomentosarjat.
Start-SecureBootRolloutOrchestrator.ps1
Tarkoitus: Täysin automatisoitu, jatkuva orkestrointi ja ryhmäkäytäntöobjektin automatisoitu käyttöönotto.
Toiminto
Puhelut Aggregate-SecureBootData.ps1 laitteen tilaa varten
Luo käyttöönottoaaltoja asteittaisen kaksinkertaistamisen avulla
Luo ryhmäkäytäntöobjektin varmenteen käyttöönottoa varten jollakin seuraavista tavoista
- Suojatun käynnistyksen ryhmäkäytäntö AvailableUpdatesPolicy = 0x5944 (oletus)
- WinCS-menetelmä (parametri –UseWinCS)
Luo AD-käyttöoikeusryhmiä kohdentamista varten
Lisää tietokonetilejä käyttöoikeusryhmiin
Määrittää ryhmäkäytäntöobjektin suojaussuodatuksen
Linkittää ryhmäkäytäntöobjektin kohdeorganisaatioon
Valvoo tukossa olevia säilöjä (ulkopuoliset laitteet)
Poistaa eston automaattisesti, kun laitteet palautuvat
Käyttö
# Interactive (testing)
.\Start-SecureBootRolloutOrchestrator.ps1 `
    -AggregationInputPath "\\fileserver\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -PollIntervalMinutes 30
# Interactive (testing), leveraging WinCS method .\Start-SecureBootRolloutOrchestrator.ps1 ` -AggregationInputPath "\\fileserver\SecureBootData$" ` -ReportBasePath "C:\SecureBootReports" ` -PollIntervalMinutes 30 ` -UseWinCSHallinta-komennot
# List blocked buckets
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Unblock specific bucket .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Dell|Latitude5520|BIOS1.2"# Unblock all .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockAllParametrit
Parametri Oletus Kuvaus AggregationInputPath Pakollinen UNC-polku päätepisteen JSON-tiedostoihin ReportBasePath Pakollinen Raporttien ja tilan paikallinen polku TargetOU Toimialueen päätaso Organisaatioyksikkö ryhmäkäytäntöobjektien linkittämiseen WavePrefix SecureBoot-Rollout Ryhmäkäytäntöobjektin tai ryhmän nimeämisen etuliite MaxWaitHours 72 Tunteja ennen laitteen saavutettavuuden tarkistamista PollIntervalMinutes 1440 Minuutit tilatarkistusten välillä DryRun epätosi Näytä, mitä tapahtuisi ilman muutoksia Huomautus
Huomautus PollIntervalMinutes-toiminnosta: Kun orkestrointitoiminto suoritetaan suoraan, oletusarvo on 1 440 minuuttia (24 tuntia). Kun käyttöönotto otetaan Deploy-OrchestratorTask.ps1:n kautta, oletusarvo on 30 minuuttia. Käyttöönottokomentosarja välittää oman oletuskomentosarjansa orkestrointitoiminnolle. Käytä 30 minuuttia aktiiviseen käyttöönottoon ja 1440 huoltoon.
Valinnaiset parametrit
Parametri Oletus Kuvaus UseWinCS epätosi Käytä WinCS-menetelmää ryhmäkäytäntöobjektin AvailableUpdatesPolicy sijaan WinCSKey F33E0C8E002 WinCS-avain suojatun käynnistyksen määritykseen Sallittujen luettelon polku (ei mitään) Polku tiedostoon, jonka isäntänimet SALLIVAT kohdennetun käyttöönoton/pilottikäyttöönoton. Tukee .txt tai .csv. AllowADGroup (ei mitään) AD-suojausryhmä tietokonetilit, jotka sallitaan. Esimerkki: "SecureBoot-pilot-Computers" ExclusionListPath (ei mitään) Polku tiedostoon, jossa on isäntänimiä, jotka JÄTETÄÄN pois käyttöönotosta (VIP-/Executive-laitteet) Jätä pois ADGroup (ei mitään) AD-suojausryhmä tietokonetilit, jotka haluat jättää pois. Esimerkki: "VIP-tietokoneet" ListBlockedBuckets epätosi Näytä tällä hetkellä estettyjen laitteiden säilöt UnblockBucket (ei mitään) Poista tietyn säilön esto. Muoto: "Valmistaja|Malli|BIOS" Poista kaikkien esto epätosi Poista kaikkien estettyjen laitesäilön esto
takaisin vaiheeseen 2: suojatun käynnistyksen varmenteen päivityksen orkestrointikomentosarjat.
Deploy-OrchestratorTask.ps1
Tarkoitus: Orkestrointitoiminto otetaan käyttöön Windowsin ajoitettuna tehtävänä.
Edut
- Ei PowerShellin suojauskehotteita (ExcecutionPolicyn ohittaminen)
- Toimii taustalla jatkuvasti
- Käyttäjän toimia ei tarvita
- Selviää uudelleenkäynnistyksistä
Käyttö
Käyttöönotto toimialueen palvelutilillä (suositus)
Käytä AvailableUpdates-ryhmäkäytäntöä (oletusmenetelmä)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
Käytä WinCS-menetelmää
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot" -UseWinCS
Ota käyttöön käyttäen SYSTEM-tiliä
Käytä AvailableUpdates-ryhmäkäytäntöä (oletusmenetelmä)
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"
Käytä WinCS-menetelmää
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports"  -UseWinCS
Palvelutilin vaatimukset
- Toimialueen Hallinta (New-GPO, New-ADGroup, Add-ADGroupMember)
- Lukuoikeus JSON-tiedostoresurssiin
- ReportBasePathin kirjoitusoikeudet
takaisin vaiheeseen 2: suojatun käynnistyksen varmenteen päivityksen orkestrointikomentosarjat.
Get-SecureBootRolloutStatus.ps1
Tarkoitus: Tarkastele käyttöönoton edistymistä mistä tahansa työasemasta.
Mitä näytetään
- Ajoitettujen tehtävien tila (käynnissä/valmis/pysäytetty)
- Nykyinen aallon numero
- Kohdennetut ja päivitetyt laitteet
- Visuaalinen edistymispalkki
- Estettyjen säilöjen yhteenveto
- Linkki uusimpaan HTML-koontinäyttöön
Käyttö
# Quick status check
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Continuous monitoring (refreshes every 30 seconds) .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -Watch 30# View blocked buckets .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowBlocked# View wave history .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowWaves# View recent log .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -ShowLog# Open dashboard in browser .\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardParametrit
Parametri Pakollinen? Oletus Kuvaus ReportBasePath Pakollinen — Paikallinen polku raportteihin ja tilatiedostoihin ShowLog Valinnainen epätosi Viimeaikaisten orkestrointilokimerkintöjen näyttäminen ShowBlocked Valinnainen epätosi Estettyjen säilöjen tietojen näyttäminen ShowWaves Valinnainen epätosi Aaltohistorian näyttäminen Katso Valinnainen 0 (ei käytössä) Automaattisen päivityksen väli sekunteina. Esimerkki: -Watch 30 päivittyy 30 sekunnin välein. OpenDashboard Valinnainen epätosi Avaa uusin HTML-koontinäyttö oletusselaimessa Esimerkki
Huomautus
==============================================================
SUOJATUN KÄYNNISTYKSEN KÄYTTÖÖNOTON TILA
2026-02-17 19:30:00
======================================================Scheduled Task: RunningROLLOUT PROGRESS
Tila: Käynnissä
Nykyinen aalto: 5
Kohde yhteensä: 1250
Päivitetty yhteensä: 847Progress: [█████████████████████░░░░░░░░░░░░░░░░░░░] 67.8%BLOCKED BUCKETS: 2 buckets need attention
Suorita komennolla -ShowBlocked saadaksesi lisätietojaLATEST DASHBOARD
C:\SecureBootReports\Aggregation_20260217_193000\SecureBoot_Dashboard.html
__________________________________________________________________________________________
takaisin vaiheeseen 2: suojatun käynnistyksen varmenteen päivityksen orkestrointikomentosarjat.
E2E-käyttöönoton vaiheet (pikaopas)
Sisältö
Vaihe 1: tunnistusinfrastruktuuri
Vaihe 1: Kokoelman jakamisen luominen
# On file server
$sharePath = "D:\SecureBootData"
New-Item -ItemType Directory -Path $sharePath -Force
New-SmbShare -Name "SecureBootData$" -Path $sharePath -FullAccess "Domain Admins" -ChangeAccess "Domain Computers"
# Set NTFS permissions $acl = Get-Acl $sharePath $rule = New-Object System.Security.AccessControl.FileSystemAccessRule("Domain Computers","Modify","Allow") $acl.AddAccessRule($rule) Set-Acl $sharePath $aclVaihe 2: Ota tunnistuksen ryhmäkäytäntöobjekti käyttöön
.\Deploy-GPO-SecureBootCollection.ps1 `
    -DomainName "contoso.com" `
    -OUPath "OU=Workstations,DC=contoso,DC=com" `
    -CollectionSharePath "\\server\SecureBootData$"
Vaihe 3: Odota, että päätepisteet raportoidaan (24–48 tuntia)
# Check collection progress
(Get-ChildItem "\\server\SecureBootData$" -Filter "*.json").Count
takaisin kohtaan "E2E-käyttöönoton vaiheet (pikaopas)"
Vaihe 2: Järjestetty käyttöönotto
Vaihe 4: Edellytysten tarkistus
- Tunnistuksen ryhmäkäytäntöobjekti käyttöön (vaihe 2)
- Vähintään 50+ päätepistettä, jotka raportoivat JSON-sisältöä
- Palvelutili ja toimialueen Hallinta-oikeudet
- Hallintapalvelin, jossa on PowerShell 5.1+
Vaihe 5: Ota Orchestrator käyttöön ajoitettuna tehtävänä
.\Deploy-OrchestratorTask.ps1 `
    -AggregationInputPath "\\server\SecureBootData$" `
    -ReportBasePath "C:\SecureBootReports" `
    -ServiceAccount "DOMAIN\svc_secureboot"
Vaihe 6: Seuraa edistymistä
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"Vaihe 7: Tarkastele koontinäyttöä
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports" -OpenDashboardVaihe 8: Estettyjen säilöjen hallinta
# List blocked
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBuckets
# Investigate and unblock .\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -UnblockBucket "Manufacturer|Model|BIOS"Vaihe 9: Valmistumisen vahvistaminen
.\Get-SecureBootRolloutStatus.ps1 -ReportBasePath "C:\SecureBootReports"
# Status should show "Completed"
takaisin kohtaan "E2E-käyttöönoton vaiheet (pikaopas)"
State Files
Orkestrointi ylläpitää tilaa kohteessa ReportBasePath\RolloutState\:
| Tiedosto | Kuvaus |
|---|---|
| RolloutState.json | Aaltohistoria, kohdelaitteet, tila |
| BlockedBuckets.json | Säilöt, jotka kaipaavat tutkimista |
| DeviceHistory.json | Laitteen seuranta isäntänimen mukaan |
| Orchestrator_YYYYMMDD.log | Päivittäiset toimintalokit |
takaisin kohtaan "E2E-käyttöönoton vaiheet (pikaopas)"
Vianmääritys
Sisältö
Orkestrointitoiminto ei edisty
Tarkista ajoitetut tehtävät
Get-ScheduledTask -TaskName "SecureBoot-Rollout-Orchestrator"Tarkista lokit
Get-Content "C:\SecureBootReports\RolloutState\Orchestrator_*.log" -Tail 50JSON-tietojen tuoreuden tarkistaminen
(Get-ChildItem "\server\SecureBootData$" -Filter "*.json" | Where-Object { $_.LastWriteTime -gt (Get-Date).AddDays(-1) }).Count
Estetyt säilöt
Luettelo estetty.
.\Start-SecureBootRolloutOrchestrator.ps1 -ReportBasePath "C:\SecureBootReports" -ListBlockedBucketsTutki laitteen tavoitettavuutta.
Tarkista laiteohjelmisto-ongelmat.
Poista esto tutkimisen jälkeen.
Ryhmäkäytäntöobjekti ei sovellu
Varmista, että ryhmäkäytäntöobjekti on olemassa.
Get-GPO -Name "SecureBoot-Rollout-Wave*"Tarkista suojaussuodatus.
Get-GPPermission -Name "GPO-Name" -AllTarkista, että tietokone kuuluu käyttöoikeusryhmään.
Käytä ryhmäkäytäntöobjektia kohteessa.
gpupdate /force
Muutosloki
| Muuta päivämäärää | Muutoksen kuvaus |
|---|---|
| 12. toukokuuta 2026 | Aiemmin kukin komentosarjamallitiedosto julkaistiin erillisinä artikkeleina, joista voit kopioida ja liittää komentosarjan. 12. toukokuuta 2026 ja sen jälkeen julkaistuista Windows-päivityksistä alkaen komentosarjat sijaitsevat laitteesi kansiossa %systemroot%\SecureBoot\ExampleRolloutScripts . |