

Az adathalászat olyan támadás, amely során megkísérlik ellopni a felhasználó pénzét vagy identitását: ráveszik, hogy feltárja személyes adatait – például a hitelkártya számát, banki adatait vagy jelszavait – olyan webhelyeken, amelyek szabályosnak látszanak. Az internetes bűnözők általában megbízható cégként, barátként vagy ismerősként jelentkeznek egy hamis e-mailben, amely egy adathalász webhelyre mutató hivatkozást tartalmaz.
További információért válassza alább az egyes címsorokat
Az adathalász üzenetek felismerése
Az adathalászat a hatékonysága miatt a kiberbűnözés népszerű formája. Az internetes bűnözőknek az e-maileken, SMS-eken és a közösségi média közvetlen üzenetein vagy videojátékokon keresztül sikerül rávenniük az embereket személyes adataik megadására. A legjobb védekezés az óvatosság, valamint annak ismerete, hogy milyen árulkodó jeleket kell keresni.
Néhány módszer az adathalász e-mailek felismerésére:
Sürgős felhívás cselekvésre vagy veszélyforrásokra – Legyen óvatos az olyan e-mailekkel és Teams-üzenetekkel szemben, amelyek azt állítják, hogy azonnal kattintania kell, fel kell hívnia vagy meg kell nyitnia egy mellékletet. Gyakran azt állítják, hogy a jutalom megszerzése vagy büntetés elkerülése érdekében azonnal cselekednie kell. A sürgősség hamis érzetének keltése az adathalász támadások és csalások gyakori trükkje. Ezt azért teszik, hogy Ön ne gondolkozzon rajta túl sokat, illetve ne forduljon egy megbízható tanácsadóhoz, aki esetleg figyelmeztetheti Önt.
Tipp:
Minden alkalommal, amikor egy üzenet azonnali teendőre hívja fel a figyelmét, várjon egy pillanatot, tartson szünetet, és alaposan nézze meg az üzenetet. Biztos benne, hogy valódi? Lassítson és ügyeljen a biztonságra.
Első alkalommal, ritka feladók, illetve [külső] jelöléssel ellátott feladók – Bár nem szokatlan, hogy első alkalommal kap e-mailt vagy Teams-üzenetet valakitől, különösen, ha a másik személy a szervezetén kívülről érkezik, ez adathalászat jele lehet. Ezekben az időszakokban lassítson, és legyen különösen óvatos. Ha olyan személytől kap e-mailt vagy Teams-üzenetet, akit nem ismer fel, illetve akit az Outlook vagy a Teams új feladóként azonosít, szánjon egy kis időt az azt különös alapos vizsgálatra az alábbi intézkedések használatával.
Helyesírás és rossz nyelvhelyesség – A professzionális vállalatok és szervezetek általában szerkesztői és írói stábbal gondoskodnak arról, hogy az ügyfelek kiváló minőségű, professzionális tartalmú tájékoztatóanyagokat kapjanak. Ha egy e-mail nyilvánvaló helyesírási vagy nyelvtani hibákat tartalmaz, lehetséges, hogy csalásról van szó. Ezek a hibák néha az ügyetlen fordítás eredményei egy idegen nyelvről, és néha szándékosan igyekeznek megkerülni az olyan szűrőket, amelyek próbálják blokkolni ezeket a támadásokat.
Általános üdvözlések – Az Önnel együttműködő szervezeteknek tudniuk kell az Ön nevét, és napjainkban egyszerű személyre szabni egy e-mailt. Ha az e-mail egy általános „Kedves uram vagy hölgyem“ megszólítással kezdődik, ez egy jel, ami arra figyelmeztet, hogy valójában nem az Ön bankja vagy vásárlási webhelye küldte az üzenetet.
Nem egyező levelezőtartományok – Ha az e-mail azt állítja, hogy egy megbízható cégtől, például a Microsofttól vagy a banktól származik, de egy másik levelezőtartományról (például Gmail.com) küldték, vagy microsoftsupport.ru valószínűleg csalásról van szó. Legyen körültekintő, ha a jogszerű tartománynév alapvető helyesírási hibákat tartalmaz. Ilyen például a micros0ft.com, amelyben a második „o” helyett egy 0 szerepel, vagy az rnicrosoft.com, ahol az „m” helyett egy „r” és egy „n” áll. Ezek a csalók szokásos trükkjei.
Az Outlook megjelenít egy szalagcímet, amely jelzi, hogy nem tudtuk ellenőrizni a feladót – az Outlook ezt a szalagcímet jeleníti meg, ha valami gyanús az e-mail fejlécében. Előfordulhat, hogy az e-mailt nem sikerült hitelesíteni általánosan elfogadott internetes szabványok szerint. Előfordulhat, hogy a Feladó mező értéke eltér az iparági szabványoktól, hogy a valódi feladót félrevezessék, és megtévesszék a levelezési kiszolgálót. Bármi is legyen az, mindig legyen óvatos az e-mailek tartalmával kapcsolatban.

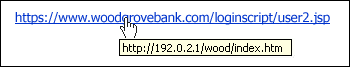
Gyanús hivatkozások vagy váratlan mellékletek – Ha azt gyanítja, hogy egy e-mail vagy a Teamsben lévő üzenet csaló szándékú üzenet, ne nyissa meg az abban látható hivatkozásokat vagy mellékleteket . Vigye az egérmutatót a hivatkozás fölé, de ne kattintson a hivatkozásra. Nézze meg a címet, amely akkor jelenik meg, amikor a hivatkozásra mutat. Kérdezze meg magától, hogy ez a cím megegyezik-e az üzenetben megadott hivatkozással. A következő példában a hivatkozás fölé vitt egérmutató a valódi webcímet mutatja a sárga hátterű mezőben. A számsorozat nem úgy tűnik, mintha a vállalat webcímét jelentené.
Tipp:
Androidon nyomja meg hosszan a hivatkozást, hogy megjelenítse a tulajdonságok oldalát, amely felfedi a hivatkozás valódi célját. iOS-en tegye azt, amit az Apple "Könnyű, hosszú megnyomásnak" nevez.
Az internetes bűnözők más módszerekkel is megkísérelhetik, hogy felkeressen hamis webhelyeket, például SMS-ek vagy telefonhívások útján. Ha fenyegetve érzi magát vagy nyomás alatt érzi magát, itt az ideje, hogy letegye a telefont, keresse meg a létesítmény telefonszámát, és hívjon vissza, amikor tiszta a feje. A professzionális internetes bűnözők telefonos ügyfélszolgálatokat hoznak létre, hogy automatikusan tárcsázni tudják a potenciális célszemélyek telefonszámát, illetve SMS-t tudjanak küldeni. Ezekben az üzenetekben gyakran szerepel arra vonatkozó kérés, hogy adja meg a PIN-kódját vagy egyéb személyes adatát.
További információért lásd: Hogyan észlelhetők a "hamis rendelés" csalások.
Megjegyzés
- Ön rendszergazda vagy informatikus?
- Ha igen, vegye figyelembe, hogy adathalászati kísérletek célozhatják meg a Teams-felhasználókat. Cselekedjen. Itt megtudhatja, hogy mi a teendő ezzel kapcsolatban.
- Ha Komplex veszélyforrások elleni védelemmel ellátott Microsoft 365-előfizetéssel rendelkezik, engedélyezheti az ATP adathalászat elleni védelmet a felhasználók védelmének segítése érdekében. További információ
Ha adathalász e-mailt vagy üzenetet kap a Teamsben
- Soha ne kattintson a gyanús e-mailekben vagy Teams-üzenetekben található hivatkozásokra vagy mellékletekre. Ha gyanús üzenetet kap egy szervezettől, és aggódik, hogy az üzenet valódi-e, nyissa meg a webböngészőt, és nyisson meg egy új lapot. Ezután keresse fel a szervezet webhelyét a saját mentett kedvencéről vagy webes kereséssel. Beszéljen velük a hivatalos telefonszámokon vagy a webhelyükről származó e-mail-címeken keresztül. Hívja fel a szervezetet egy tagsági kártya hátlapjára, számlára vagy számlakivonatra nyomtatott, illetve a szervezet hivatalos webhelyén található telefonszámon.
- Ha a gyanús üzenet olyan személytől érkezett, akit Ön ismer, más módon (például szöveges üzenetben vagy telefonhívás útján) lépjen vele kapcsolatba megerősítés céljából.
- Jelentse az üzenetet (lásd alább).
- Törölje azt.
Adathalász támadások bejelentése
- Microsoft 365 Outlook és Outlook.com – Jelölje ki a gyanús üzenetet, és válassza a menüszalagon az Adathalászat bejelentése lehetőséget>. Ez a leggyorsabb módja az üzenet bejelentésének, eltávolításának a Beérkezett üzenetek mappából, valamint a szűrőink javításának, hogy a jövőben kevesebb ilyen üzenetet kapjon. További információ: Adathalászat jelentése.
- Teams-üzenetek – A Microsoft Teamsben jelölje ki anélkül, hogy kijelölné a kártevő üzenetet, majd válassza a További beállítások > lehetőséget További műveletek > Üzenet bejelentése. Amikor a rendszer kéri, hogy "Jelentse ezt az üzenetet", válassza a Biztonsági kockázat – Levélszemét, adathalászat, kártékony tartalom lehetőséget, majd válassza a Jelentés lehetőséget. Kattintson a Jelentés gombra.
Ha csalásra utaló jeleket lát, és gyanús az üzenetre, jobban próbáljon meg aggódni, mint megijedni. Jelentse!
Megjegyzés
Ha nem Outlookot használ, akkor az adathalász üzenetet mellékletként csatolja egy új e-mailhez phish@office365.microsoft.com. Ne továbbítsa a gyanús e-mailt; Szükségünk van az eredeti e-mailre mellékletként, hogy megvizsgálhassuk az üzenetfejléceket.
Ha egy gyanús webhelyen tartózkodik:
Amikor megnyit egy gyanús webhelyet a Microsoft Edge-ben, válassza a Beállítások és egyéb lehetőségek (...)ikont az ablak jobb felső sarkában, majd a Súgó és visszajelzés>Nem biztonságos webhely jelentése lehetőséget. Vagy kattintson ide.
Tipp:
Az ALT+F billentyűkombinációval megnyithatja a Beállítások és egyéb lehetőségek menüt.
További információt a Biztonságos internetes böngészés a Microsoft Edge-ben témakörben talál.
Mi a teendő, ha úgy gondolja, hogy sikeres volt az Önnel szembeni adathalászat
Ha gyanús, hogy akaratán kívül megtévesztette Önt egy adathalász támadás, néhány dolgot meg kell tennie.
- Miközben még élénken emlékszik a történtekre, írja le a támadás lehető legtöbb részletét, amit fel tud idézni. Különösen próbáljon feljegyezni minden olyan információt, mint például a felhasználóneveket, számlaszámokat vagy jelszavakat, amelyeket esetleg megosztott, valamint hogy hol történt a támadás (például a Teamsben vagy az Outlookban).
- Azonnal módosítsa a jelszót az összes érintett fiókban, és bárhol máshol is, ahol esetleg ugyanazt a jelszót használhatja. A jelszavak módosításakor minden fiókhoz egyedi jelszót kell létrehozni, és érdemes lehet elolvasni az Erős jelszavak létrehozása és használata című cikket.
- Győződjön meg arról, hogy a többtényezős hitelesítés (más néven kétlépéses ellenőrzés) minden lehetséges fiókhoz be van kapcsolva. Tekintse át a Mi az a többtényezős hitelesítés? című cikket.
- Ha ez a támadás hatással van a munkahelyi vagy az iskolai fiókjára, értesítenie kell a munkahelyi vagy iskolai informatikai ügyfélszolgálatot az esetleges támadásról. Ha hitelkártyával vagy bankszámlával kapcsolatos információkat osztott meg, érdemes felvennie a kapcsolatot az adott cégekkel is, és figyelmeztetni őket a lehetséges csalásokra.
- Ha pénzt veszített, vagy személyes adatok lopásának áldozatává vált, ne habozzon, jelentse azt a helyi bűnüldöző szerveknek. Az 1. lépésben leírt információk nagyon hasznosak lesznek a számukra.