シナリオ
たとえば次のようなシナリオを考えてみます。
- Exchange Server 用に既定でインストールされている共有アクセス許可モデルを使用して Exchange Server を実行している。
- Access Control のエントリは Active Directory フォレストに格納されます。 これにより、Exchange Server に昇格されたレベルのディレクトリ アクセス許可が付与されます。
原因
Exchange Server は、ディレクトリ サービス対応アプリケーションです。 そのため、Exchange Server 対応オブジェクトに関連する属性を変更できる必要があります。 これには、場合によっては Discretionary Access Control Lists (DACL) を変更する機能が含まれます。 これらのオブジェクトはドメイン階層内の任意の場所に存在できるため、Exchange Server はドメインのルートで Exchange Server を実行しているサーバーにアクセス許可を付与します。 これは、該当するすべてのオブジェクトに権限が確実に渡されるようにするために行います。
Exchange Server は現在、DACL 伝達を評価するときに継承のみフラグを使用しません。 これは、Active Directory のアクセス許可の分割モデルには適用されません。 分割アクセス許可構成では、Exchange Server は、ディレクトリ内のセキュリティ プリンシパルを作成または変更する機能をサーバーに付与しないアクセス許可モデルを適用します。
状態
この動作は仕様です。 これにより、Exchange 管理者は、Exchange 管理者としての役割と一致する Exchange Server オブジェクトの属性を柔軟に管理できます。 Exchange 管理者は、ユーザー アカウントとメールボックスを作成し、Exchange Server が共有アクセス許可モデルで実行されている場合、メールボックスの種類のオブジェクトをリソース メールボックスまたは共有メールボックスとして再割り当てできる必要があります。
解決策
マイクロソフトは、特定されたシナリオで Exchange Server を実行しているサーバーと Exchange 管理者に付与される権限を評価しました。 マイクロソフトは、Active Directory ドメイン内で付与されるアクセス許可を下げる変更を加えることができると判断しました。 実際のアクセス許可の変更は、使用されている Exchange Server のバージョンによって異なります。
このセクションの手順では、すべての環境を共通の縮小されたディレクトリ アクセス許可プロファイルに戻します。
Exchange Server 2013 以降のバージョンでこの問題を解決するには、環境に応じて次の累積的な更新プログラムをインストールする必要があります。
- Exchange Server 2019 – 累積的な更新プログラム 1
- Exchange Server 2016 – 累積的な更新プログラム 12
- Exchange Server 2013 – 累積的な更新プログラム 22
Exchange Server 2013 以降のバージョンが使用されている環境では、Exchange Server がインストールされている、または実行中のホストサーバーに対してディレクトリ スキーマが準備されている Active Directory フォレストで、/PrepareAD を手動で実行するために、更新された累積的な更新プログラム パッケージが必要ですExchange Server。 さらに、1 つのフォレストで複数のドメインを使用しているお客様は、フォレスト内のすべてのドメインで /PrepareDomain を実行して、Exchange Server と Exchange 管理者に付与されるアクセス許可を下げる必要があります。
注釈/PrepareAD が実行されている Active Directory ドメインでは、/PrepareDomain 操作が自動的に実行されます。 ただし、フォレスト内の他のドメインを更新できない場合があります。 このため、ドメイン管理者はフォレスト内の他のドメインで /PrepareDomain を実行する必要があります。
Exchange Server で使用される /Prepare スイッチの詳細については、「Exchange Server 用の Active Directory とドメインの準備」を参照してください。
これらの更新された累積的な更新プログラムの準備操作により、Active Directory 環境に次のような変更が加えられます。
Exchange Server 2016 以降のバージョン
ドメイン上の AdminSDHolder オブジェクトが更新され、「グループ」継承されたオブジェクトの種類に対する「DACL 書き込み」権限を「Exchange 信頼されたサブシステム」グループに付与する「許可」ACE が削除されます。
Exchange Server 2013 以降のバージョン
「Exchange Windows アクセス許可」グループに「User」および「INetOrgPerson」継承オブジェクトタイプに対する「DACL の書き込み」権限を付与する「Allow」Access Control Entry(ACE)が更新され、ドメインルートオブジェクトに「継承のみ」フラグが含まれます。
Exchange Server 2010
Exchange Server 2010 を実行しているお客様は、LDP ツールを使用して、次の手動更新プログラムを環境に適用する必要があります。
LDP ツールを起動します ( [ファイル名を指定して実行 ] ボックスに「 ldp.exe」と入力し、 Enter キーを押します)。
更新するドメイン名前空間に接続します。 ( [ファイル ] メニューの [接続] をクリックします。)
ドメイン管理の資格情報を使用してドメイン名前空間にバインドします。 ( [ファイル ] メニューの [バインド] をクリックします)。
更新するドメイン コンテキストのルートに対応するベース DN を使用してツリーを表示します。 ( [表示 ] メニューの [ツリー] をクリックします)。
次に例を示します。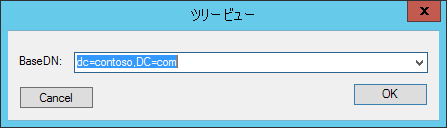
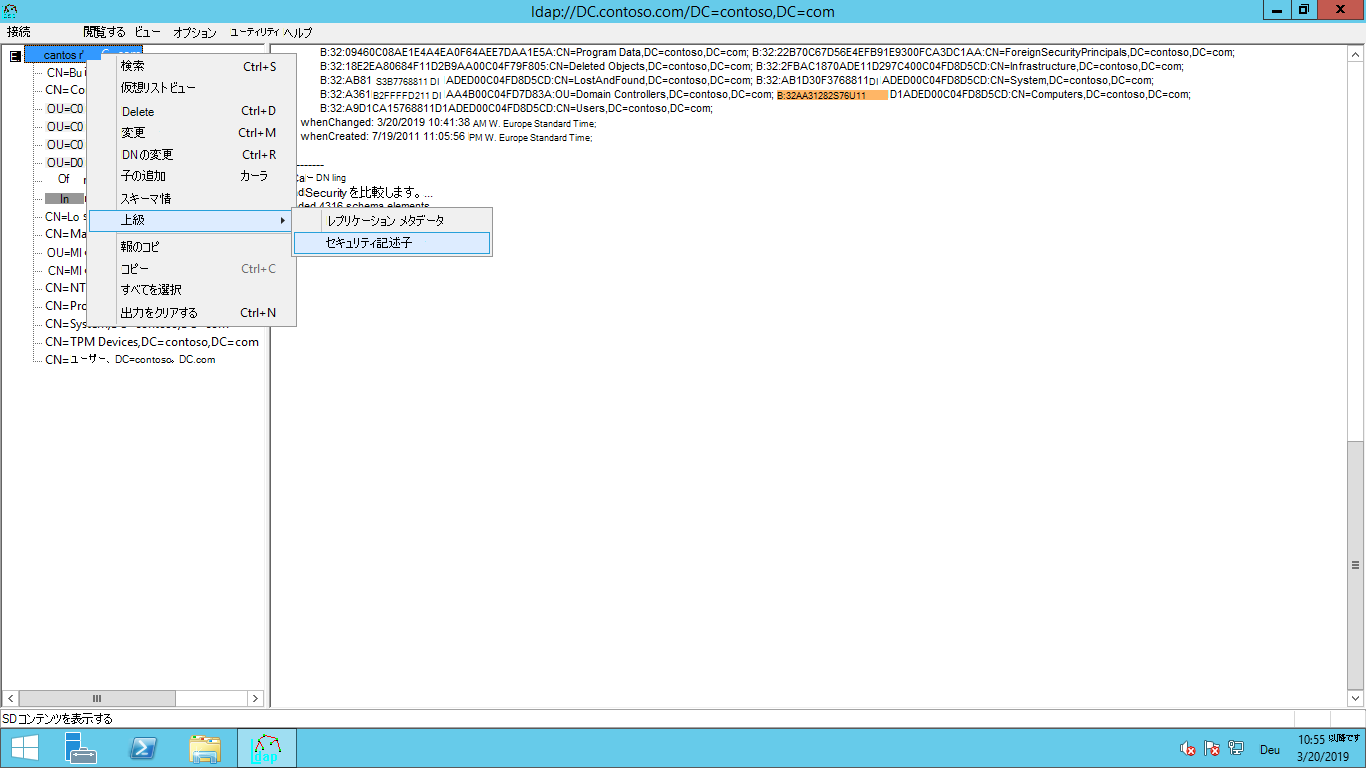
Domain Access Control リストを開きます。 ( [ドメイン] を右クリックし、[ 詳細設定]、[ セキュリティ記述子] の順にクリックします。)
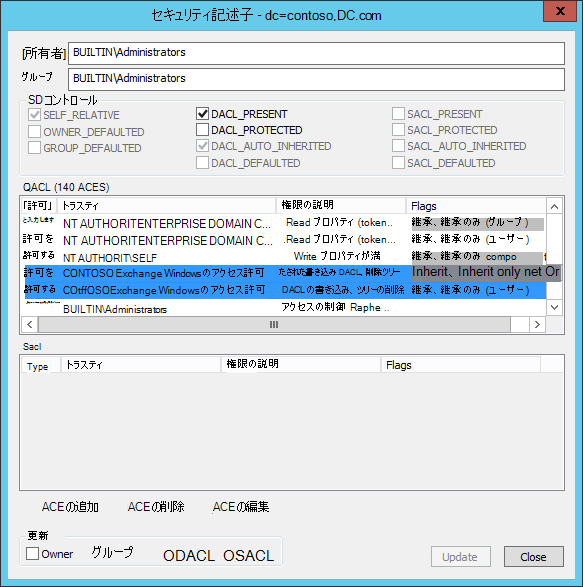
[ユーザー] および [INetOrgPerson] 継承オブジェクト タイプの [Exchange Windows アクセス許可] グループに [DACL 書き込み] 権限を付与する 2 つの [許可] ACE を見つけます。
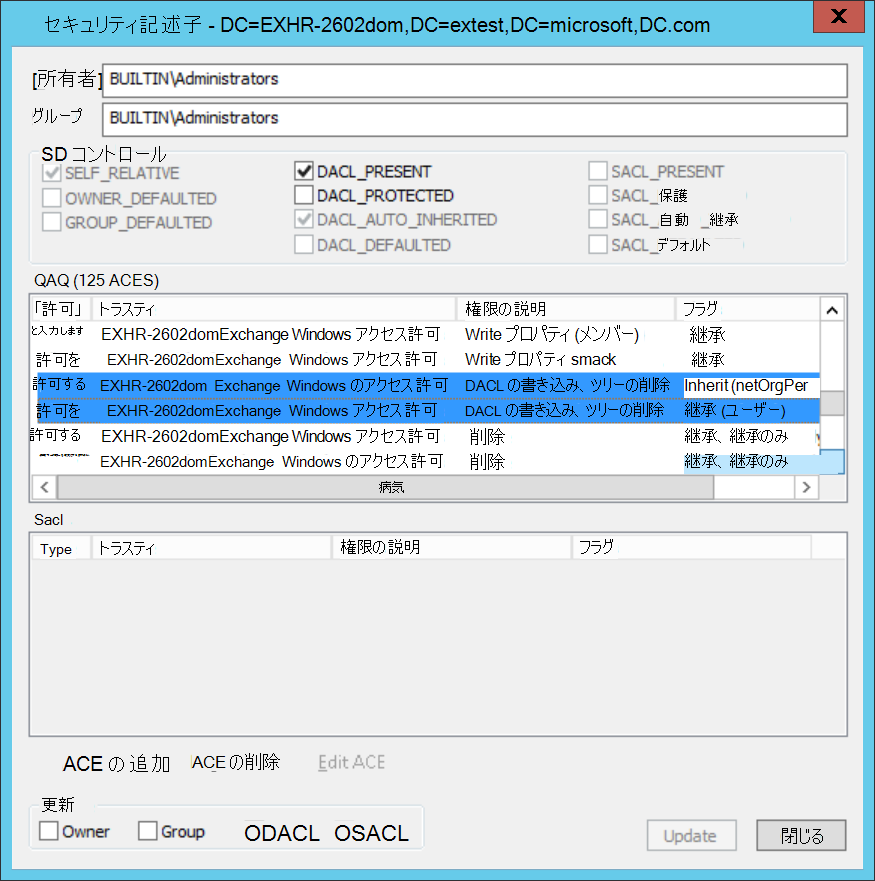
注釈 リストは並べ替えないでください。 これにより、ACL の順序が変更されます。
各エントリを編集して、"継承のみ" フラグを追加します。 これを行うには、オブジェクトをダブルクリックし、フラグを選択して、[ OK] をクリックします。
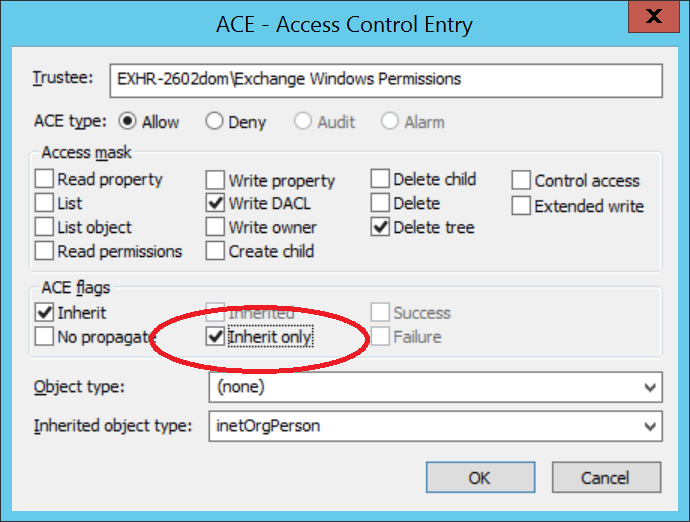
各 ACE で操作が正常に完了したことを確認します。 次に、[ 更新] をクリックします。