
Nota do editor: Publicado originalmente em 16 de outubro de 2025. Este artigo foi atualizado em 17 de novembro de 2025 para refletir a distribuição gradual do Espaço de Trabalho do Agente e das Ações doCopilotpara os participantes do Programa Windows Insider. Outra atualização foi feita em 5 de dezembro de 2025 para capturar o suporte para conectores de agente em execução no espaço de trabalho do agente. Encontre informações adicionais sobre o gerenciamento e a segurança de recursos agenciais no Windows no artigo Protegendo agentes de IA no Windows e no Ignite 2025: promovendo o Windows como a principal plataforma para desenvolvedores, regida por blogs de segurança .
Os aplicativos baseados em IA ajudam a automatizar tarefas diárias, como organizar arquivos, agendar reuniões ou enviar emails, para que você gaste menos tempo com trabalho pesado e mais tempo com o que é mais importante. Uma maneira poderosa de os aplicativos implementarem a IA hoje é interagindo com seus aplicativos e arquivos, usando visão e raciocínio avançado para clicar, digitar e rolar como um humano faria. Uma dessas experiências é um recurso experimental chamado Ações do Copilot disponíveis para participantes do Windows Insiders no Copilot Labs. Com o Ações do Copilot, você tem um colaborador digital ativo que pode realizar tarefas complexas para aumentar a eficiência e a produtividade.
Os aplicativos baseados em IA também podem estender seus recursos com conectores de agente. Os conectores de agentes são servidores MCP (Model Context Protocol) que atuam como pontes entre os agentes de IA e seus aplicativos ou ferramentas do sistema Windows, permitindo que os agentes acessem seus dados e executem ações em seu nome. Os desenvolvedores podem criar esses conectores e registrá-los no ODR (Registro no Dispositivo) do Windows, que fornece uma maneira segura e gerenciável de descobrir e controlar o acesso do agente aos conectores.
O Windows está comprometido em tornar as experiências agenciáticas com aplicativos mais produtivas e seguras para indivíduos e empresas. Como parte dessa visão, o Windows está introduzindo um novo recurso experimental — espaço de trabalho do agente — disponível em uma visualização privada para Participantes do Programa Windows Insider em um lançamento que será lançado em breve. Essa visualização inicial reflete nossa abordagem em fases para fornecer recursos agentes, começando com acesso limitado para coletar comentários e fortalecer a segurança fundamental. O espaço de trabalho do agente representa uma etapa fundamental para permitir a computação inteligente e alimentada por agente. A segurança, nesse contexto, não é um recurso único, é um compromisso contínuo. À medida que os recursos agenciais evoluem, nossos controles de segurança também evoluem, adaptando-se a cada fase da distribuição, desde a versão prévia até a ampla disponibilidade.
Para obter mais informações sobre os princípios que orientam o desenvolvimento seguro de IA agêntica no Windows, consulte:
- Protegendo agentes de IA no Windows | Blog de Experiência do Windows
- Ignite 2025: promovendo o Windows como a principal plataforma para desenvolvedores, governada pela segurança – Windows Developer Blog
- Protegendo o protocolo de contexto de modelo: criando um futuro agencial mais seguro no Windows | Blog de Experiência do Windows
O que é um workspace de agente?
Um espaço de trabalho de agente é um espaço separado e contido no Windows em que você pode conceder aos agentes acesso aos seus aplicativos e arquivos para que eles possam concluir tarefas para você em segundo plano enquanto você continua a usar seu dispositivo. Cada agente opera usando sua própria conta, distinta da sua conta de usuário pessoal. Essa conta de agente dedicada estabelece limites claros entre a atividade do agente e a sua, permitindo a autorização com escopo e o isolamento do tempo de execução. Como resultado, você pode delegar tarefas aos agentes, mantendo controle total, visibilidade das ações do agente e a capacidade de gerenciar o acesso a qualquer momento.
Os agentes normalmente obtêm acesso a pastas conhecidas ou pastas compartilhadas específicas, e você pode ver isso refletido nas configurações de controle de acesso da pasta. Cada agente tem seu próprio espaço de trabalho e suas próprias permissões — o que um agente pode acessar não se aplica automaticamente aos outros. Esses workspaces são projetados para serem leves e seguros, com escala de uso de memória e CPU com base na atividade. O Windows adicionará diferentes tipos de espaços de trabalho com diferentes recursos ao longo do tempo. Para esta versão de visualização inicial, o espaço de trabalho do agente é executado em uma sessão separada do Windows, permitindo que os agentes interajam com aplicativos em paralelo à sua própria sessão. Para operações comuns, essa configuração é mais eficiente do que uma máquina virtual completa, como a Área Restrita do Windows, enquanto ainda fornece isolamento de segurança, suporte para execução paralela e mantém o usuário no controle. A experiência geral e o modelo de segurança estão sendo refinados ativamente para dar suporte aos princípios-chave de transparência, segurança e controle do usuário.
Neste artigo
- Por que a segurança é importante
- Princípios de segurança e privacidade do agente
- Habilitar recursos agenciais experimentais
- Acesso ao aplicativo no espaço de trabalho do agente
- Acesso ao arquivo no espaço de trabalho do agente
- Problemas conhecidos
Por que a segurança é importante
A IA agêntica tem recursos poderosos hoje - por exemplo, ela pode concluir muitas tarefas complexas em resposta a solicitações do usuário, transformando a forma como os usuários interagem com seus PCs. À medida que esses recursos são introduzidos, os modelos de IA ainda enfrentam limitações funcionais em termos de como se comportam e, ocasionalmente, podem alucinar e produzir saídas inesperadas. Além disso, os aplicativos de IA agenciais apresentam novos riscos de segurança, como a XPIA (injeção de prompt cruzado), em que o conteúdo malicioso incorporado em elementos ou documentos da interface do usuário pode substituir as instruções do agente, levando a ações não intencionais, como exfiltração de dados ou instalação de malware. Recomendamos que você leia essas informações e entenda as implicações de segurança da habilitação de um agente em seu computador.
À medida que começamos a criar recursos agenciais no Windows, nosso compromisso é incluir controles robustos de segurança e privacidade que capacitem os clientes a explorar seu potencial com confiança com o suporte de orientações claras e proteções apropriadas orientadas por essas metas.
- Não repúdio : Todas as ações de um agente são observáveis e distinguíveis daquelas realizadas por um usuário.
- Confidencialidade: Os agentes que coletam, agregam ou utilizam dados protegidos de usuários atendem ou excedem os padrões de segurança e privacidade dos dados que consomem.
- Autorização : Os usuários aprovam todas as consultas de dados do usuário, bem como as ações realizadas.
Princípios de segurança e privacidade agenciais
A proteção dos agentes de IA requer um conjunto robusto de princípios que garantam que eles ajam de acordo com a intenção do usuário e, ao mesmo tempo, protejam seus dados.
- Os agentes são entidades autônomas. Eles são suscetíveis a ataques da mesma forma que qualquer outro usuário ou componente de software. Suas ações devem ser capazes de ser contidas.
- Os agentes devem ser capazes de produzir logs descrevendo suas atividades. O Windows deve ser capaz de verificar essas ações com um log de auditoria inviolável.
- Os agentes devem fornecer um meio de supervisionar suas atividades. Muitas atividades dos agentes são planos agregados contendo várias etapas. Os usuários devem ser capazes de revisar as etapas, aprovar o plano e monitorar a execução do plano. Os agentes devem ser capazes de solicitar explicitamente a autorização ou decisão de um usuário, quando necessário.
- Os agentes devem sempre agir de acordo com os princípios de privilégios mínimos e não devem receber permissões ou recursos que excedam os do usuário inicial, incluindo direitos administrativos. Os privilégios de agente autorizado devem ser granulares, específicos e com limite de tempo. Os agentes só devem poder acessar informações confidenciais (por exemplo, dados de cartão de card de crédito) em contextos específicos e autorizados pelo usuário, como para realizar ações específicas, como ao interagir com aplicativos específicos ou em sites especificados.
- As entidades no sistema – administrador, sistema local, etc. – não devem ter acesso especial a um agente que não seja o proprietário do qual atua em nome.
- O Windows foi projetado para ajudar os agentes a cumprir os compromissos da Microsoft feitos na Política de Privacidade da Microsoft e no Responsible AI Standard. O Windows dará suporte aos agentes no processamento de dados apenas para fins claramente definidos, garantindo transparência e confiança. Consulte o Relatório de Privacidade da Microsoft para obter detalhes sobre nossos compromissos com o avanço da IA com responsabilidade, ao mesmo tempo em que protegemos a privacidade e outros direitos fundamentais.
O desenvolvimento de agentes e a segurança relacionada à IA continuam a ser um campo de pesquisa em rápida evolução, com a participação ativa da Microsoft em parceria com a comunidade de segurança mais ampla. Como parte do compromisso da Microsoft com a Secure Future Initiative , ajudar usuários, empresas e desenvolvedores a enfrentar esses desafios é nossa principal prioridade, pois as pessoas começam a interagir com os agentes como parte de seus fluxos de trabalho diários.
Habilitar recursos agenciais experimentais
A configuração de recursos agenciais experimentais está desativada por padrão. Esse recurso não tem recursos de IA por si só, é um recurso de segurança para agentes como o Ações do Copilot. Ativar essa alternância permite a criação de uma conta de agente e um espaço de trabalho separados no dispositivo, fornecendo um espaço contido para manter a atividade do agente separada do usuário.
A configuração de recursos agenciais experimentais está atualmente em versão prévia, com o objetivo de coletar e aprender com os comentários para refinar a experiência. Durante o período de visualização, continuaremos a adicionar controles de segurança e privacidade mais granulares antes de serem disponibilizados para o público geral.
O Ações do Copilot, atualmente em versão prévia para participantes do programa Windows Insider no Copilot Labs, usa essa funcionalidade. Para obter mais informações, confira Copilot no Windows: O Ações do Copilot começa a ser implementado no Windows Insiders | Blog do Participante do Programa Windows Insider.
Essa configuração só pode ser habilitada por um usuário administrativo do dispositivo e, uma vez habilitada, ela é habilitada para todos os usuários no dispositivo, incluindo outros administradores e usuários padrão.
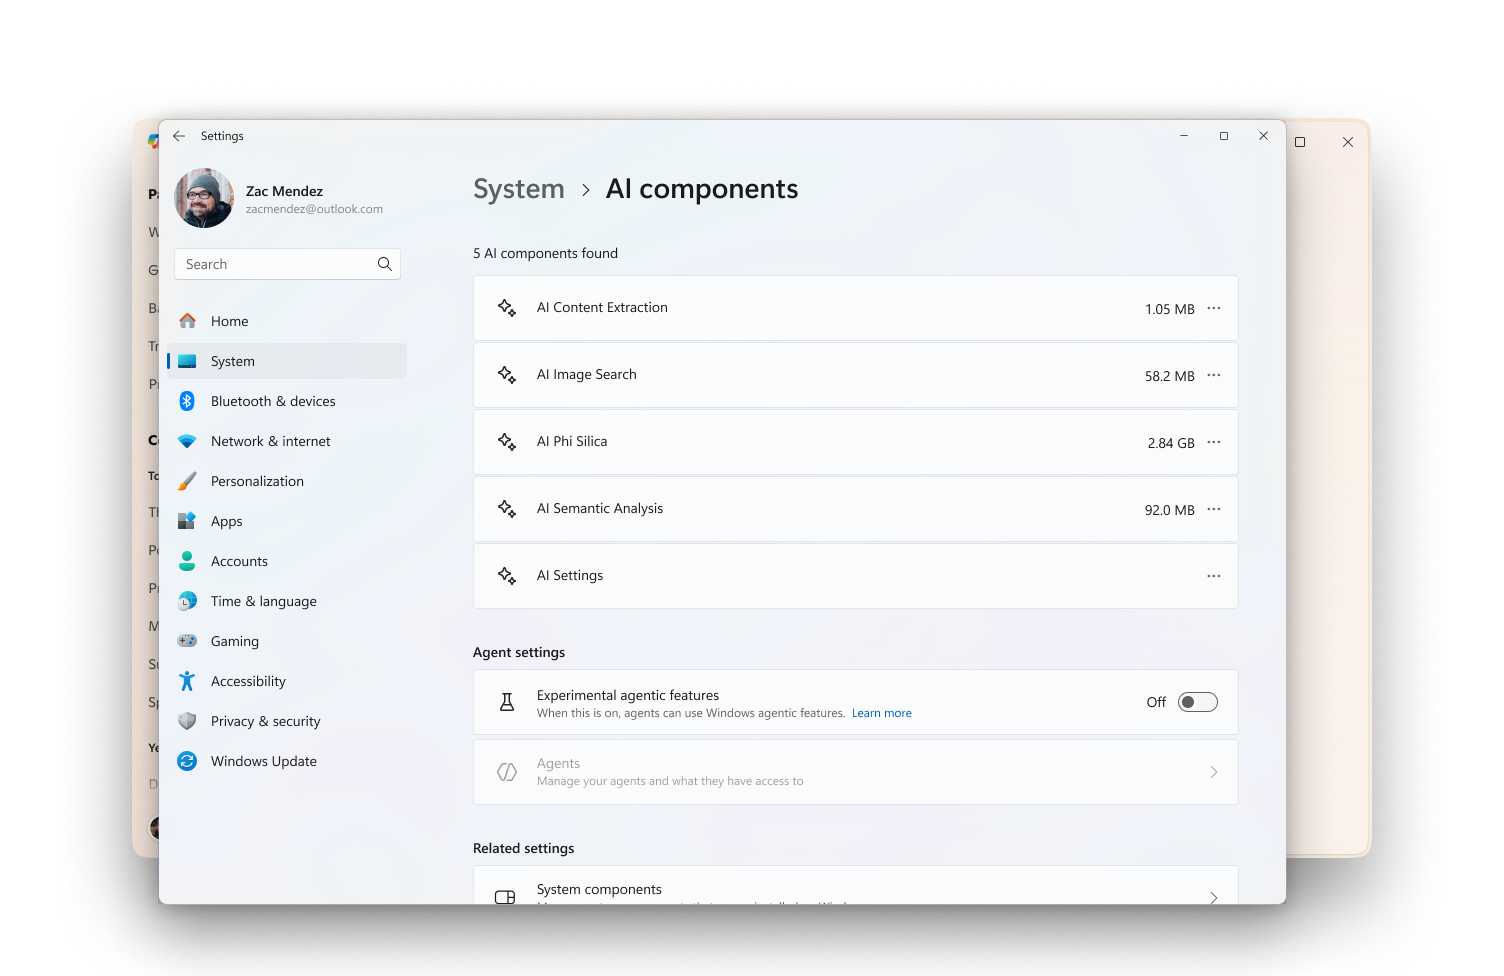
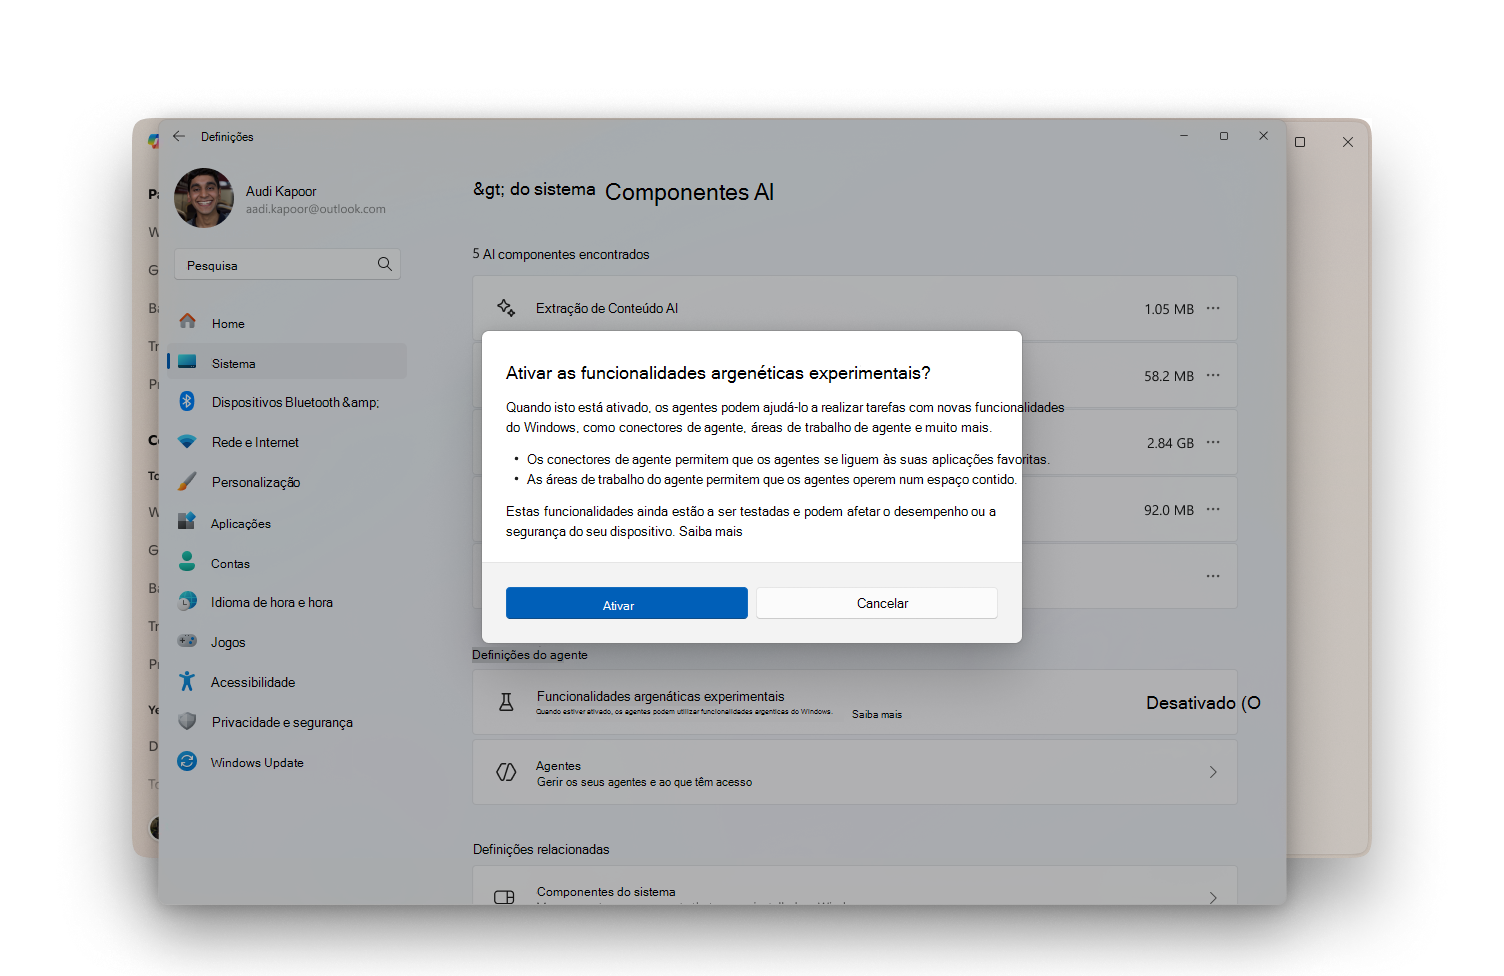
A configuração do recurso agencial experimental permite:
- A criação de contas de agente que fornecem aos agentes sua própria conta separada em seu dispositivo ao agir em seu nome. O Windows está usando uma abordagem em fases para adicionar regras mais rígidas para contas de agente nas próximas versões.
- A criação do espaço de trabalho do agente onde os agentes podem trabalhar em paralelo com um usuário humano, permitindo o isolamento do tempo de execução e a autorização com escopo. Isso fornece ao agente recursos como sua própria área de trabalho, limitando a visibilidade e o acesso que o agente tem à atividade da área de trabalho do usuário. Por padrão, os conectores do agente no Registro no dispositivo do Windows estarão contidos no espaço de trabalho do agente. Isso já está disponível nas versões prévias 26100.7344+. Para esses conectores de agente, o Windows obterá sua permissão para permitir que os agentes executem esses conectores de agente.
- Aplicativos agentic como o Copilot podem solicitar e obter acesso a essas seis pastas comumente usadas em seu diretório de perfil de usuário enquanto são executados no Agent Workspace: Documentos, downloads, área de trabalho, músicas, imagens e vídeos.
Etapas para habilitar recursos agenciais experimentais:
- Entrar no Windows com uma conta de administrador
- No aplicativo Configurações do seu dispositivo Windows, selecioneComponentes> de IA do Sistema>Recursos agenciais experimentais
Acesso ao aplicativo no espaço de trabalho do agente
Ao executar no espaço de trabalho do agente, o aplicativo agentic tem acesso aos aplicativos que estão disponíveis para todos os usuários por padrão. Para limitar o acesso, você pode instalar aplicativos para usuários específicos ou especificamente para seus agentes.
Acesso ao arquivo no espaço de trabalho do agente
As contas agenciadas têm acesso limitado ao diretório de perfil do usuário (C:\Users\<username>\) enquanto operam no espaço de trabalho do agente. Se um agente precisar de acesso aos arquivos desse diretório, o Windows concederá acesso de leitura e gravação às seguintes pastas conhecidas: Documentos, Downloads, Área de trabalho, Vídeos, Fotos, Música quando a configuração estiver habilitada. Você pode ter essas pastas no local padrão ou pode tê-las redirecionado para outro lugar no sistema de arquivos.
Para limitar o acesso a essas pastas, desative a configuração do recurso agencial experimental.
- No aplicativo Configurações do seu dispositivo Windows, selecioneComponentes> de IA do Sistema>Recursos agenciais experimentais
- Desativar a configuração
Nas compilações de visualização 26100.7344+, você pode gerenciar o acesso a essas seis pastas conhecidas por agente. Por padrão, quando os agentes solicitam acesso aos arquivos nessas pastas, o Windows solicita seu consentimento.
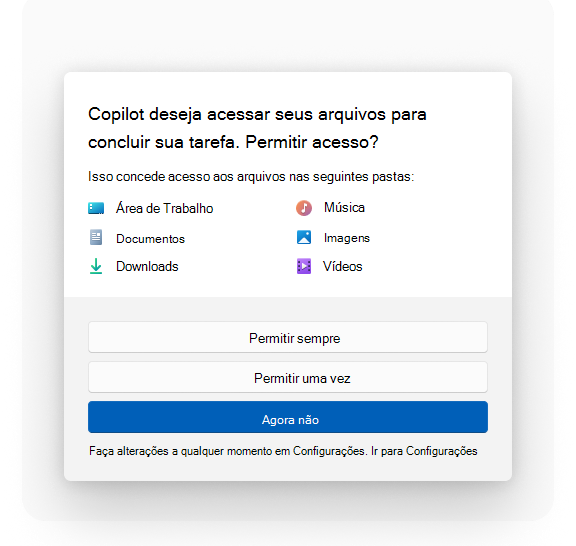
Uma página de Configurações dedicada para cada agente permite gerenciar permissões de acesso a arquivos e habilitar os conectores de que um agente precisa para executar tarefas. Você pode gerenciar suas preferências a qualquer momento:
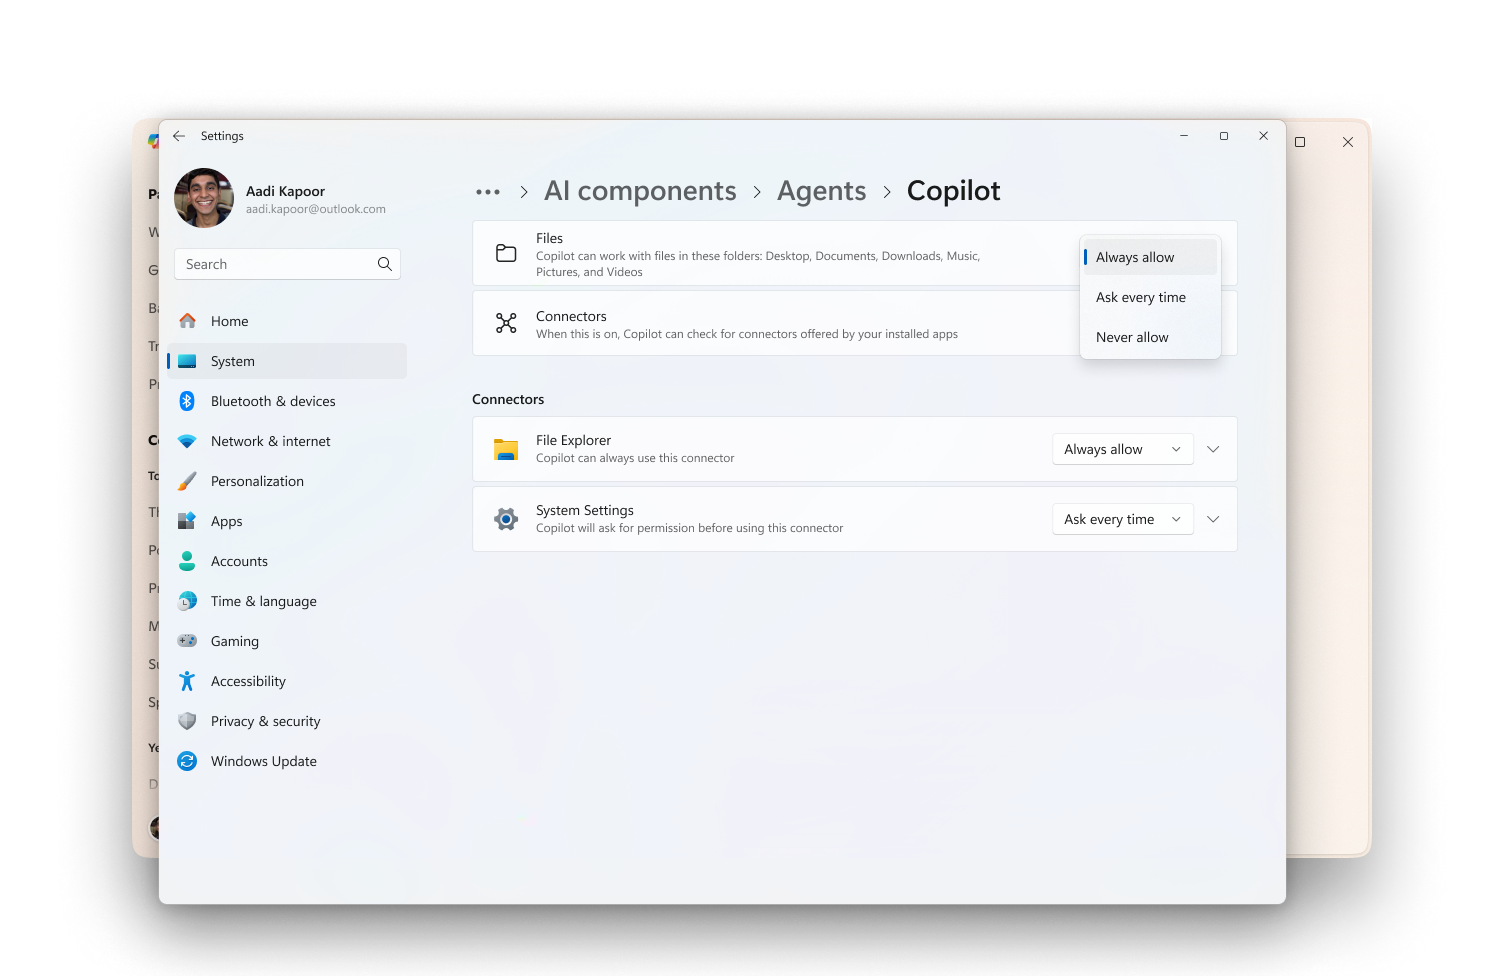
No aplicativo Configurações do seu dispositivo Windows, selecione Agentes > de componentes de IA do sistema >
Selecione o agente na lista
Vá para a seção "Files"
Selecione uma das três opções
- "Permitir sempre": o agente pode acessar essas seis pastas conhecidas quando precisar.
- "Perguntar sempre": quando o agente precisar de acesso às pastas, o Windows solicitará permissão para compartilhar arquivos nessas pastas.
- "Nunca permitir": quando os agentes solicitarem acesso às pastas, o Windows negará a solicitação.
As contas de agente têm acesso a todas as pastas às quais todos os usuários autenticados têm acesso, por exemplo, perfis de usuários públicos.
Problemas conhecidos
Você pode enfrentar esses problemas na compilação 26220.7262+:
O Windows não dormirá enquanto o Copilot tiver conversas ativas.
- Solução alternativa: Feche todas as conversas do Ações do Copilot ou feche o Copilot selecionando-o na bandeja, clicando com o botão direito do mouse e selecionando "Sair".
Você pode ver um aviso "Alguém ainda está usando este computador. Se você desligar agora, eles poderão perder o trabalho não salvo." ao tentar desligar ou reiniciar seu dispositivo Windows devido a conversas ativas do Ações do Copilot.
- Solução alternativa: Feche todas as conversas do Ações do Copilot ou feche o Copilot selecionando-o na bandeja, clicando com o botão direito do mouse e selecionando "Sair".
Os usuários corporativos com Gerenciamento de privilégios de ponto de extremidade podem ver Intune perfis gerenciados criados para as contas de Usuário do Agente que não são limpos quando a conversa do Copilot Action é encerrada ou o aplicativo é encerrado. Esses perfis geralmente terminam com um cifrão, ou seja: _$, e estão localizados ao lado das contas de Usuário do Agente na pasta de usuários do Windows (normalmente c:\users).
- Solução alternativa: a Microsoft está ciente desse problema e está trabalhando em uma correção que irá limpar os perfis restantes do Intune.