Scenariu
Luați în considerare următorul scenariu:
- Rulați Exchange Server utilizând modelul de permisiuni partajate care este instalat implicit pentru Exchange Server.
- Controlul accesului Intrările sunt amplasate în pădure Active Directory. Acest lucru oferă programului Exchange Server un nivel ridicat de permisiune de director.
Cauză
Exchange Server este o aplicație cu servicii director. Prin urmare, trebuie să poată modifica atributele asociate obiectelor activate pentru Exchange Server. Aceasta include capacitatea de a modifica listele discreționare de Controlul accesului (DACL) în unele cazuri. Deoarece aceste obiecte pot exista oriunde în ierarhia domeniului, Exchange Server acordă drepturi serverelor care rulează Exchange Server în rădăcina domeniului. Acest lucru este pentru a asigura că drepturile sunt transmise tuturor obiectelor aplicabile.
Exchange Server nu utilizează momentan semnalizarea Doar moștenire atunci când se evaluează propagarea DACL. Acest lucru nu se aplică la modelul de permisiuni scindate Active Directory. Într-o configurație de permisiuni scindate, Exchange Server aplică un model de permisiuni care nu acordă serverelor capacitatea de a crea sau de a modifica entitățile principale de securitate din director.
Stare
Acest comportament este implicit. Aceasta furnizează administratorilor Exchange flexibilitatea de a gestiona atributele obiectelor Exchange Server care sunt compatibile cu rolul lor de administrator Exchange. Se așteaptă ca administratorii Exchange să poată crea conturi de utilizator și cutii poștale și să reatribuie obiecte de tip cutie poștală ca cutii poștale de resurse sau cutii poștale partajate, dacă Exchange Server rulează în modelul de permisiuni partajate.
Rezolvare
Microsoft a evaluat drepturile acordate serverelor care rulează Exchange Server și administratorilor Exchange în scenariile identificate. Microsoft a stabilit că este posibil să se efectueze modificări care reduc numărul de permisiuni acordate într-un domeniu Active Directory. Modificările efective ale permisiunilor vor varia în funcție de versiunea de Exchange Server utilizată.
Procedura din această secțiune returnează toate mediile la un profil de permisiune de director comun, redus.
Pentru a rezolva această problemă pe Exchange Server 2013 sau o versiune mai recentă, clienții trebuie să instaleze următoarea actualizare cumulativă, după cum este potrivit pentru mediul lor:
- Exchange Server 2019 – Actualizarea cumulativă 1
- Exchange Server 2016 - actualizarea cumulativă 12
- Exchange Server 2013 - actualizarea cumulativă 22
Mediile în care se utilizează Exchange Server 2013 sau o versiune mai recentă necesită pachetul de actualizare cumulativă actualizat pentru a executa manual /PrepareAD în orice Pădure Active Directory în care este instalat Exchange Server sau în care schema de director a fost pregătită pentru a găzdui servere care rulează Exchange Server. În plus, clienții care utilizează mai multe domenii într-o singură pădure vor trebui să ruleze /PrepareDomain în toate domeniile din pădure pentru a reduce permisiunile acordate Exchange Server și administratorilor Exchange.
Notă Operațiunea /PrepareDomain rulează automat în domeniul Active Directory în care rulează /PrepareAD . Totuși, este posibil să nu poată actualiza alte domenii din pădure. Din acest motiv, un administrator de domeniu ar trebui să ruleze /PrepareDomain în alte domenii din pădure.
Pentru mai multe informații despre argumentele /Prepare care sunt utilizate de Exchange Server, consultați Pregătirea Active Directory și a domeniilor pentru Exchange Server.
Pregătirea operațiunilor din aceste actualizări cumulative actualizate efectuează următoarele modificări în mediul Active Directory.
Exchange Server 2016 și versiuni mai recente
Obiectul AdminSDHolder din domeniu este actualizat pentru a elimina ACE "Allow" (Se permite) care acordă grupului "Exchange Trusted Subsystem" dreptul "Write DACL" (DACL scriere) pe tipurile de obiecte moștenite "Grup".
Exchange Server 2013 și versiuni mai recente
Intrarea "Permitere" pentru Controlul accesului (ACE) care acordă grupului "Permisiuni Exchange Windows" dreptul "Scriere DACL" pentru tipurile de obiecte moștenite "Utilizator" și "INetOrgPerson" este actualizată pentru a include semnalizarea "Numai moștenire" pe obiectul rădăcină al domeniului.
Exchange Server 2010
Clienții care execută Exchange Server 2010 trebuie să aplice următoarele actualizări manuale la mediul lor, utilizând instrumentul LDP.
Porniți instrumentul LDP (în caseta Rulare , tastați ldp.exe, apoi apăsați pe Enter).
Conectați-vă la spațiul de nume de domeniu pe care doriți să-l actualizați. (În meniul Fișier , faceți clic pe Conectare.)
Legați-vă la spațiul de nume de domeniu utilizând acreditările de Admin de domeniu. (În meniul Fișier , faceți clic pe Legare.)
Vizualizați arborele utilizând DN de bază care corespunde rădăcinii contextului de domeniu de actualizat. (În meniul Vizualizare , faceți clic pe Arbore.)
De exemplu: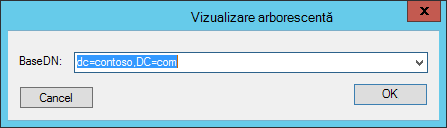
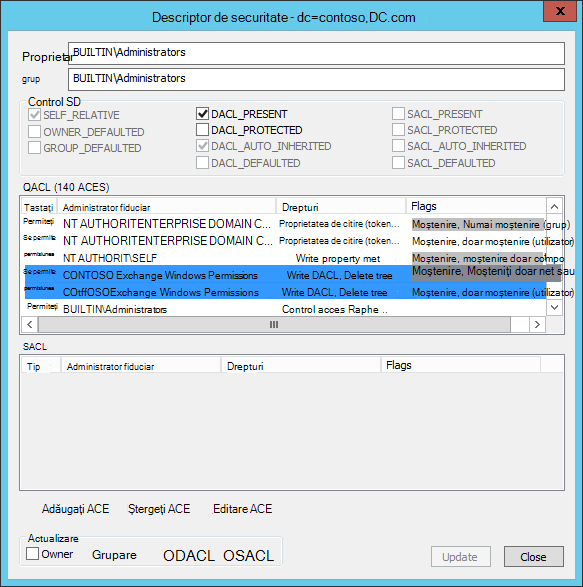
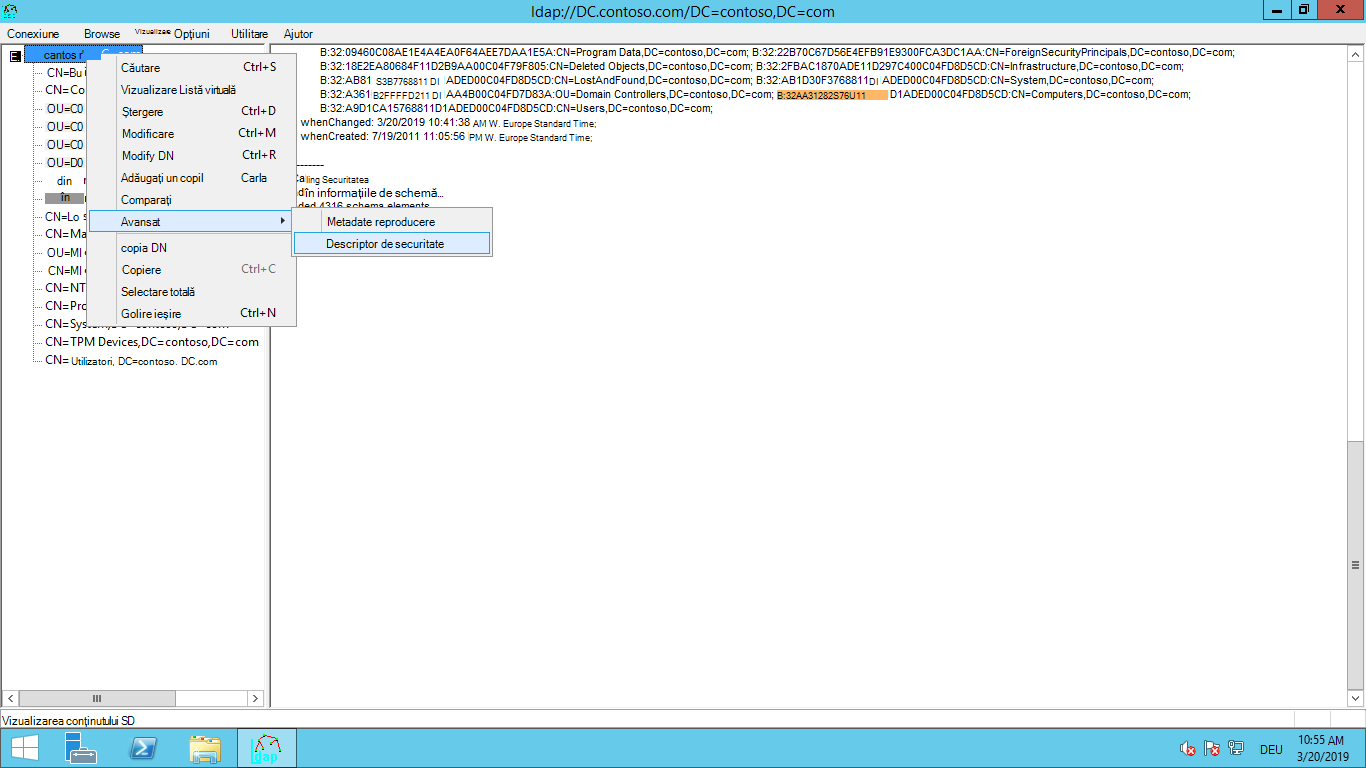
Deschideți liste de control accesului la domeniu. (Faceți clic dreapta pe domeniu, faceți clic pe Complex, apoi faceți clic pe Descriptor de securitate.)
Găsiți cele două ACE-uri "Permitere" care acordă dreptul "Scriere DACL" grupului "Permisiuni Windows Exchange" pe tipurile de obiecte moștenite "Utilizator" și "INetOrgPerson":
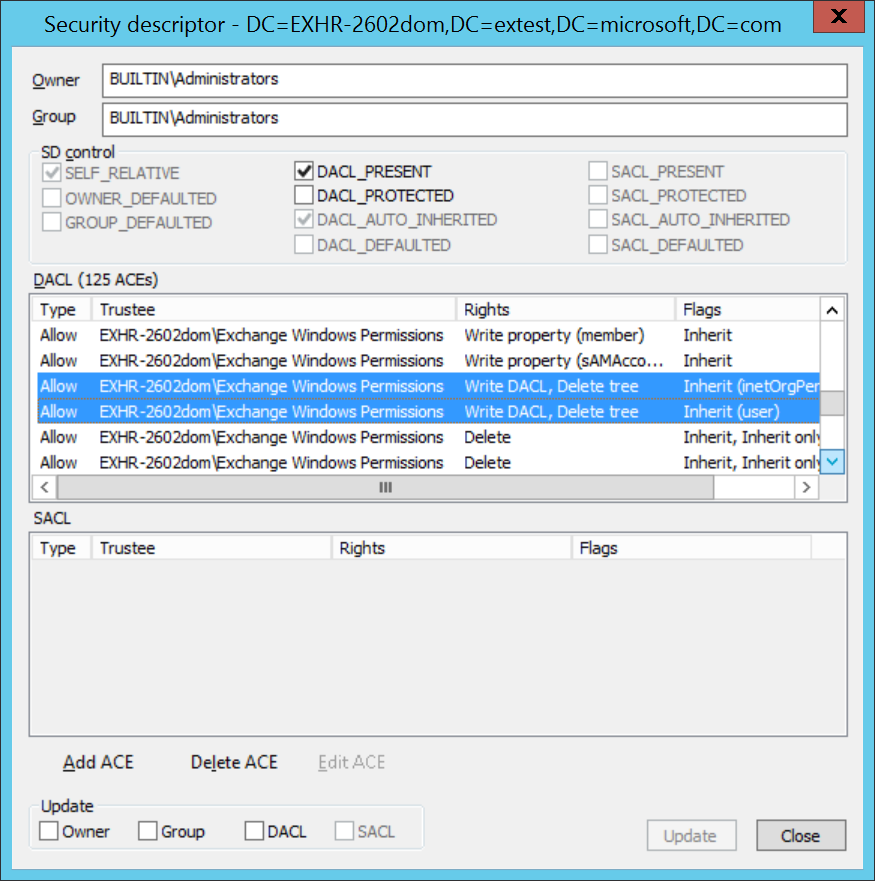
Notă Nu sortați lista. Acest lucru va modifica ordinea ACL.
Editați fiecare intrare pentru a adăuga semnalizarea "Numai moștenire". Pentru a face acest lucru, faceți dublu clic pe obiect, selectați semnalizarea, apoi faceți clic pe OK.
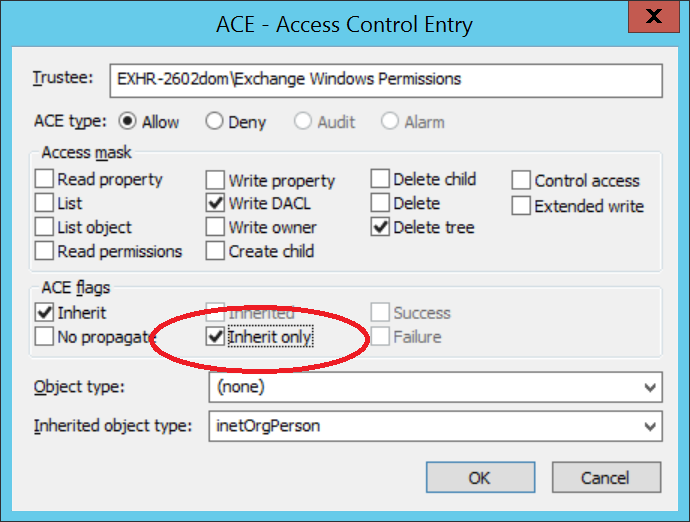
Verificați dacă operațiunea a reușit pe fiecare ACE. Apoi faceți clic pe Actualizare.