
Important Acest articol conține informații care arată cum să reduceți setările de securitate sau cum să dezactivați caracteristicile de securitate pe un computer. Puteți efectua aceste modificări pentru a evita o anumită problemă. Înainte de a face aceste modificări, vă recomandăm să evaluați riscurile asociate implementării acestei soluții în mediul dvs. particular. Dacă implementați această soluție, efectuați orice pași suplimentari pentru a contribui la protejarea computerului.
Rezumat
Această actualizare de securitate include îmbunătățiri și remedieri ale funcționalității din Windows 10 versiunea 1511. De asemenea, rezolvă următoarele vulnerabilități din Windows:
- 3177356 MS16-095: Actualizare cumulativă de securitate pentru Internet Explorer: 9 august 2016
- 3177358 MS16-096: Actualizare cumulativă de securitate pentru Microsoft Edge: 9 august 2016
- 3177393 MS16-097: Actualizare de securitate pentru componenta grafică Microsoft: 9 august 2016
- 3178466 MS16-098: Actualizare de securitate pentru driverele mod kernel: 9 august 2016
- 3178465 MS16-101: Actualizare de securitate pentru metodele de autentificare Windows: 9 august 2016
- 3182248 MS16-102: Actualizare de securitate pentru biblioteca Microsoft Windows PDF: 9 august 2016
- 3182332 MS16-103: Actualizare de securitate pentru ActiveSyncProvider: 9 august 2016
Actualizările Windows 10 sunt cumulative. Prin urmare, acest pachet conține toate remedierile lansate anterior.
Dacă ați instalat actualizări mai vechi, pe computer vor fi descărcate și instalate doar remedierile noi care sunt cuprinse în acest pachet. Dacă instalați pentru prima dată un pachet de actualizare Windows 10, pachetul pentru versiunea x86 este de 502 MB, iar pachetul pentru versiunea x64 este de 916 MB.
Mai multe informații
Probleme cunoscute din această actualizare de securitate
Problemă cunoscută 1
Actualizările de securitate furnizate în MS16-101 și în actualizările mai noi dezactivează capacitatea procesului de negociere de a reveni la NTLM atunci când autentificarea Kerberos nu reușește pentru operațiunile de modificare a parolei cu codul de eroare STATUS_NO_LOGON_SERVERS (0xc000005e). În această situație, este posibil să primiți unul dintre următoarele coduri de eroare.
Hexazecimal Decimal Simbolic Prietenos 0xc0000388 1073740920 STATUS_DOWNGRADE_DETECTED Sistemul a detectat o posibilă încercare de a compromite securitatea. Asigurați-vă că puteți contacta serverul care v-a autentificat. 0x4f1 1265 ERROR_DOWNGRADE_DETECTED Sistemul a detectat o posibilă încercare de a compromite securitatea. Asigurați-vă că puteți contacta serverul care v-a autentificat. Soluție
Dacă modificările de parolă care au reușit anterior nu reușesc după instalarea MS16-101, probabil că modificările de parolă s-au bazat anterior pe NTLM de rezervă, deoarece Kerberos nu a reușit. Pentru a modifica parolele cu succes utilizând protocoalele Kerberos, urmați acești pași:
Configurați o comunicare deschisă pe portul TCP 464 între clienții care au instalat MS16-101 și controlerul de domeniu care deservește resetarea parolelor.
Controlerele de domeniu doar în citire (RODC) pot deservi resetările parolelor cu autoservire dacă utilizatorului îi permite politica de reproducere a parolelor RODC. Utilizatorii care nu sunt permiși de politica de parole RODC necesită conectivitate de rețea la un controler de domeniu de citire/scriere (RWDC) din domeniul contului de utilizator.
Notă: Pentru a verifica dacă portul TCP 464 este deschis, urmați acești pași:
Creați un filtru de afișare echivalent pentru analizatorul monitorului de rețea. De exemplu:
IPv4.Address== <Adresa IP a clientului> && tcp.port==464
În rezultate, căutați cadrul "TCP:[SynReTransmit".
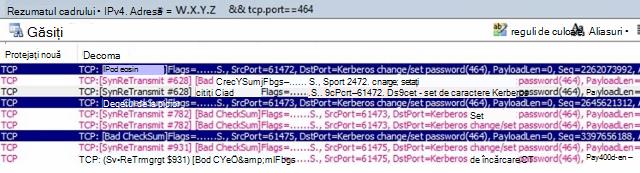
Asigurați-vă că numele Kerberos țintă sunt valide. (Adresele IP nu sunt valide pentru protocolul Kerberos. Kerberos acceptă nume scurte și nume de domeniu complet calificate.)
Asigurați-vă că numele principale de serviciu (SPN-uri) sunt înregistrate corect.
Pentru mai multe informații, consultați Kerberos și Self-Service resetarea parolelor.
Problemă cunoscută 2
Știm despre o problemă în care resetările programatice ale parolelor conturilor de utilizator ale domeniului nu reușesc și returnează codul de eroare STATUS_DOWNGRADE_DETECTED (0x800704F1) dacă eroarea așteptată este una dintre următoarele:
- ERROR_INVALID_PASSWORD
- ERROR_PWD_TOO_SHORT (rareori returnat)
- STATUS_WRONG_PASSWORD
- STATUS_PASSWORD_RESTRICTION
Următorul tabel afișează maparea completă a erorilor.
Hexazecimal Decimal Simbolic Prietenos 0x56 86 ERROR_INVALID_PASSWORD Parola de rețea specificată nu este corectă. 0x267 615 ERROR_PWD_TOO_SHORT Parola furnizată este prea scurtă pentru a îndeplini politica contului dvs. de utilizator. Vă rugăm să furnizați o parolă mai lungă. 0xc000006a -1073741718 STATUS_WRONG_PASSWORD Atunci când încercați să actualizați o parolă, această stare returnată indică faptul că valoarea furnizată ca parolă curentă este incorectă. 0xc000006c -1073741716 STATUS_PASSWORD_RESTRICTION Atunci când încercați să actualizați o parolă, această stare de returnare indică faptul că a fost încălcată o regulă de actualizare a parolei. De exemplu, este posibil ca parola să nu îndeplinească criteriile de lungime. 0x800704F1 1265 STATUS_DOWNGRADE_DETECTED Sistemul nu poate contacta un controler de domeniu pentru a servi solicitarea de autentificare. Încercați din nou mai târziu. 0xc0000388 -1073740920 STATUS_DOWNGRADE_DETECTED Sistemul nu poate contacta un controler de domeniu pentru a servi solicitarea de autentificare. Încercați din nou mai târziu. Rezolvare
MS16-101 a fost relansat pentru a remedia această problemă. Instalați cea mai recentă versiune a actualizărilor pentru acest buletin pentru a rezolva această problemă.
Problemă cunoscută 3
Știm despre o problemă în care resetările programatice ale modificărilor parolelor contului de utilizator local pot să nu reușească și returnează codul de eroare STATUS_DOWNGRADE_DETECTED (0x800704F1).
Următorul tabel afișează maparea completă a erorilor.
Hexazecimal Decimal Simbolic Prietenos 0x4f1 1265 ERROR_DOWNGRADE_DETECTED Sistemul nu poate contacta un controler de domeniu pentru a servi solicitarea de autentificare. Încercați din nou mai târziu. Rezolvare
MS16-101 a fost relansat pentru a remedia această problemă. Instalați cea mai recentă versiune a actualizărilor pentru acest buletin pentru a rezolva această problemă.
Problemă cunoscută 4
Parolele pentru conturile de utilizator dezactivate și blocate nu pot fi modificate utilizând pachetul de negociere.
Modificările parolelor pentru conturile dezactivate și blocate vor funcționa în continuare atunci când utilizați alte metode, cum ar fi atunci când utilizați direct o operațiune de modificare LDAP. De exemplu, cmdletul PowerShell Set-ADAccountPassword utilizează o operațiune "Modificare LDAP" pentru a modifica parola și rămâne neafectat.
Soluție
Aceste conturi necesită un administrator pentru a efectua resetări de parole. Acest comportament este implicit după ce instalați MS16-101 și remedierile ulterioare.
Problemă cunoscută 5
Aplicațiile care utilizează API NetUserChangePassword și transmit un numeserver în parametrul numedomeniu nu vor mai funcționa după instalarea MS16-101 și a actualizărilor ulterioare.
Documentația Microsoft afirmă că furnizarea unui nume de server la distanță în parametrul numedomeniu al funcției NetUserChangePassword este acceptată. De exemplu, subiectul MSDN al funcției NetUserChangePassword arată următoarele:
Nume domeniu [în]
Este un indicator spre un șir uniform care specifică numele DNS sau NetBIOS al unui server sau domeniu la distanță pe care urmează să se execute funcția. Dacă acest parametru este NULL, se utilizează domeniul de conectare al apelantului. Cu toate acestea, această îndrumare a fost înlocuită de MS16-101, cu excepția cazului în care resetarea parolei este pentru un cont local de pe computerul local. După MS16-101, pentru ca modificările parolei utilizatorului de domeniu să funcționeze, trebuie să transmiteți un nume de domeniu DNS valid către API NetUserChangePassword.
Problemă cunoscută 6
După ce aplicați această actualizare de securitate și imprimați mai multe documente consecutiv, primele două documente se pot imprima cu succes. Totuși, este posibil ca documentele al treilea și cele următoare să nu se imprime.
Pentru a remedia această problemă, descărcați 3186988 de actualizare de pe site-ul web Catalog Microsoft Update .
Această problemă este rezolvată și în Buletinul de securitate Microsoft MS16-106.
Problemă cunoscută 7
După ce instalați actualizările de securitate descrise în MS16-101, modificările programatice la distanță, ale parolei unui cont de utilizator local și ale modificărilor parolelor din pădurea care nu este de încredere nu reușesc.
Această operațiune nu reușește deoarece operațiunea se bazează pe rezervă NTLM, care nu mai este acceptată pentru conturile non-locale după instalarea MS16-101.
Este furnizată o intrare de registry pe care o puteți utiliza pentru a dezactiva această modificare.
Avertisment Această soluție poate face un computer sau o rețea mai vulnerabilă la atacuri din partea utilizatorilor rău intenționați sau a software-ului rău intenționat, cum ar fi virușii. Nu recomandăm această soluție, dar furnizăm aceste informații, astfel încât să puteți implementa această soluție la alegerea dvs. Utilizați această soluție pe propriul risc.
ImportantAceastă secțiune, metodă sau activitate conține pași care vă indică modalitățile de modificare a registry. Totuși, pot apărea probleme grave dacă faceți modificări incorecte în registry. Prin urmare, asigurați-vă că urmați acești pași cu atenție. Pentru protecție suplimentară, faceți o copie backup la registry înainte de a-l modifica. Apoi, puteți să restaurați registry dacă apare o problemă. Pentru informații suplimentare despre copierea de rezervă și restaurarea sistemului registry, faceți clic pe următorul număr de articol din Baza de cunoștințe Microsoft:
322756 Cum se creează copii de rezervă și cum se pot restaura cheile de registry în WindowsPentru a dezactiva această modificare, setați intrarea DWORD NegoAllowNtlmPwdChangeFallback să utilizeze o valoare de 1 (unu).
Important: setarea intrării de registry NegoAllowNtlmPwdChangeFallback la o valoare de 1 va dezactiva această remediere de securitate:
Valoarea registry Descriere 0 Valoare implicită. Rezerva este împiedicată. 1 Rezerva este permisă întotdeauna. Remedierea de securitate este dezactivată. Clienții care întâmpină probleme cu conturi locale la distanță sau cu scenarii de pădure care nu sunt de încredere pot seta registry la această valoare. Pentru a adăuga aceste valori de registry, urmați acești pași:
Faceți clic pe Start, pe Rulare, tastați regedit în caseta Deschidere, apoi faceți clic pe OK.
Găsiți și faceți clic pe următoarea subcheie din registry:
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Lsa
În meniul Edit, indicați spre New, apoi faceți clic pe DWORD Value.
Tastați NegoAllowNtlmPwdChangeFallback pentru numele DWORD, apoi apăsați ENTER.
Faceți clic dreapta pe NegoAllowNtlmPwdChangeFallback, apoi faceți clic pe Modify.
În caseta Value data , tastați 1 pentru a dezactiva această modificare, apoi faceți clic pe OK.
Notă Pentru a restaura valoarea implicită, tastați 0 (zero), apoi faceți clic pe OK.
Stare
Cauza principală a acestei probleme este înțeleasă. Acest articol va fi actualizat cu detalii suplimentare pe măsură ce devin disponibile.
Cum se obține această actualizare
Important Dacă instalați un pachet lingvistic după ce instalați această actualizare, trebuie să reinstalați această actualizare. Prin urmare, vă recomandăm să instalați toate pachetele lingvistice de care aveți nevoie înainte de a instala această actualizare. Pentru mai multe informații, consultați Adăugarea pachetelor lingvistice la Windows.
Metoda 1: Windows Update
Această actualizare va fi descărcată și instalată automat.
Metoda 2: Catalog Microsoft Update
Pentru a obține pachetul independent pentru această actualizare, accesați site-ul web Catalog Microsoft Update.
Cerințe preliminare
Nu există cerințe preliminare pentru instalarea acestei actualizări.
Informații despre repornire
Trebuie să reporniți computerul după ce aplicați această actualizare.
Informații despre înlocuirea actualizării
Această actualizare înlocuiește 3172985 de actualizare lansată anterior.
Informații despre fișiere
Pentru o listă a fișierelor furnizate în această actualizare cumulativă, descărcați informațiile de fișier pentru actualizarea cumulativă 3176493.
Referințe
Aflați despre terminologia pe care o utilizează Microsoft pentru a descrie actualizările de software.