
Jurnal de modificări
| Data | Descrierea modificării |
|---|---|
| Octombrie 27, 2023 | S-au adăugat referințe la Atenuarea B |
| Iulie 17, 2023 | S-au adăugat informații MMIO |
Rezumat
Microsoft a luat cunoștință de noile variante ale clasei de atac cunoscute sub numele de vulnerabilități de canal lateral cu execuție speculativă. Variantele se numesc L1 Terminal Fault (L1TF) și Microarchitectural Data Sampling (MDS). Un atacator care poate exploata cu succes L1TF sau MDS poate fi capabil să citească date privilegiate dincolo de limitele de încredere.
ACTUALIZAT PE 14 mai 2019: Pe 14 mai 2019, Intel a publicat informații despre o nouă subclasă de vulnerabilități de canal lateral cu execuție speculativă, denumite eșantionare microarhitecturală a datelor. Acestora le-au fost atribuite următoarele CVE-uri:
- CVE-2018-11091 | Eșantionare microarhitecturală a datelor în memorie nememorabilă în cache (MDSUM)
- CVE-2018-12126 | Eșantionarea microarhitecturală a datelor tampon de stocare (MSBDS)
- CVE-2018-12127 | Eșantionarea microarhitecturală a datelor tampon de umplere (MFBDS)
- CVE-2018-12130 | Eșantionarea microarhitecturală a datelor pentru portul de încărcare (MLPDS)
ACTUALIZAT PE 12 NOIEMBRIE 2019: Pe 12 noiembrie 2019, Intel a publicat o recomandare tehnică legată de vulnerabilitatea de abandonare asincronă a tranzacțiilor din extensiile de sincronizare a tranzacțiilor Intel® (Intel® TSX), care este atribuită CVE-2019-11135. Microsoft a lansat actualizări pentru a ajuta la atenuarea acestei vulnerabilități. Rețineți următoarele:
- În mod implicit, protecțiile sistemelor de operare sunt activate pentru unele ediții de sistem de operare Windows Server. Consultați articolul 4072698 din Baza de cunoștințe Microsoft pentru mai multe informații.
- În mod implicit, protecțiile sistemelor de operare sunt activate pentru toate edițiile sistemului de operare Client Windows. Consultați articolul 4073119 din Baza de cunoștințe Microsoft pentru mai multe informații.
Prezentare generală a vulnerabilității
În mediile în care sunt partajate resursele, cum ar fi gazdele de virtualizare, un atacator care poate rula cod arbitrar pe o mașină virtuală poate accesa informații de la altă mașină virtuală sau de la gazda de virtualizare însăși.
Sarcinile de lucru de server, cum ar fi Serviciile desktop la distanță (RDS) Windows Server și rolurile mai dedicate, cum ar fi controlerele de domeniu Active Directory, sunt, de asemenea, supuse riscurilor. Atacatorii care pot rula cod arbitrar (indiferent de nivelul de privilegiu) pot accesa secretele sistemului de operare sau ale sarcinii de lucru, cum ar fi chei de criptare, parole și alte date sensibile.
Sistemele de operare client Windows sunt, de asemenea, supuse riscurilor, mai ales dacă rulează cod care nu este de încredere, utilizează caracteristici de securitate bazate pe virtualizare, cum ar fi Windows Defender Credential Guard, sau utilizează Hyper-V pentru a rula mașini virtuale.
Notă: Aceste vulnerabilități afectează doar procesoarele Intel Core și Intel Xeon.
Prezentare generală a atenuării
Pentru a rezolva aceste probleme, Microsoft lucrează împreună cu Intel pentru a dezvolta atenuări și instrucțiuni pentru software. Au fost lansate actualizări de software pentru a ajuta la atenuarea vulnerabilităților. Pentru a obține toate protecțiile disponibile, pot fi necesare actualizări care ar putea include, de asemenea, microcod de la producătorii OEM de dispozitive.
Acest articol descrie cum să atenuați următoarele vulnerabilități:
- CVE-2018-3620 | Defecțiune terminală L1 – OS, SMM
- CVE-2018-3646 | Eroare terminală L1 – VMM
- CVE-2018-11091 | Eșantionare microarhitecturală a datelor în memorie nememorabilă în cache (MDSUM)
- CVE-2018-12126 | Eșantionarea microarhitecturală a datelor tampon de stocare (MSBDS)
- CVE-2018-12127 | Eșantionarea microarhitecturală a datelor pentru portul de încărcare (MLPDS)
- CVE-2018-12130 | Eșantionarea microarhitecturală a datelor tampon de umplere (MFBDS)
- CVE-2019-11135 | Vulnerabilitate privind dezvăluirea de informații din kernelul Windows
- CVE-2022-21123 | Citire date tampon partajate (SBDR)
- CVE-2022-21125 | Eșantionarea datelor din tamponul partajat (SBDS)
- CVE-2022-21127 | Special Register Buffer Data Sampling Update (Actualizare SRBDS)
- CVE-2022-21166 | Scriere parțială registru dispozitive (DRPW)
Pentru a afla mai multe despre vulnerabilități, consultați următoarele recomandări de securitate:
L1TF:ADV180018 | Îndrumări Microsoft pentru atenuarea variantei L1TF
Vulnerabilitate de dezvăluire a informațiilor din kernelul Windows:CVE-2019-11135 | Vulnerabilitate privind dezvăluirea de informații din kernelul Windows
Determinarea acțiunilor necesare pentru a atenua amenințarea
Secțiunile următoare vă pot ajuta să identificați sistemele afectate de vulnerabilitățile L1TF și/sau MDS și, de asemenea, vă pot ajuta să înțelegeți și să atenuați riscurile.
Impact potențial asupra performanței
În timpul testării, Microsoft a observat un anumit impact asupra performanței din cauza acestor atenuări, în funcție de configurația sistemului și de atenuările care sunt necesare.
Unii clienți pot fi nevoiți să dezactiveze hyper-threadingul (numit și multithreading simultan sau SMT) pentru a trata complet riscul asociat de L1TF și MDS. Rețineți că dezactivarea hyper-threading-ului poate provoca degradarea performanței. Această situație se aplică la clienții care utilizează următoarele:
- Versiunile de Hyper-V anterioare Windows Server 2016 sau Windows 10, versiunea 1607 (actualizarea aniversară)
- Caracteristici de securitate bazate pe virtualizare (VBS), cum ar fi Credential Guard și Device Guard
- Software care permite executarea de cod care nu este de încredere (de exemplu, un server de automatizare a compilărilor sau un mediu de găzduire IIS partajat)
Impactul poate varia în funcție de hardware și de volumul de lucru care rulează pe sistem. Cea mai comună configurație de sistem este de a avea hyper-threading activat. Prin urmare, impactul asupra performanței este limitat asupra utilizatorului sau administratorului care efectuează acțiunea de dezactivare a hyper-threading-ului în sistem.
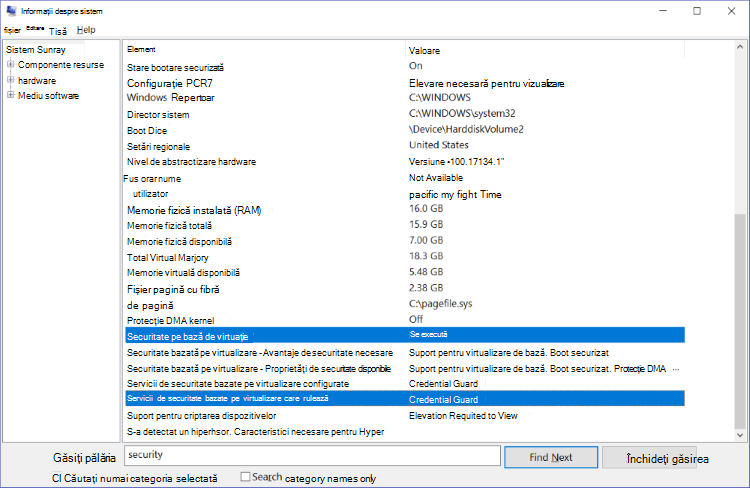
Notă: Pentru a stabili dacă sistemul utilizează caracteristici de securitate protejate cu VBS, urmați acești pași:
În meniul Start , tastați MSINFO32.
Notă: Se deschide fereastra Informații sistem .
În caseta De găsit , tastați securitate.
În panoul din dreapta, găsiți cele două rânduri care sunt selectate în captura de ecran și verificați coloana Valoare pentru a vedea dacă este activată securitatea bazată pe virtualizare și ce servicii de securitate bazate pe virtualizare rulează.
Planificatorul de bază Hyper-V atenuează vectorii de atac L1TF și MDS împotriva mașinilor virtuale Hyper-V, permițând în continuare ca hyper-threadingul să rămână activat. Planificatorul de bază este disponibil începând cu Windows Server 2016 și Windows 10 versiunea 1607. Acest lucru oferă un impact minim asupra performanței mașinilor virtuale.
Planificatorul de bază nu atenuează vectorii de atac L1TF sau MDS împotriva caracteristicilor de securitate protejate VBS. Pentru mai multe informații, consultați Atenuarea C și următorul articol de blog despre virtualizare:
Pentru informații detaliate de la Intel despre impactul asupra performanței, accesați următorul site web Intel:
Identificarea sistemelor afectate și a atenuărilor necesare
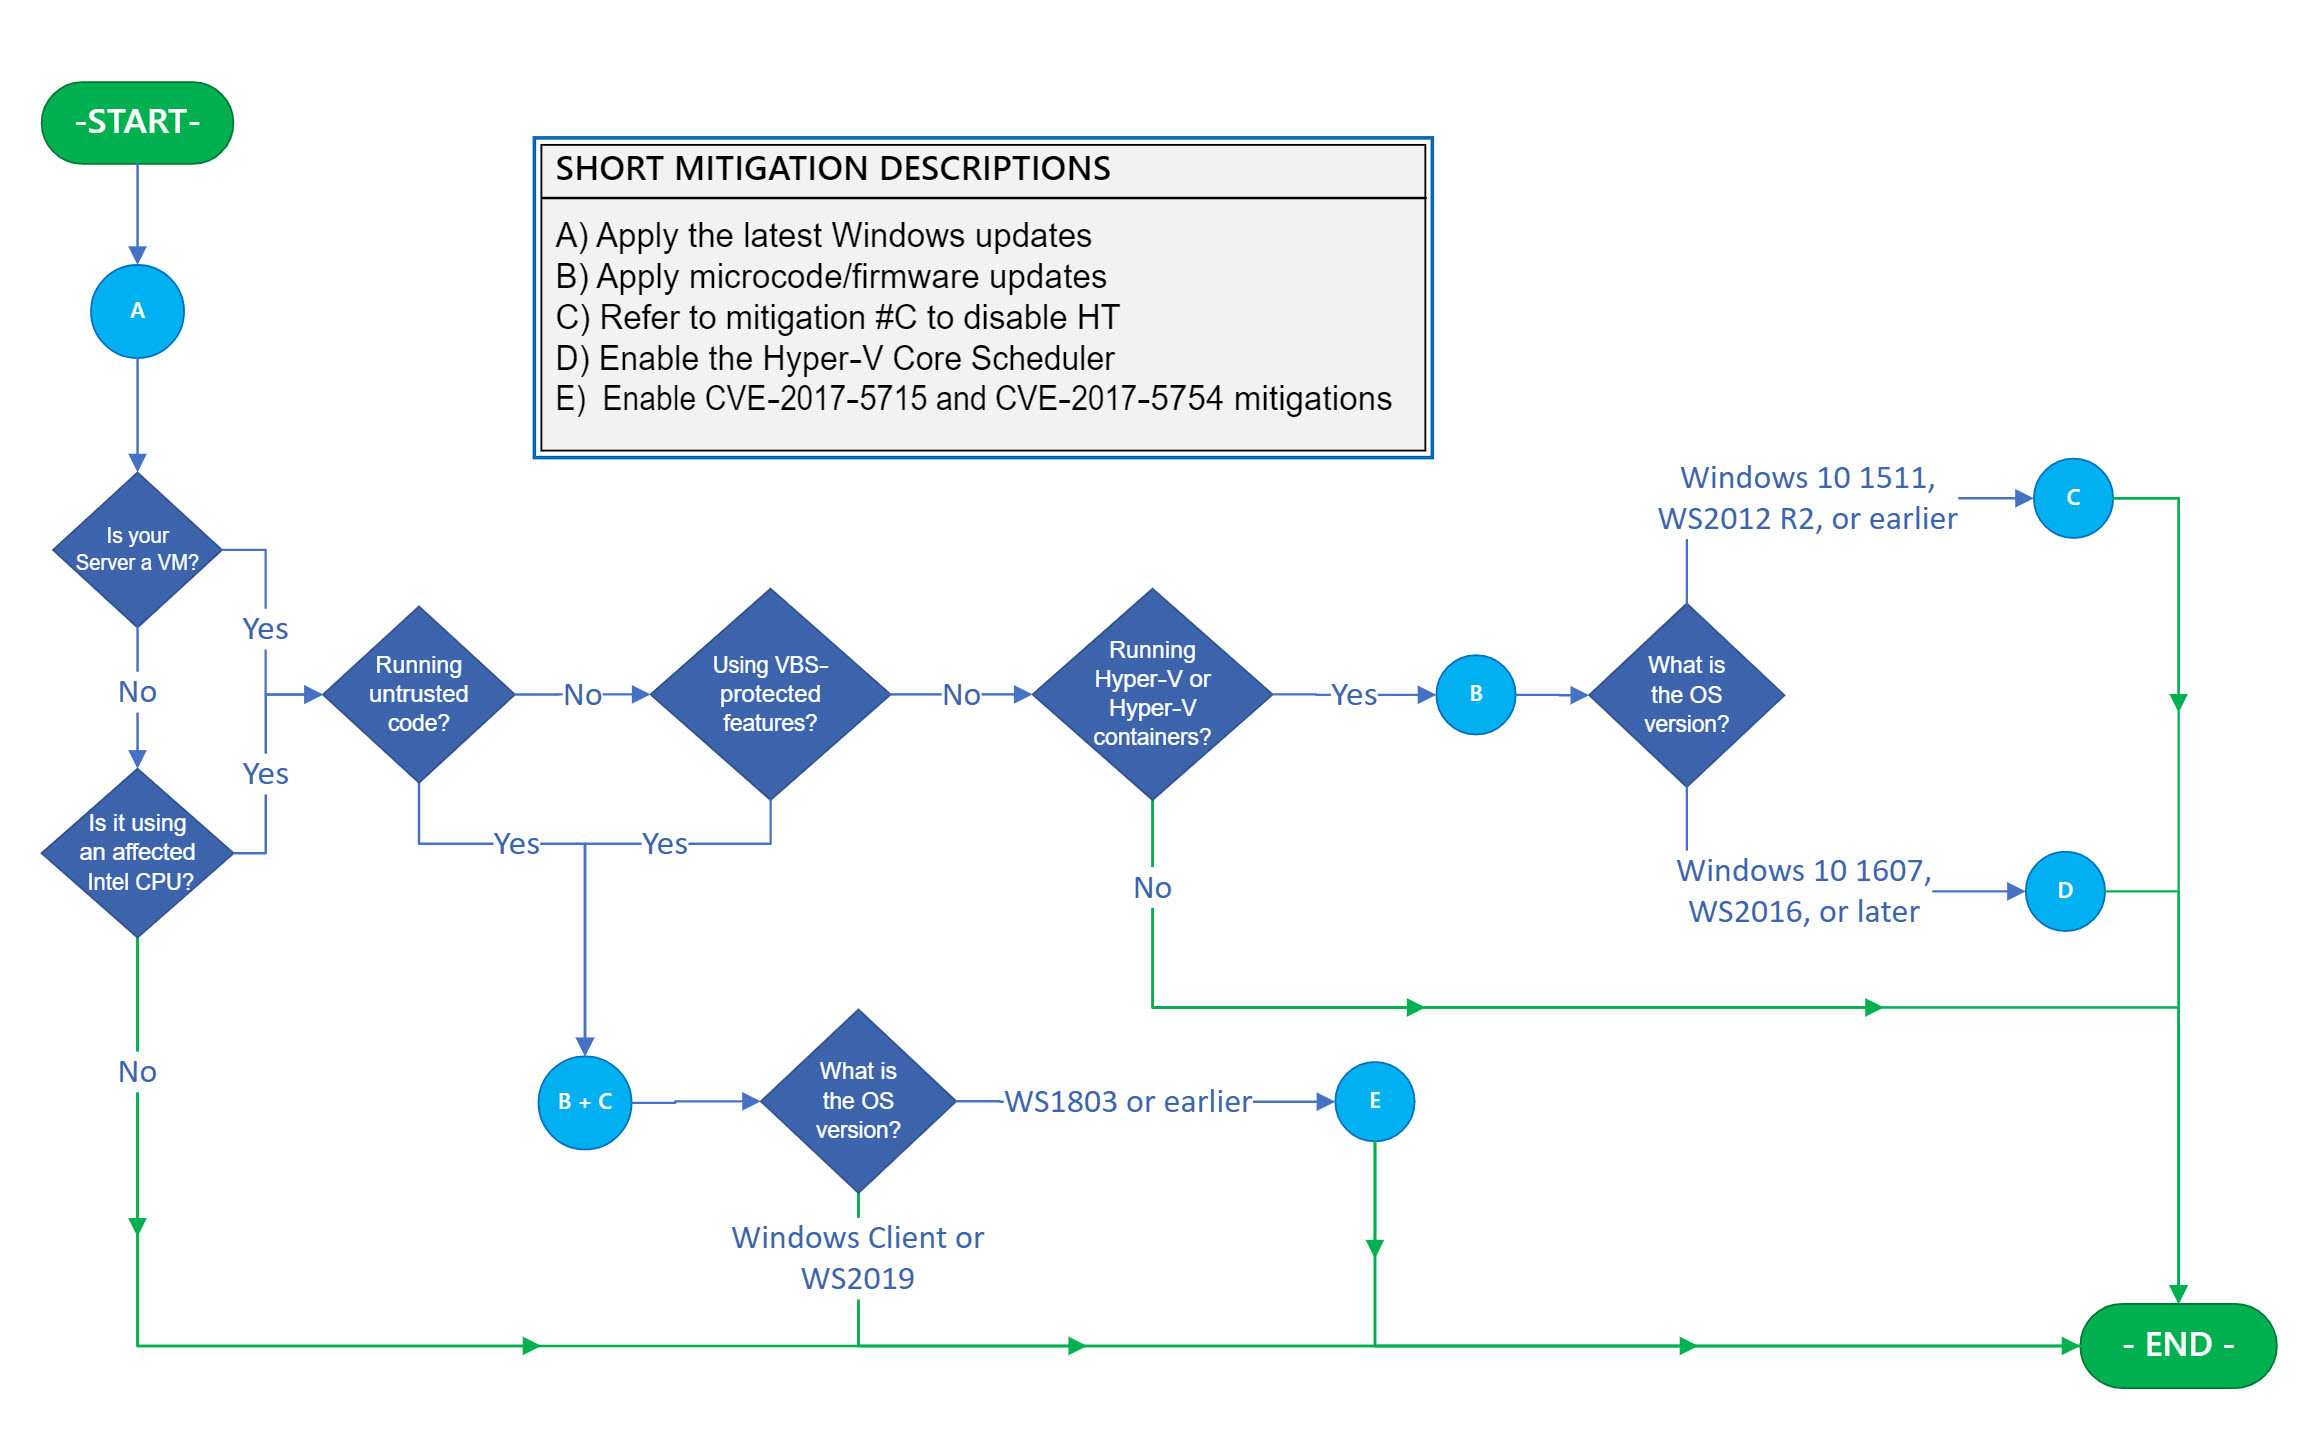
Schema logică din figura 1 vă poate ajuta să identificați sistemele afectate și să determinați setul corect de acțiuni.
Important: Dacă utilizați mașini virtuale, trebuie să luați în considerare și să aplicați schema logică pentru gazdele Hyper-V și pentru fiecare invitat VM afectat, individual, deoarece atenuările se pot aplica pentru ambele. Mai exact, pentru o gazdă Hyper-V, pașii din schema logică oferă protecții între mașini virtuale și protecții intra-gazdă. Totuși, aplicarea acestor atenuări doar la gazda Hyper-V nu este suficientă pentru a oferi protecție intra-VM. Pentru a furniza protecție în interiorul VM, trebuie să aplicați schema logică la fiecare VM Windows. În majoritatea cazurilor, acest lucru înseamnă să vă asigurați că cheile de registry sunt setate în mașina virtuală.
Pe măsură ce navigați prin schema logică, veți întâlni cercuri albastre cu litere care mapează o acțiune sau o serie de acțiuni necesare pentru a atenua vectorii de atac L1TF specifici configurațiilor sistemului. Fiecare acțiune pe care o întâlniți trebuie aplicată. Atunci când întâlniți o linie verde, aceasta indică o cale directă către sfârșit și nu există pași de atenuare suplimentari.
O explicație scurtă a fiecărei atenuări cu litere este inclusă în legenda din dreapta. Explicații detaliate pentru fiecare atenuare care include instrucțiuni pas cu pas de instalare și configurare sunt furnizate în secțiunea "Atenuări".
Atenuări
Important: Următoarea secțiune descrie atenuările care ar trebui aplicate NUMAI în condițiile specifice care sunt determinate de schema logică din Figura 1 din secțiunea anterioară. NU aplicați aceste atenuări decât dacă schema logică indică faptul că atenuarea specifică este necesară.
În plus față de actualizările de software și microcod, pot fi necesare și modificări manuale ale configurației pentru a activa anumite protecții. De asemenea, recomandăm clienților Enterprise să se înregistreze pentru corespondența cu notificări de securitate pentru a fi avertizați despre modificările conținutului. ( Consultați Notificările Microsoft de securitate tehnică.)
Atenuarea A
Obțineți și aplicați cele mai recente actualizări Windows
Aplicați toate actualizările disponibile ale sistemului de operare Windows, inclusiv actualizările de securitate Windows lunare. Puteți vedea tabelul cu produsele afectate în Sfatul Microsoft de securitate | ADV 180018 pentru L1TF, Sfat de securitate | ADV 190013 pentru MDS, Sfat de securitate | ADV220002 pentru MMIO și vulnerabilitate de securitate | CVE-2019-11135 pentru vulnerabilitatea de dezvăluire a informațiilor din nucleul Windows.
Atenuarea B
Obțineți și aplicați cele mai recente actualizări de microcod sau firmware
Pe lângă instalarea celor mai recente actualizări de securitate Windows, poate fi necesară și o actualizare de microcod al procesorului sau firmware. Vă recomandăm să obțineți și să aplicați cea mai recentă actualizare de microcod corespunzătoare pentru dispozitivul dvs. de la producătorul OEM al dispozitivului. Pentru mai multe informații despre microcod sau actualizări de firmware, consultați următoarele referințe:
- KB4093836: Rezumatul Actualizări de microcod Intel
- Demistificarea Actualizări de microcod pentru procesoare Intel și AMD Articol de la comunitate
- Recomandări Intel Product Security Center
- Securitatea produselor AMD
Notă: Dacă utilizați virtualizarea imbricată (inclusiv rularea de containere Hyper-V într-o mașină virtuală invitată), trebuie să expuneți noile evidențieri de microcod la mașina virtuală invitată. Acest lucru poate necesita upgrade-ul configurației mașinii virtuale la versiunea 8. Versiunea 8 include clarificările microcodului în mod implicit. Pentru mai multe informații și pașii necesari, consultați următorul articol Microsoft Docs:
Rulați Hyper-V într-o mașină virtuală cu virtualizare imbricată
Atenuarea C
Ar trebui să dezactivez hyper-threading (HT)?
Vulnerabilitățile L1TF și MDS introduc riscul ca confidențialitatea mașinilor virtuale Hyper-V și secretele păstrate de Microsoft Virtualization Based Security (VBS) să fie compromise prin utilizarea unui atac de canal lateral. Atunci când este activat Hyper-Threading (HT), limitele de securitate furnizate atât de Hyper-V, cât și de VBS sunt slăbite.
Planificatorul de bază Hyper-V (disponibil începând cu Windows Server 2016 și versiunea Windows 10 1607) atenuează vectorii de atac L1TF și MDS împotriva mașinilor virtuale Hyper-V, permițând în același timp ca Hyper-Threading să rămână activate. Acest lucru oferă un impact minim asupra performanței.
Planificatorul de bază Hyper-V nu atenuează vectorii de atac L1TF sau MDS în raport cu caracteristicile de securitate protejate VBS. Vulnerabilitățile L1TF și MDS introduc riscul ca confidențialitatea secretelor VBS să fie compromisă printr-un atac de canal lateral atunci când Hyper-Threading (HT) este activat, slăbind limita de securitate furnizată de VBS. Chiar și cu acest risc crescut, VBS oferă în continuare beneficii valoroase de securitate și atenuează o serie de atacuri cu HT activat. Prin urmare, recomandăm ca VBS să fie utilizat în continuare pe sistemele cu HT activat. Clienții care doresc să elimine riscul potențial al vulnerabilităților L1TF și MDS privind confidențialitatea VBS ar trebui să ia în considerare dezactivarea HT pentru a atenua acest risc suplimentar.
Clienții care doresc să elimine riscul pe care îl prezintă vulnerabilitățile L1TF și MDS, indiferent dacă este vorba de confidențialitatea versiunilor Hyper-V anterioare Windows Server 2016 sau de capacitățile de securitate VBS, trebuie să cântărească decizia și să ia în considerare dezactivarea HT pentru a atenua riscul. În general, această decizie se poate baza pe următoarele linii directoare:
- Pentru Windows 10 versiunea 1607, Windows Server 2016 și sistemele mai recente care nu rulează Hyper-V și nu utilizează caracteristici de securitate protejate prin VBS, clienții nu trebuie să dezactiveze HT.
- Pentru Windows 10 versiunea 1607, Windows Server 2016 și sistemele mai recente care rulează Hyper-V cu Programatorul de bază, dar nu utilizează caracteristici de securitate protejate VBS, clienții nu trebuie să dezactiveze HT.
- Pentru sistemele Windows 10 versiunea 1511, Windows Server 2012 R2 și versiunile anterioare care rulează Hyper-V, clienții trebuie să ia în considerare dezactivarea HT pentru a diminua riscul.
Pașii necesari pentru dezactivarea HT diferă de la OEM la OEM. Totuși, acestea fac parte de obicei din BIOS sau din instrumentele de configurare și configurare firmware.
Microsoft a introdus, de asemenea, capacitatea de a dezactiva tehnologia Hyper-Threading printr-o setare de software, dacă este dificil sau imposibil să dezactivați HT în BIOS sau în instrumentele de configurare și configurare firmware. Setarea software de a dezactiva HT este secundară setării BIOS sau firmware și este dezactivată implicit (ceea ce înseamnă că HT va urma setarea BIOS sau firmware). Pentru a afla mai multe despre această setare și despre cum să dezactivați HT utilizând-o, consultați următorul articol:
4072698 Windows Server îndrumări pentru a vă proteja împotriva vulnerabilităților de canal lateral cu execuție speculativă
Atunci când este posibil, se recomandă să dezactivați HT în BIOS sau firmware pentru cea mai puternică garanție că HT este dezactivat.
Notă: Dezactivarea hyperthreading-ului va reduce nucleele procesorului. Acest lucru poate avea un efect asupra caracteristicilor care necesită nuclee CPU minime pentru a funcționa. De exemplu, Protecție aplicații Windows Defender (WDAG).
Atenuarea D
Activați planificatorul de nucleu Hyper-V și setați numărul de fire de hardware ale mașinii virtuale per nucleu la 2
Notă: Acești pași de atenuare se aplică doar pentru versiunile Windows Server 2016 și Windows 10 anterioare versiunii 1809. Programatorul de bază este activat în mod implicit pe Windows Server 2019 și Windows 10 versiunea 1809.
Utilizarea planificatorului de bază este un proces în două etape care necesită ca mai întâi să activați planificatorul pe gazda Hyper-V, apoi să configurați fiecare mașină virtuală pentru a beneficia de el, setând numărul de fire de hardware per nucleu la două (2).
Planificatorul de bază Hyper-V care a fost introdus în Windows Server 2016 și Windows 10 versiunea 1607 este o nouă alternativă la logica clasică a planificatorului. Planificatorul de bază oferă o variabilitate redusă a performanței pentru sarcinile de lucru din interiorul mașinilor virtuale care rulează pe o gazdă Hyper-V activată pentru HT.
Pentru o explicație detaliată a planificatorului de bază Hyper-V și a pașilor pentru a-l activa, consultați următorul articol din Centrul pentru profesioniștii IT Windows:
Înțelegerea și utilizarea tipurilor de programatoare de hipervizor Hyper-V
Pentru a activa planificatorul de bază Hyper-V în Windows Server 2016 sau Windows 10, introduceți următoarea comandă:
bcdedit /set HypervisorSchedulerType core
În continuare, decideți dacă doriți să configurați numărul de fire hardware per nucleu al unei anumite mașini virtuale la două (2). Dacă expuneți faptul că procesoarele virtuale sunt conectate prin hyper-threading la o mașină virtuală invitată, permiteți planificatorului din sistemul de operare VM și din sarcinile de lucru VM să utilizeze HT în propria planificare a lucrului. Pentru a face acest lucru, introduceți următoarea comandă PowerShell, în care <VMName este numele mașinii virtuale>:
Set-VMProcessor -VMName <VMName> -HwThreadCountPerCore 2
Atenuarea E
Activați atenuările pentru recomandările CVE-2017-5715, CVE-2017-5754 și CVE-2019-11135
Notă: Aceste atenuări sunt activate în mod implicit pe sistemele de operare Windows Server 2019 și client Windows.
Pentru a activa atenuările pentru recomandările CVE-2017-5715, CVE-2017-5754 și CVE-2019-11135, utilizați instrucțiunile din următoarele articole:
Notă: Aceste atenuări includ și activează automat atenuarea în biți de cadru de pagină sigură pentru kernelul Windows și, de asemenea, pentru atenuările descrise în CVE-2018-3620. Pentru o explicație detaliată a atenuării biților cadrului de pagină sigur, consultați următorul articol de pe blogul Security Research & Defense:
Analiza și atenuarea defecțiunii terminale L1 (L1TF)
Referințe
Instrucțiuni pentru atenuarea vulnerabilităților de canal lateral cu execuție speculativă în Azure
Exonerare de răspundere privind informațiile de la terți
Produsele unor terți prezentate în acest articol sunt fabricate de companii independente de Microsoft. Nu oferim nicio garanție, implicită sau în alt mod, în legătură cu performanța sau fiabilitatea acestor produse.
Oferim informații de contact de la terți pentru a vă ajuta să găsiți asistență tehnică. Aceste informații de contact se pot modifica fără notificare prealabilă. Nu garantăm acuratețea acestor informații de contact de la terți.