
Pomembno V tem članku je opisano, kako v računalniku nastavite manj stroge varnostne nastavitve ali povsem izklopite varnostne funkcije. S temi spremembami se lahko izognete določeni težavi. Preden izvedete te spremembe, priporočamo, da ocenite tveganja, povezana z uvedbo te nadomestne rešitve v vašem okolju. Če uporabite to rešitev, ustrezno dodatno zavarujte računalnik.
Povzetek
Ta varnostna posodobitev vključuje izboljšave in popravke v delovanju sistema Windows 10 različica 1511. Poleg tega odpravlja spodnje ranljivosti v sistemu Windows:
- 3177356 MS16-095: zbirna varnostna posodobitev za Internet Explorer: 9. avgust 2016
- 3177358 MS16-096: zbirna varnostna posodobitev za Microsoft Edge: 9. avgust 2016
- 3177393 MS16-097: varnostna posodobitev za Microsoftovo grafično komponento: 9. avgust 2016
- 3178466 MS16-098: varnostna posodobitev za gonilnike jedrnega načina: 9. avgust 2016
- 3178465 MS16-101: varnostna posodobitev za načine preverjanja pristnosti sistema Windows: 9. avgust 2016
- 3182248 MS16-102: varnostna posodobitev za knjižnico PDF-jev v Microsoft Windows: 9. avgust 2016
- 3182332 MS16-103: varnostna posodobitev za ActiveSyncProvider: 9. avgust 2016
Posodobitve sistema Windows 10 so zbirne. Zato ta paket vsebuje vse predhodno izdane popravke.
Če ste namestili starejše posodobitve, bodo v računalnik preneseni in nameščeni le novi popravki iz tega paketa. Če paket posodobitev za Windows 10 nameščate prvič, znaša paket za različico x86 502 MB, paket za različico x64 pa 916 MB.
Več informacij
Znane težave v tej varnostni posodobitvi
Znana težava 1
Varnostne posodobitve, vključene v posodobitev MS16-101 in novejše posodobitve, onemogočijo postopku Pogajanja, da se vrne nazaj na NTLM, ko preverjanje pristnosti Kerberos pri postopku spremembe gesla ne uspe s kodo napake STATUS_NO_LOGON_SERVERS (0xc000005e). V tem primeru se lahko prikaže ena od teh kod napake.
Šestnajstiška oblika Decimalno Simbolično Prijazen 0xc0000388 1073740920 STATUS_DOWNGRADE_DETECTED Sistem je zaznal možen poskus ogrožanja varnosti. Prepričajte se, da se lahko obrnete na strežnik, ki je preveril vašo pristnost. 0x4f1 1265 ERROR_DOWNGRADE_DETECTED Sistem je zaznal možen poskus ogrožanja varnosti. Prepričajte se, da se lahko obrnete na strežnik, ki je preveril vašo pristnost. Rešitev
Če spremembe gesla, ki so bile prej uspešne, po namestitvi posodobitve MS16-101 ne uspejo, je verjetno, da so spremembe gesla prej prej temeljile na rezervnem ukrepu NTLM, ker je prišlo do napake Kerberos. Če želite uspešno spremeniti gesla s protokoli Kerberos, upoštevajte ta navodila:
Konfigurirajte odprto komunikacijo na vratih TCP 464 med odjemalci, ki imajo nameščeno posodobitev MS16-101, in krmilnikom domene, ki izvaja servisiranje ponastavitve gesla.
Krmilniki domene samo za branje (RODC) lahko zagotovijo samopostrežne ponastavitve gesla, če to uporabniku dovoli pravilnik o podvajanju gesla RODC. Uporabniki, ki jih pravilnik za gesla RODC ne dovoljuje, potrebujejo omrežno povezavo s krmilnikom domene za branje/pisanje (RWDC) v domeni uporabniškega računa.
Opomba Če želite preveriti, ali so vrata TCP 464 odprta, sledite tem korakom:
Ustvarite enakovreden filter zaslona za razčlenjevalnik omrežnega monitorja. Primer:
ipv4.address= <= Naslov IP odjemalca> && tcp.port==464
V rezultatih poiščite okvir »TCP:[SynReTransmit«.
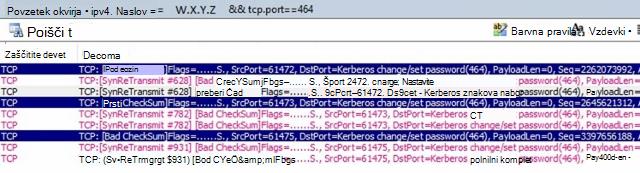
Prepričajte se, da so ciljna imena protokola Kerberos veljavna. (Naslovi IP niso veljavni za protokol Kerberos. Protokol Kerberos podpira kratka imena in popolnoma določena imena domen.)
Prepričajte se, da so glavna imena storitve (SPN-ji) pravilno registrirana.
Če želite več informacij, glejte Kerberos in Self-Service ponastavitev gesla.
Znana težava 2
Poznamo težavo, pri kateri programske ponastavitve gesla uporabniških računov domene ne uspejo in vrnejo kodo napake STATUS_DOWNGRADE_DETECTED (0x800704F1), če je pričakovana napaka ena od tega:
- ERROR_INVALID_PASSWORD
- ERROR_PWD_TOO_SHORT (redko vrnjeno)
- STATUS_WRONG_PASSWORD
- STATUS_PASSWORD_RESTRICTION
V spodnji tabeli je prikazana celotna preslikava napak.
Šestnajstiška oblika Decimalno Simbolično Prijazen 0x56 86 ERROR_INVALID_PASSWORD Navedeno geslo za omrežje ni pravilno. 0x267 615 ERROR_PWD_TOO_SHORT Posredovano geslo je prekratko za izpolnjevanje pravilnikov vašega uporabniškega računa. Vnesite daljše geslo. 0xc000006a -1073741718 STATUS_WRONG_PASSWORD Ko poskušate posodobiti geslo, to vrnjeno stanje pomeni, da vrednost, ki ste jo podali kot trenutno geslo, ni pravilna. 0xc000006c -1073741716 STATUS_PASSWORD_RESTRICTION Ko poskušate posodobiti geslo, to stanje vrnitve pomeni, da je bilo kršeno neko pravilo posodobitve gesla. Geslo na primer morda ne izpolnjuje pogojev dolžine. 0x800704F1 1265 STATUS_DOWNGRADE_DETECTED Sistem ne more vzpostaviti stika s krmilnikom domene za obravnavo zahteve za preverjanje pristnosti. Poskusite znova pozneje. 0xc0000388 -1073740920 STATUS_DOWNGRADE_DETECTED Sistem ne more vzpostaviti stika s krmilnikom domene za obravnavo zahteve za preverjanje pristnosti. Poskusite znova pozneje. Rešitev
Posodobitev MS16-101 je bila ponovno izdana za odpravljanje te težave. Če želite odpraviti to težavo, namestite najnovejšo različico posodobitev za ta bilten.
Znana težava 3
Poznamo težavo, pri kateri programske ponastavitve sprememb gesla lokalnega uporabniškega računa ne uspejo in vrnejo kodo napake STATUS_DOWNGRADE_DETECTED (0x800704F1).
V spodnji tabeli je prikazana celotna preslikava napak.
Šestnajstiška oblika Decimalno Simbolično Prijazen 0x4f1 1265 ERROR_DOWNGRADE_DETECTED Sistem ne more vzpostaviti stika s krmilnikom domene za obravnavo zahteve za preverjanje pristnosti. Poskusite znova pozneje. Rešitev
Posodobitev MS16-101 je bila ponovno izdana za odpravljanje te težave. Če želite odpraviti to težavo, namestite najnovejšo različico posodobitev za ta bilten.
Znana težava 4
Gesel za onemogočene in zaklenjene uporabniške račune ni mogoče spremeniti s paketom »negotiate«.
Spremembe gesla za onemogočene in zaklenjene račune bodo še vedno delovale na druge načine, na primer pri neposredni uporabi postopka spreminjanja protokola LDAP. Na primer ukaz cmdlet ogrodja PowerShell, Set-ADAccountPassword uporablja postopek »LDAP Modify« za spreminjanje gesla, vendar ostane nespremenjen.
Rešitev
Geslo mora za te račune ponastaviti skrbnik. To delovanje je privzeto po namestitvi posodobitve MS16-101 in novejših popravkov.
Znana težava 5
Aplikacije, ki uporabljajo API NetUserChangePassword in posredujejo ime strežnika v parametru domainname , po namestitvi posodobitve MS16-101 in novejših posodobitev ne bodo več delovale.
V Microsoftovi dokumentaciji je navedeno, da je vnos imena oddaljenega strežnika v parameter domainname funkcije NetUserChangePassword podprt. V funkciji NetUserChangePassword na primer v temi MSDN je navedeno to:
Ime domene [v]
Kazalec na niz konstante, ki določa ime DNS ali NetBIOS oddaljenega strežnika ali domene, v kateri naj se izvaja funkcija. Če je vrednost tega parametra NULL, je uporabljena prijavna domena klicatelja. Vendar pa je ta navodila nadomestila varnostna posodobitev MS16-101, razen če je ponastavitev gesla za lokalni račun v lokalnem računalniku. Če želite omogočiti uspešno spreminjanje gesla uporabnika domene po posodobitvi MS16-101, morate v API NetUserChangePassword posredovati veljavno ime domene DNS.
Znana težava 6
Ko uporabite to varnostno posodobitev in natisnete več dokumentov zaporedoma, bosta prva dva dokumenta morda uspešno natisnjena. Ne morete pa natisniti tretjega in naslednjih dokumentov.
Če želite odpraviti to težavo, prenesite 3186988 posodobitev s spletnega mesta Katalog Microsoft Update .
Ta težava je odpravljena tudi v Microsoftovem varnostnem biltenu MS16-106.
Znana težava 7
Ko namestite varnostne posodobitve, ki so opisane v varnostni posodobitvi MS16-101, oddaljene, programske spremembe gesla lokalnega uporabniškega računa in spremembe gesel v gozdu, ki ni vreden zaupanja, ne uspejo.
Ta postopek ne uspe, ker postopek temelji na rezervnem ukrepu NTLM, ki ni več podprt za nelokalne račune po namestitvi posodobitve MS16-101.
Na voljo je vnos v registru, s katerim lahko onemogočite to spremembo.
Opozorilo Če boste uporabili to rešitev, bosta računalnik in omrežje verjetno še bolj izpostavljena napadom zlonamernih uporabnikov ali zlonamerne programske opreme, kot so virusi. Te nadomestne rešitve ne priporočamo, vendar vam te informacije posredujemo, da jo lahko uporabite, če želite. To rešitev uporabite na lastno odgovornost.
PomembnoTa razdelek, metoda ali opravilo vsebuje korake, v katerih je opisano, kako spremenite register. Toda če naredite napako pri spreminjanju registra, lahko pride do resnih težav. Pozorno upoštevajte navodila. Za dodatno varnost pred spreminjanjem registra naredite varnostno kopijo registra. Če pride do težave, lahko register obnovite. Če želite več informacij o varnostnem kopiranju in obnavljanju registra, kliknite to številko članka iz Microsoftove zbirke znanja:
322756 Kako varnostno kopirati in obnoviti register v sistemu WindowsČe želite onemogočiti to spremembo, nastavite vnos »NegoAllowNtlmPwdChangeFallback DWORD« tako, da uporablja vrednost 1 (ena).
Pomembno: Nastavitev registrskega vnosa »NegoAllowNtlmPwdChangeFallback« na vrednost 1 onemogoči ta varnostni popravek:
Vrednosti registra Opis 0 Privzeta vrednost. Rezervni ukrep je preprečen. 1 Rezervni ukrepi so vedno dovoljeni. Varnostni popravek je izklopljen. Stranke, ki imajo težave z oddaljenimi lokalnimi računi ali scenariji, ki niso zaupanja vredni, lahko register nastavijo na to vrednost. Če želite dodati te vrednosti registra, upoštevajte ta navodila:
Kliknite Start in nato Zaženi. V polje Odpri vnesite regedit in kliknite V redu.
Poiščite in nato kliknite ta podključ v registru:
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Lsa
V meniju Uredi pokažite na Novo in kliknite Vrednost DWORD.
Vnesite »NegoAllowNtlmPwdChangeFallback« za ime podatkovnega tipa DWORD in pritisnite tipko ENTER.
Z desno tipko miške kliknite »NegoAllowNtlmPwdChangeFallback« in nato kliknite »Spremeni«.
V polje » Podatki o vrednosti « vnesite 1, da onemogočite to spremembo, in nato kliknite »V redu«.
Opomba Če želite obnoviti privzeto vrednost, vnesite 0 (nič) in nato kliknite »V redu«.
Stanje
Temeljni vzrok te težave je razumljiv. Ta članek bo posodobljen z dodatnimi podrobnostmi, ko bodo na voljo.
Kako pridobiti to posodobitev
Pomembno Če namestite jezikovni paket po namestitvi te posodobitve, morate znova namestiti to posodobitev. Zato priporočamo, da pred namestitvijo te posodobitve namestite vse jezikovne pakete, ki jih potrebujete. Če želite več informacij, glejte Dodajanje jezikovnih paketov v sistem Windows.
1. način: Windows Update
Ta posodobitev bo samodejno prenesena in nameščena.
2. način: Katalog Microsoft Update
Če želite pridobiti samostojni paket za to posodobitev, obiščite spletno mesto Katalog Microsoft Update.
Pogoji
Za namestitev te posodobitve ni predpogojev.
Podatki o vnovičnem zagonu
Ko uporabite to posodobitev, morate znova zagnati računalnik.
Informacije o zamenjavi posodobitve
Ta posodobitev nadomesti predhodno izdano 3172985 posodobitev.
Informacije o datotekah
Če si želite ogledati seznam datotek, vključenih v to zbirno posodobitev, prenesite informacije o datotekah za zbirno posodobitev 3176493.
Sklici
Preberite več o terminologiji, ki jo Microsoft uporablja za opisovanje posodobitev programske opreme.