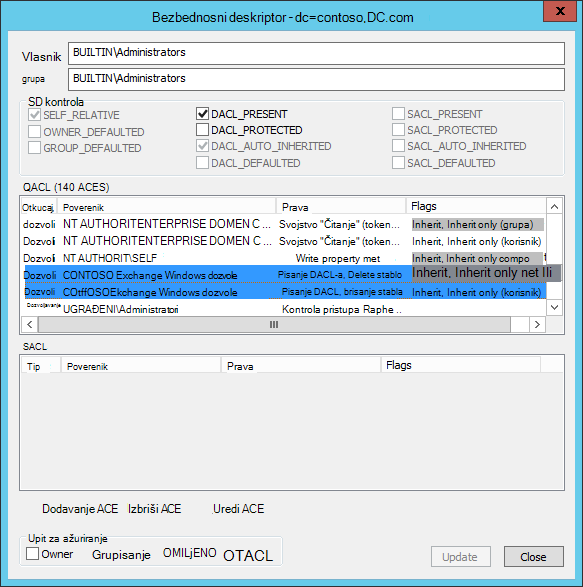
Slučaj
Uzmite u obzir sledeću situaciju:
- Exchange server pokrećete pomoću modela deljenih dozvola koji je podrazumevano instaliran za Exchange server.
- Stavke kontrole pristupa postavljaju se u Active Directory šuma. To sistemu Exchange server daje povišen nivo dozvole direktorijuma.
Uzrok
Exchange server je aplikacija sa omogućenim uslugama direktorijuma. Zbog toga mora da ima mogućnost izmene atributa koji su povezani sa objektima na kojima je omogućen Exchange server. To u nekim slučajevima uključuje mogućnost izmene diskrecionih lista kontrole pristupa (DACL-ovi). Pošto ovi objekti mogu da postoje bilo gde u hijerarhiji domena, Exchange server dodeljuje prava serverima koji rade pod sistemom Exchange server u osnovnom delu domena. To radi da bismo se uverili da se prava prenose na sve objekte koji su primenljivi.
Exchange server trenutno ne koristi zastavicu "Samo nasleđivanje" kada se procenjuje DACL prenošenje. Ovo se ne odnosi na Active Directory model podeljenih dozvola. U konfiguraciji sa podeljenim dozvolama Exchange server primenjuje model dozvola koji serverima ne odobrava mogućnost pravljenja ili izmene principala bezbednosti u direktorijumu.
Status
Ovo ponašanje je takvo s namerom. To omogućava administratorima Exchange servera fleksibilnost da upravljaju atributima na Exchange server objektima koji su u skladu sa njihovom ulogom Exchange administratora. Od administratora Exchange se očekuje da mogu da kreiraju korisničke naloge i poštanske sandučiće i da ponovo dodele objekte tipa poštanskog sandučeta kao poštanske sandučiće resursa ili deljene poštanske sandučiće, ako je Exchange server pokrenut u modelu deljenih dozvola.
Rešenje
Microsoft je procenio prava koja su dodeljena serverima koji rade pod sistemom Exchange server i Exchange administratorima u identifikovanim scenarijima. Microsoft je utvrdio da je moguće napraviti promene koje smanjuju dozvole dodeljene u okviru Active Directory domena. Stvarne promene dozvola razlikuju se u zavisnosti od verzije sistema Exchange server koja se koristi.
Procedura u ovom odeljku vraća sva okruženja u zajednički, smanjeni profil dozvola direktorijuma.
Da bi rešili ovaj problem na sistemu Exchange server 2013 ili novijim verzijama, klijenti treba da instaliraju sledeću kumulativnu ispravku, u skladu sa njihovim okruženjem:
- Exchange server 2019 – kumulativna ispravka 1
- Exchange server 2016 – kumulativna ispravka 12
- Exchange server 2013 – kumulativna ispravka 22
Okruženja u kojima se koristi Exchange server 2013 ili novija verzija zahtevaju ažurirani paket kumulativnih ispravki za ručno izvršavanje /PrepareAD u bilo kojoj Active Directory šuma u kojoj je instaliran Exchange server ili u kojoj je pripremljena šema direktorijuma za hostovanje servera koji rade Exchange server. Pored toga, klijenti koji zapošljavaju više domena u jednoj šumi moraće da pokrenu /PrepareDomain u svim domenima u šumi da bi smanjili dozvole dodeljene Exchange server i Exchange administratorima.
Napomena Operacija /PrepareDomain se automatski pokreće u Active Directory domenu u kom je pokrenut /PrepareAD . Međutim, možda neće moći da ažurira druge domene u šumi. Zbog toga bi administrator domena trebalo da pokrene /PrepareDomain u drugim domenima u šumi.
Više informacija o prekidačima /Priprema koje koristi Exchange server potražite u članku "Priprema usluge Active Directory i domena za Exchange server.
Operacije pripreme u ovim ažuriranim kumulativnim ispravkama unose sledeće promene u okruženje usluge Active Directory.
Exchange server 2016 i novije verzije
Objekat AdminSDHolder na domenu se ažurira da ukloni "Allow" ACE koji dodeljuje grupi "Exchange pouzdani podsistem" pravo "Pisanje DACL" na nasleđenim tipovima objekata "Grupa".
Exchange server 2013 i novije verzije
Stavka kontrole pristupa "Dozvoli" (ACE) koja grupi "Exchange Windows dozvole" dodeljuje pravo "Pisanje DACL-a" za nasleđene tipove objekata "Korisnik" i "INetOrgPerson" ažurira se tako da obuhvata zastavicu "Samo nasleđivanje" na osnovnom objektu domena.
Exchange Server 2010
Klijenti koji koriste Exchange server 2010 treba da primene sledeće ručne ispravke na okruženje pomoću alatke LDP.
Pokrenite alatku LDP (u polju "Pokreni " otkucajte ldp.exe, a zatim pritisnite taster Enter).
Povežite se sa prostorom za ime domena koji želite da ažurirate. (U meniju " Datoteka " izaberite stavku " Poveži".)
Povezivanje sa prostorom za ime domena pomoću akreditiva Administrator domena. (U meniju " Datoteka " izaberite stavku "Poveži".)
Prikazati stablo pomoću osnovnog DN koji odgovara korenu konteksta domena koji treba ažurirati. (U meniju Prikaz izaberite stavku "Stablo".)
Na primer: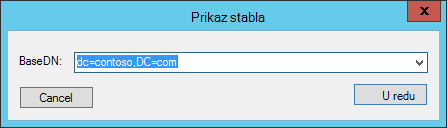
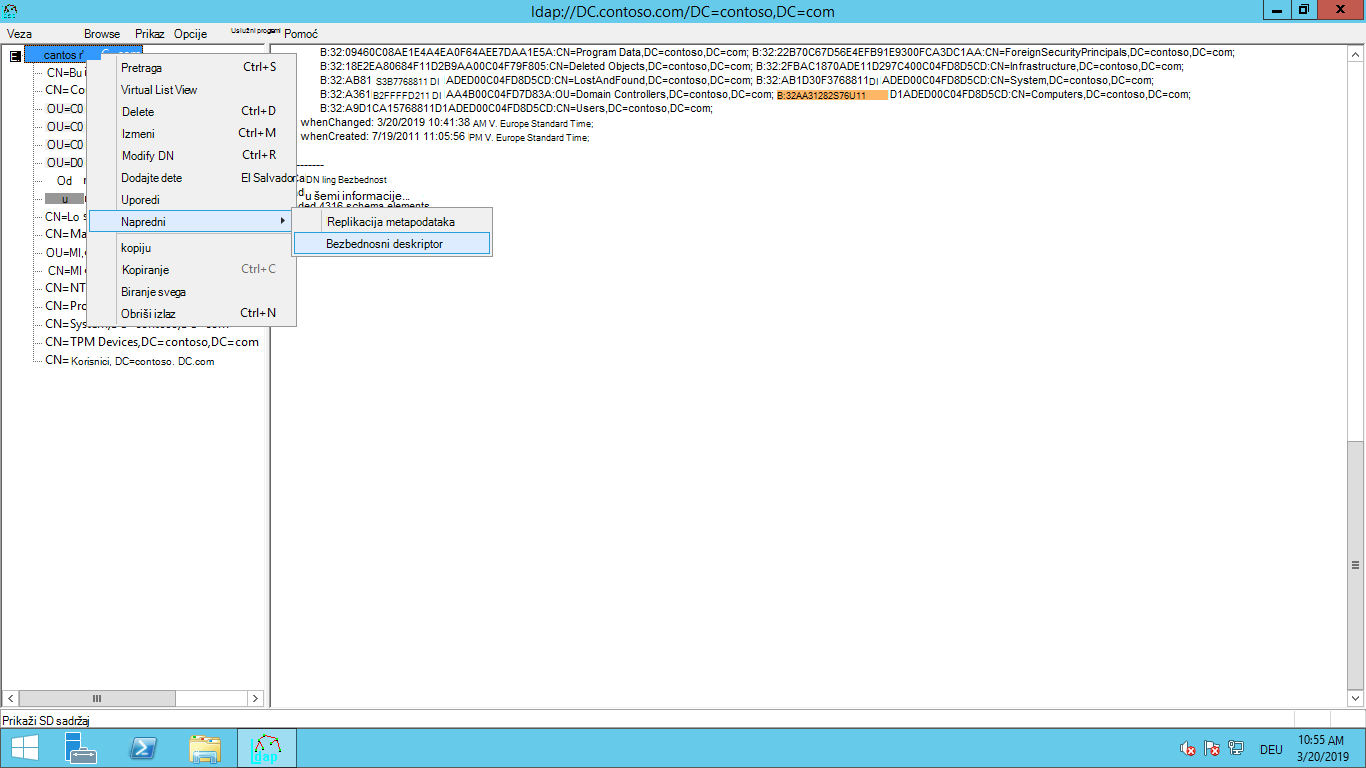
Otvorite liste kontrole pristupa domenu. (Kliknite desnim tasterom miša na domen, izaberite stavku "Više opcija", a zatim izaberite stavku "Bezbednosni deskriptor").
Pronađite dva "Dozvoljena" ACE koja dodeljuju "DACL za pisanje" pravo grupi "Exchange Windows dozvole" po nasleđenim tipovima objekata "Korisnik" i "INetOrgPerson":
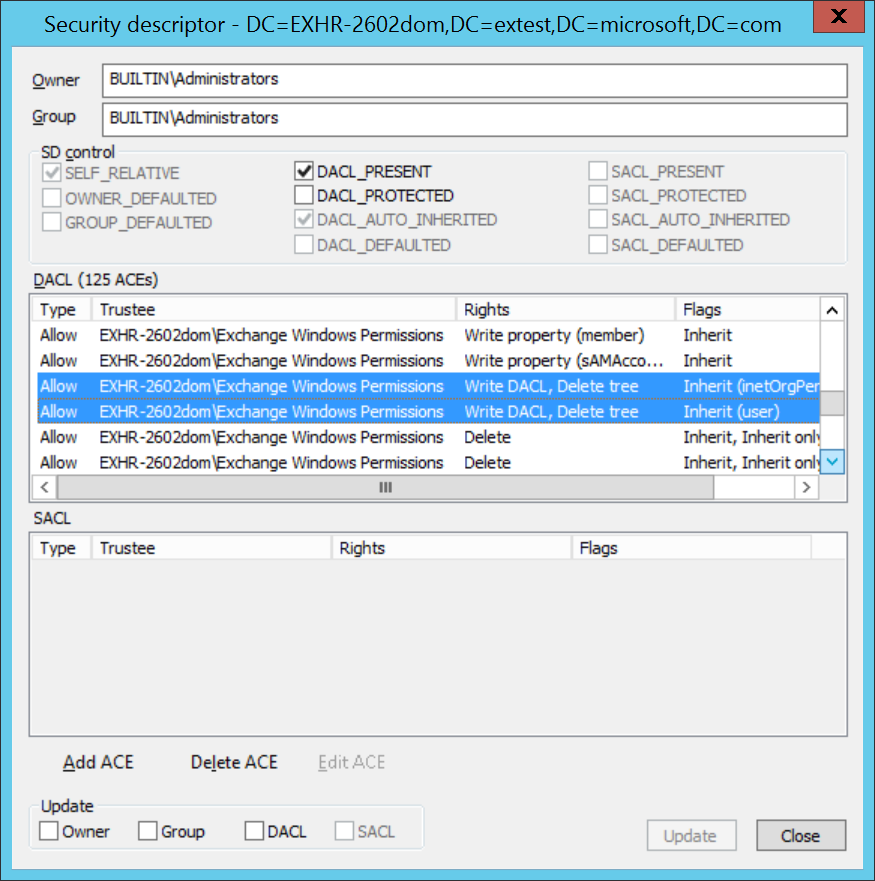
Napomena Nemojte sortirati listu. Ovo će promeniti redosled ACL-a.
Uredite svaki unos da biste dodali zastavicu "Samo nasleđi". Da biste to uradili, kliknite dvaput na objekat, izaberite zastavicu, a zatim kliknite na dugme "U redu".
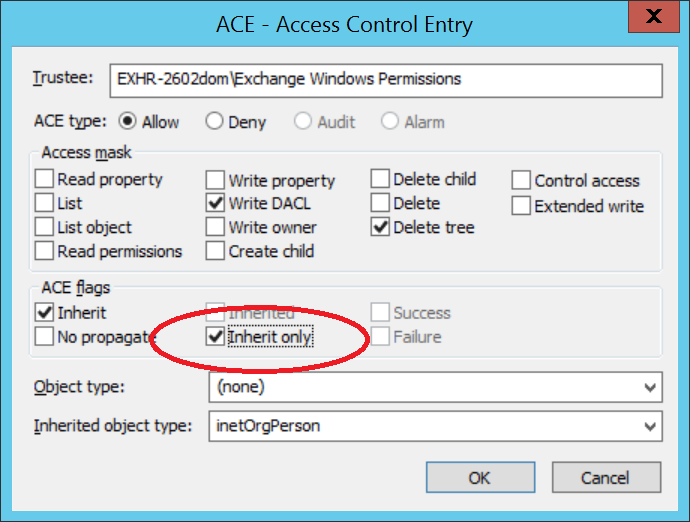
Potvrdite da je operacija uspešna na svakoj kontrolnoj tački. Zatim kliknite na dugme "Ažuriraj".