
Rezime
Bezbednosne ispravke objavljene 6. jula 2021. sadrže zaštitu za ranjivost u vezi sa daljinskim izvršavanjem koda u usluzi Windows štampanja na čekanju (spoolsv.exe) poznatoj kao "PrintNightmare", dokumentovanom u CVE-2021-34527. Nakon instaliranja ispravke iz jula 2021. i novijih ispravki, osobe koje nisu administratori, uključujući delegirane administratorske grupe kao što su operateri štampača, ne mogu da instaliraju potpisane i nepotpisane upravljačke programe štampača na server za štampanje. Samo administratori podrazumevano mogu da instaliraju potpisane i nepotpisane upravljačke programe štampača na server za štampanje.
Napomena Pre instaliranja ispravke van opsega iz jula 2021. i novijih Windows ispravki koje sadrže zaštitu za CVE-2021-34527, bezbednosna grupa operatera štampača može da instalira i potpisane i nepotpisane upravljačke programe štampača na server štampača. Počevši od ispravke van opsega iz jula 2021., akreditivi administratora će biti potrebni za instaliranje potpisanih i nepotpisanih upravljačkih programa štampača na serveru štampača. Opcionalno, da biste zamenili sva ograničenja tačke i štampanja Postavke smernica grupe i osigurali da samo administratori mogu da instaliraju upravljačke programe štampača na serveru za štampanje, konfigurišite vrednost registratora RestrictDriverInstallationToAdministrators na vrednost 1.
Preporučujemo da odmah instalirate najnovije ispravke za Windows objavljene 6. jula 2021. ili posle toga na svim podržanim Windows klijentskim i serverskim operativnim sistemima, počevši od uređaja koji trenutno hostuju uslugu štampanja na čekanju. Zatim, podesite "Prilikom instaliranja upravljačkih programa za novu vezu" i "Kada ažurirate upravljačke programe za postojeću vezu" u postavci Smernice grupe Ograničenja kretanja i štampanja na "Prikaži upozorenje i odziv za podizanje visine".
Rešenje
- Instalirajte van grupe iz jula 2021. ili novije ispravke.
- Proverite da li su ispunjeni sledeći uslovi:
Postavke registratora: HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows NT\Printers\PointAndPrint
- NoWarningNoElevationOnInstall = 0 (DWORD) ili not defined (podrazumevana postavka)
- UpdatePromptSettings = 0 (DWORD) ili not defined (podrazumevana postavka)
Smernice grupe: Niste konfigurisali Smernice grupe Ograničenja tačke i štampanja.
Ako su oba uslova tačna, onda niste ranjivi na CVE-2021-34527 i nije potrebna nikakva dodatna radnja. Ako bilo koji uslov nije tačan, ranjivi ste. Pratite dolenavedene korake da biste promenili Smernice grupe "Ograničenja uključivanja i štampanja" na bezbednu konfiguraciju.
Otvorite alatku za uređivanje smernica grupe i izaberite stavke Konfiguracija> računaraAdministrativni predlošci>Štampači.
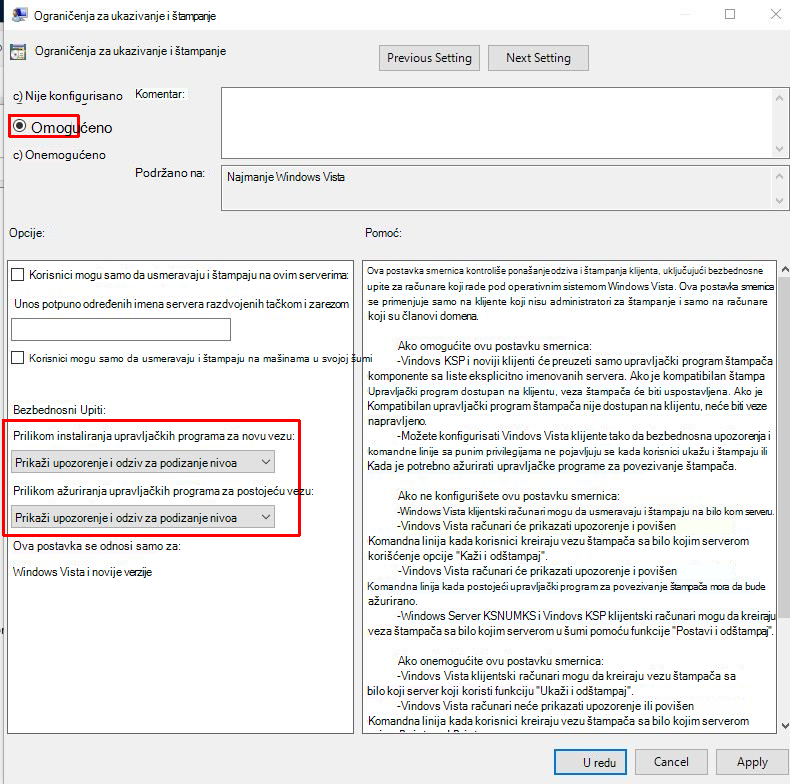
Konfigurišite postavku Smernice grupe "Ograničenja kretanja i štampanja" na sledeći način:
- Podesite postavku Smernice grupe Ograničenja kretanja i štampanja na "Omogućeno".
- "Prilikom instaliranja upravljačkih programa za novu vezu": "Prikaži upozorenje i podizanje odziva".
- "Prilikom ažuriranja upravljačkih programa za postojeću vezu": "Prikaži upozorenje i odziv za podizanje nivoa".
Važno Preporučujemo da primenite ove smernice na sve računare koji hostuju uslugu štampanja na čekanju.
Zahtevi za ponovno pokretanje: Ova promena smernica ne zahteva ponovno pokretanje uređaja ili usluge štampanja na čekanju nakon primene ovih postavki.
3. Koristite sledeće ključeve registratora da biste potvrdili da su Smernice grupe ispravno primenjene:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows NT\Printers\PointAndPrint
- NoWarningNoElevationOnInstall = 0 (DWORD)
- UpdatePromptSettings = 0 (DWORD)
Upozorenje Ako podesite ove vrednosti na vrednosti koje nisu nula, uređaji na kojima ste instalirali CVE-2021-34527 ispravku učinite ranjivim.
Napomena Konfigurisanje ovih postavki ne onemogućava funkciju "Usmeravanje i štampanje".
4. [Preporučeno] Zanemarite ograničenja tačke i štampanja kako bi samo administratori mogli da instaliraju upravljačke programe štampača na servere štampača. To se radi pomoću ključa registratora RestrictDriverInstallationToAdministrators. Novosti objavljene 6. jula 2021. ili novije imaju podrazumevanu vrednost 0 (onemogućeno) do ažuriranja objavljenih 10. avgusta 2021. Novosti objavljene 10. avgusta 2021. ili novije imaju podrazumevanu vrednost 1 (omogućeno). Više informacija o postavljanju RestrictDriverInstallationToAdministrators i drugih preporuka u vezi sa štampanjem potražite u članku KB5005652 – Upravljanje novim ponašanjem instalacije podrazumevanog upravljačkog programa za upućivanje i štampanje (CVE-2021-34481)
Dodatne informacije
Da li ispravke za CVE-2021-34527 utiču na podrazumevani scenario instalacije upravljačkog programa za tačku i štampanje za klijentski uređaj koji se povezuje sa upravljačkim programom za deljeni mrežni štampač i instalira ga?
Ne, ispravke za CVE-2021-34527 ne utiču direktno na podrazumevani scenario instalacije upravljačkog programa za tačku i štampanje za klijentski uređaj koji se povezuje sa upravljačkim programom za deljeni mrežni štampač i instalira ga. U tom slučaju, klijentski uređaj se povezuje sa serverom za štampanje i preuzima i instalira upravljačke programe sa tog pouzdanog servera. Ovaj scenario se razlikuje od ranjivog scenarija gde napadač pokušava da instalira zlonamerni upravljački program na sam server za štampanje, lokalno ili daljinski.