Scenario
Tänk dig följande scenario:
- Du kör Exchange Server med hjälp av modellen för delade behörigheter som installeras som standard för Exchange Server.
- Access Control Poster placeras i služba Active Directory-skogen. Detta ger Exchange Server en högre nivå av katalogbehörighet.
Orsak
Exchange Server är ett katalogtjänstaktiverat program. Det måste därför gå att ändra attribut som är relaterade till Exchange Server-aktiverade objekt. Detta inkluderar möjligheten att ändra DACL-listor (Discretionary Access Control) i vissa fall. Eftersom dessa objekt kan finnas var som helst i domänhierarkin beviljar Exchange Server rättigheter till servrar som kör Exchange Server i roten av domänen. Detta görs för att säkerställa att rättigheterna överförs till alla tillämpliga objekt.
Exchange Server använder för närvarande inte flaggan Ärv endast när DACL-spridning utvärderas. Detta gäller inte modellen för delade služba Active Directory-behörigheter. I en konfiguration med delad behörighet tillämpar Exchange Server en behörighetsmodell som inte ger servrar möjlighet att skapa eller ändra säkerhetsobjekt i katalogen.
Status
Det här beteendet är avsiktligt. Det ger Exchange-administratörer flexibiliteten att hantera attribut på Exchange Server-objekt som överensstämmer med deras roll som Exchange-administratör. Exchange-administratörer förväntas kunna skapa användarkonton och postlådor och omtilldela objekt av postlådetyp som resurspostlådor eller delade postlådor om Exchange Server körs i modellen för delade behörigheter.
Lösning
Microsoft har utvärderat de rättigheter som beviljas servrar som kör Exchange Server och Exchange-administratörer i de identifierade scenarierna. Microsoft har fastställt att det är möjligt att göra ändringar som sänker antalet behörigheter som beviljas inom en služba Active Directory-domän. De faktiska behörighetsändringarna varierar beroende på vilken version av Exchange Server som används.
Proceduren i det här avsnittet återställer alla miljöer till en gemensam, reducerad katalogbehörighetsprofil.
För att lösa det här problemet i Exchange Server 2013 eller en senare version bör kunder installera följande kumulativa uppdatering efter kundens miljö:
- Exchange Server 2019 – kumulativ uppdatering 1
- Exchange Server 2016 – kumulativ uppdatering 12
- Exchange Server 2013 – kumulativ uppdatering 22
I miljöer där Exchange Server 2013 eller en senare version används krävs att det uppdaterade kumulativa uppdateringspaketet kör /PrepareAD manuellt i valfri služba Active Directory-skog där Exchange Server är installerat eller där katalogschemat har förberetts för att vara värd för servrar som körs Exchange Server. Kunder som använder flera domäner i en enda skog måste dessutom köra /PrepareDomain i alla domäner i skogen för att sänka behörigheterna som beviljas Exchange Server och Exchange-administratörer.
Anteckning Åtgärden /PrepareDomain körs automatiskt i den Active Directory-domän där /PrepareAD körs. Men det kanske inte går att uppdatera andra domäner i skogen. Därför bör domänadministratören köra /PrepareDomain i andra domäner i skogen.
Mer information om /Prepare-växlarna som används av Exchange Server finns i Förbereda služba Active Directory och domäner för Exchange Server.
Förberedelseåtgärderna i dessa uppdaterade kumulativa uppdateringar gör följande ändringar i služba Active Directory-miljön.
Exchange Server 2016 och senare versioner
AdminSDHolder-objektet i domänen uppdateras för att ta bort "Tillåt" ACE som ger gruppen "Exchange Trusted Subsystem" "Write DACL" rätt till "Grupp" ärvda objekttyper.
Exchange Server 2013 och senare versioner
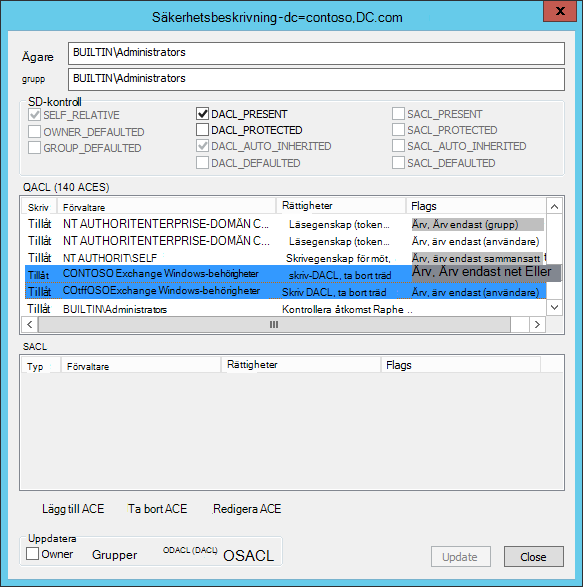
ACE ("Allow" Access Control Entry) som ger gruppen "Exchange Windows-behörigheter" rättigheten "Write DACL" till de ärvda objekttyperna "User" och "INetOrgPerson" uppdateras för att inkludera flaggan "Inherit Only" på domänrotobjektet.
Exchange Server 2010
Kunder som kör Exchange Server 2010 bör tillämpa följande manuella uppdateringar på miljön med hjälp av LDP-verktyget.
Starta LDP-verktyget (Skriv ldp.exei rutan Kör och tryck sedan på Retur).
Anslut till det domännamnområde som du vill uppdatera. (Klicka på Anslut på Arkiv-menyn.)
Bind till domännamnområdet med hjälp av Domain Admin-autentiseringsuppgifter. (Klicka på Bind på Arkiv-menyn.)
Visa trädet med hjälp av det bas-DN som motsvarar roten för den domänkontext som ska uppdateras. (Klicka på Träd på Visa-menyn.)
Till exempel: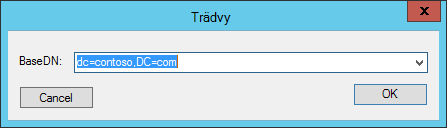
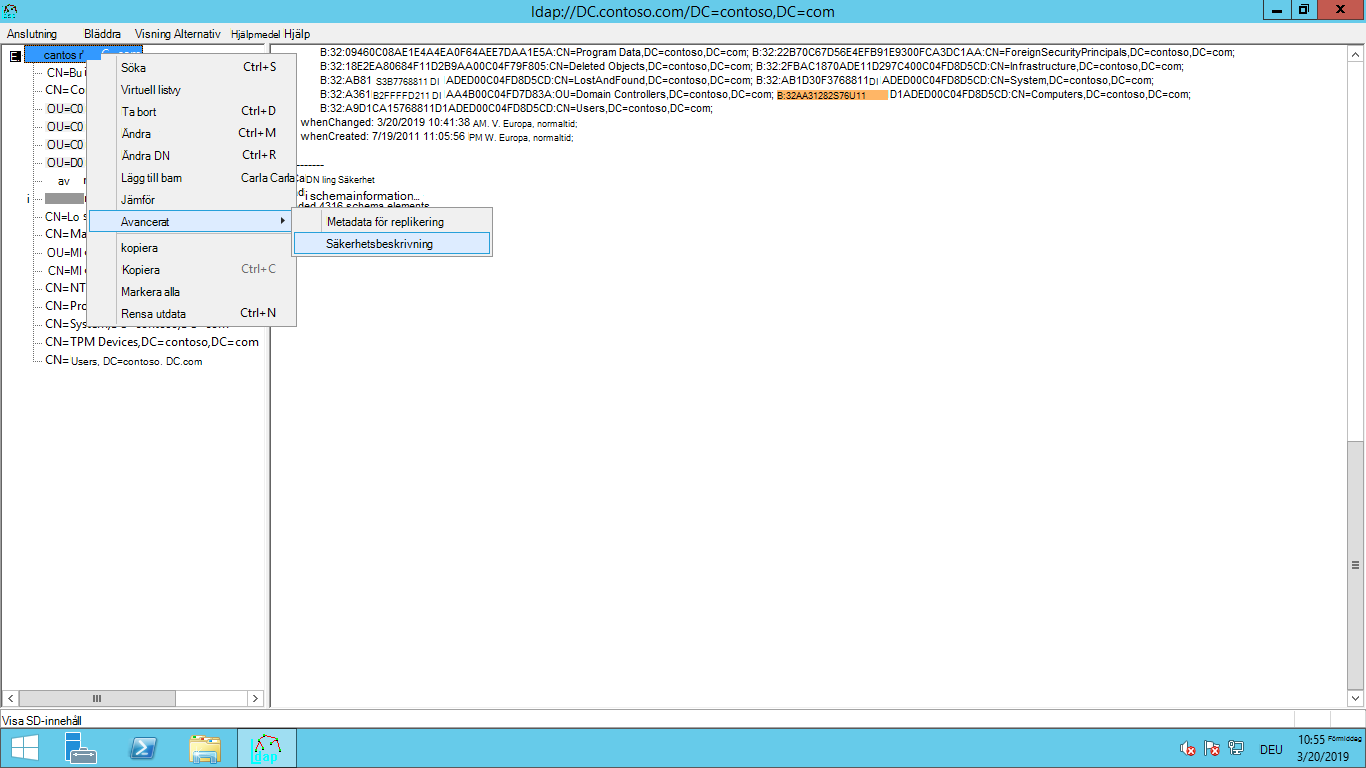
Öppna domänlistor Access Control. (Högerklicka på domän, klicka på Avancerat och klicka sedan på Säkerhetsbeskrivning.)
Leta reda på de två "Tillåt" ACE:erna som beviljar behörigheten "Skriv DACL" till gruppen "Exchange Windows-behörigheter" för de ärvda objekttyperna "Användare" och "INetOrgPerson":
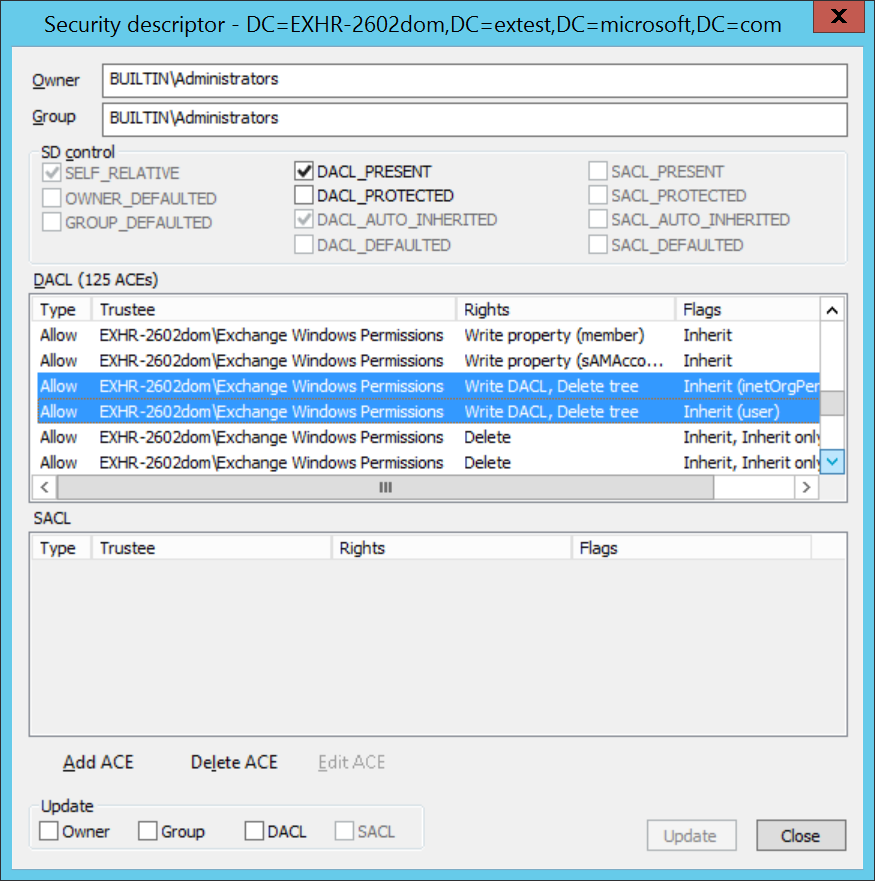
Anteckning Sortera inte listan. Detta ändrar ACL-ordningen.
Redigera varje post för att lägga till flaggan "Ärv endast". Det gör du genom att dubbelklicka på objektet, markera flaggan och sedan klicka på OK.
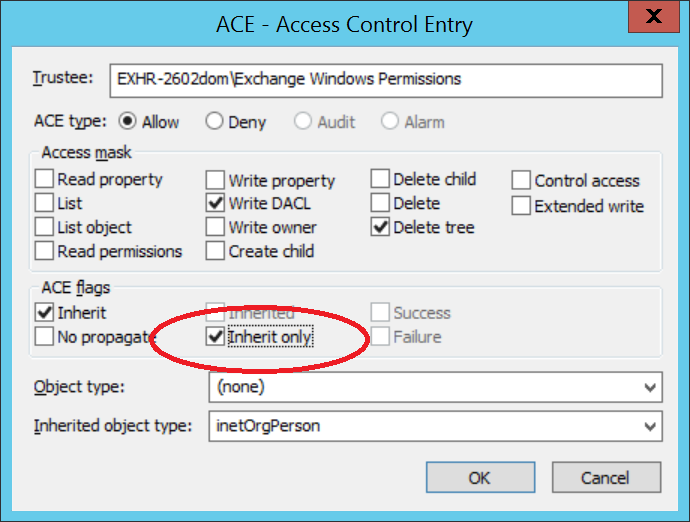
Kontrollera att åtgärden lyckas på varje ACE. Klicka sedan på Uppdatera.